
 #1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit
 0xinfection/logmepwn
Un kit de herramientas totalmente automatizado, fiable y ultrarrápido para escanear y validar la vulnerabilidad Log4J RCE CVE-2021-44228.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
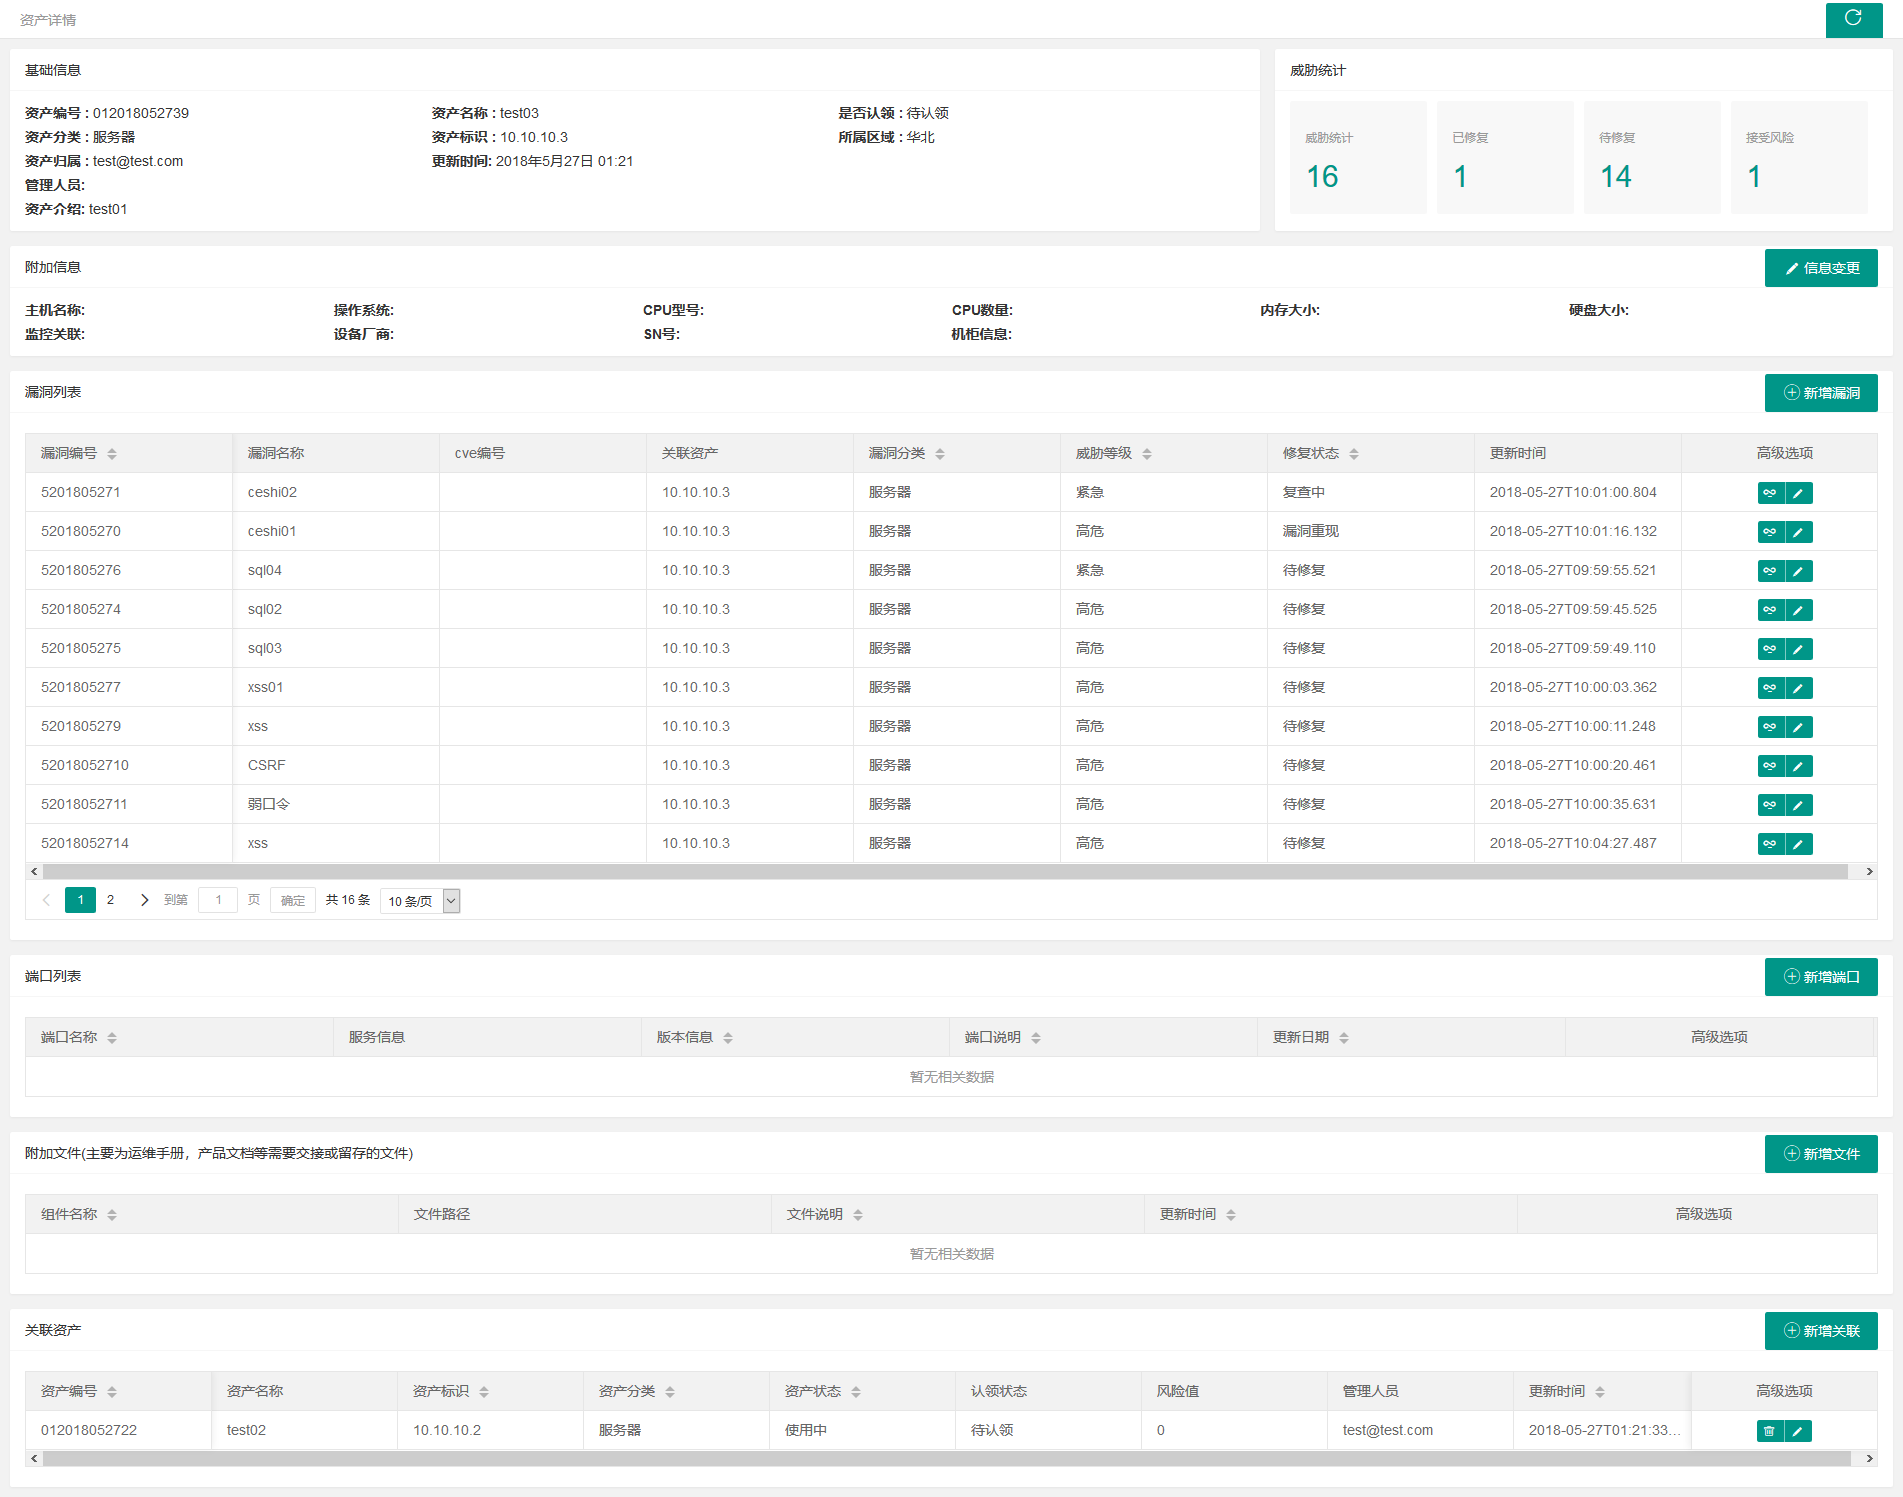 we1h0/securitymanageframwork
Security Manage Framework es una plataforma de gestión de seguridad para la intranet empresarial, que incluye módulos de funciones de gestión de…
 dzonerzy/gowapt
Prueba de penetración de aplicaciones web en Go
 teycir/burpapisecuritysuite
Extensión de Burp Suite para pruebas de seguridad de API con 15 tipos de ataque, más de 108 payloads, fuzzing inteligente, detección de BOLA/IDOR,…
 ekultek/pybelt
El cinturón de herramientas del hacker
 xnl-h4ck3r/xnlreveal
Una extensión de navegador para Chrome/Firefox que muestra alertas para parámetros de consulta reflejados, muestra enlaces del archivo Wayback para…
 hood3drob1n/bingoo
BinGoo! Una herramienta de Dorking de Bing y Google basada en bash de Linux.
 gbrindisi/xsssniper
Una herramienta automática de descubrimiento de XSS
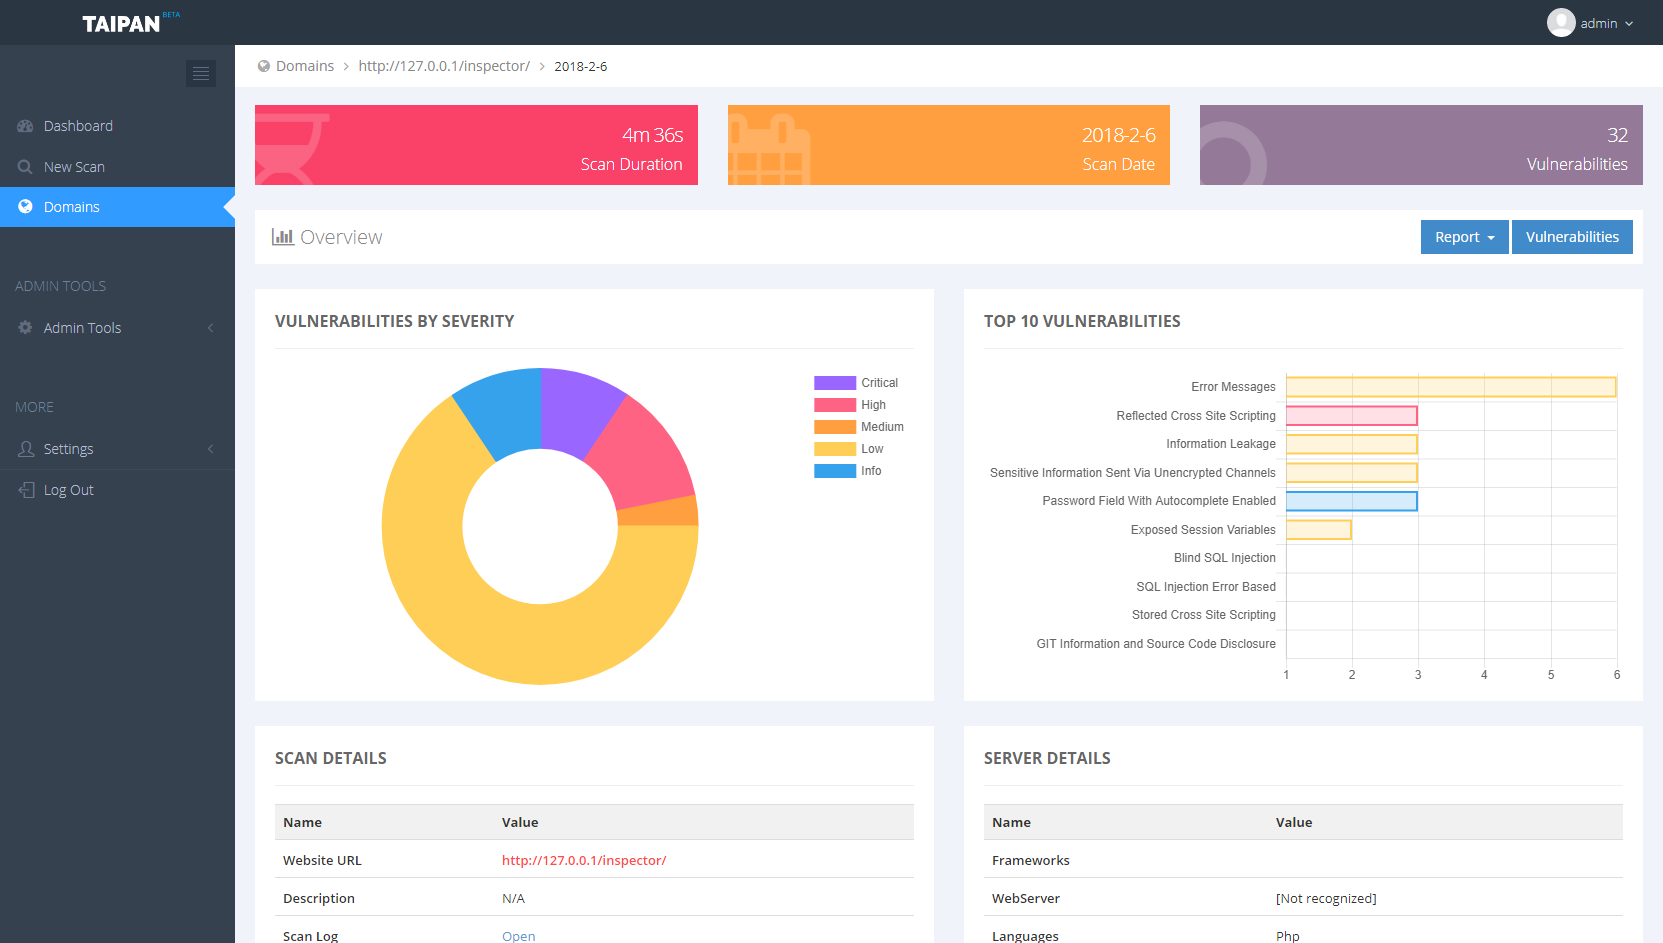 enkomio/taipan
Escáner de vulnerabilidades de aplicaciones web
 noptrix/lulzbuster
Un brute forcer de directorios y archivos HTTP(S) multihilo, muy rápido e inteligente, escrito en C sobre libcurl.
 lumoslab-innovation/openhunterai
Red team de IA local-first para seguridad de aplicaciones web, API y LLM. Razonamiento estilo atacante, hallazgos respaldados por evidencia y…
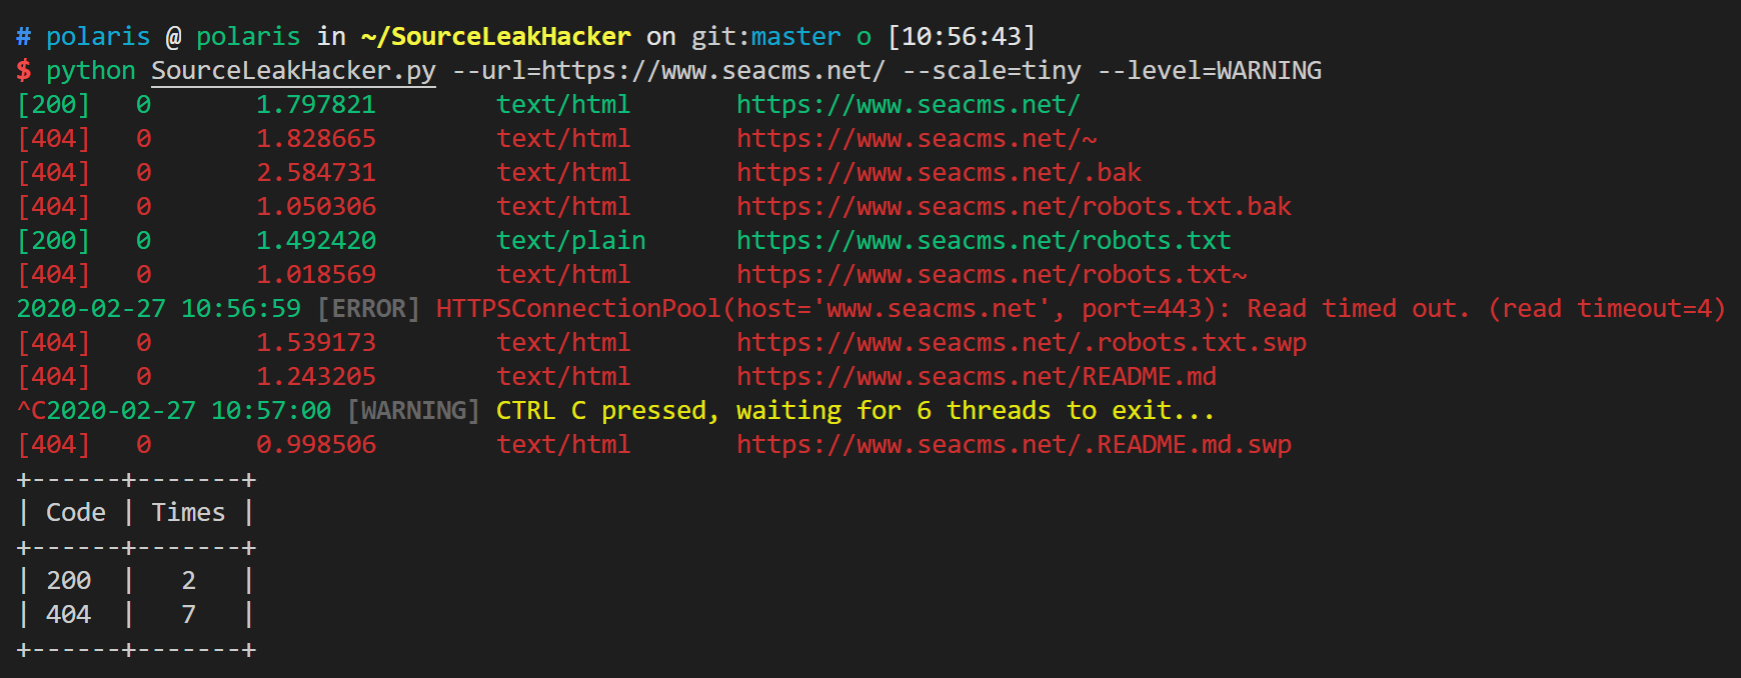 wangyihang/sourceleakhacker
:bug: Un escáner de fugas de código fuente de aplicaciones web multihilo
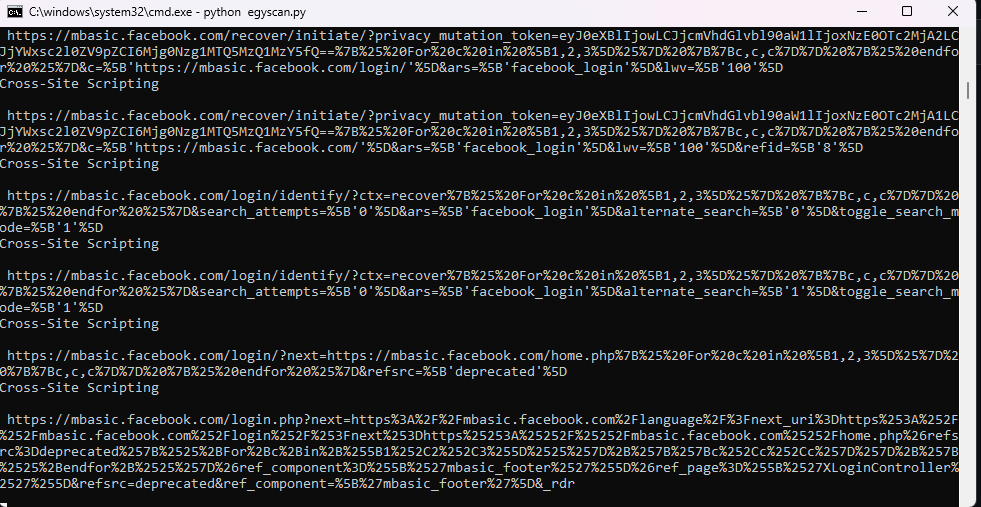 dragonked2/egyscan
Egyscan El mejor escáner de vulnerabilidades web; es una potencia de seguridad multifacética diseñada para fortalecer tus aplicaciones web contra…
 rxerium/rxerium-templates
Scripts de Nuclei creados por @rxerium para días cero / vulnerabilidades explotadas activamente.
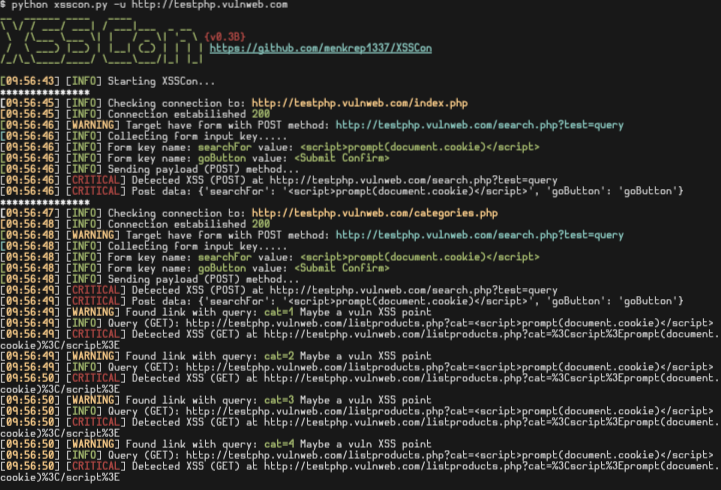 menkrep1337/xsscon
XSSCon: Herramienta simple de escaneo XSS
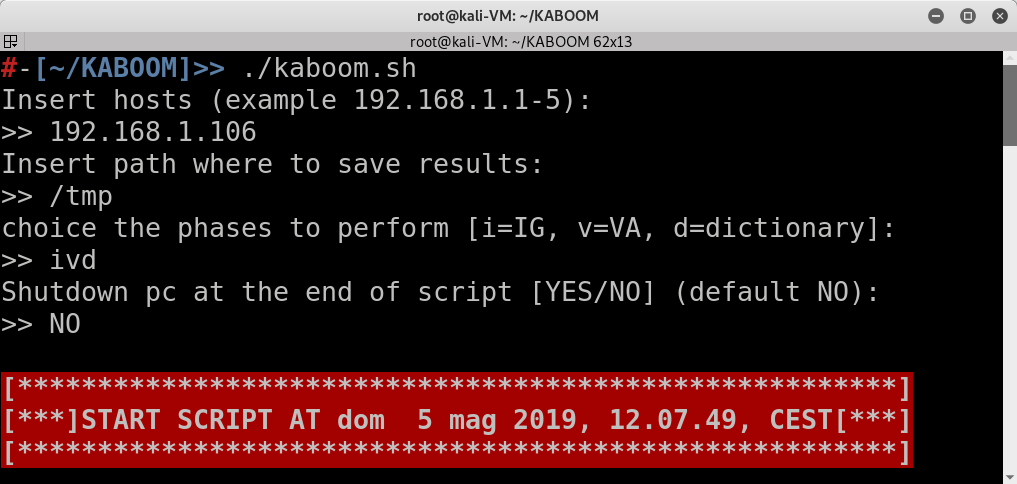 leviathan36/kaboom
Una herramienta para automatizar pruebas de penetración.
 portswigger/active-scan-plus-plus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones de ataques de encabezado de host, XXE, inyección de código y CVE…








