
 #1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit
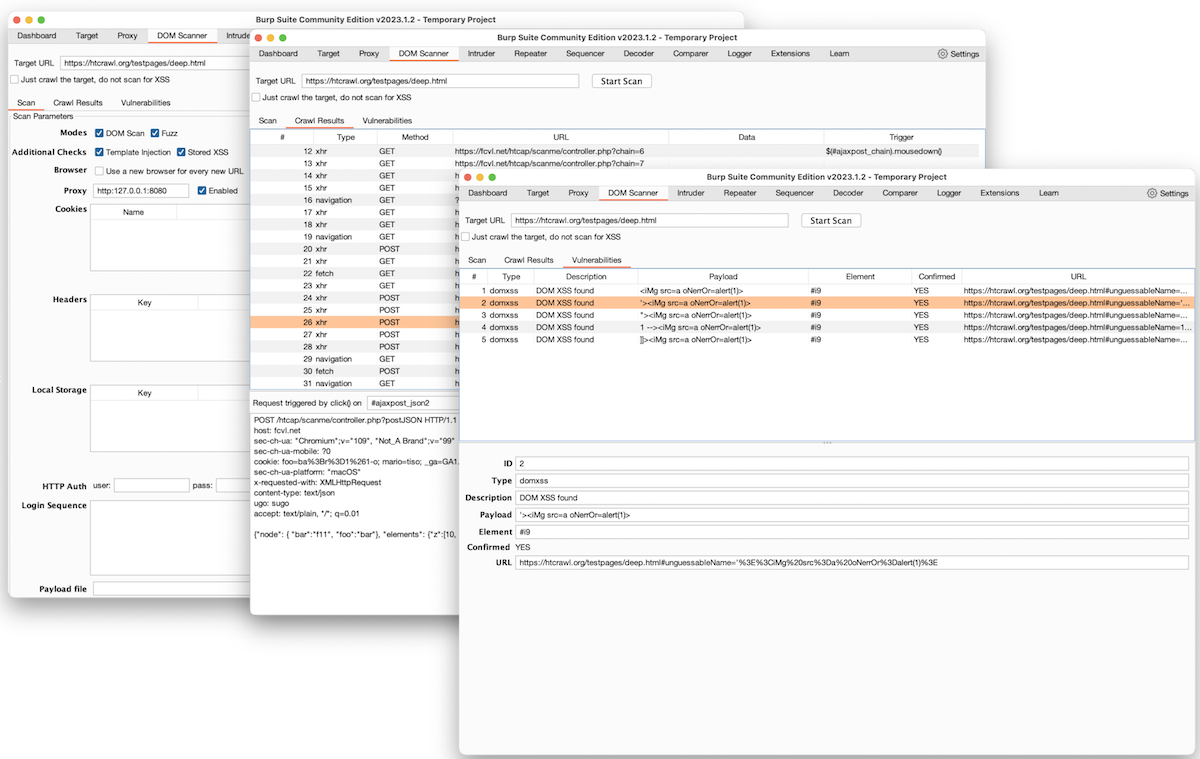
 fcavallarin/burp-dom-scanner
Extensión de Burp Suite para escanear y rastrear Single Page Applications
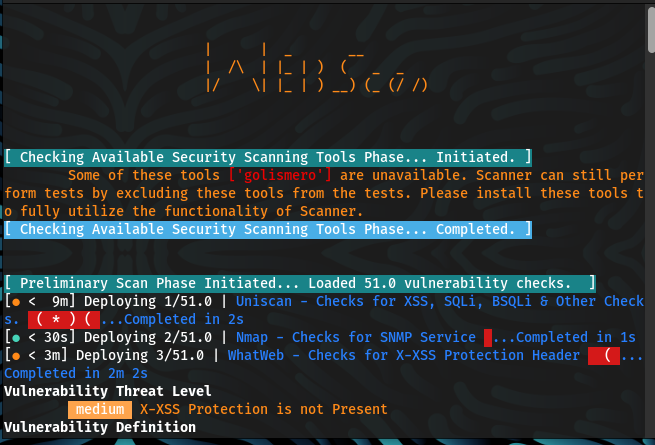 malwareman007/scanner-and-patcher
Un Escáner y Parcheador de Vulnerabilidades Web
 machine1337/hackguard
Escáner rápido de vulnerabilidades en aplicaciones web escrito en python3
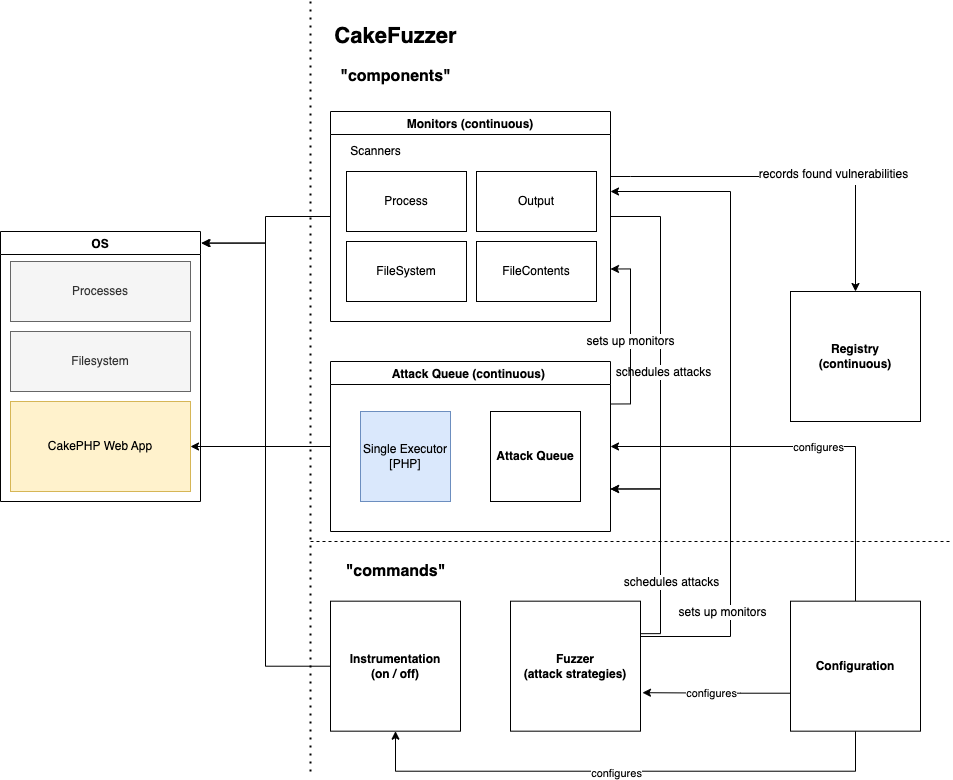 zigrin-security/cakefuzzer
Cake Fuzzer es un proyecto diseñado para ayudar a descubrir vulnerabilidades de forma automática y continua en aplicaciones web creadas basadas en…
 bwasp/bwasp
Proyecto de Seguridad de Aplicaciones Web BoB
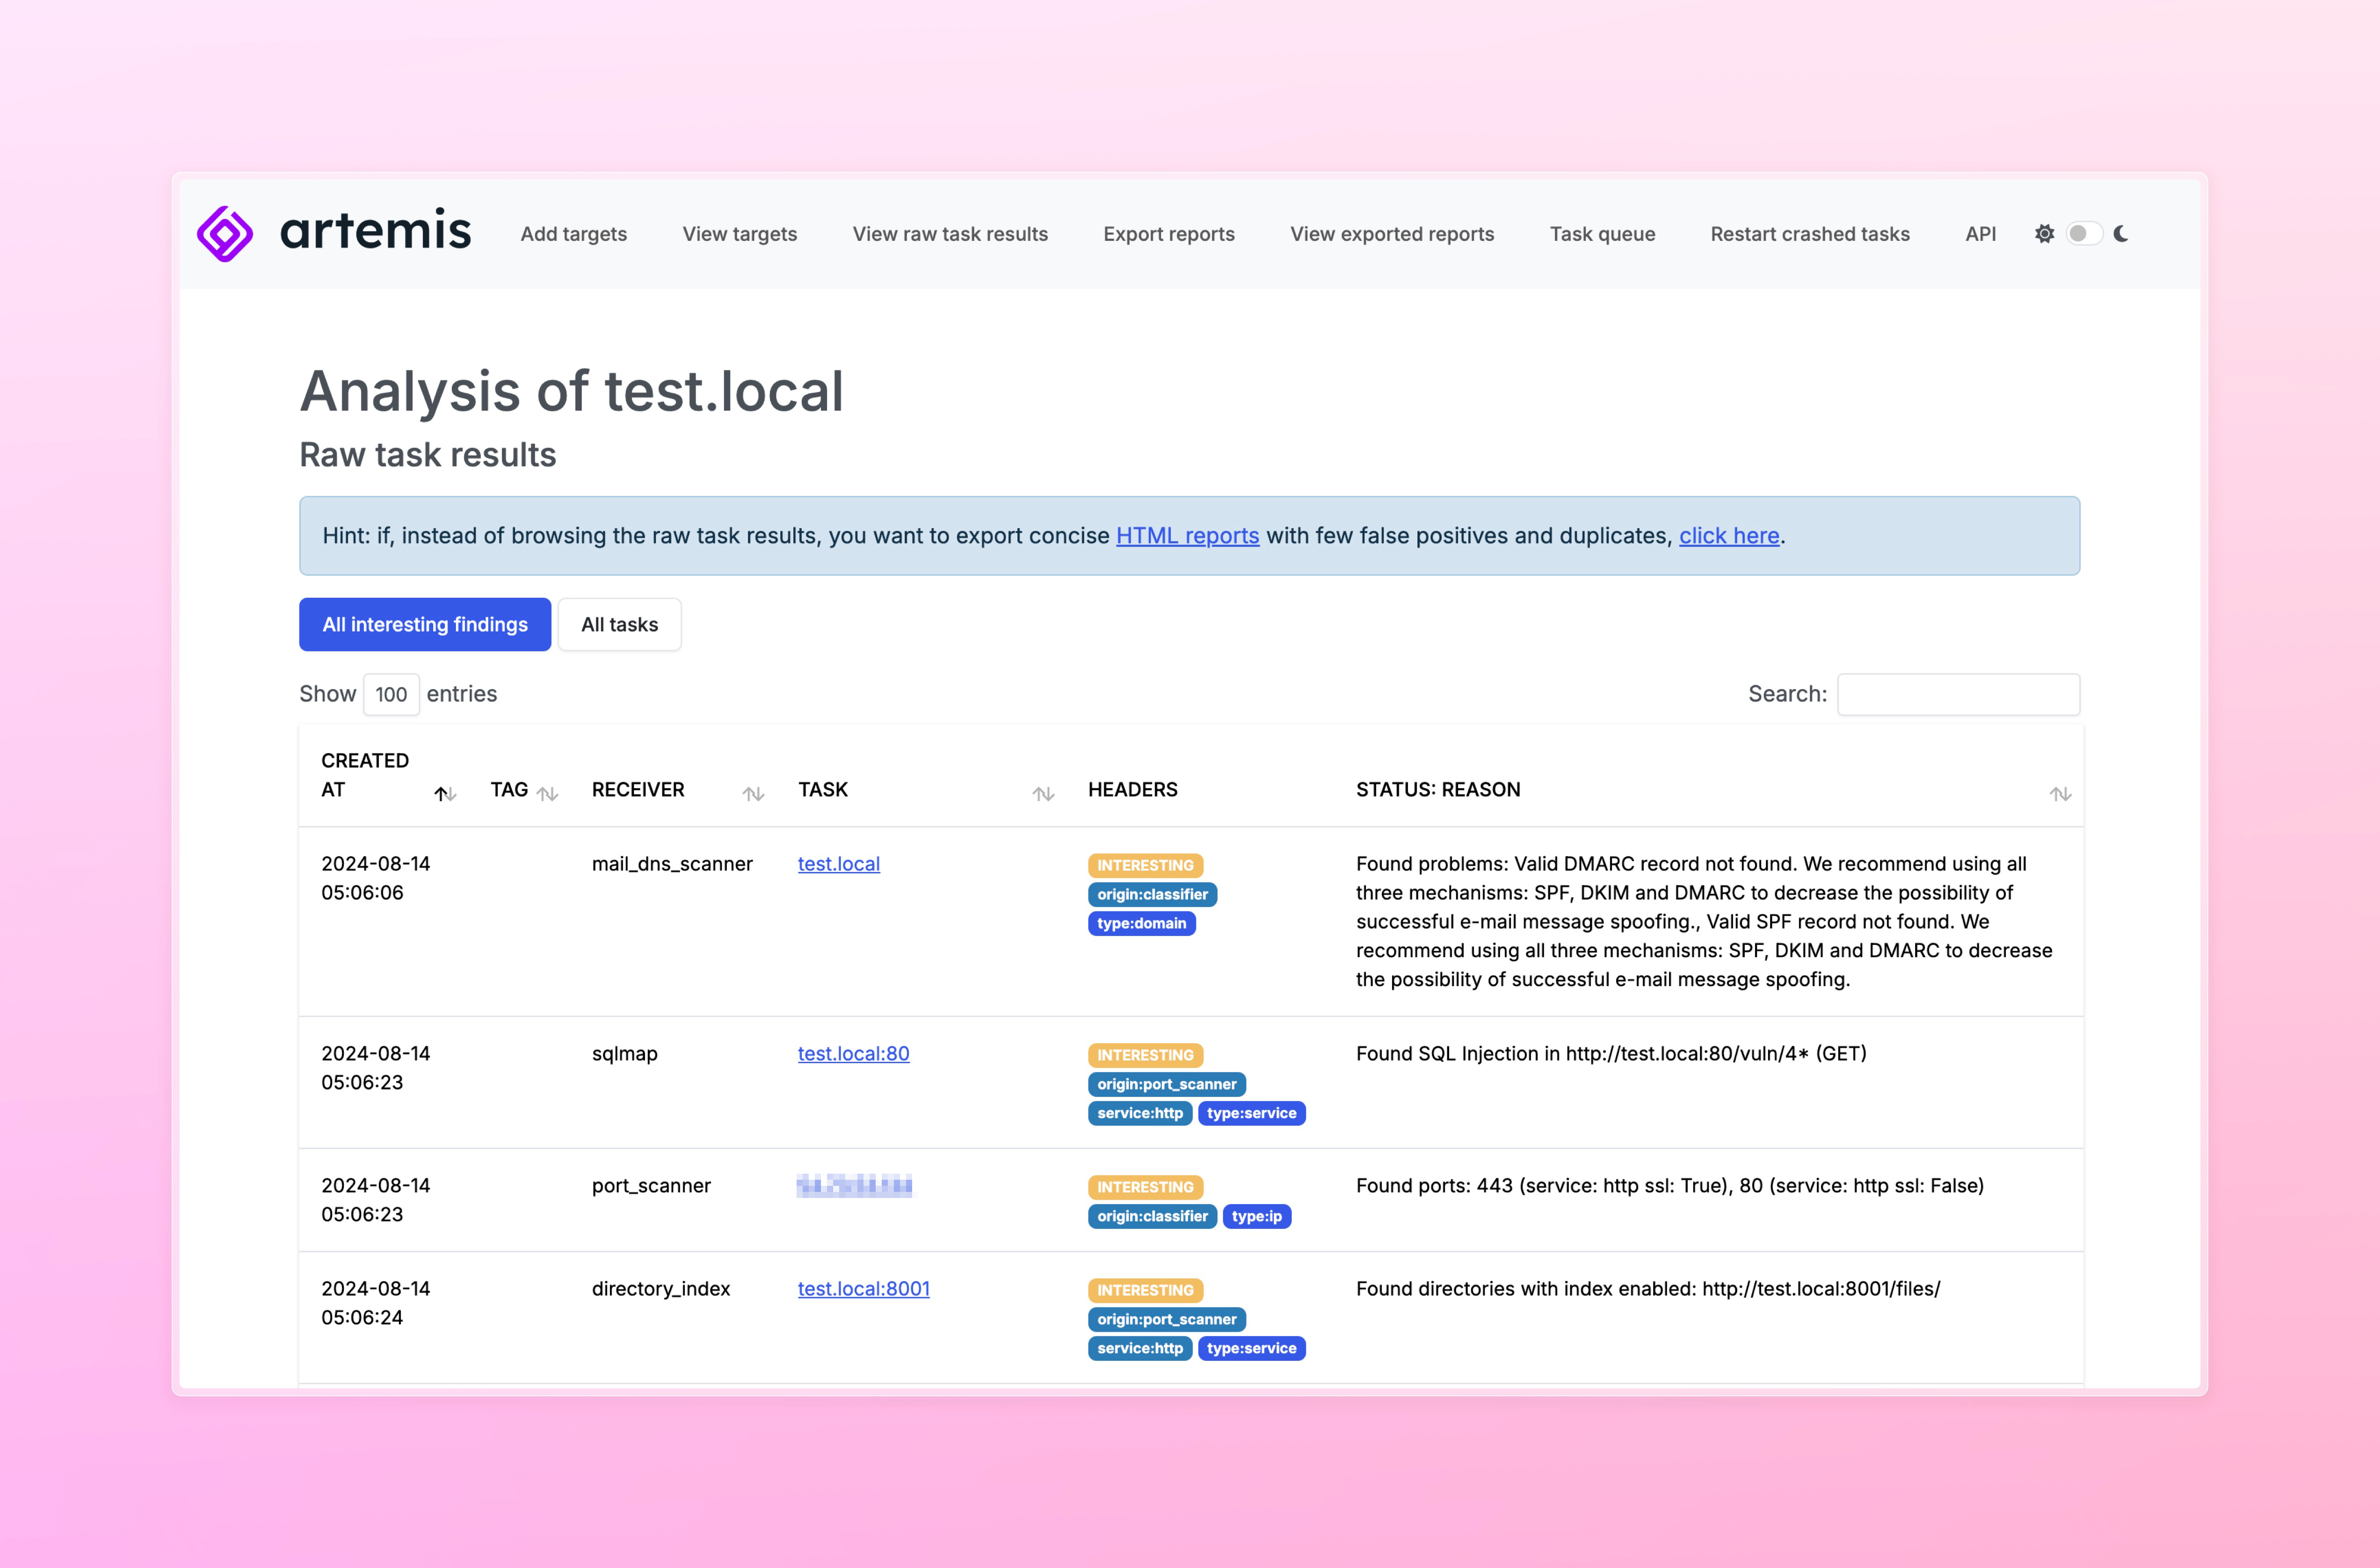 cert-polska/artemis
Un escáner de vulnerabilidades modular con capacidades de generación automática de informes.
 dolevf/graphql-cop
Utilidad ligera de Python para auditoría de seguridad automatizada de APIs GraphQL. Detecta configuraciones incorrectas, fugas de información y…
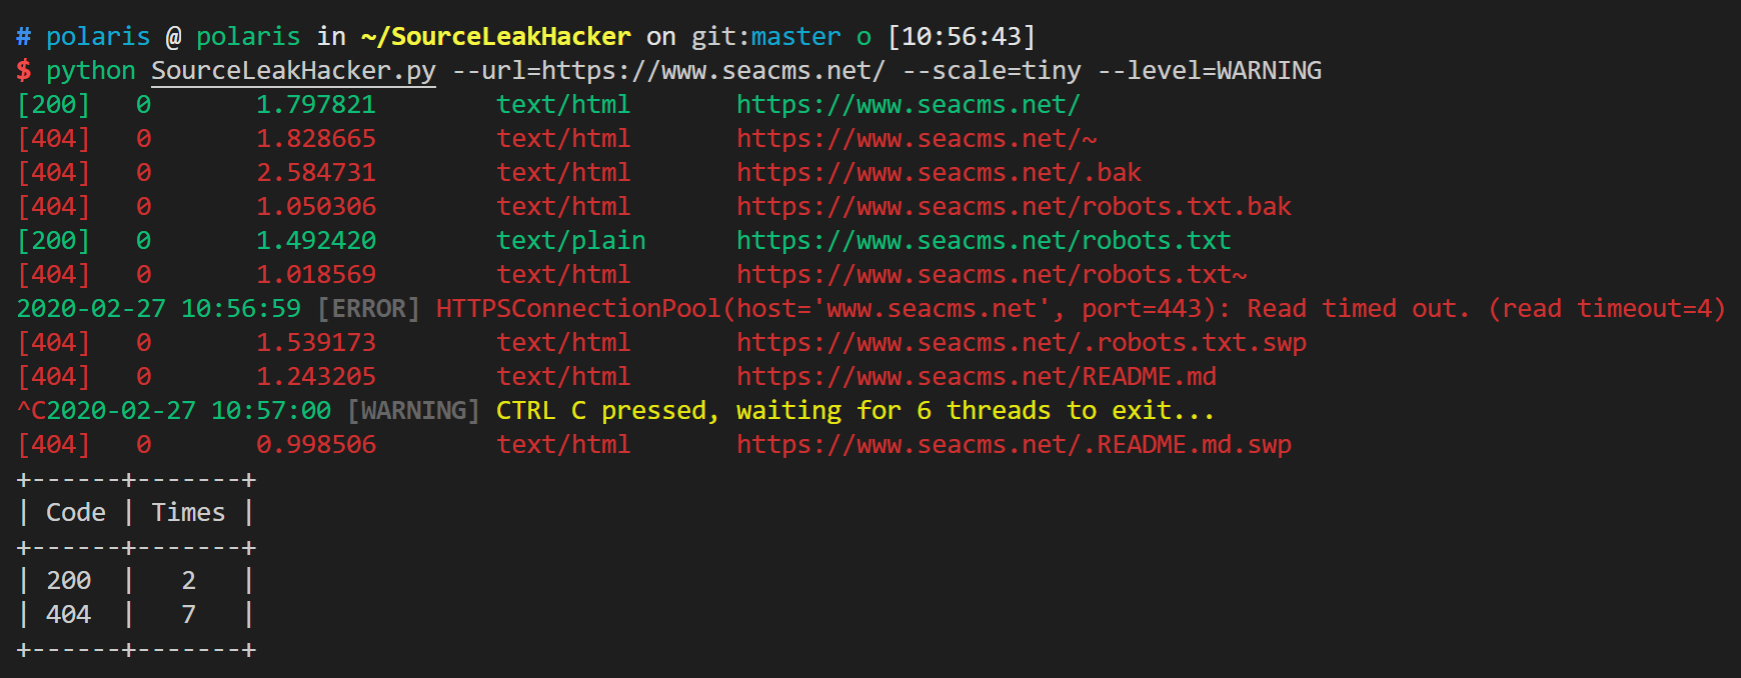 wangyihang/sourceleakhacker
:bug: Un escáner de fugas de código fuente de aplicaciones web multihilo
 hood3drob1n/bingoo
BinGoo! Una herramienta de Dorking de Bing y Google basada en bash de Linux.
 hackmanit/web-cache-vulnerability-scanner
Escáner CLI basado en Go para envenenamiento de caché web y engaño. Soporta 10 técnicas de envenenamiento, múltiples métodos de engaño, rastreador…
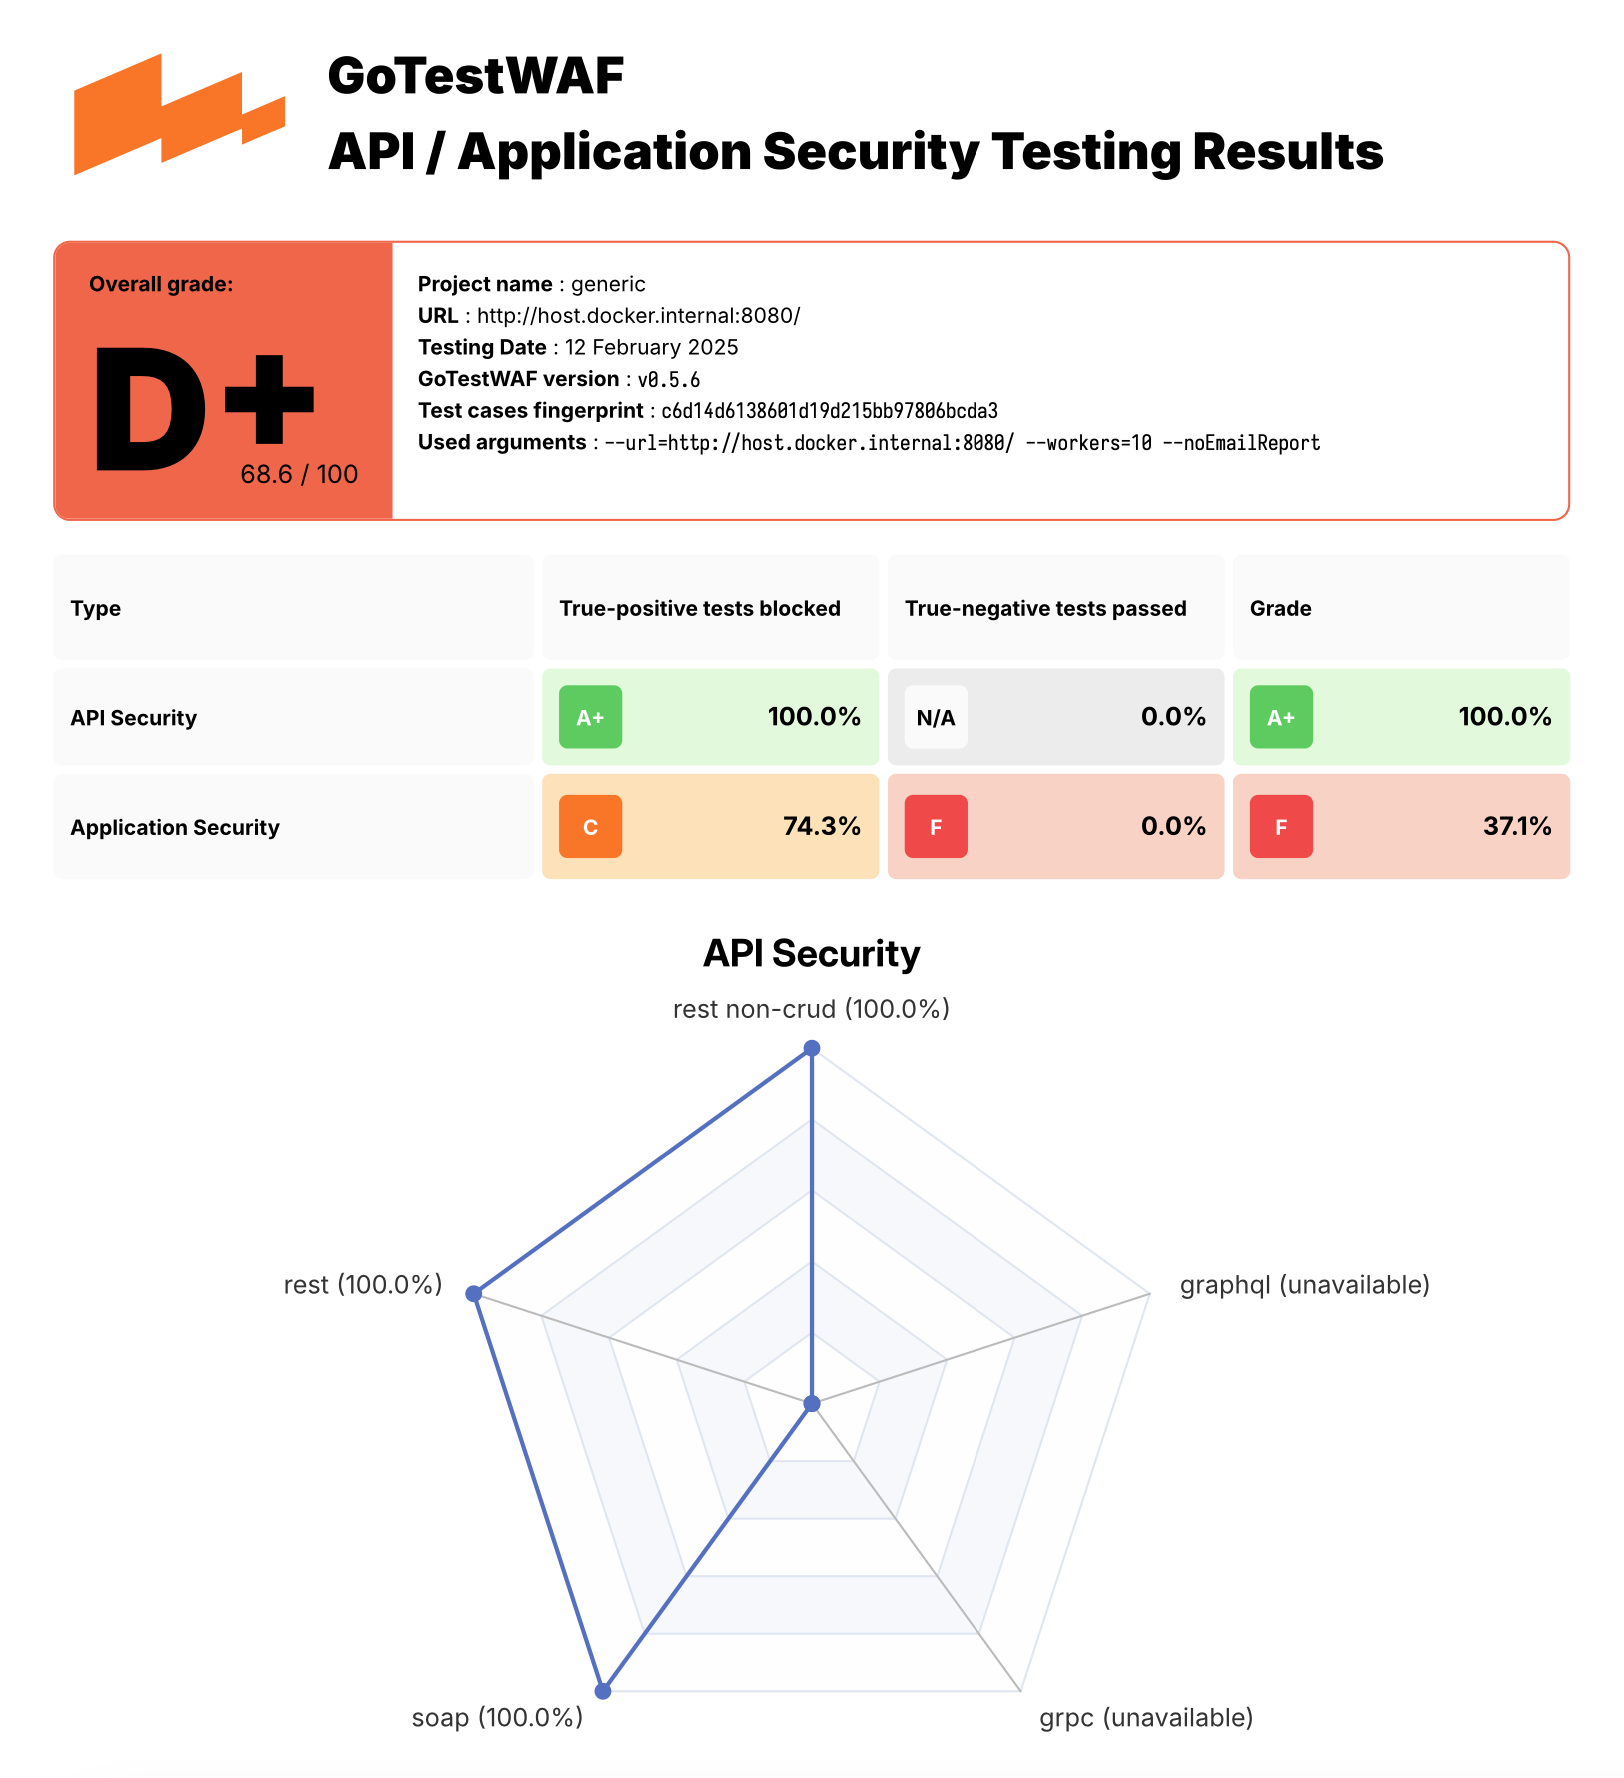 wallarm/gotestwaf
Un proyecto de código abierto en Golang para evaluar diferentes herramientas de seguridad de API y WAF para la lógica de detección y evasiones
 assetnote/kiterunner
Herramienta de descubrimiento de contenido web y API de alta velocidad que realiza fuerza bruta en rutas utilizando conjuntos de datos Swagger…
 ronin-rb/ronin
Ronin es un kit de herramientas Ruby gratuito y de código abierto para investigación y desarrollo en seguridad. Ronin también permite el desarrollo y…
 jaeles-project/jaeles
La navaja suiza para pruebas automatizadas de aplicaciones web
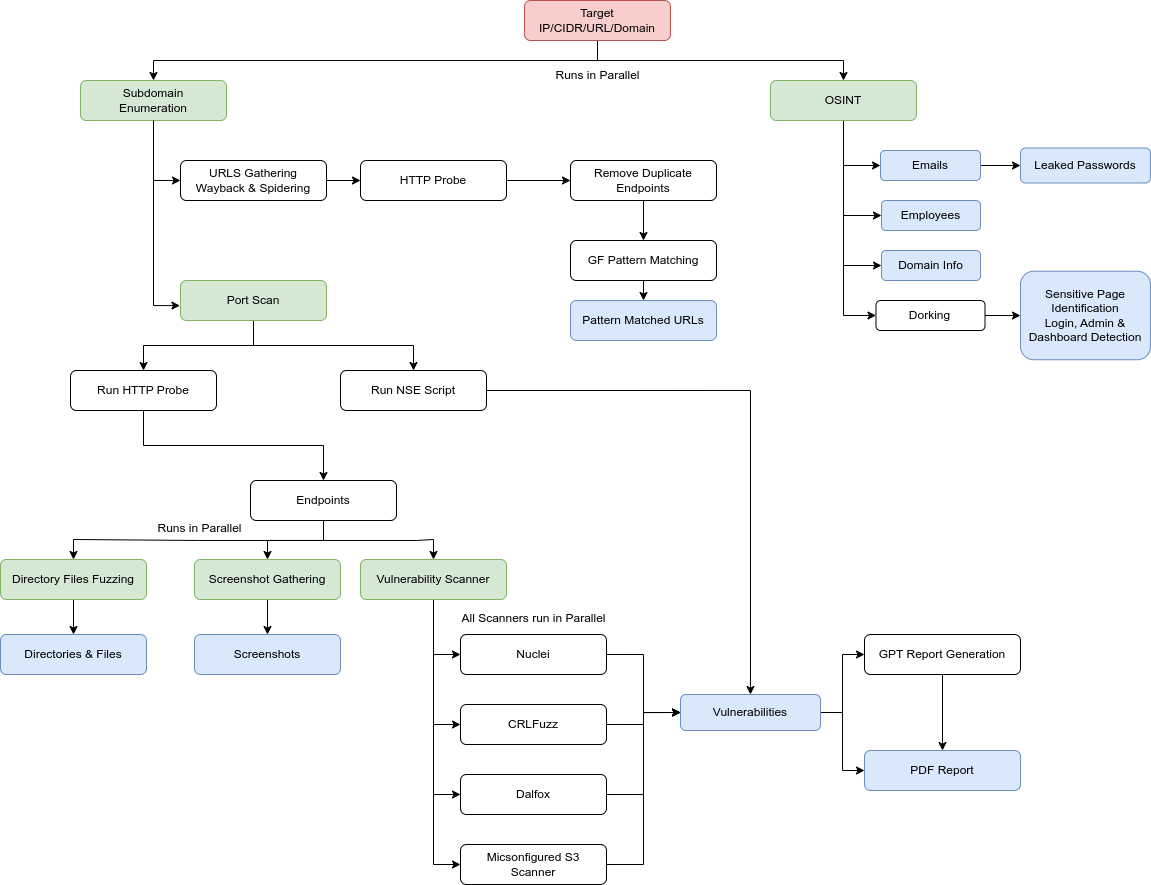 yogeshojha/rengine
reNgine es un marco automatizado de reconocimiento para aplicaciones web, centrado en un proceso de reconocimiento altamente configurable y…
 ghosttroops/scan4all
Repositorio oficial vuls Scan: 15000+ PoCs; 23 tipos de craqueo de contraseñas de aplicaciones; 7000+ huellas digitales web; 146 protocolos y 90000+…
 sullo/nikto
Nikto, escáner de servidores web
 chaitin/xray
Una herramienta de evaluación de seguridad completa desarrollada internamente por Chaitin, compatible con el escaneo de problemas de seguridad web…







