
 #1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit
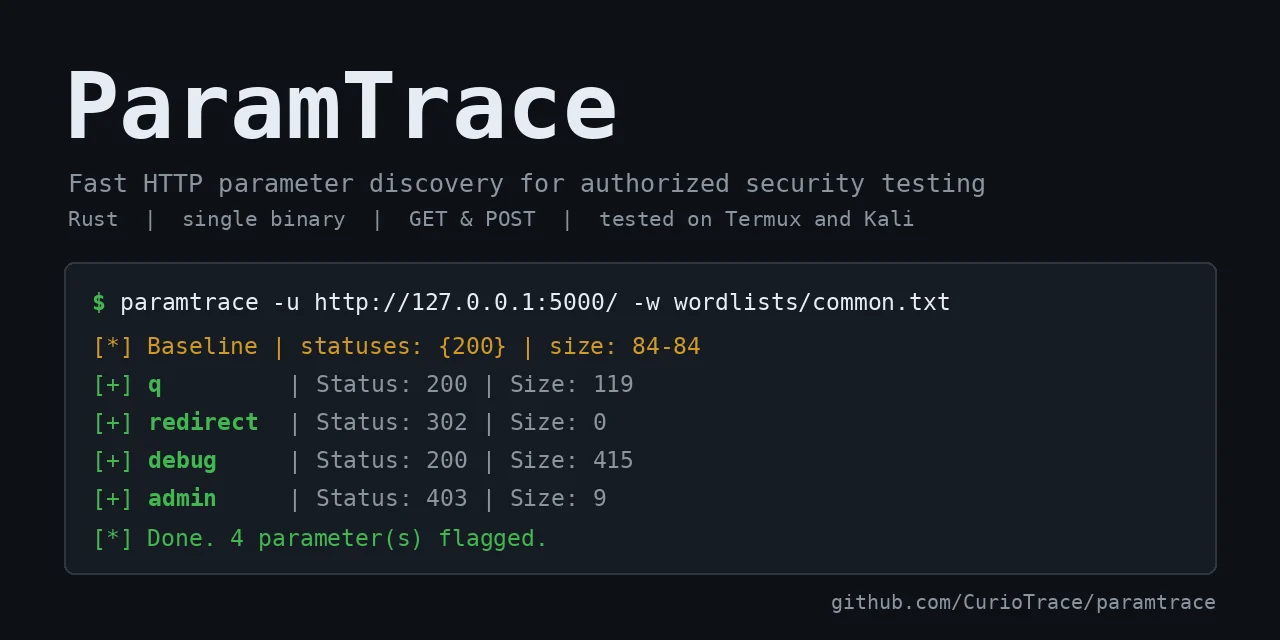
 curiotrace/paramtrace
Descubrimiento rápido de parámetros HTTP para pruebas de seguridad autorizadas
 2t8a/cve-2025-49132
Escáner en Python para CVE-2025-49132 que explota un path traversal en el endpoint de locale de Pterodactyl Panel para extraer datos de configuración…
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 affolter-engineering/xssearch
Escáner XSS basado en Rust con selección de payloads consciente del contexto, detección y evasión de WAF, crawling, callbacks de XSS ciego y análisis…
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 sleepingbag945/dddd
Herramienta de recopilación de activos y escaneo de vulnerabilidades por lotes para equipos rojos. Extrae objetivos de Hunter, Fofa y Quake, realiza…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Artefacto de detección en Python que comprueba instancias de Atlassian Jira, Confluence y Bitbucket en busca de la vulnerabilidad de lectura…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…
 modzero/burp-responseclusterer
Complemento de Burp que agrupa las respuestas para mostrar una visión general de las respuestas recibidas
 pentagridsec/pentagridresponseoverview
Extensión Response Overview para BurpSuite: encuentra respuestas exóticas agrupando los cuerpos de las respuestas
 portswigger/active-scan-plus-plus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones de ataques de encabezado de host, XXE, inyección de código y CVE…
 d0ge/websocketturbointruder
Extensión de Burp Suite para fuzzing de mensajes WebSocket con código Python personalizado, compatible con múltiples motores, enrutamiento de…
 hackvertor/repeat-strike
Extensión de Burp Suite que utiliza reglas de ataque regex generadas por IA para detectar fallos de IDOR y control de acceso, y luego escanea el…
 hackvertor/shadow-repeater
Extensión de Burp Suite Repeater que muta automáticamente los payloads y analiza las respuestas para descubrir path traversal, inyección SQL, XSS y…
 ferpalma21/nextjs-scanner
Este script escanea una lista de URLs para detectar si utilizan **Next.js** y determina si son vulnerables a **CVE-2025-29927**. Opcionalmente,…








