
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 mitchellkrogza/nginx-ultimate-bad-bot-blocker
Nginx Block Bad Bots, Spam Referrer Blocker, Vulnerability Scanners, User-Agents, Malware, Adware, Ransomware, Malicious Sites, with anti-DDOS,…
 frohoff/ysoserial
Una herramienta de prueba de concepto para generar cargas útiles que explotan la deserialización insegura de objetos Java.
 ffffffff0x/1earn
Marco de conocimiento de seguridad mantenido por el equipo ffffffff0x, el contenido incluye, pero no se limita a: seguridad web, seguridad de control…
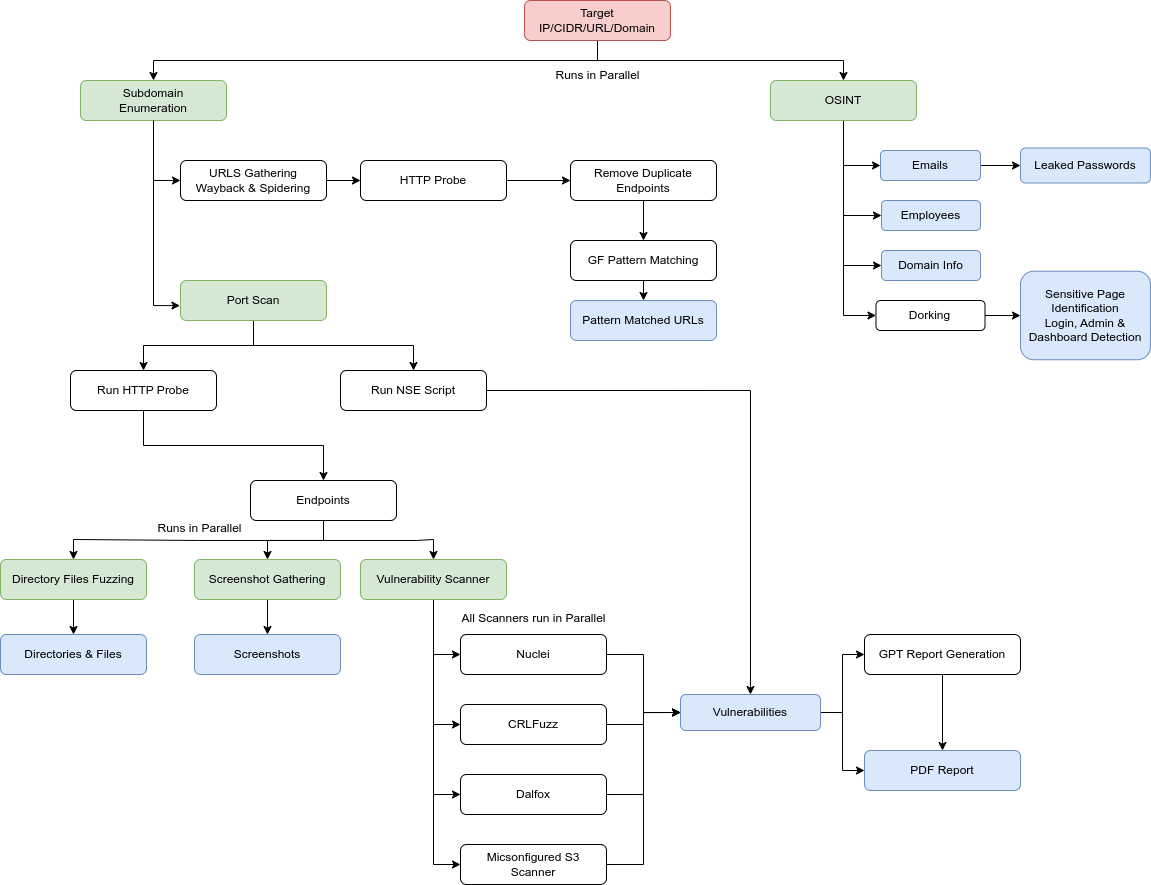 yogeshojha/rengine
reNgine es un marco automatizado de reconocimiento para aplicaciones web, centrado en un proceso de reconocimiento altamente configurable y…
 interceptsuite/proxybridge
Forzar Proxy a cualquier aplicación Windows/MacOS/Linux con tráfico TCP y UDP
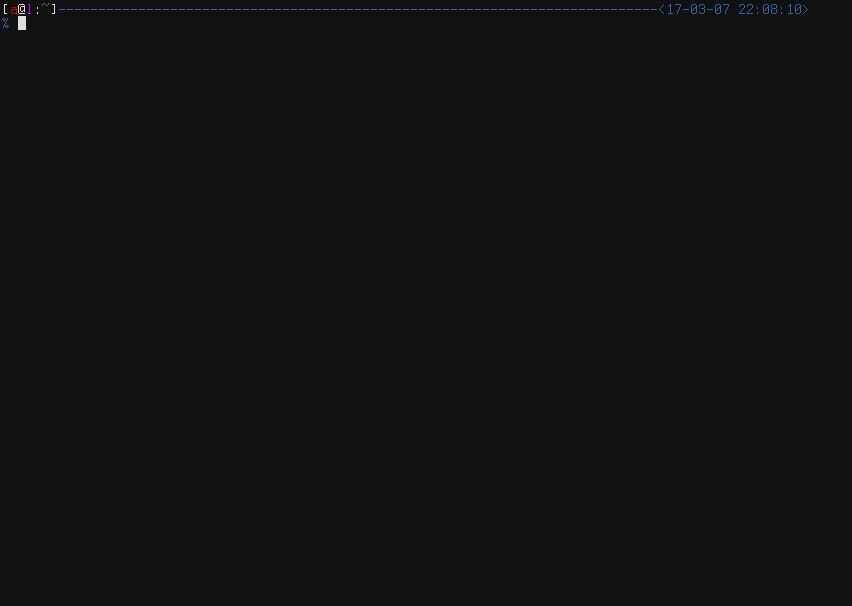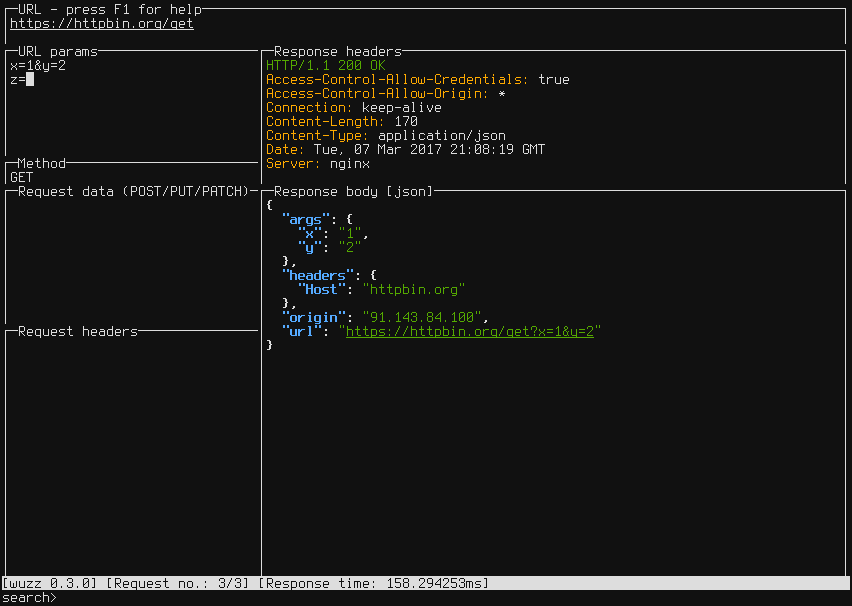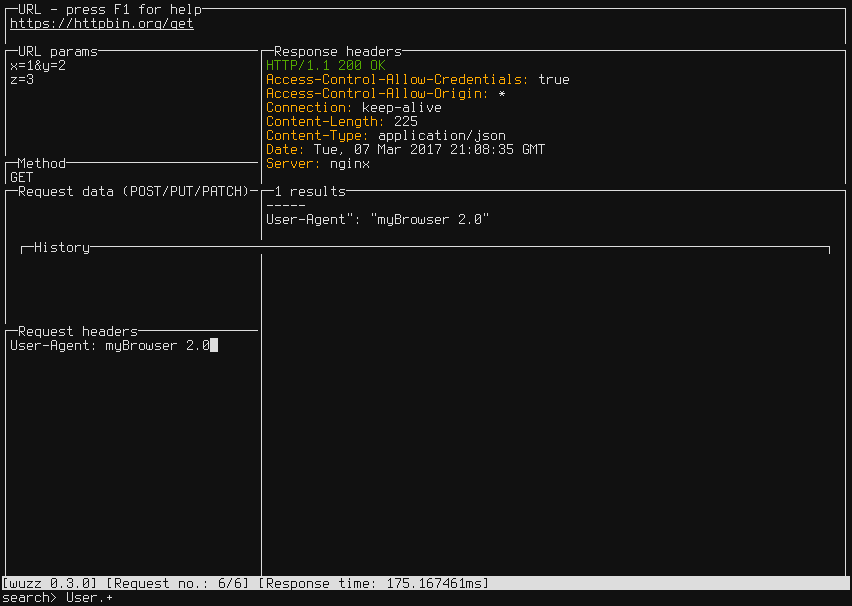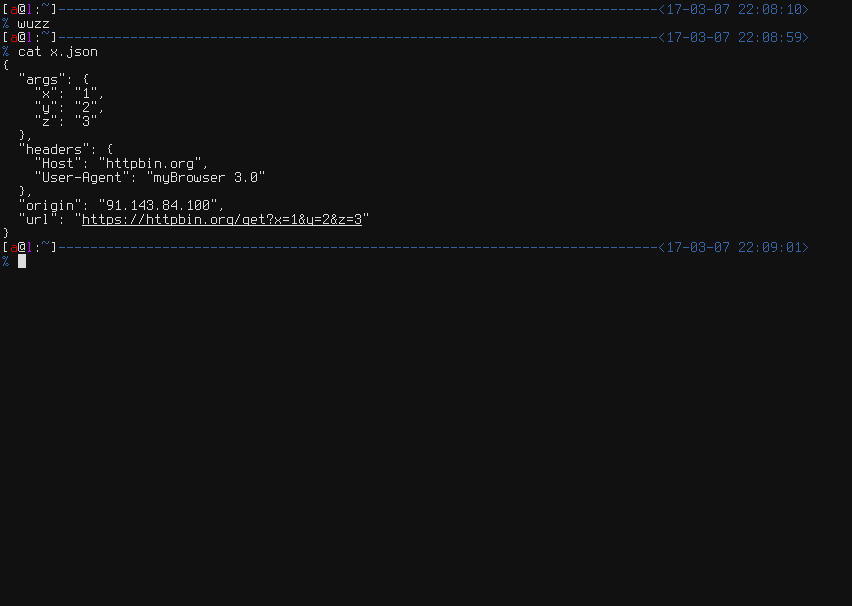 asciimoo/wuzz
Herramienta CLI interactiva para inspección HTTP
 lirantal/awesome-nodejs-security
Directorio curado de herramientas de seguridad para Node.js, analizadores estáticos, escáneres de vulnerabilidades y recursos educativos que cubren…
 owasp/asvs
Estándar de Verificación de Seguridad de Aplicaciones
 0dayctf/reverse-shell-generator
Generador de Reverse Shell alojado con un montón de funcionalidades. -- (Excelente para CTFs)
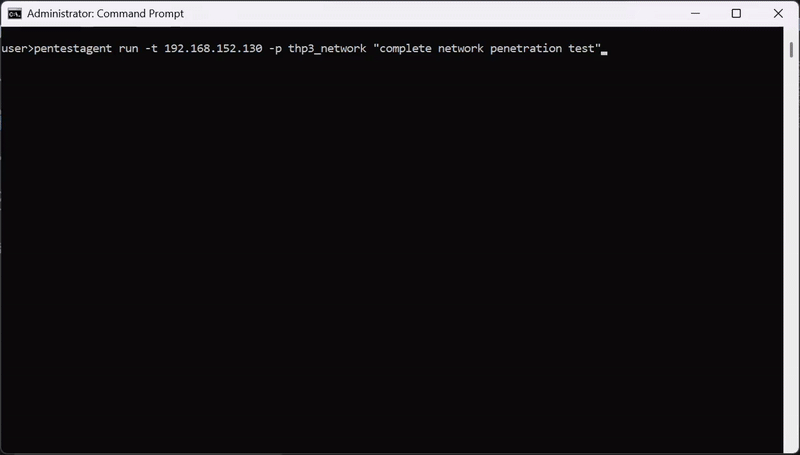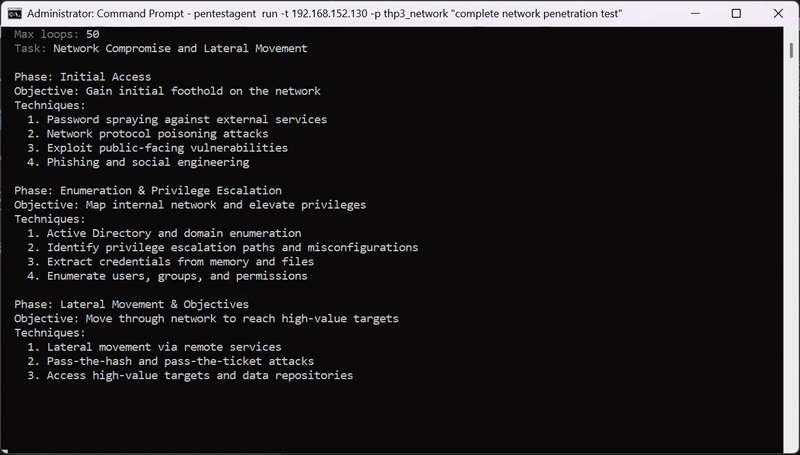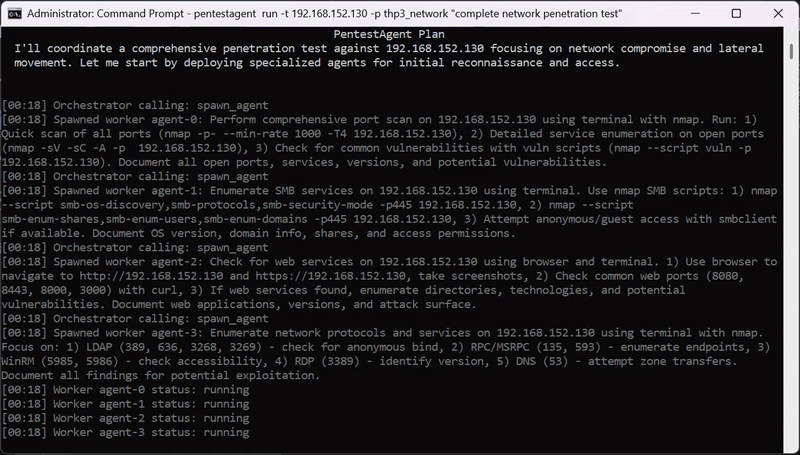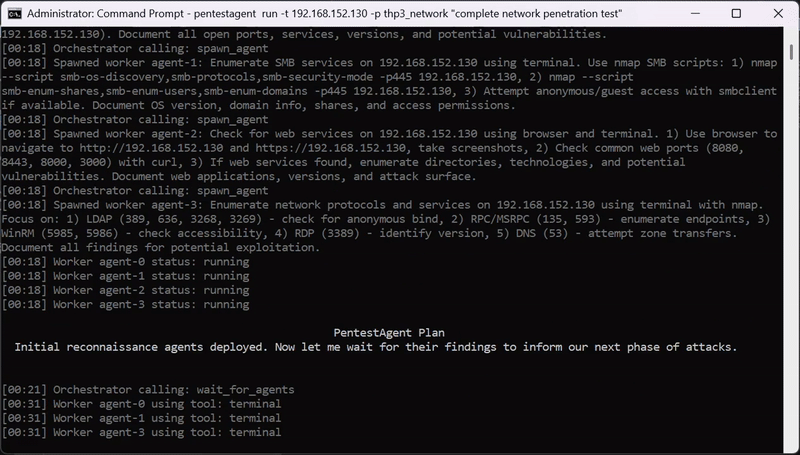 gh05tcrew/pentestagent
Framework de agentes de IA para pruebas de seguridad de caja negra con orquestación autónoma multiagente, herramientas de pentesting integradas e…
 lc/gau
Obtener URLs conocidas de AlienVault's Open Threat Exchange, The Wayback Machine y Common Crawl.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 hahwul/dalfox
Escáner XSS rápido con análisis de parámetros, huella WAF y verificación DOM/AST. Soporta detección de XSS reflejado, almacenado y basado en DOM…
 pomerium/pomerium
Proxy inverso consciente de la identidad que proporciona acceso de confianza cero a aplicaciones y servicios internos mediante políticas conscientes…
 swisskyrepo/ssrfmap
Herramienta automática de fuzzing y explotación de SSRF
 elementalsouls/claude-bughunter
Un paquete de habilidades de Claude Code para caza de bugs y trabajo externo de red-team - 82 habilidades, 15 comandos de barra, 681 patrones de…
 zan8in/afrog
Una herramienta de seguridad para Bug Bounty, Pentest y Red Teaming.
 trustedsec/unicorn
Unicorn es una herramienta simple para utilizar un ataque de degradación de PowerShell e inyectar shellcode directamente en memoria. Basado en los…








