
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 morph3/crawpy
Herramienta asíncrona de descubrimiento de contenido HTTP con autocalibración, escaneo recursivo y generación de informes para enumerar directorios y…
 r4ygm/dorkscout
Escáner automatizado de Google dork que obtiene listas de dorks de exploit-db y escanea objetivos o todo internet en busca de aplicaciones…
 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 pyroxenites/nextjs_rce_exploit_tool
Exploit para CVE-2025-55182 y CVE-2025-66478
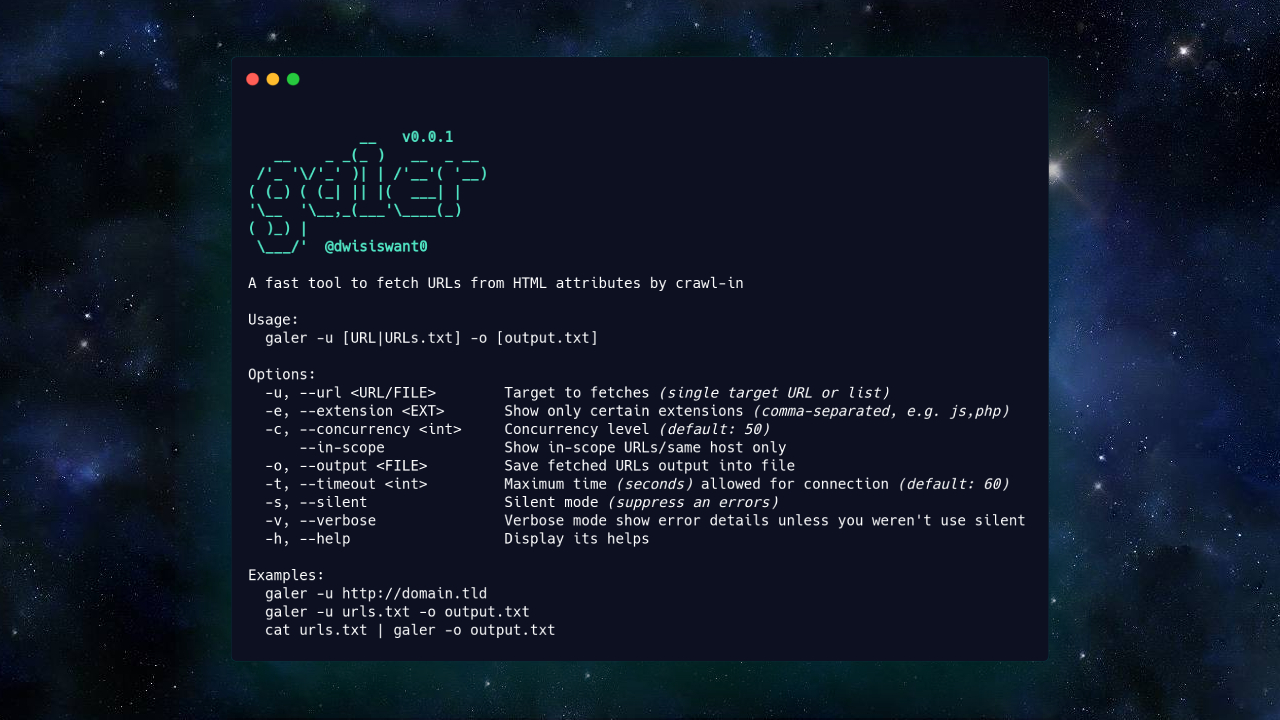 dwisiswant0/galer
Una herramienta rápida para obtener URLs de atributos HTML mediante rastreo.
 a-d-team/grafanaexp
Una herramienta de explotación para la vulnerabilidad de lectura arbitraria de archivos no autorizada de Grafana (CVE-2021-43798), que puede hacer…
 mhils/honeyproxy
Este proyecto ahora forma parte de @mitmproxy.
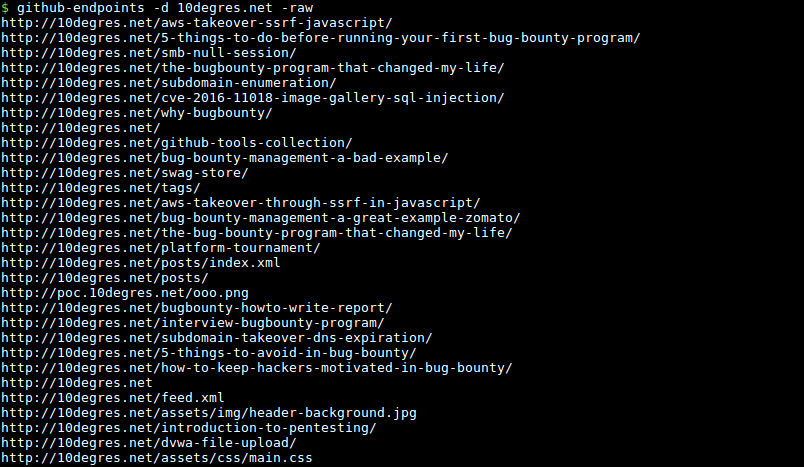 gwen001/github-endpoints
Encuentra endpoints en GitHub.
 d00movenok/htmlsmuggler
✉️ Generador y ofuscador de HTML Smuggling para tus operaciones de Red Team
 joshkar/x-recon
Una utilidad para detectar entradas de páginas web y realizar escaneos XSS.
 landgrey/cve-2018-2894
CVE-2018-2894 - Subida de archivos sin restricciones en WebLogic que conduce a RCE - Script de verificación
 aaronsvk/cve-2020-3956
Exploit PoC para VMware Cloud Director RCE (CVE-2020-3956)
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
Exploit de Python y Metasploit para la vulnerabilidad de deserialización WLS-WSAT de Oracle WebLogic (CVE-2017-10271) con capacidades de escaneo de…
 n4xh4ck5/rastleak
Herramienta para filtrar información automáticamente utilizando hacking con búsquedas en motores
 abhishekkr/n00brat
Kit de administración remota (o troyano) para sistemas POSiX (Linux/Unix) que funciona como un servicio web.
 bishopfox/imperva_gzip_waf_bypass
Exploit para evadir Imperva Cloud WAF mediante la cabecera gzip Content-Encoding para eludir las reglas del WAF en peticiones HTTP POST. Incluye…
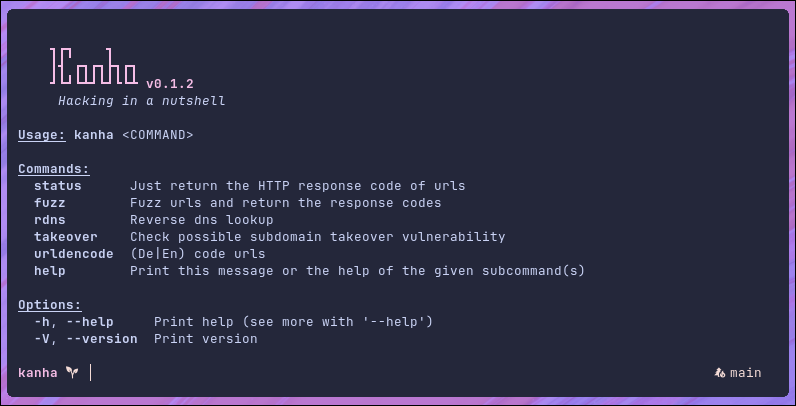 pwnwriter/kanha
🦚 Un conjunto de herramientas de pruebas de penetración para aplicaciones web escrito en Rust.








