
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
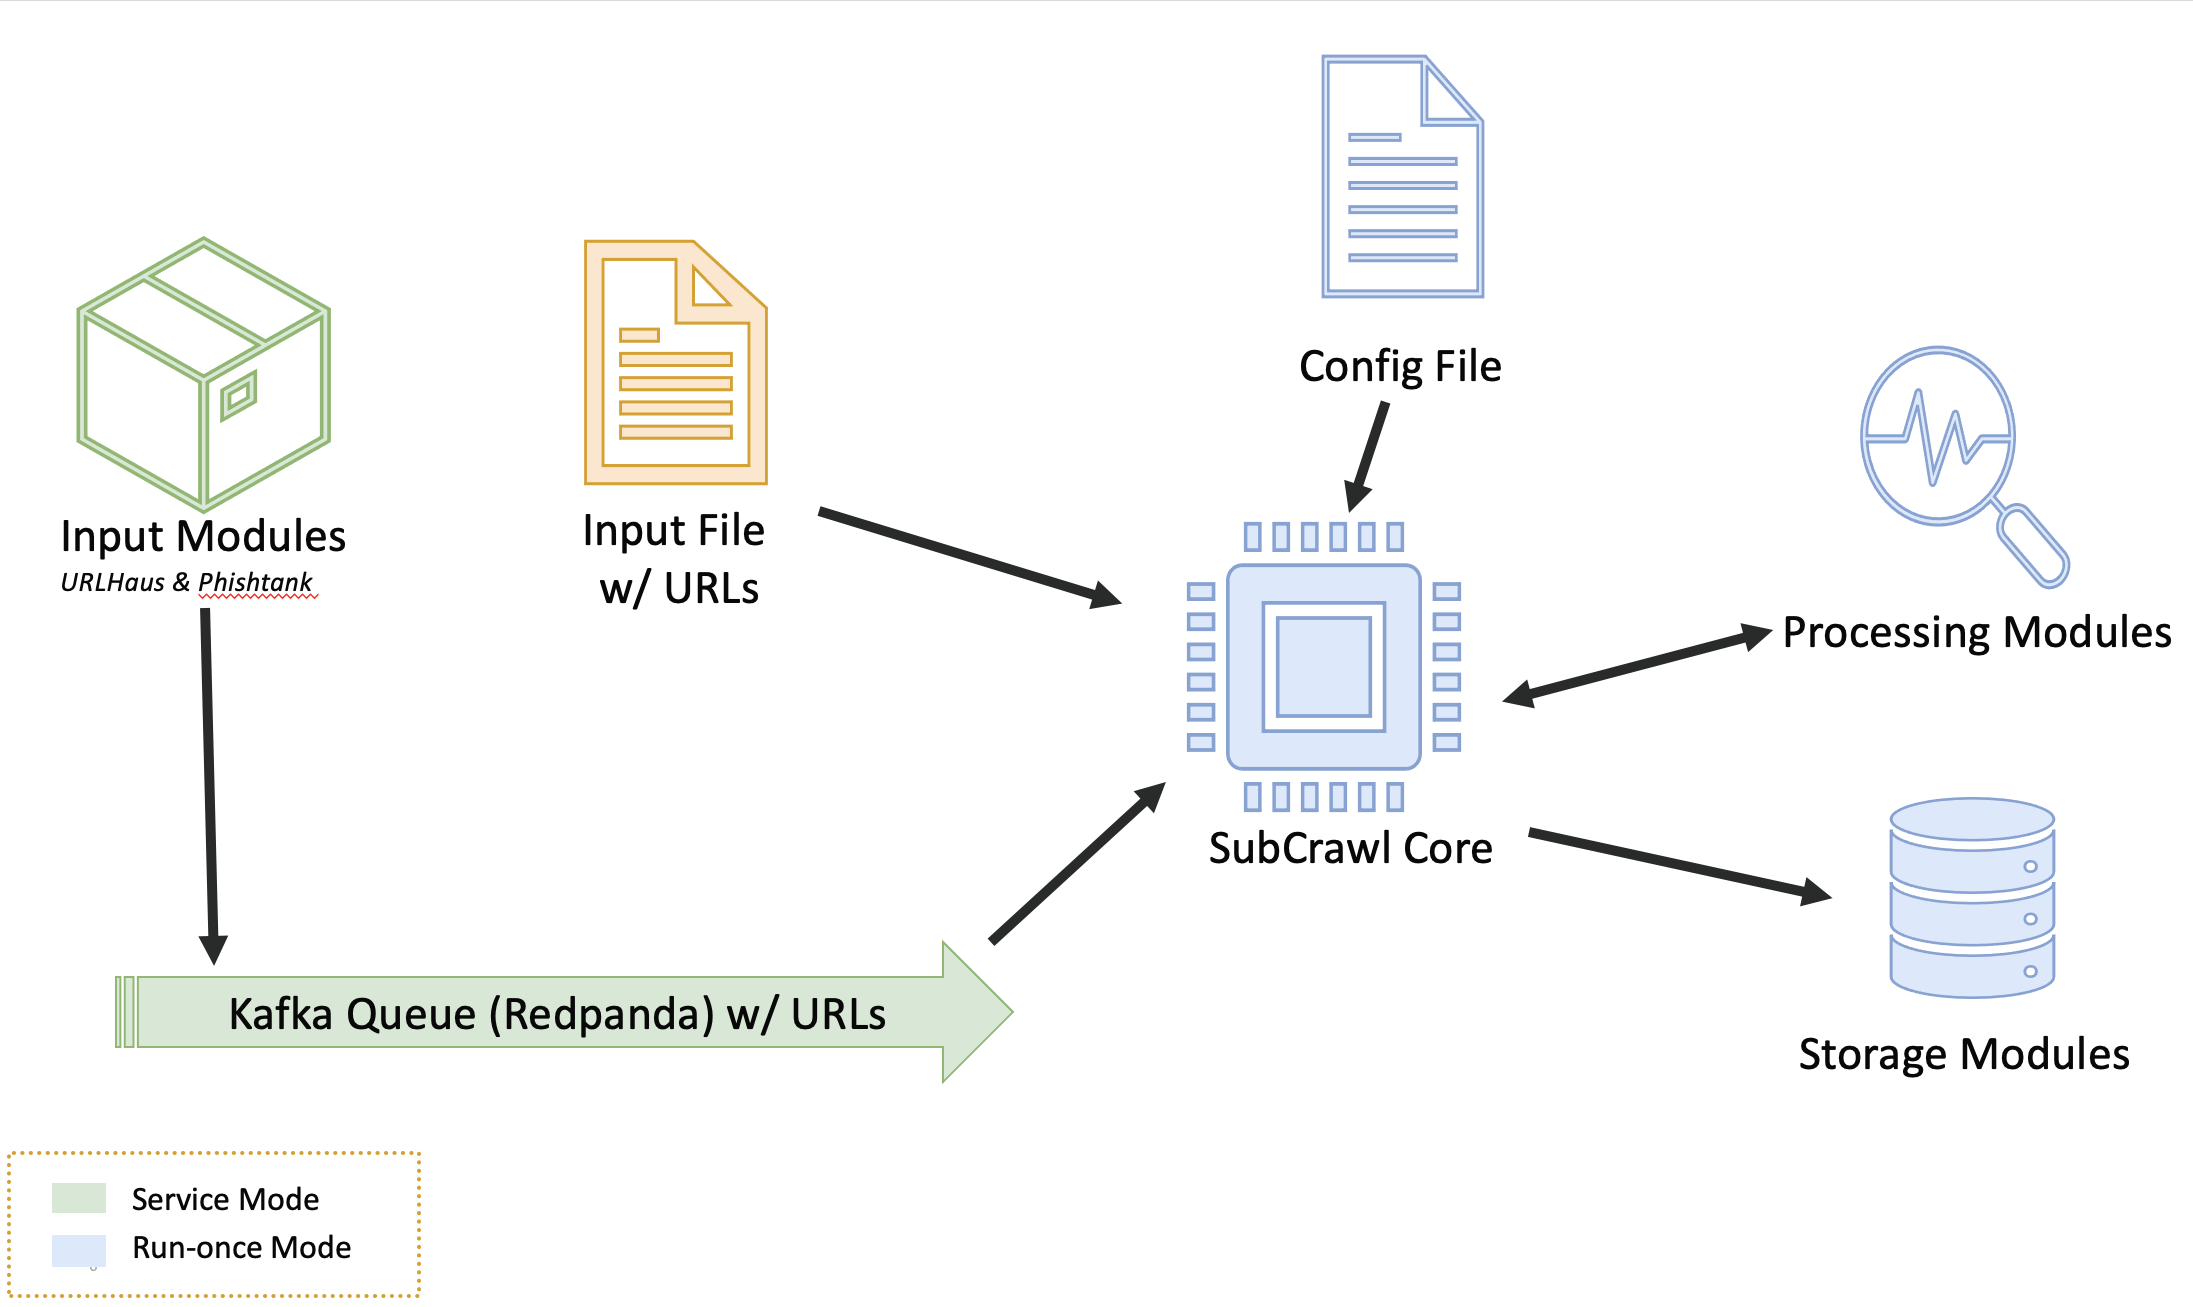
 hpthreatresearch/subcrawl
Marco modular para el descubrimiento y análisis de directorios abiertos en la web. Rastrea URLs, extrae contenido, aplica escaneo con YARA/ClamAV y…
 convisolabs/cve-2024-43044-jenkins
Exploit para la vulnerabilidad CVE-2024-43044 en Jenkins
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : vulnerabilidad 0-day de MS Office RCE, también conocida como msdt follina
 jbaines-r7/through_the_wire
Exploit de prueba de concepto para CVE-2022-26134 (inyección OGNL en Atlassian Confluence). Proporciona una reverse shell y un lector de archivos en…
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 y CVE-2021-27065 Exploit del bug RawIdentity solucionado. [ProxyOracle] CVE-2021-31195 y CVE-2021-31196 Cadenas de…
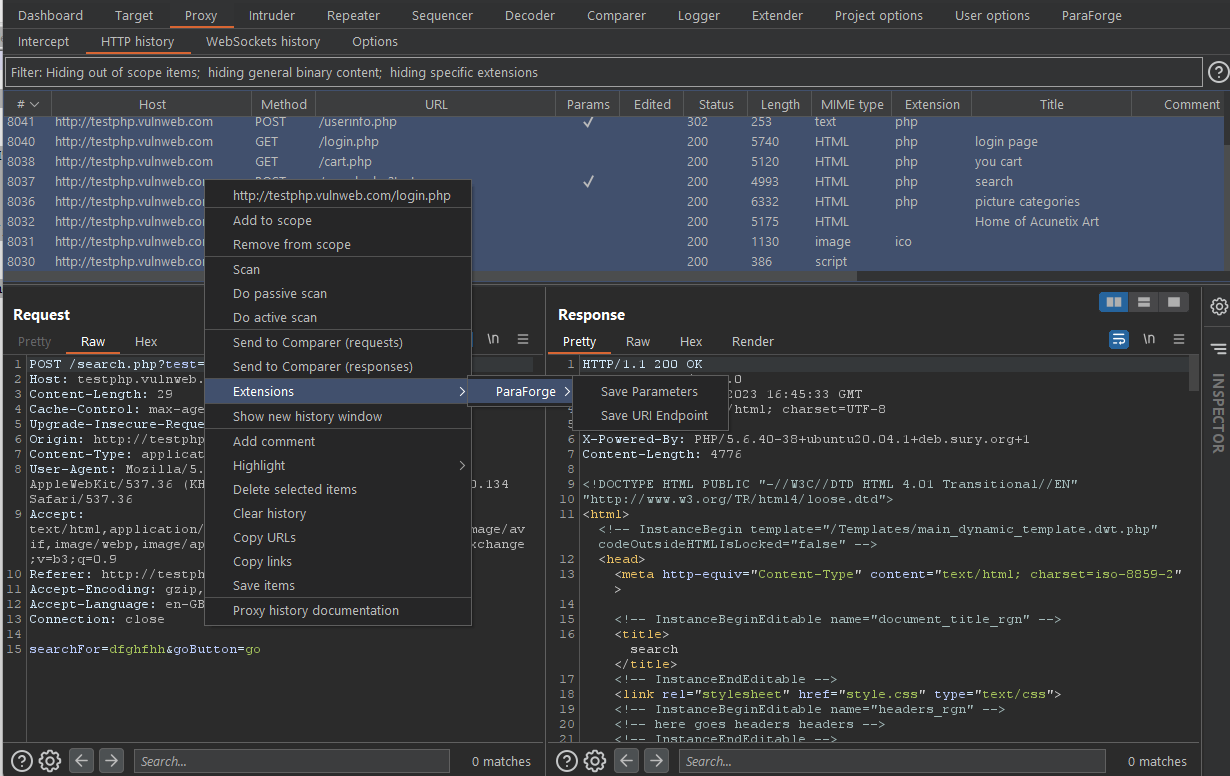 anof-cyber/paraforge
Una extensión de BurpSuite para crear una lista de palabras personalizada de endpoints y parámetros para enumeración y fuzzing.
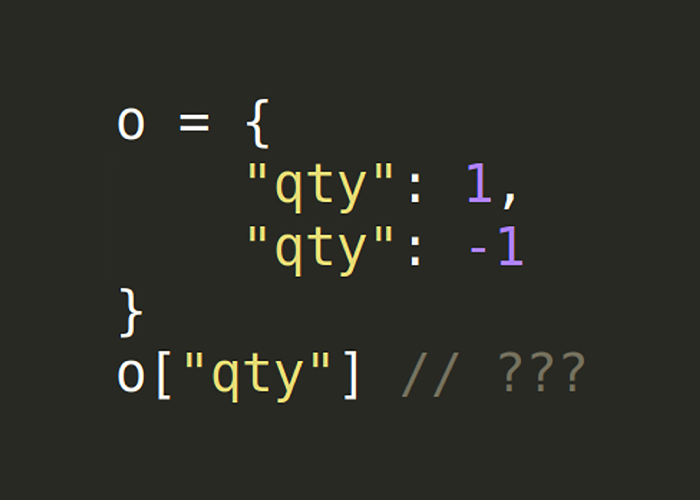 bishopfox/json-interop-vuln-labs
Laboratorios complementarios de "Una exploración de las vulnerabilidades de interoperabilidad JSON"
 hahwul/smugglex
Escáner de contrabando de solicitudes HTTP impulsado por Rust.
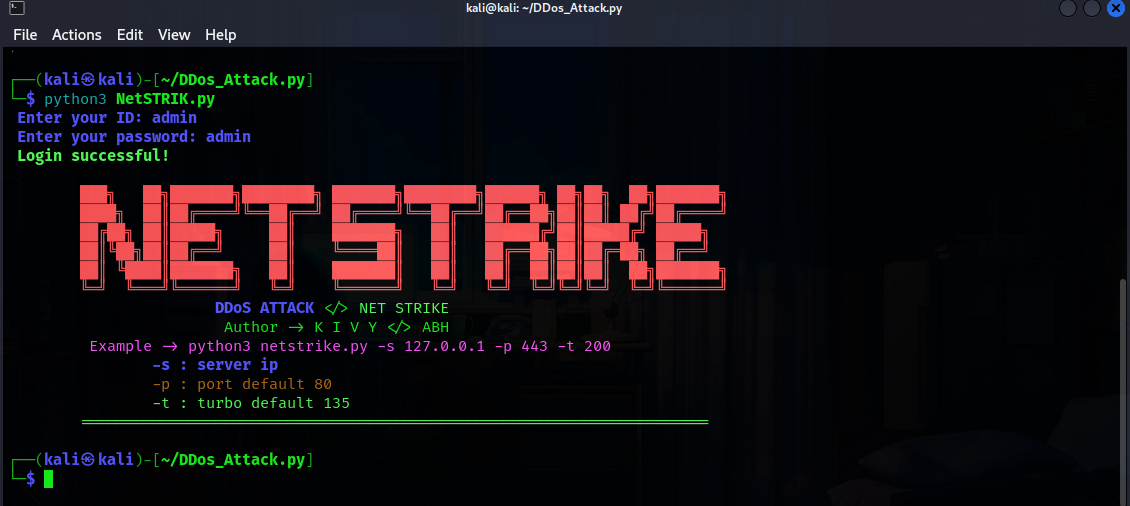 akashblackhat/ddos_attack.py
NetSTRIK es una poderosa herramienta de ataque DDoS (Denegación de Servicio Distribuida) que simula tráfico pesado para probar la robustez y…
 n4xh4ck5/cmssc4n
Herramienta para identificar si un dominio es un CMS como Wordpress, Moodle, Joomla, Drupal o Prestashop
 voidz0r/cve-2022-44268
Un PoC para el CVE-2022-44268 - lectura arbitraria de archivos de ImageMagick
 psc4re/nse-scripts
Scripts NSE para detectar CVE-2020-1350 SIGRED y CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473
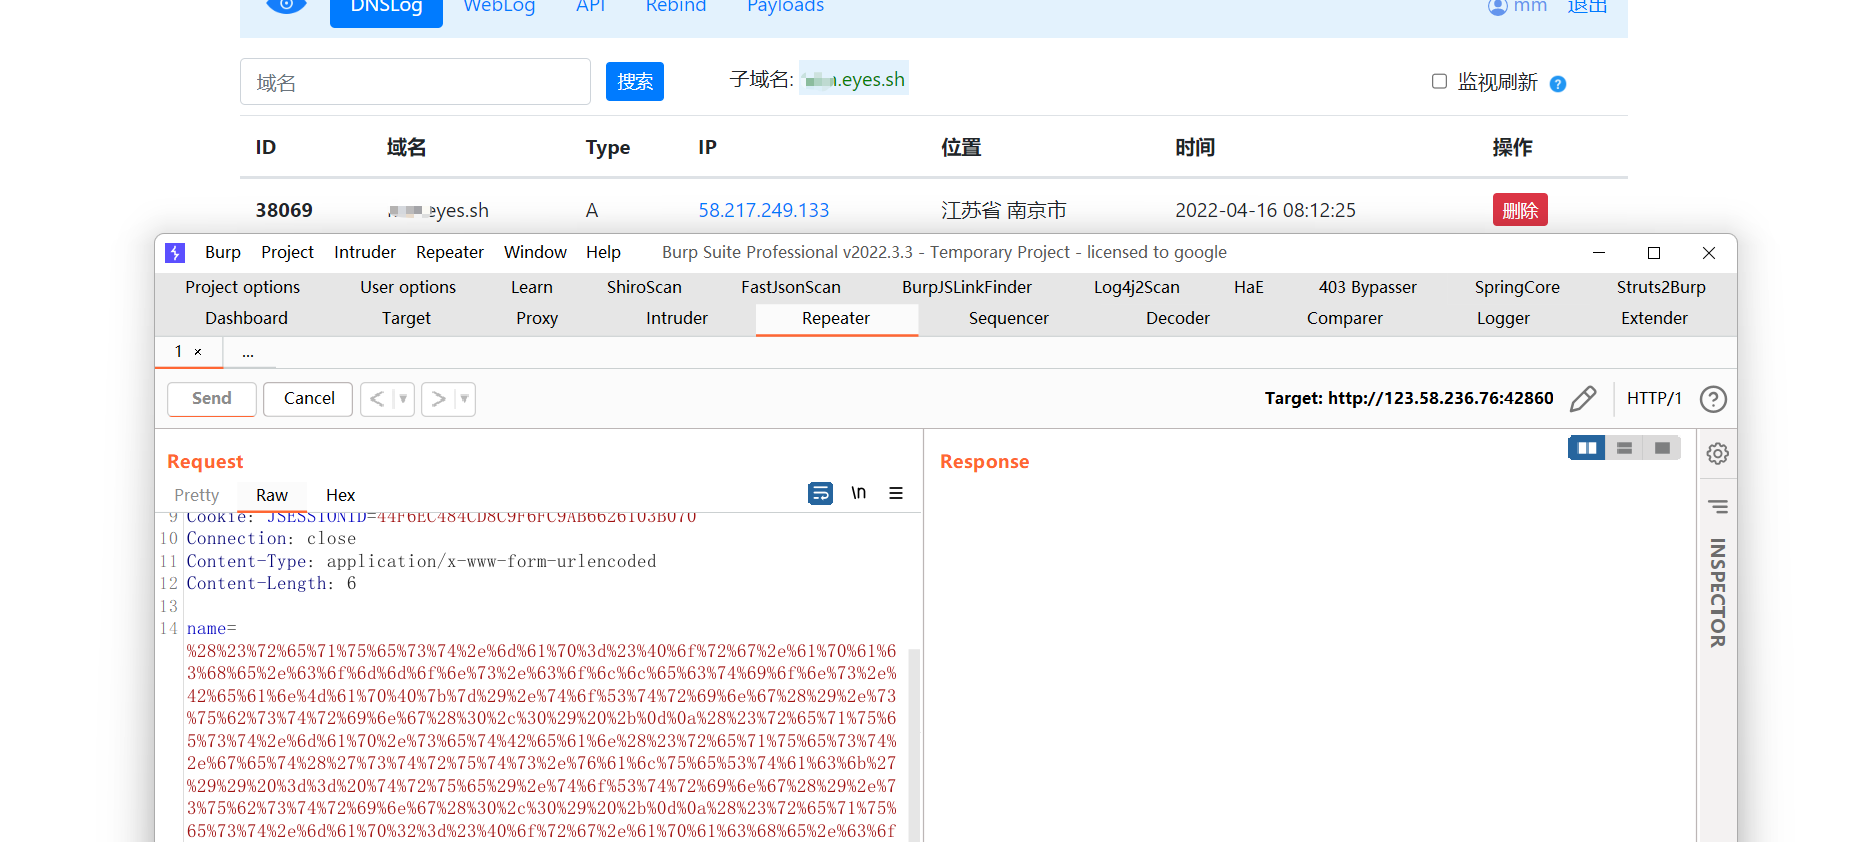 pyroxenites/s2-062
POC de verificación de ejecución remota de código S2-062 CVE-2021-31805
 puzzlepeaches/log4junifi
Explotando CVE-2021-44228 en Unifi Network Application para ejecución remota de código y más.
 an0nlk/nosql-mongodb-injection-username-password-enumeration
Con este script, puedes enumerar nombres de usuario y contraseñas de aplicaciones web vulnerables a inyección Nosql(mongodb).
 takito1812/web-hacking-playground
Aplicación web con vulnerabilidades encontradas en casos reales, tanto en pentests como en programas de Bug Bounty.
 henshin/filebuster
Un fuzzer web extremadamente rápido y flexible.
 1n3/xsstracer
Un pequeño script en Python para verificar Cross-Site Tracing (XST)








