
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 ghxstsec/php2shell-poc
Exploit en Python para CVE-2026-109618: abusa de la corrupción del heap en session.upload_progress de PHP para sobrescribir zend_call_function y…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 9bie/php2shell-bypass-aslr-exp
Exploit puramente HTTP que logra RCE en PHP 8.4.26 + Apache mod_php mediante una fuga de heap en session upload_progress, reutilización de puntero…
 hack-with-github/awesome-hacking
Una colección de varias listas increíbles para hackers, pentesters e investigadores de seguridad.
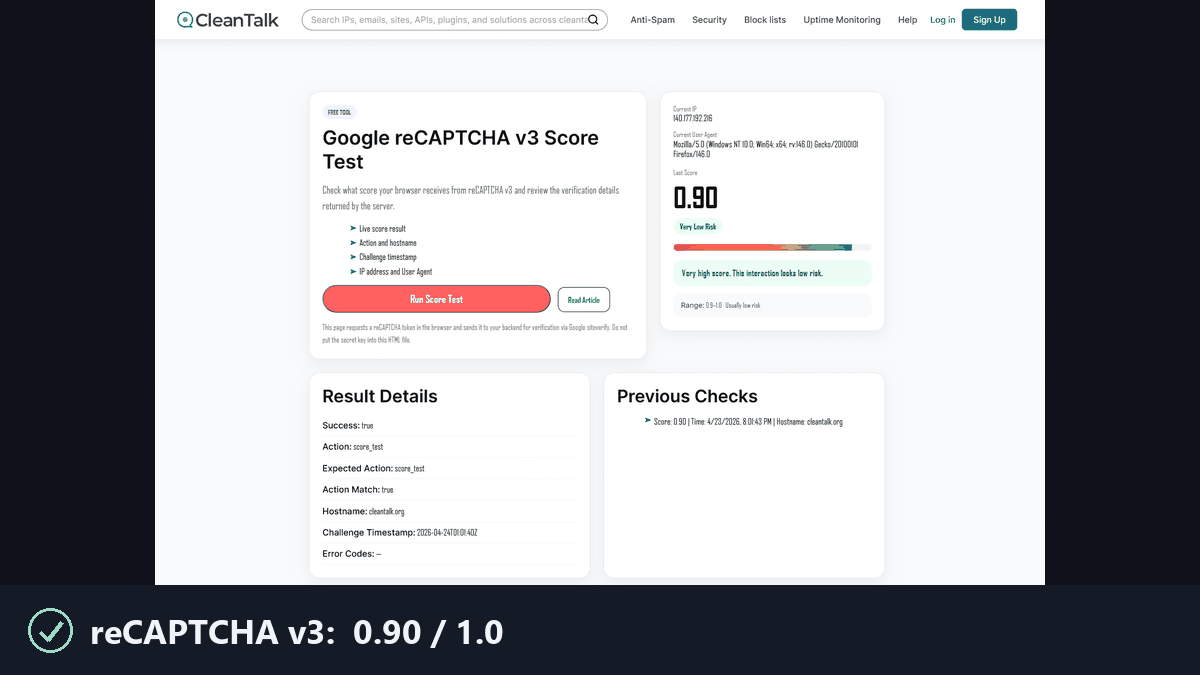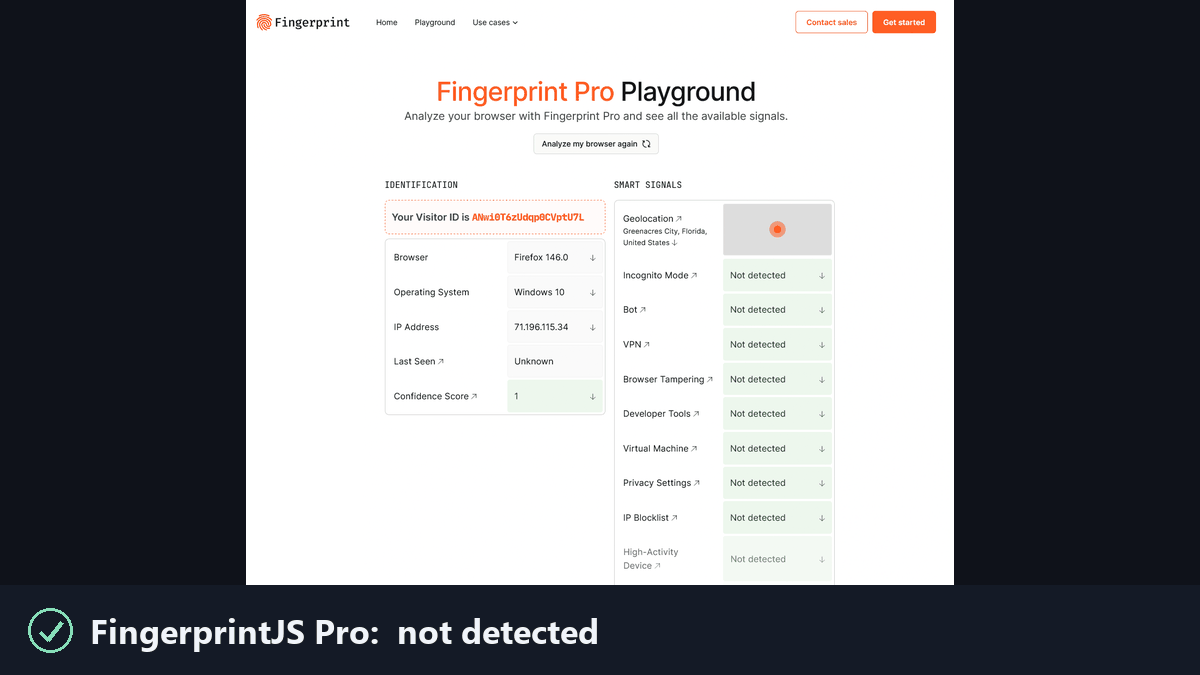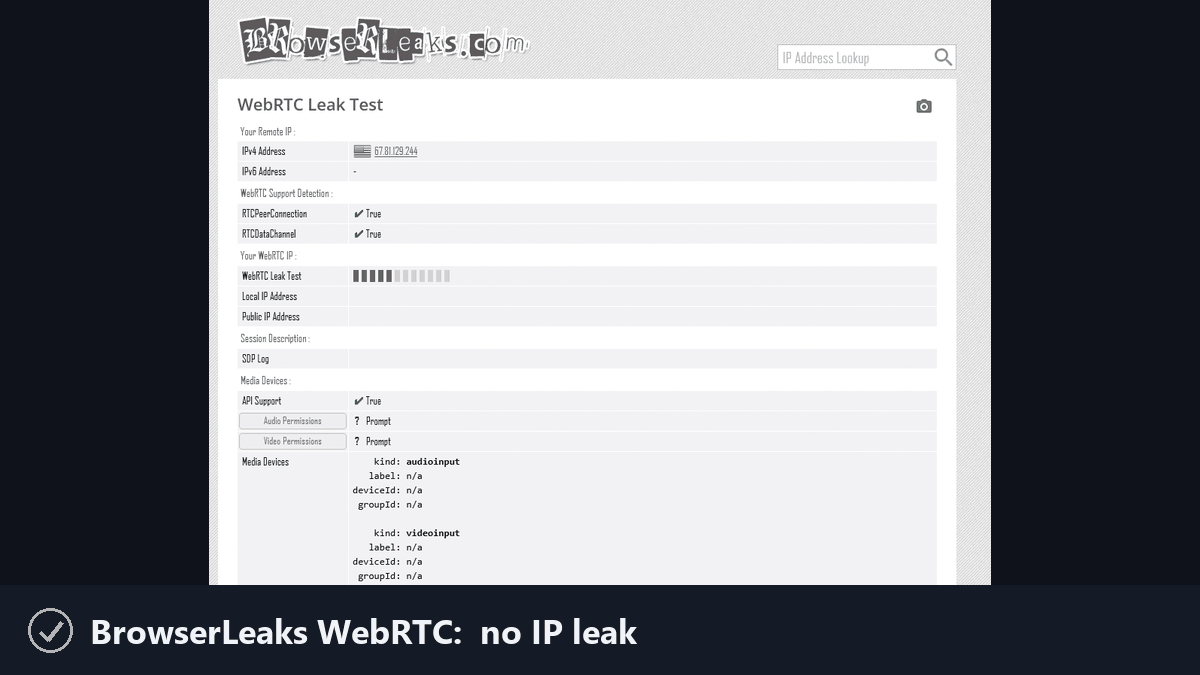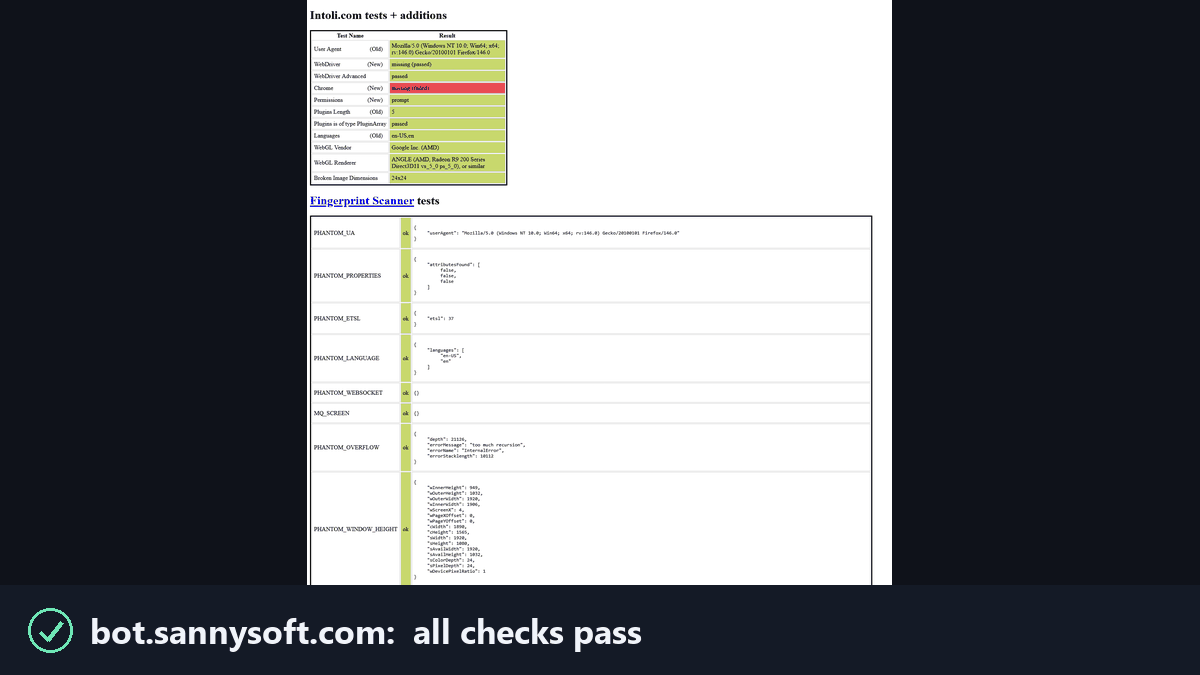 feder-cr/invisible_playwright
Playwright que los anti-bots no pueden ver, así que sin captchas: misma API, Firefox headless sigiloso anti-detección, huella indetectable, elude la…
 irsdl/webhacklist
Archivo de las 10 mejores técnicas de hacking web - todos los nominados desde 2006, preservados
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 sqlmapproject/sqlmap
Herramienta automática de inyección SQL y toma de control de bases de datos
 tomer8007/widevine-l3-decryptor
Una extensión de Chrome que demuestra cómo evadir el DRM Widevine L3.
 eev4n/cve-2026-53582
Exploit de prueba de concepto para CVE-2026-53582 dirigido al firewall OPNsense. Demuestra la explotación de vulnerabilidades con fines de pruebas de…
 awarexone/agentic-bug-hunter
Kit de caza de bug bounty impulsado por IA que funciona con o sin suscripción.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ffuf/ffuf
Fuzzer web rápido escrito en Go
 projectdiscovery/nuclei-templates
Lista curada por la comunidad de plantillas para el motor nuclei para encontrar vulnerabilidades de seguridad.
 jonaschen0103/cve-2026-33439-poc
PoC en Python que explota CVE-2026-33439, un RCE pre-auth en OpenAM mediante deserialización Java del parámetro jato.clientSession, con modos de…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 zan8in/afrog
Una herramienta de seguridad para Bug Bounty, Pentest y Red Teaming.
 mitmproxy/mitmproxy
Un proxy HTTP de interceptación interactivo con soporte TLS para probadores de penetración y desarrolladores de software.






