#1
Herramientas para interceptar, analizar y modificar tráfico web para pruebas de seguridad.
Recomendado por Kitploit
 t0xodile-swig/http3-adapter
Extensión de Burp Suite que intercepta solicitudes y las envía a través de HTTP/3, convirtiendo las respuestas de vuelta para Burp, con soporte para…
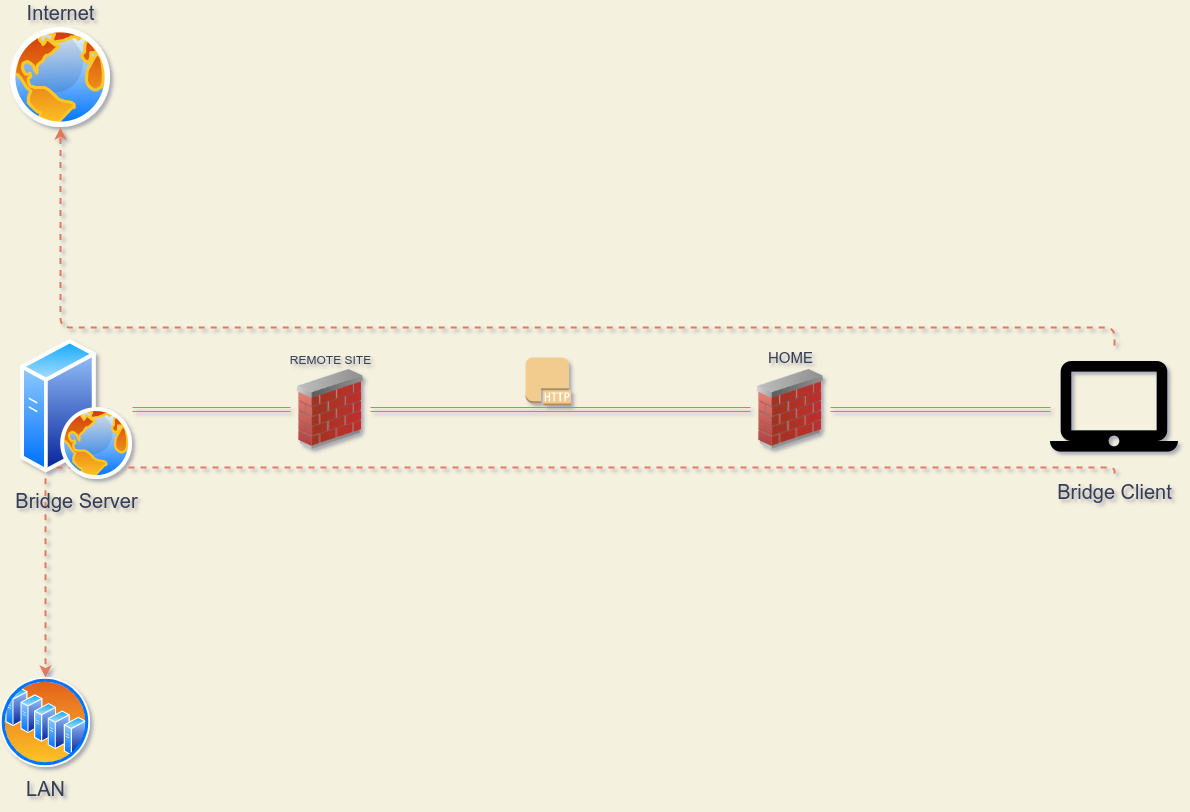 alejandro-llanes/http_bridge
Puente proxy SOCKS5 a HTTP que tuneliza flujos TCP arbitrarios (SSH, SMTP, TLS) a través de solicitudes HTTP estándar, permitiendo la ofuscación del…
 0xmarik/aresius
Proxy de interceptación HTTP/HTTPS nativo para pentesters y cazadores de bug bounty con manipulación de solicitudes en vivo, repetición de…
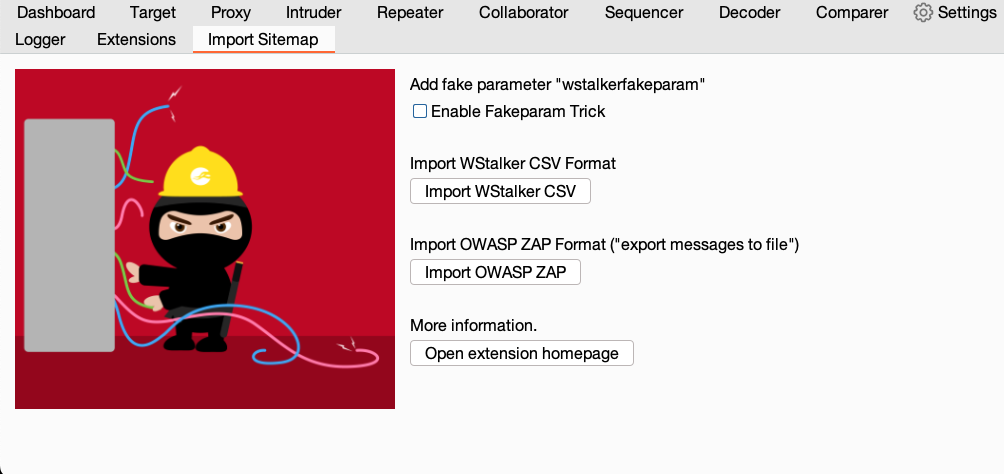 nccgroup/burpimportsitemap
Import To Sitemap es una extensión de Burp Suite para importar un archivo CSV de wstalker o un archivo de exportación de ZAP en el Sitemap de Burp.
 ejfkdev/avdroot
Rootear un emulador de Android Studio parcheando su ramdisk con Magisk — en Go puro.
 interceptsuite/interceptsuite
Proxy MITM para tráfico TCP/TLS/DTLS/UDP, con STARTTLS, IoT, Thick Client y más.
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 rakib-nyc/nullorigin
Research-only AI watermark robustness toolkit: local reverse proxy strips C2PA/EXIF/XMP, Unicode, image/audio stego, OOXML/PDF metadata, and scans…

 yukibtc/redknife
A Swiss Army knife for offensive security.
 larrypeseckis/burp-cc-bridge
Automatización de API REST para Burp Suite Community Edition. Extensión Java de inserción directa que expone puntos finales de…
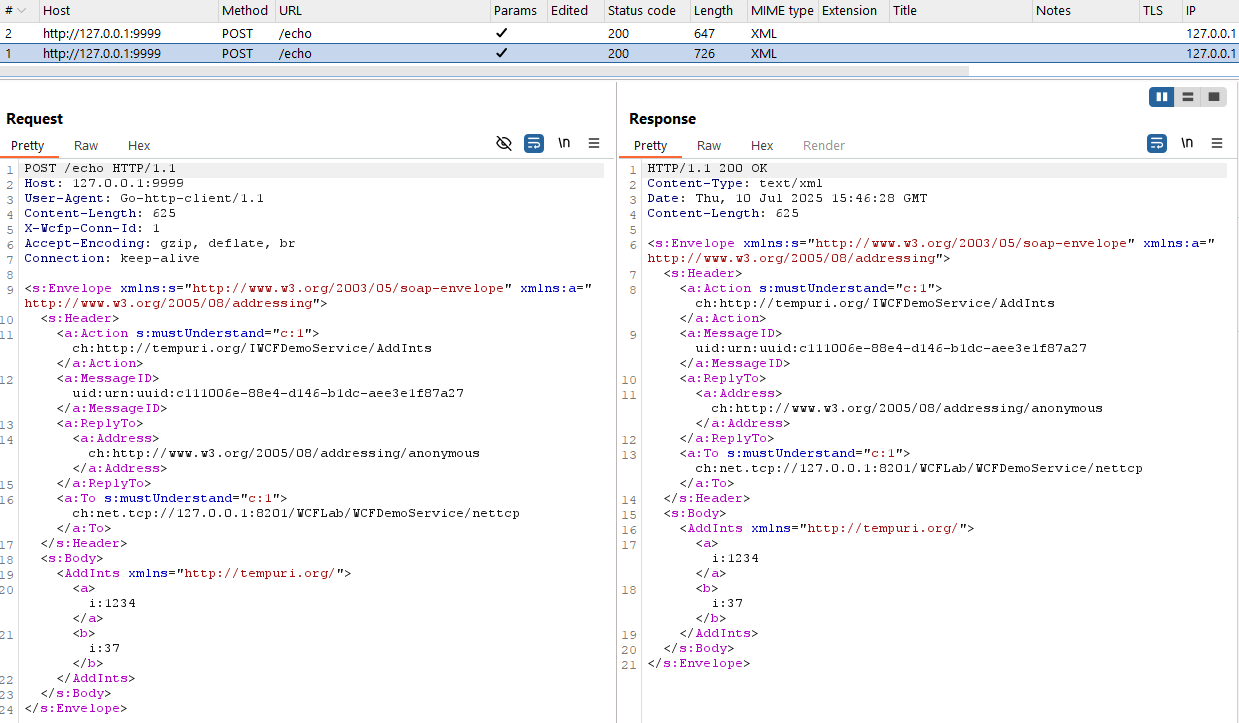 syss-research/wcfproxy
Un proxy para tráfico WCF basado en net.tcp.
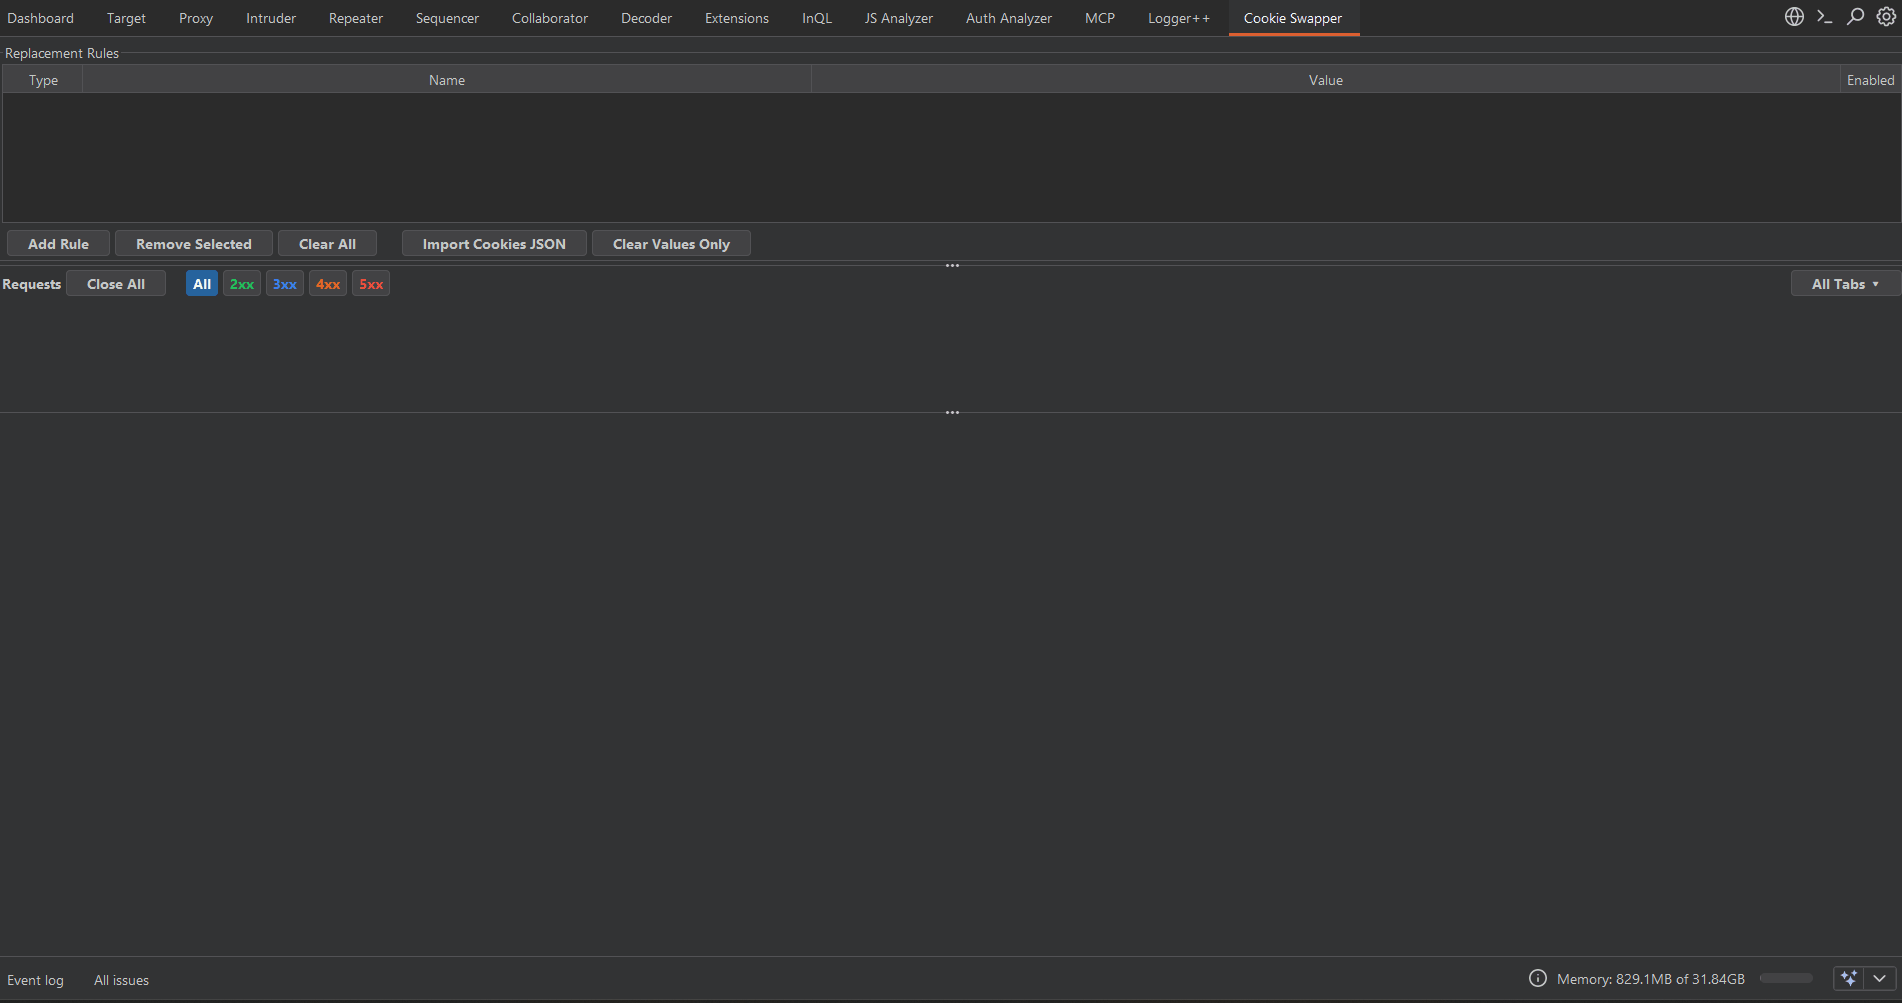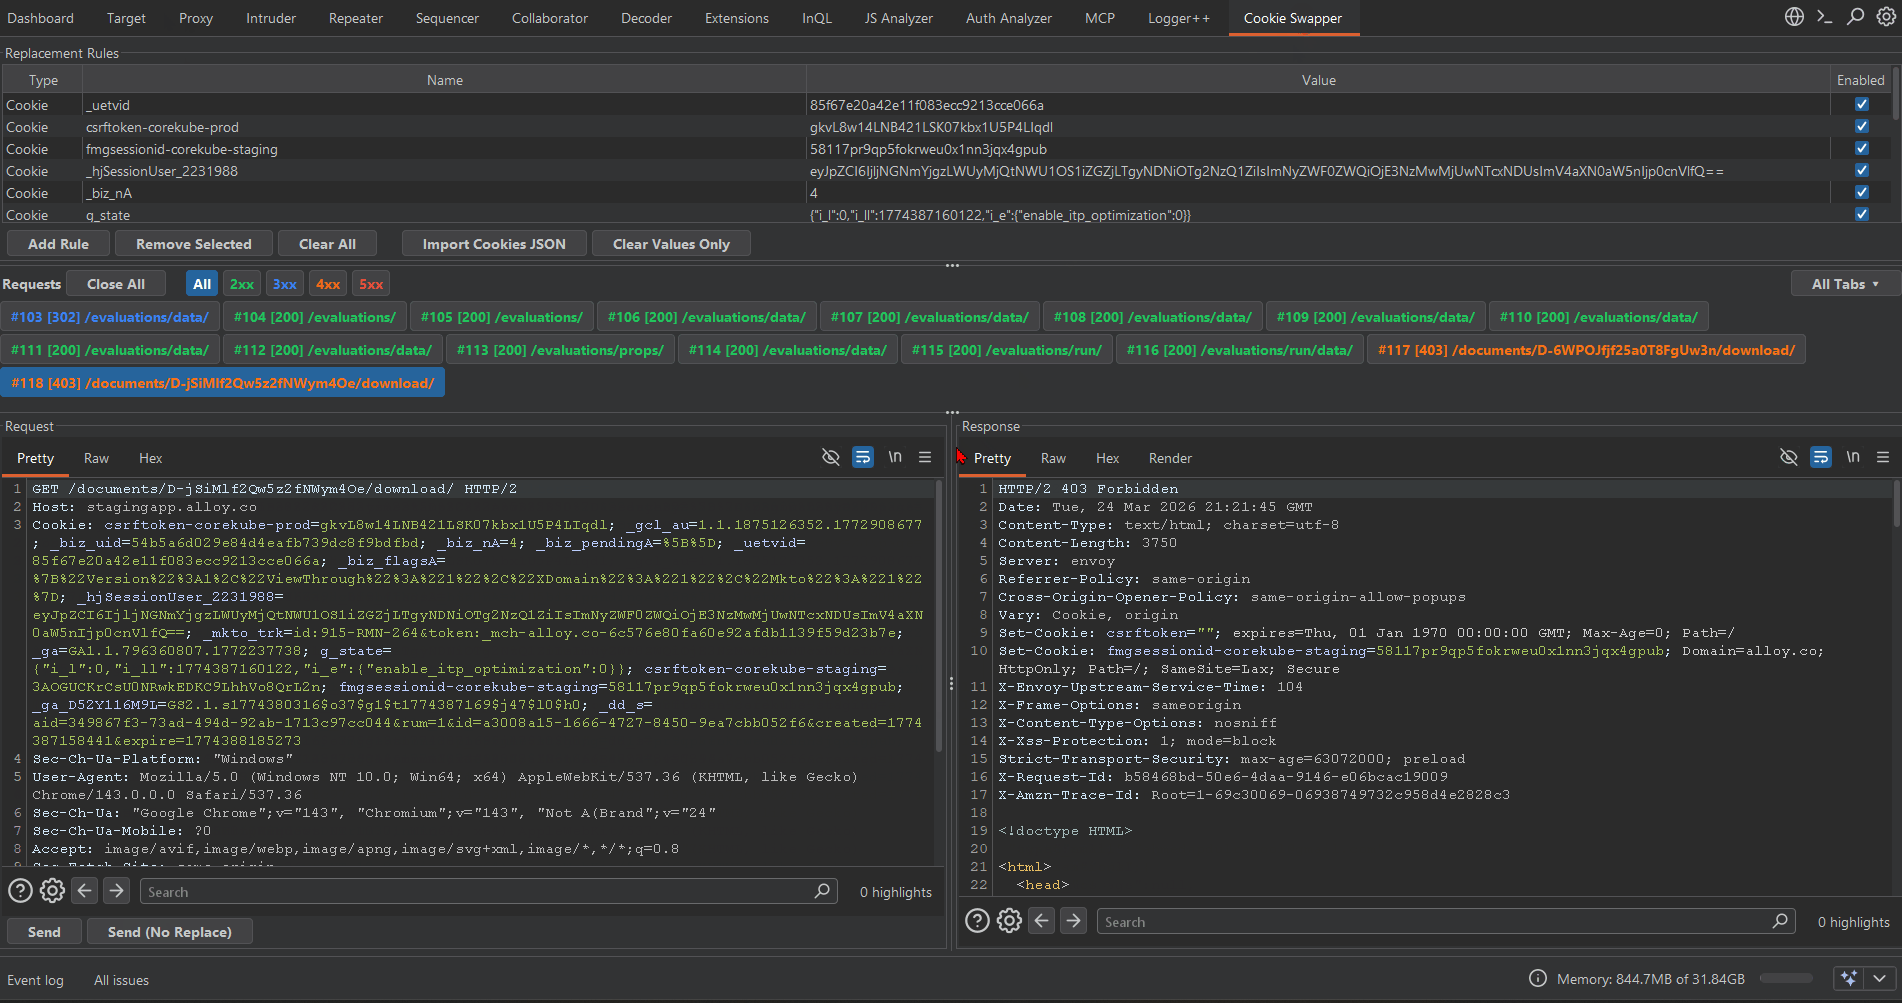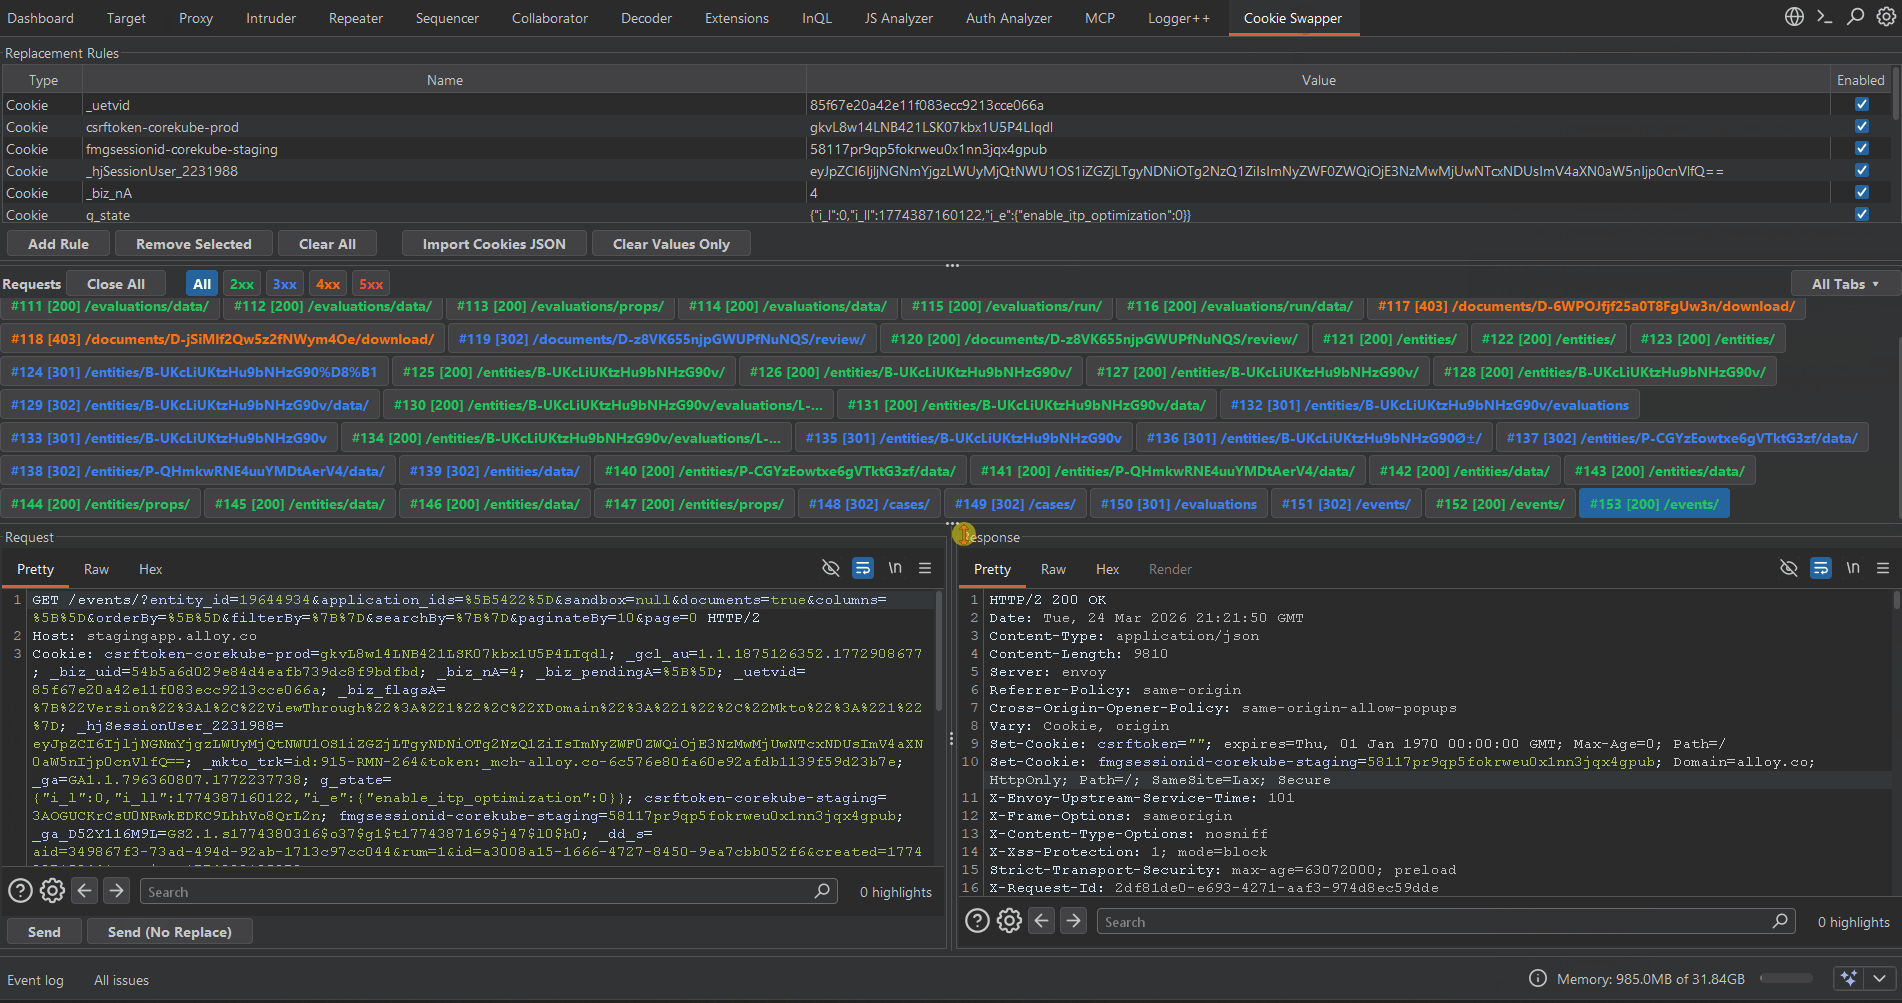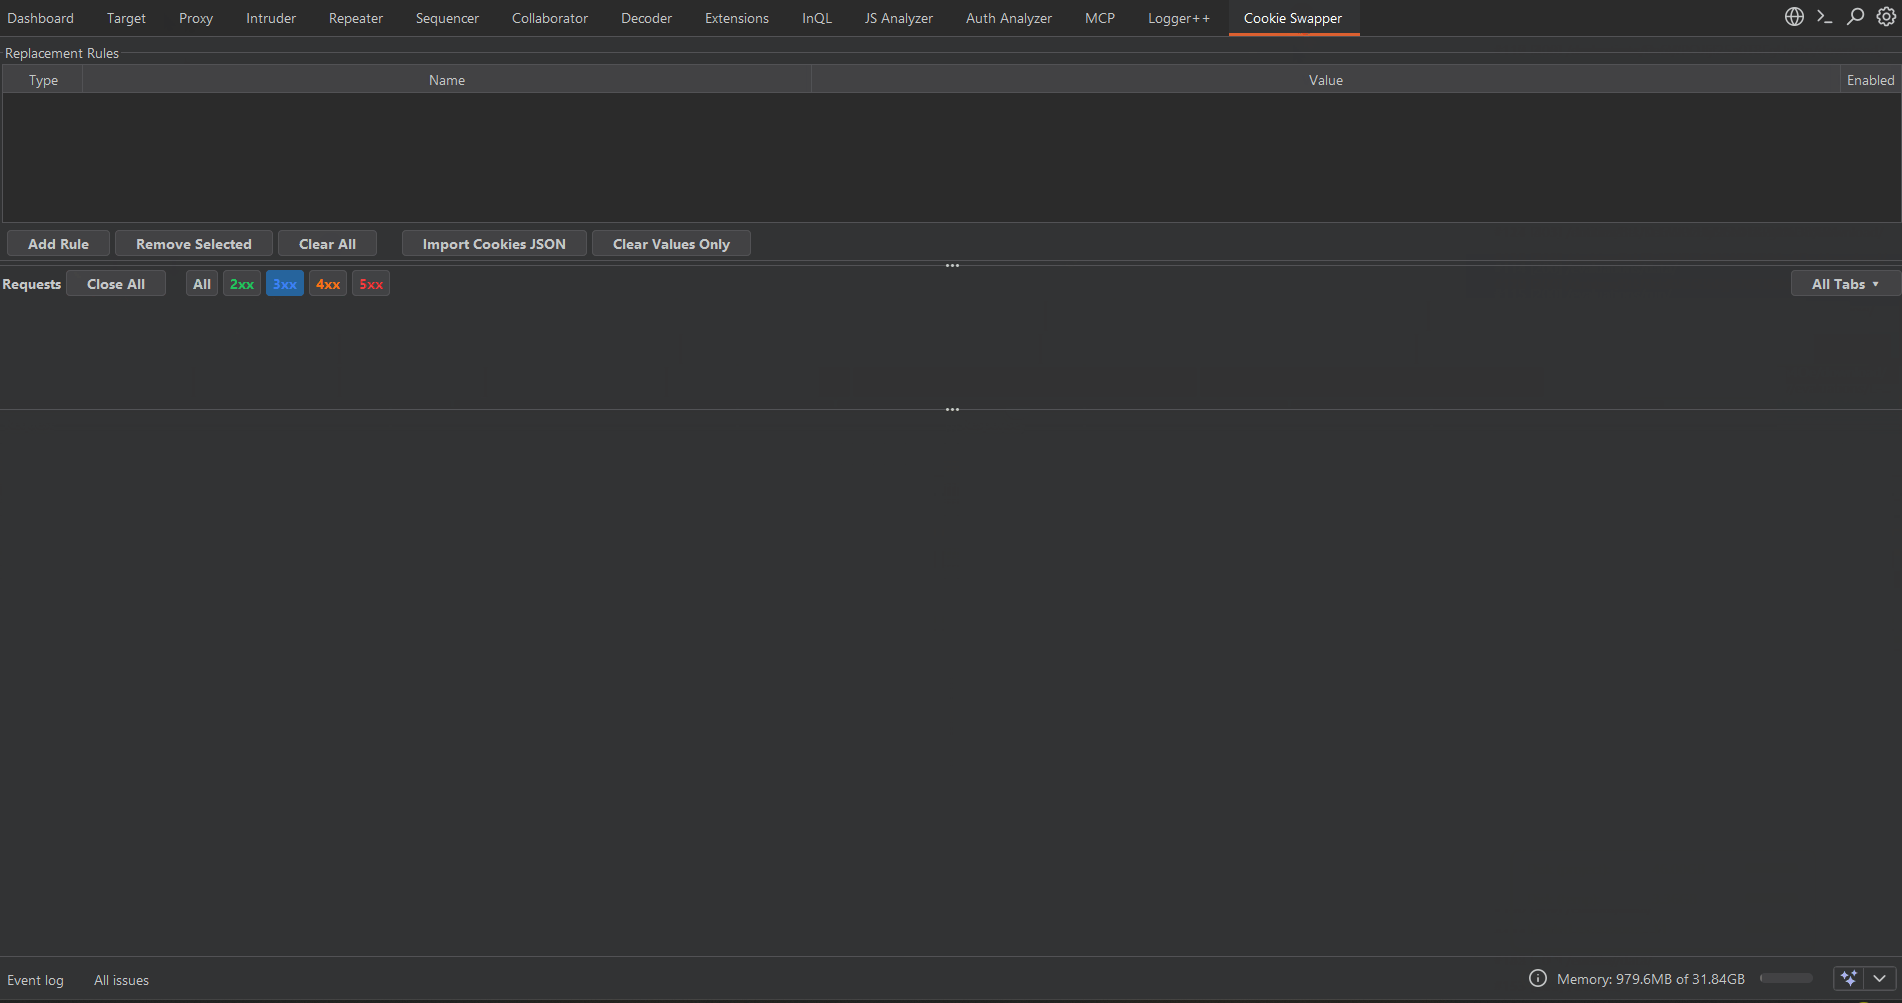 0xbartita/cookie-swapper
Extensión de Burp Suite que reemplaza automáticamente cookies y encabezados en las solicitudes mediante reglas configurables. Elimina el copiado…
 confused-binary/waf-fu
Interfaz de usuario de terminal para explorar y reproducir registros de AWS WAF v2 desde CloudWatch, S3 y la API de muestreo, con filtrado YAML,…
 hemp3l/cve-2017-6640-poc
Prueba de concepto para CVE-2017-6640 como extensión burp
 keith-amateur/cve-2022-1040
Ahorra la molestia de abrir burpsuite...
 nu11secur1ty/burpsuite-grand-master-tools
Kit modular para pentesters que convierte solicitudes HTTP capturadas por Burp Suite en URLs navegables y automatiza acciones del flujo de trabajo…
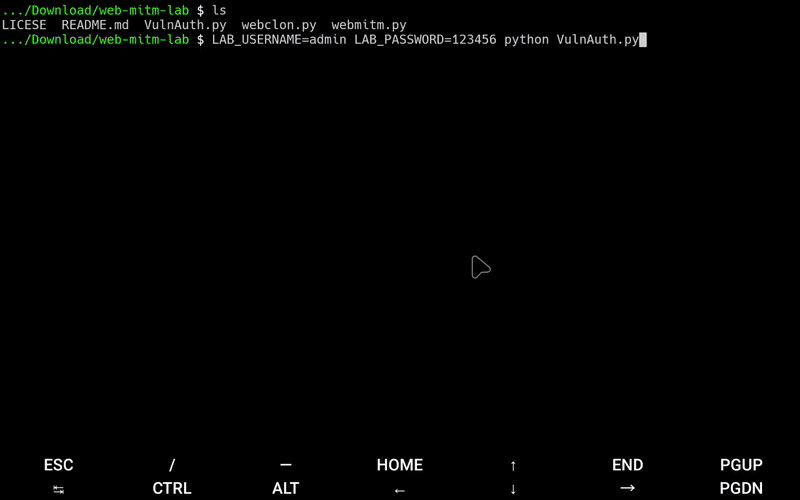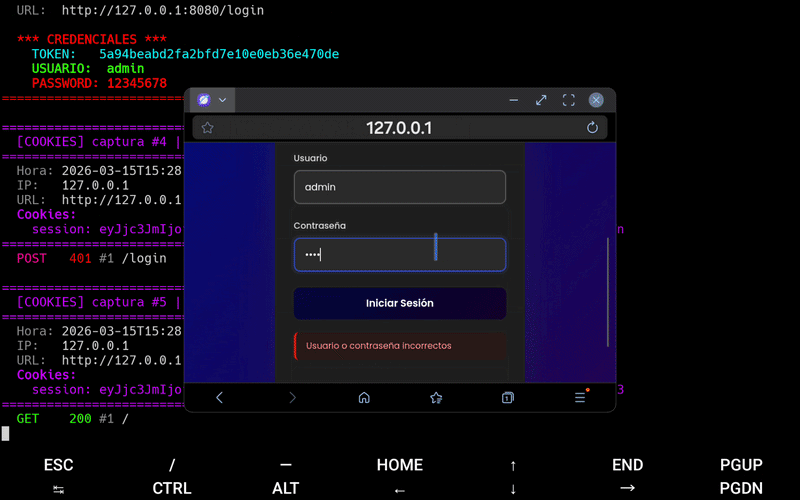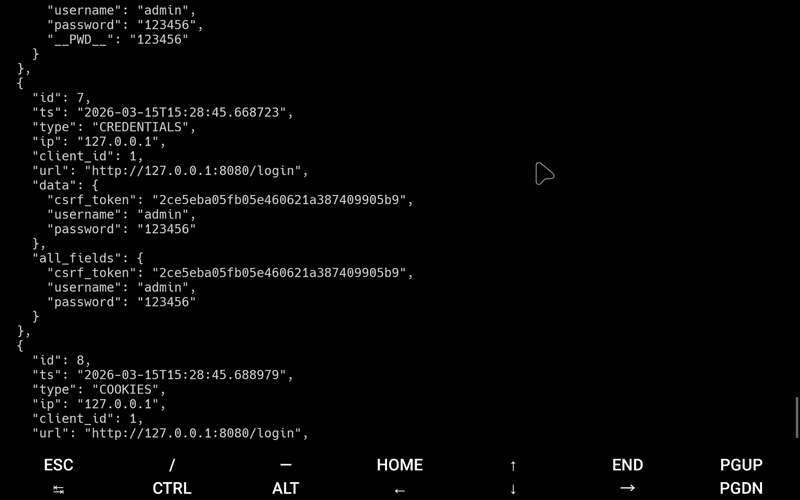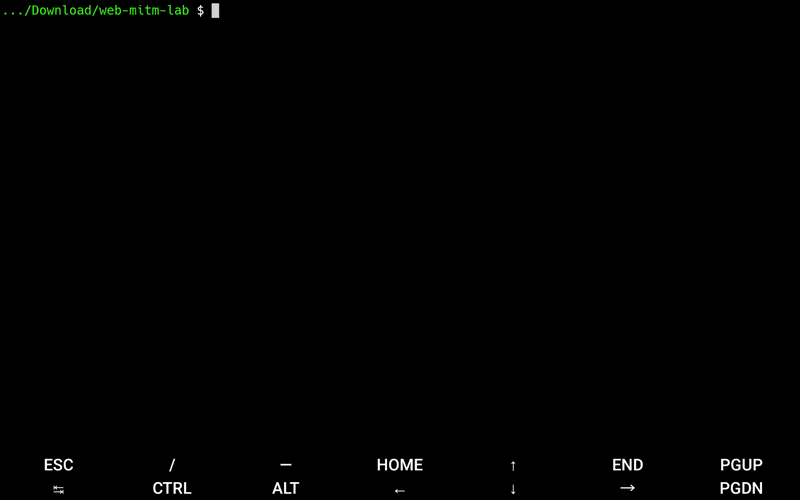 dereeqw/web-mitm-lab
Herramienta de simulación de intercepción de tráfico web para investigación en ciberseguridad y aprendizaje defensivo en entornos de laboratorio…
 infobyte/faraday_zap
Extensión de Zap para colaboración en Faraday