
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 jaiguptanick/cve-2019-0232
Análisis de vulnerabilidad y PoC para Apache Tomcat - CGIServlet enableCmdLineArguments Ejecución remota de código (RCE)
 nccgroup/dotnetpaddingoracle
Implementación en Python de una herramienta de evaluación de Padding Oracle para .NET
 mr-xn/cve-2023-28432
Plantillas de nuclei para CVE-2023-28434
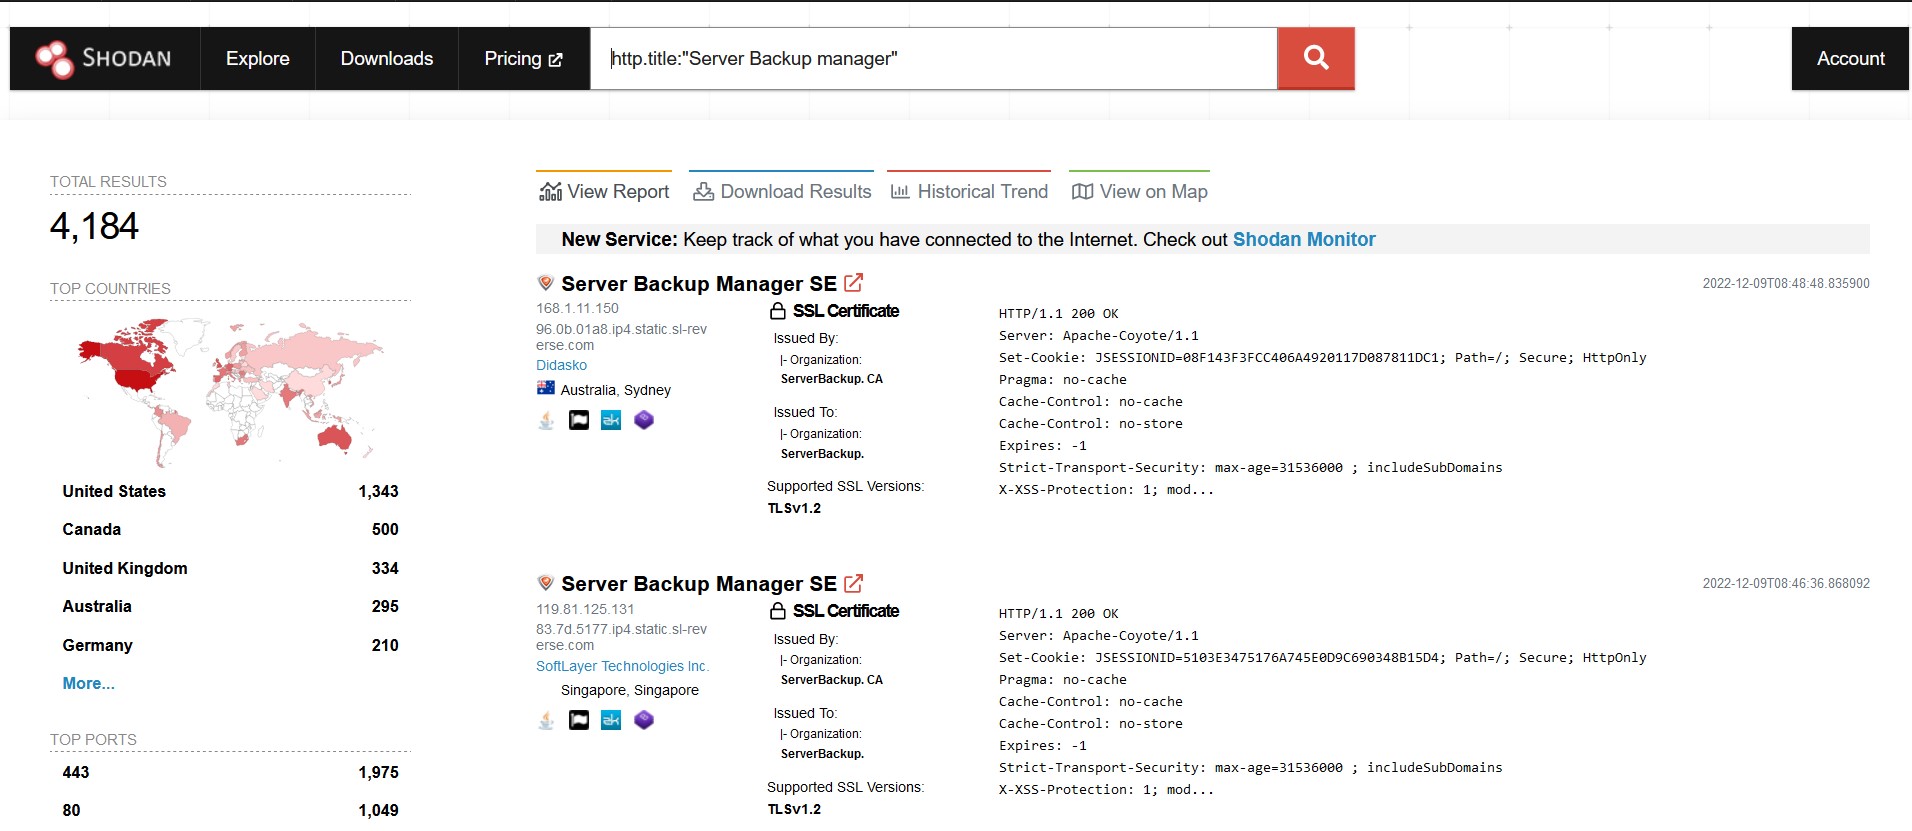 malwareman007/cve-2022-36537
POC de CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
Un exploit real para BitBucket RCE CVE-2022-36804
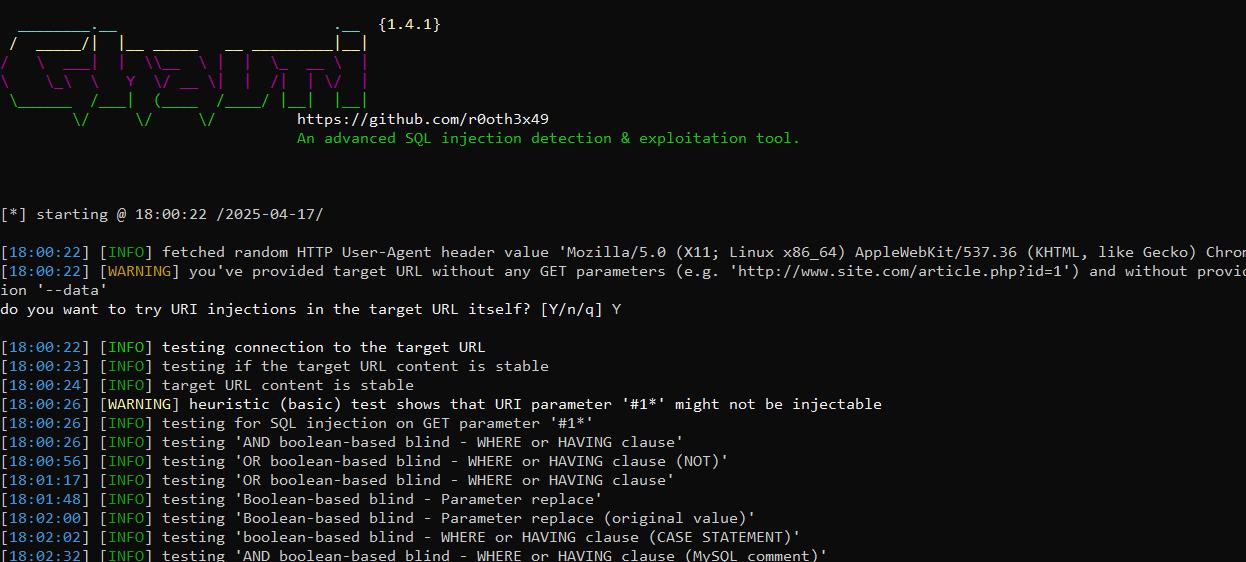 s1n6h/barcha
Barcha es tu navaja suiza para el reconocimiento de inyección SQL 🔍. Escrito en Go, automatiza: Enumeración de hosts SSL con Shodan 🕵️♂️…
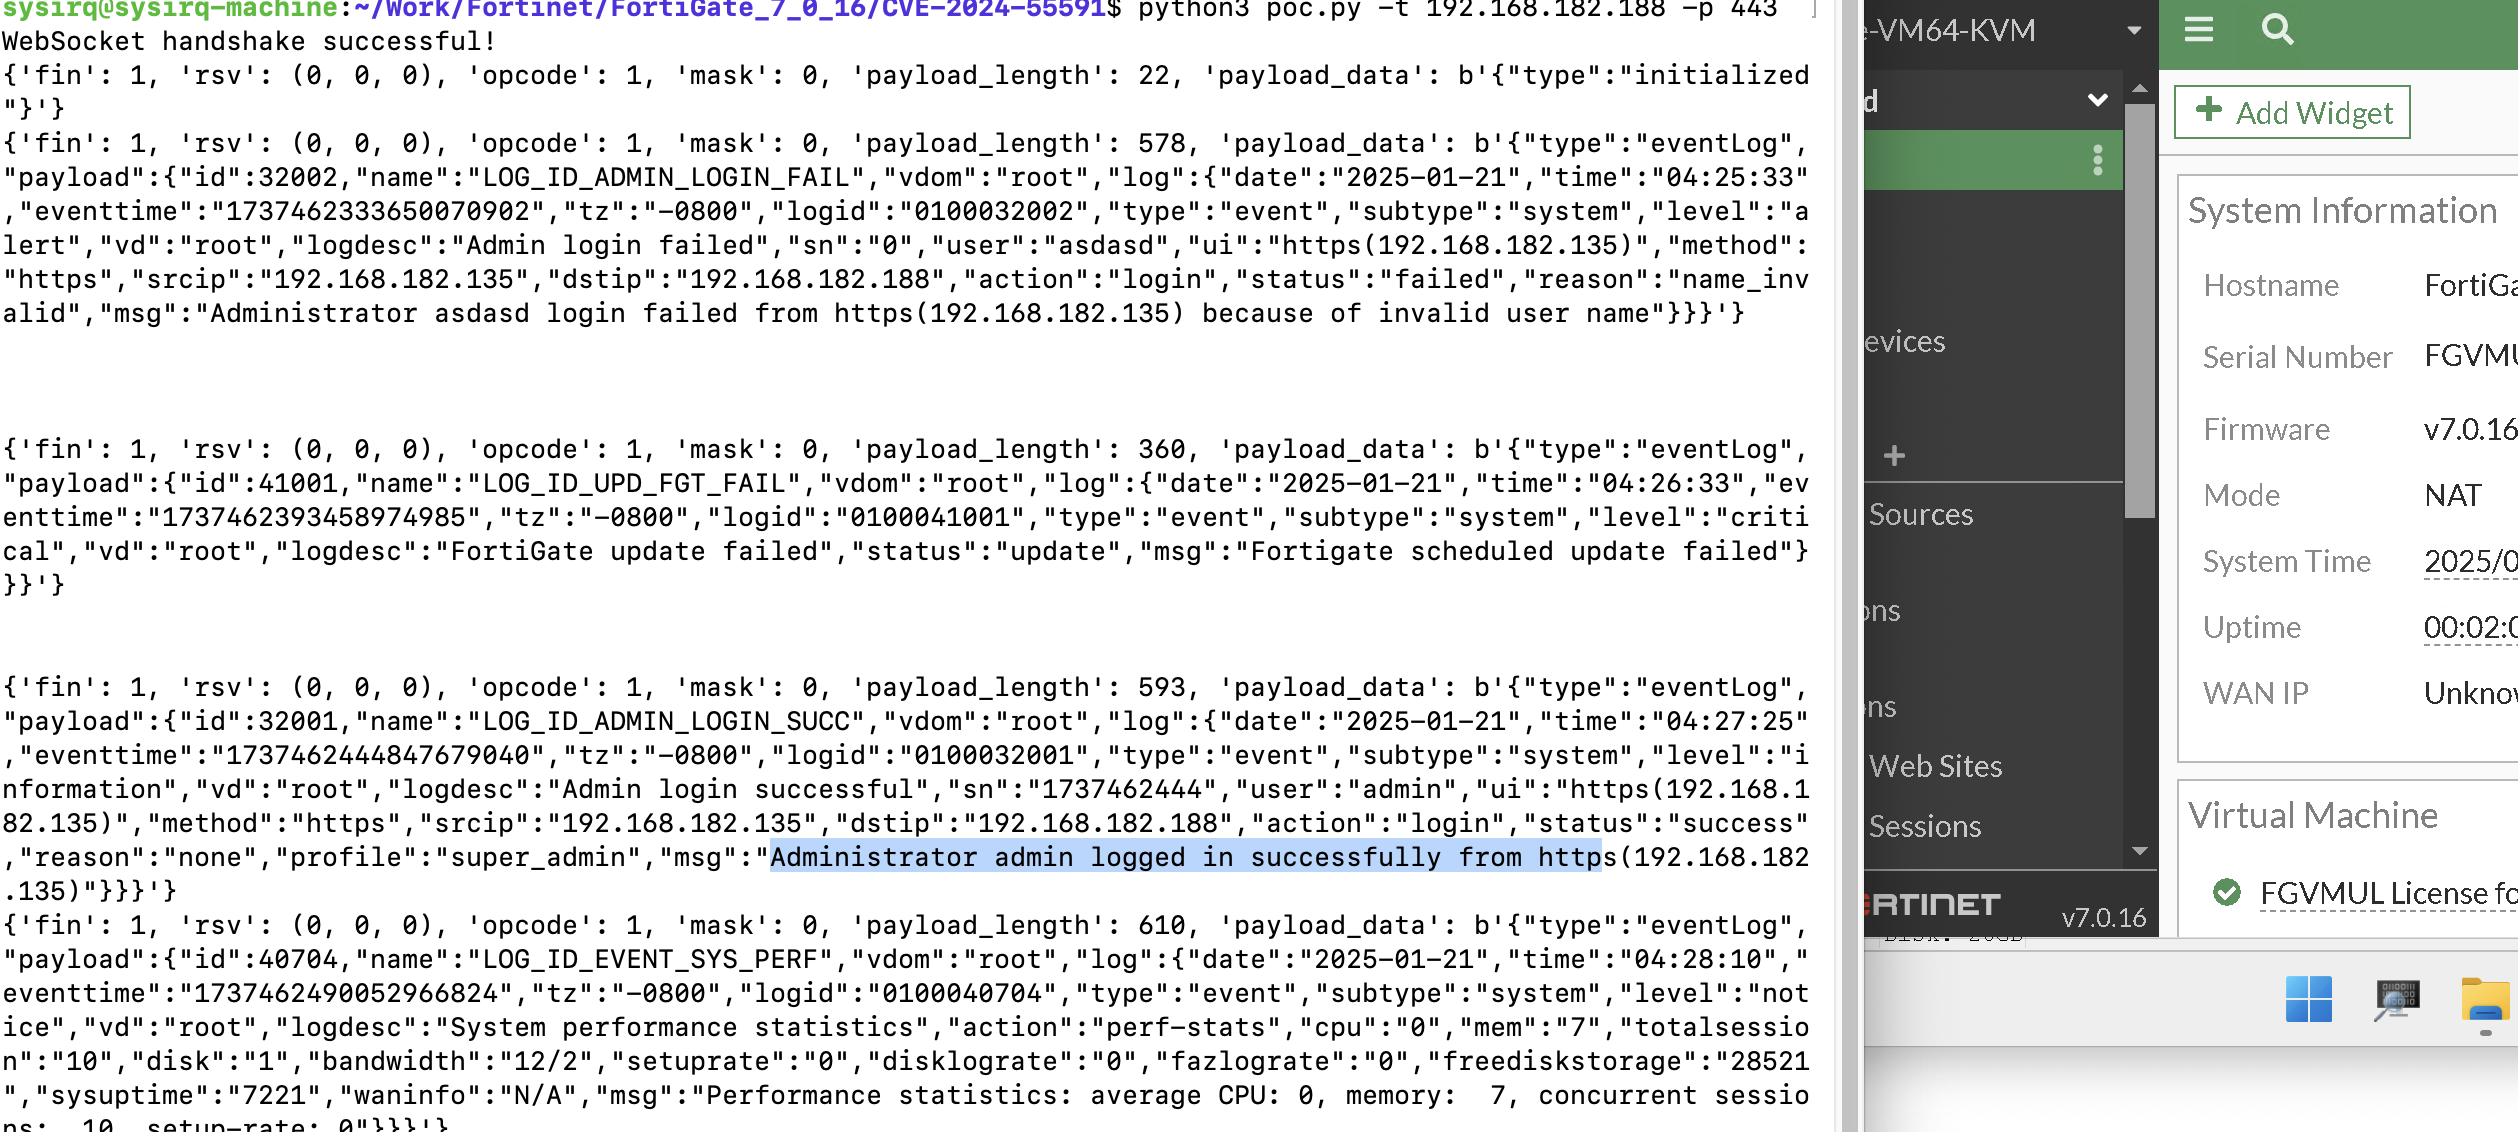 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Explotación de prueba de concepto para la omisión de autenticación de FortiOS (CVE-2024-55591) que permite acceso no autenticado a los registros del…
 horizon3ai/cve-2024-23108
CVE-2024-23108: Inyección de Comandos de Segundo Orden No Autenticada en Fortinet FortiSIEM
 nccgroup/jdser-ngng
Un plugin de Burp Extender, que deserializa objetos Java y los codifica en XML utilizando la librería Xtream.
 rvzsec/cve-2024-42640
Ejecución Remota de Código No Autenticada a través de la librería Angular-Base64-Upload Library
 0xjohnnydev/webkit-navigationapi-sop-bypass
Bypass de SOP en WebKit NavigateEvent.canIntercept mediante interceptación entre puertos — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
Controles de seguridad para tus investigaciones

 zer0sumgam3/cve-2026-66066-poc
PoC para CVE-2026-66066 en Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE en MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin de Burp para log4j2 versión Java, dnslog seleccionó un dominio que no es dnslog.cn
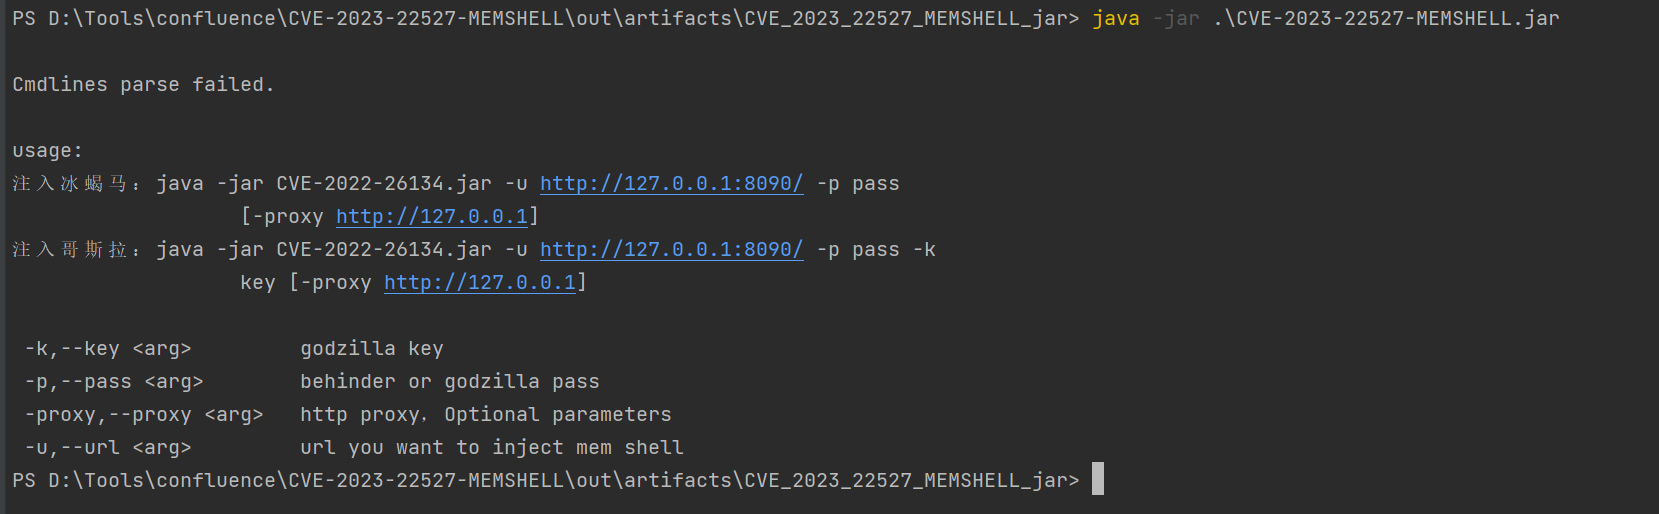 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 herramienta de explotación de vulnerabilidad, admite inyección de caballo de memoria 冰蝎/哥斯拉, admite configuración de proxy…








