
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cloudrasp-log4j2 — Una herramienta RASP (módulo de autoprotección de aplicaciones en tiempo de ejecución) específicamente diseñada para la defensa contra la vulnerabilidad RCE de log4j2 (CVE-2021-44228). | Kitploit
Herramientas/GitHubGitHub/boundaryx/cloudrasp-log4j2
Herramientas DefensivasFrameworks de ExploitsAnálisis de VulnerabilidadesExplotación de Aplicaciones Web
GitHubboundaryx/cloudrasp-log4j2

cloudrasp-log4j2

Una herramienta RASP (módulo de autoprotección de aplicaciones en tiempo de ejecución) específicamente diseñada para la defensa contra la vulnerabilidad RCE de log4j2 (CVE-2021-44228).

Ver Repositorio
Compartir
12620770hace 4 añosRevisado por Kitploit

CloudArmor · Módulo de Autoprotección de Aplicaciones en Tiempo de Ejecución - Versión Log4j2

简体中文

Este proyecto es una versión local de CloudArmor construida específicamente para defender Log4j2 CVE-2021-44228. No se requiere conexión de red para ejecutar este proyecto.

Por favor, REALICE PRUEBAS antes de implementarlo en un entorno de producción.

El módulo de autodefensa de aplicaciones utiliza tecnología RASP para inyectar sondas en aplicaciones Java. La detección de log4j2 se logra detectando el contexto de ejecución, lo que también puede proporcionar protección para programas comerciales no Web.

El módulo de defensa bloqueará por defecto la inyección JNDI iniciada a través de log4j2.

Vale la pena señalar que, aunque Oracle ya no carga clases remotas a través de JNDI por defecto en 6u211, 7u201, 8u191 y 11.0.1, los atacantes han descubierto que la ejecución remota de comandos aún se puede lograr a través de componentes de terceros como tomcat-el.

Instalación

Este proyecto incluye dos paquetes JAR, rasp-loader.jar y rasp-core.jar, que se han compilado en dist.

El módulo de autodefensa soporta instalación normal y sin reinicio.

Instalación normal

Agregue -javaagent:rasp-loader.jar a la lista de argumentos del script de inicio del programa Java

Ejemplo: para aplicaciones SpringBoot, modifique la lista de argumentos para agregar java -javaagent:rasp-loader.jar -jar springboot.jar

Instalación sin reinicio

Ejecute java -jar rasp-loader.jar y siga las instrucciones para inyectar en procesos JVM específicos
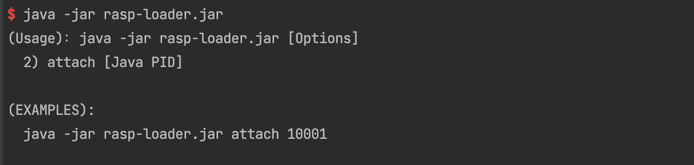
img.png

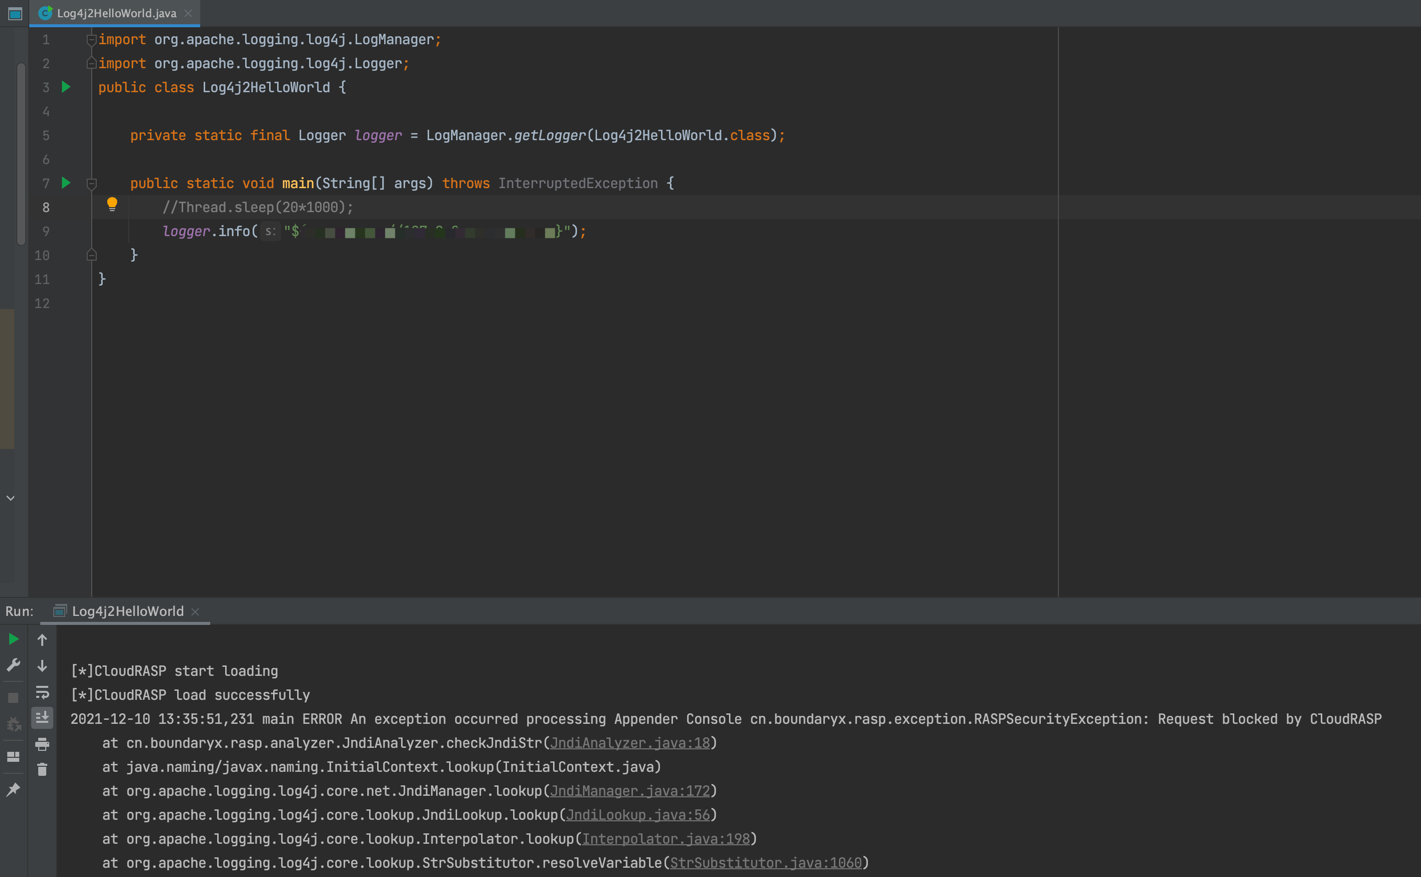
Prueba de interceptación

img.png

Compilar desde el código fuente

Ejecute build.sh

Compatibilidad

Soporta JDK desde la versión 6 hasta la 16

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





