
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 sirpedrotavares/proxylogon-exploit
exploit de proxylogon - CVE-2021-26857
 jas502n/cve-2018-3191
Exploit para CVE-2018-3191 dirigido a Oracle WebLogic Server mediante el protocolo T3, que permite la ejecución remota de código no autenticada con…
 vainlystrain/vailyn
Una herramienta de escaneo y explotación de Path Traversal + LFI, evasiva y por fases, en Python.
 dobin/burpsentinel
GUI Burp Plugin para facilitar el descubrimiento de vulnerabilidades de seguridad en aplicaciones web
 ajnik/joomla-bruteforce
Script de Python que fuerza bruta las credenciales de inicio de sesión del administrador de Joomla utilizando listas de palabras, con opciones de…
 horizon3ai/proxyshell
Prueba de concepto para CVE-2021-34473, CVE-2021-34523 y CVE-2021-31207
 0x09al/cve-2017-11882-metasploit
Este es un módulo de Metasploit que explota CVE-2017-11882 utilizando el POC publicado aquí:…
 svdwi/oswe-labs-poc
Laboratorios dockerizados para la certificación Web Expert (OSWE). Preparación para la próxima capacitación AWAE ...
 horizon3ai/cve-2022-47966
Exploit de prueba de concepto para CVE-2022-47966, una vulnerabilidad de ejecución remota de código sin autenticación previa en múltiples productos…
 w01fh4cker/screenconnect-authbypass-rce
Script de explotación para CVE-2024-1708 y CVE-2024-1709 en ConnectWise ScreenConnect, que permite la omisión de autenticación y la ejecución remota…
 devploit/put2win
Script para automatizar la explotación del método HTTP PUT para obtener una shell
 saelo/jscpwn
Exploit PoC para CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
Inyección SQL basada en tiempo en el registro de auditoría del servidor Zabbix --> RCE
 arthurgervais/mapta
Sistema LLM multiagente que evalúa de forma autónoma la seguridad de aplicaciones web, orquestando una ejecución basada en herramientas y validando…
 gabrielg/cve-2014-1266-poc
Exploit de prueba de concepto para la vulnerabilidad de verificación SSL/TLS de Apple (CVE-2014-1266) en iOS y OS X, que demuestra la interceptación…
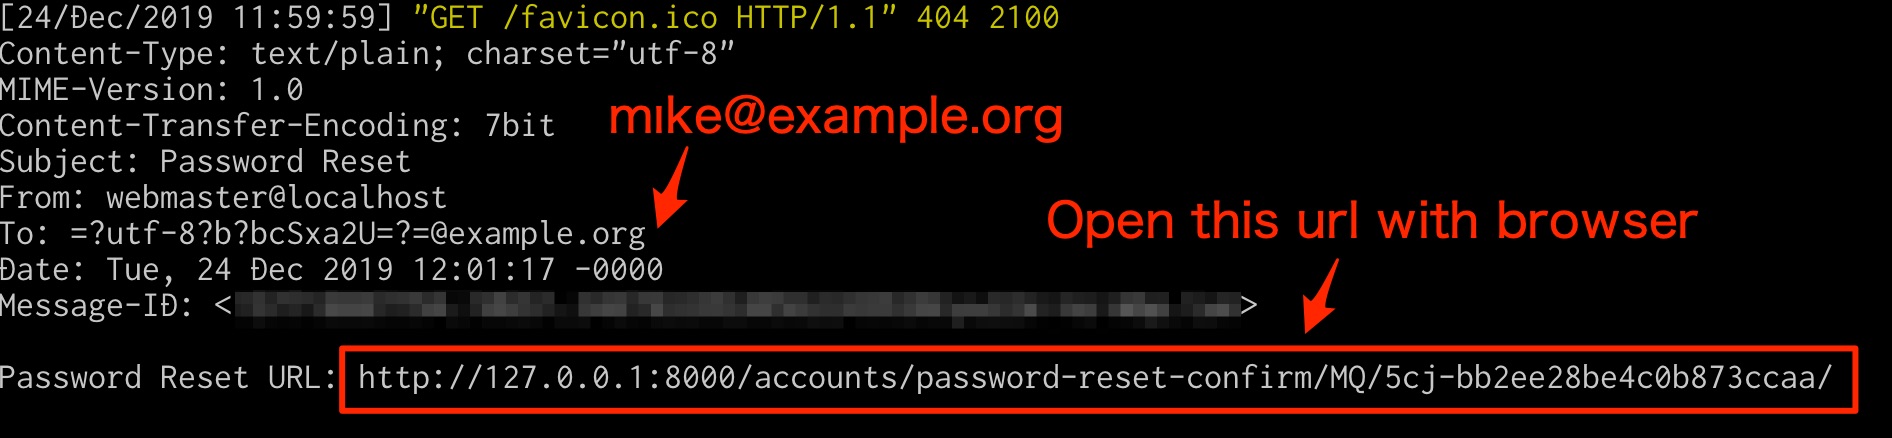 ryu22e/django_cve_2019_19844_poc
PoC para CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 Ejecución remota de comandos no autorizada (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE post-autenticación








