
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 giterlizzi/nmap-log4shell
Nmap NSE script para detectar Apache Log4j RCE (CVE-2021-44228) mediante la inyección de payloads de explotación JNDI a través de cabeceras HTTP o…
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm Exploit
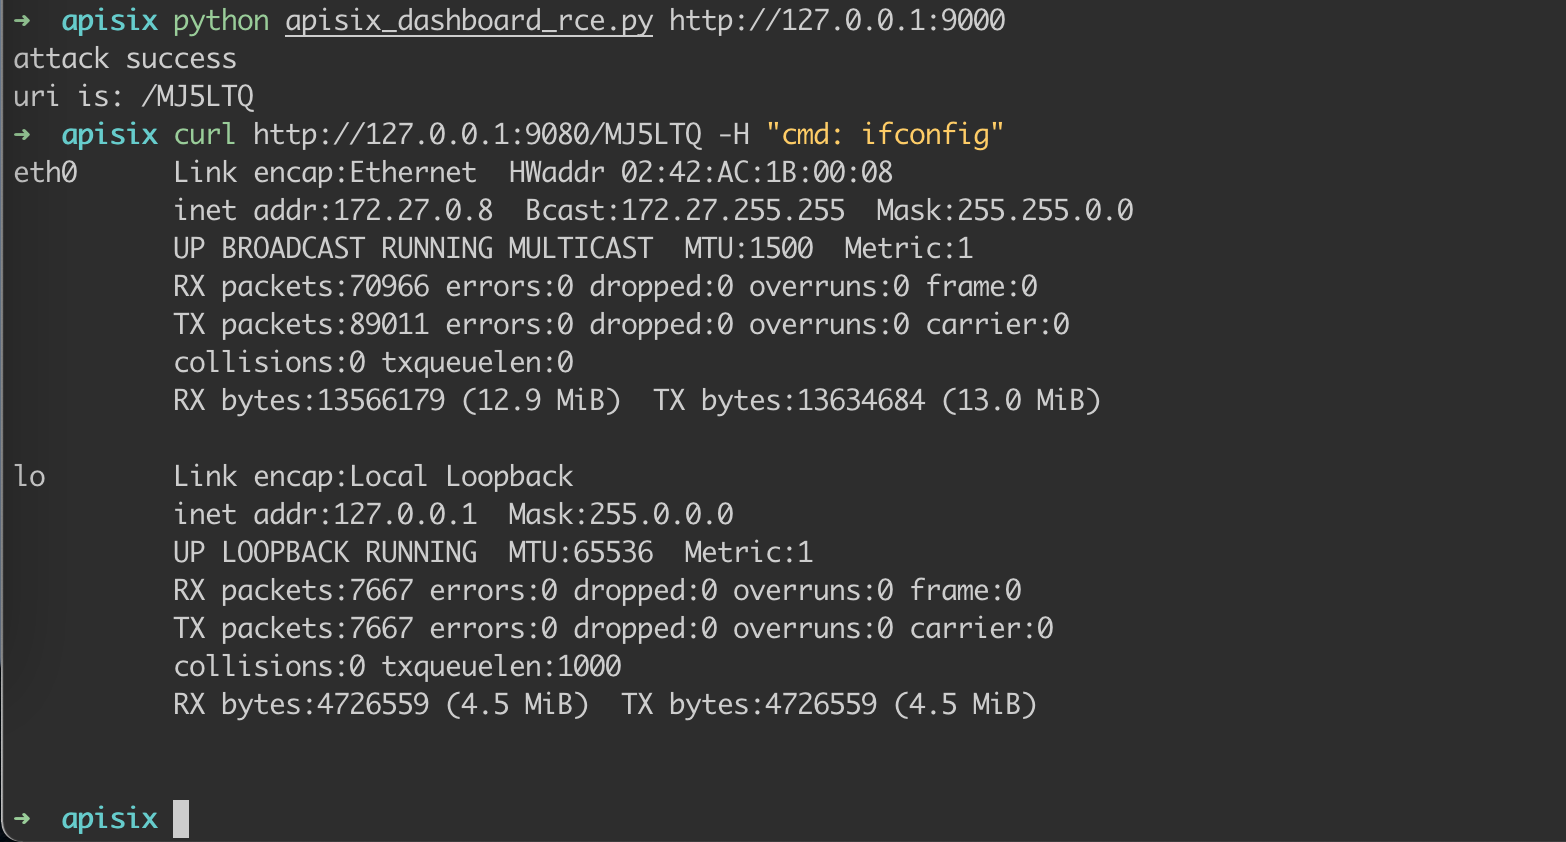 wuppp/cve-2021-45232-exp
Exploit para CVE-2021-45232 dirigido a la vulnerabilidad de ejecución remota de código del panel de Apache APISIX. Proporciona una prueba de concepto…
 synacktiv/laravel-crypto-killer
Una herramienta diseñada para explotar malas implementaciones de mecanismos de descifrado en aplicaciones Laravel.
 doyensec/csptplayground
CSPTPlayground es un patio de juegos de código abierto para encontrar y explotar la Travesía de Ruta del Lado del Cliente (CSPT).
 mistymntncop/cve-2023-3079
Prueba de concepto del exploit para CVE-2023-3079, una vulnerabilidad de confusión de tipos en Chrome V8, con análisis detallados seleccionados y…
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 y CVE-2024-40898, que afectan a las versiones 2.4.0 hasta 2.4.61 de Apache HTTP Server. Estas fallas suponen riesgos significativos…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — RCE pre-autenticación en PHP session.upload_progress. Investigación de explotación: cadena ASLR remota, PoC y análisis de…
 schierlm/javapayload
JavaPayload es una colección de payloads puros de Java para ser utilizados en post-explotación desde exploits puros de Java o desde configuraciones…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Vulnerabilidad SSRF en Ivanti Connect Secure
 jas502n/cve-2019-19781
Exploit en Python para CVE-2019-19781 dirigido a Citrix ADC con inyección de plantillas para lograr ejecución remota de código en gateways…
 kingsabri/godofwar
GodOfWar - Constructor malicioso de WAR en Java con payloads integrados
 payatu/cve-2015-6086
PoC para CVE-2015-6086
 xteam-wing/cve-2021-22205
Pocsuite3 Para CVE-2021-22205
 jburgess-r7/cve-2026-97229-poc
PoC de RCE por desbordamiento de enteros en el lint de GitLab CI para CVE-2026-97229, validado contra la imagen oficial 19.4.1 CE amd64
 0neb1n/cve-2020-16947
Exploit de prueba de concepto para CVE-2020-16947, un RCE en Microsoft Outlook provocado por contenido HTML malformado que conduce a un…
 gobysec/weblogic
Exploración de vulnerabilidades de WebLogic de principiante a experto.
 sech0us3/waf-checker
Herramienta automatizada de evaluación de WAF que detecta proveedores de firewall, prueba 19 categorías de ataque con payloads de evasión avanzados y…








