
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-44825-Apache-Solr-Scanner — Instancias de Apache Solr que pueden estar afectadas por CVE-2026-44825, relacionado con condiciones de Remote Code Execution (RCE) mediante Velocity Template. | Kitploit
Herramientas/GitHubGitHub/gagaltotal/cve-2026-44825-apache-solr-scanner
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubgagaltotal/cve-2026-44825-apache-solr-scanner

CVE-2026-44825-Apache-Solr-Scanner

Instancias de Apache Solr que pueden estar afectadas por CVE-2026-44825, relacionado con condiciones de Remote Code Execution (RCE) mediante Velocity Template.

Ver Repositorio
12144hace 4 mesesAún no revisado
Compartir

CVE-2026-44825 Escáner de Apache Solr

Este repositorio contiene un escáner basado en Go para detectar y probar instancias de Apache Solr que puedan estar afectadas por CVE-2026-44825, relacionado con condiciones de Ejecución Remota de Código (RCE) mediante Velocity Template.

La herramienta puede escanear un solo objetivo o una lista de objetivos, detectar endpoints de Solr, intentar verificaciones de autenticación y, opcionalmente, ejecutar modos de explotación o flujo de trabajo RCE interactivo.

Acerca de este proyecto

Este proyecto está destinado a la investigación de seguridad autorizada, validación interna y pruebas defensivas en entornos donde se haya otorgado permiso explícito.

El escáner no está destinado al acceso no autorizado o abuso de sistemas de terceros.

Características

  • Escanear un solo objetivo o un archivo que contenga múltiples objetivos
  • Detectar instancias de Apache Solr a través de endpoints de servicio comunes
  • Verificar la exposición de autenticación y candidatos a credenciales predeterminadas
  • Opcionalmente explotar objetivos vulnerables después del escaneo
  • Soportar un modo RCE interactivo para escenarios de prueba aprobados
  • Exportar resultados del escaneo a JSON

Requisitos

  • Go 1.26 o superior
  • Acceso de red a la instancia de Solr objetivo
  • Autorización adecuada antes de ejecutarlo contra cualquier sistema en producción

Compilación

Desde la raíz del proyecto, ejecute:

go build -o solr_scanner .

Esto producirá el binario llamado solr_scanner.
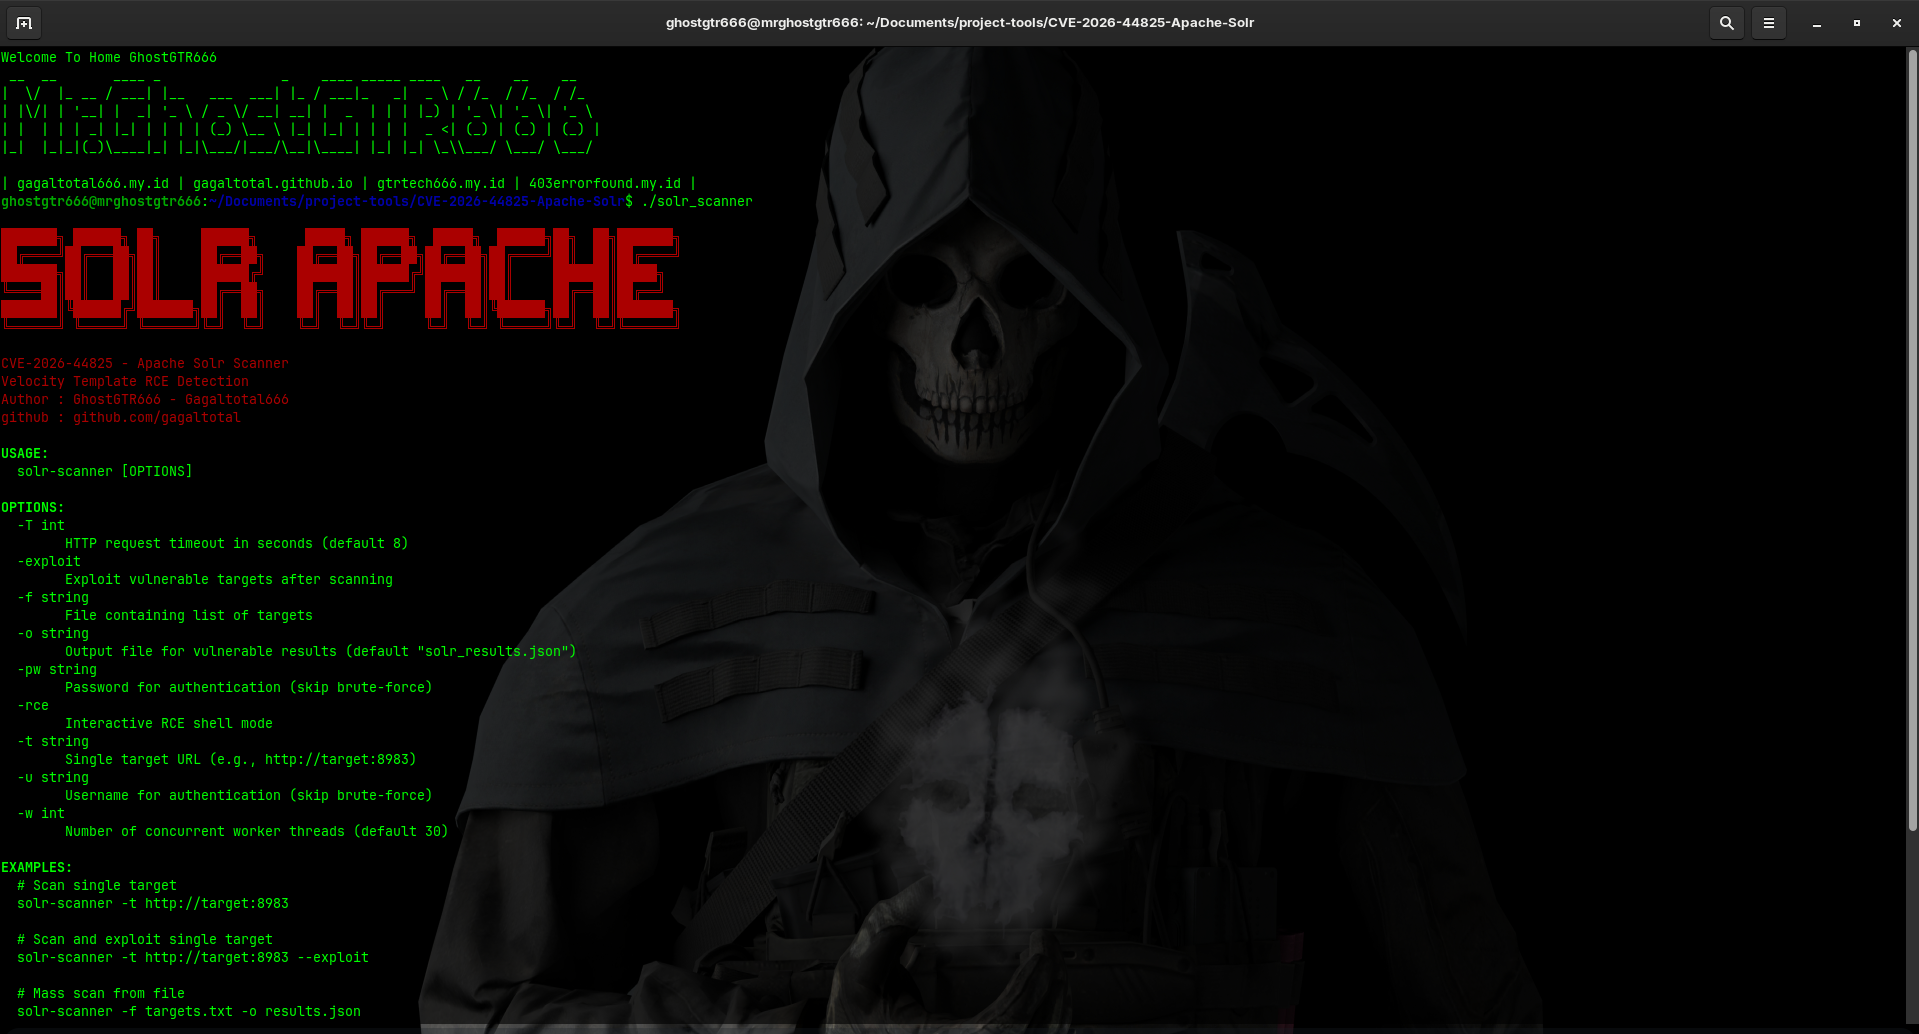
Uso

Captura de pantalla

Escanear un solo objetivo

./solr_scanner -t http://target:8983

Escanear múltiples objetivos desde un archivo

./solr_scanner -f targets.txt

Escanear e intentar explotación

./solr_scanner -t http://target:8983 --exploit

Iniciar modo RCE interactivo

./solr_scanner -t http://target:8983 --rce

Usar credenciales explícitas

./solr_scanner -t http://target:8983 --rce -u admin -pw SolrRocks

Banderas disponibles

  • -t: URL del objetivo único
  • -f: Archivo que contiene una lista de URLs de objetivo
  • -exploit: Intentar explotación después del escaneo
  • -rce: Iniciar modo RCE interactivo
  • -u: Nombre de usuario para autenticación
  • -pw: Contraseña para autenticación
  • -o: Archivo de salida para los resultados
  • -w: Número de trabajadores concurrentes
  • -T: Tiempo de espera HTTP en segundos

Salida

Los resultados se escriben en JSON por defecto en el archivo especificado por -o, que por defecto es:

solr_results.json

Estructura del proyecto

  • solr_main.go: Implementación principal del escáner
  • go.mod: Definición del módulo Go
  • solr_scanner: Salida del binario compilado

Aviso legal

Utilice esta herramienta solo en entornos donde tenga autorización explícita para realizar pruebas. Los mantenedores no se hacen responsables por el mal uso o cualquier actividad no autorizada realizada con este software.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




