
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
 salehlardhi/cve-2023-3519
CVE-2023-3519 vulnerabilidad para nuclei scanner
 mr-r3b00t/cve-2021-44228
PowerShell-based backdoor detection tool for VMware Horizon connection servers, targeting CVE-2021-44228. Includes canary with optional submission…
 cyberjez/pqc-scanner
El Escáner de Red PQC es una herramienta de evaluación de red enfocada en la computación cuántica que escanea certificados TLS/SSL en entornos…
 theori-io/reactguard
ReactGuard ofrece herramientas de detección de frameworks y vulnerabilidades para CVE-2025-55182 (React2Shell)
 ruppde/scan_cve-2020-29583
Escáner para productos Zyxel que son potencialmente vulnerables debido a una cuenta de usuario no documentada (CVE-2020-29583)
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Script para verificar rápidamente CVE-2025-55182 (React) y CVE-2025-66478 (Next.js) - Vulnerabilidades críticas de RCE sin autenticación en el…
 blacktechx011/react2shell
React2Shell: Un framework de explotación para CVE-2025-55182 (Next.js/React RCE).
 im-hanzou/msaper
Herramienta automática masiva para comprobar y explotar la vulnerabilidad en CVE-2023-3076 - MStore API < 3.9.9 - Escalada de privilegios no…
 b1anda0/cve-2021-21972
VMware vCenter Server vulnerabilidad de ejecución remota de código (CVE-2021-21972) script de detección masiva
 tegal1337/pocketpentester
Kit de herramientas de seguridad ofensiva para Android con enfoque offline-first, que incluye 21 módulos para reconocimiento, escaneo de puertos,…
 rvsh3ll/nxc-vulnscan
Módulo de NetExec: ejecuta todas las comprobaciones de vulnerabilidades estándar de Windows en una sola pasada (solo comprobación, sin explotación)
 aureels/cve-2026-86596
Exploit de archivo único y escáner masivo para CVE-2026-86596, una RCE por inyección de plantilla en s2Member a través del parámetro item_name del…
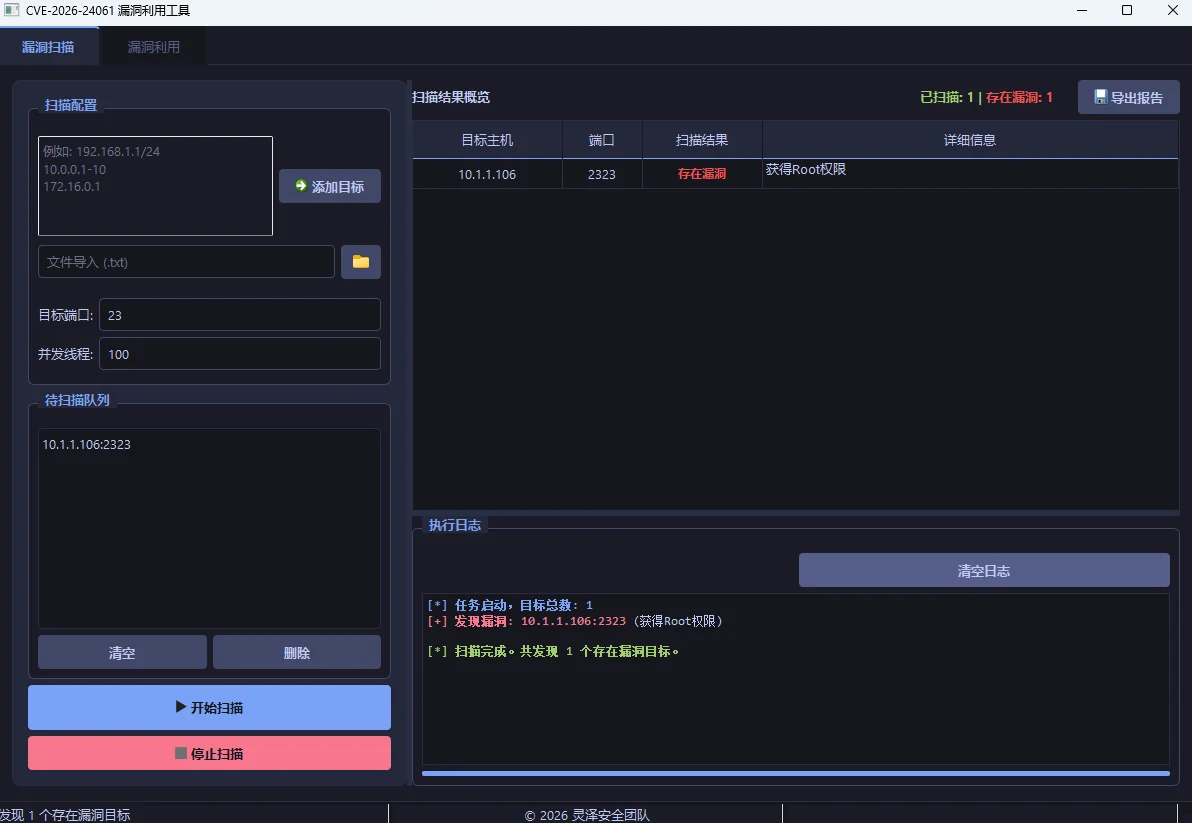 lingzesec/cve-2026-24061-gui
CVE-2026-24061 Herramienta GUI de detección y explotación de la vulnerabilidad de omisión de autenticación en GNU Inetutils telnetd
 taptap/cve-2025-59489
Escáner automatizado que detecta la vulnerabilidad de inyección en tiempo de ejecución de Unity CVE-2025-59489 en APKs de Android extrayendo la…
 im-ezboy/cve-2025-55182-zoomeye
🔍 Next.js RCE Scanner (CVE-2025-55182) - Escáner de vulnerabilidades automatizado que utiliza el motor de búsqueda Zoomeye. Descubre objetivos…
 f0ng/text4shellburpscanner
Extensión de Burp Suite para detectar la vulnerabilidad CVE-2022-42889 (Text4Shell) mediante escaneo pasivo de solicitudes y respuestas HTTP.
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 tahmed11/strutsy
Strutsy - Explotación masiva de la vulnerabilidad de Apache Struts (CVE-2017-5638)








