
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
 aqhmal/cve-2020-5902-scanner
Script automatizado para el escáner de F5 BIG-IP (CVE-2020-5902) que utiliza hosts obtenidos de la API de Shodan.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 Escaneo por 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Bypass de Autenticación y RCE
 filipi86/cve-2024-6387-vulnerability-checker
Este script de Python verifica la vulnerabilidad CVE-2024-6387 en servidores OpenSSH. Soporta múltiples direcciones IP, URL, rangos CIDR y puertos.…
 emrekybs/draculaos
Dracula OS es un sistema operativo Linux meticulosamente diseñado para misiones de OSINT (Inteligencia de Fuentes Abiertas) e Inteligencia…
 knowledge-wisdom-understanding/recon
Enumerar un objetivo basado en los resultados de Nmap
 aether-0/cve-2025-55575
Plantilla de detección de inyección SQL basada en tiempo para SMM Panel, dirigida al parámetro service_detail mediante solicitudes POST manipuladas a…
 sleuthco/clawshield-public
Proxy de seguridad para agentes de IA. Escanea cada mensaje en busca de inyección de prompts, PII y secretos. Defensa en profundidad: proxy en Go +…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Generador de artefactos de detección para FortiWeb CVE-2025-25257, que explota una inyección SQL no autenticada para lograr ejecución remota de…
 bashexplode/boko
Escáner de secuestro de aplicaciones para macOS
 xaitax/cve-2024-23897
PoC y escáner para CVE-2024-23897 dirigido a Jenkins <= 2.441 y LTS 2.426.2. Admite objetivos individuales, rangos CIDR, lectura de archivos y…
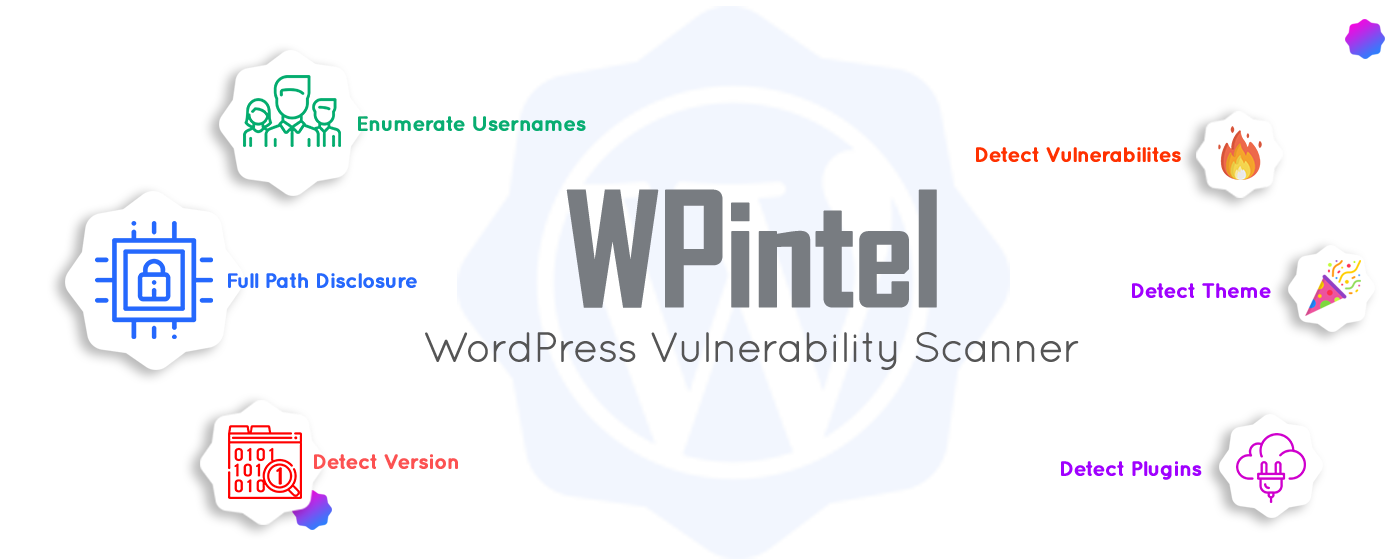 tuhinshubhra/wpintel
Extensión de Chrome diseñada para el escaneo de vulnerabilidades de WordPress y recopilación de información.
 bsysop/servicenow
Escanea instancias de ServiceNow en busca de configuraciones incorrectas del plugin widget-simple-list que exponen datos a través de la API, con…
 ikotler/hackersh
Un shell de línea de comandos y lenguaje de scripting gratuito y de código abierto diseñado especialmente para pruebas de seguridad.
 synacktiv/depfuzzer
Escanea las dependencias del proyecto en busca de vulnerabilidades de confusión de dependencias y verifica los riesgos de apropiación del correo…
 nicholasjackson/cnitch
Container Snitch verifica los procesos en ejecución bajo el motor Docker y alerta si se encuentra alguno ejecutándose como root.
 malwaretech/rdgscanner
Un escáner de prueba de concepto para comprobar un servidor RDG Gateway en busca de las vulnerabilidades CVE-2020-0609 y CVE-2020-0610.








