
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit
 dinosn/givewp-cve-2026-82222-rce-lab
# Laboratorio Docker autorizado y PoC limpio para validar la RCE CVE-2026-82222 en GiveWP 4.16.5.1 y la corrección 4.16.7.2.
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings para libinjection, que proporcionan detección de inyección SQL y XSS con APIs específicas de contexto para la seguridad de…
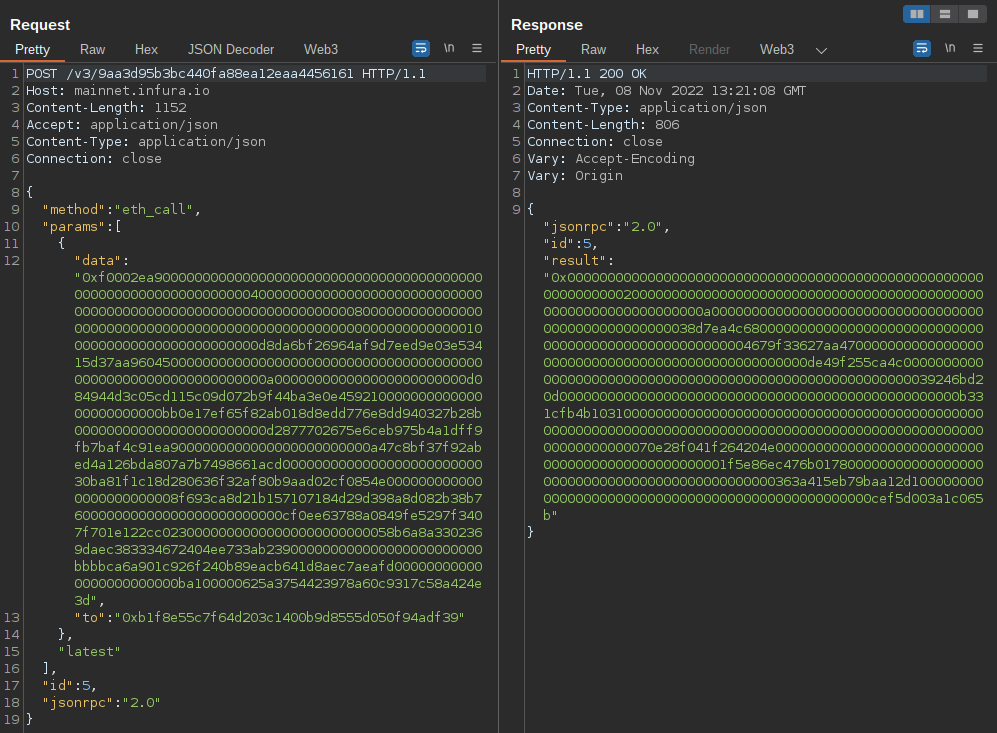 uwctcjnwlk/web3-decoder
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…
 cspf-founder/red-clippy
open-source pentest management built to be operated by an AI agent
 bozellqp/zk-xml-probe
Fixtures XML estáticos para pruebas autorizadas de bug bounty del comportamiento del analizador XML (CVE-2026-45071).
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
Binario compilado de prueba de concepto para la escalada de privilegios local que explota CVE-2024-30088, una vulnerabilidad TOCTOU, dirigido a…
 joaovicdev/exploit-cve-2026-9198
Prueba de concepto del exploit para CVE-2026-9198, un RCE no autenticado en IBM Langflow OSS, que encadena los endpoints auto_login y validate/code.…
 misterdengi/cve-2026-1801c
Análisis estático de ingeniería inversa de las heurísticas de entrada de movimiento en el motor Source 2, identificando casos límite estructurales en…
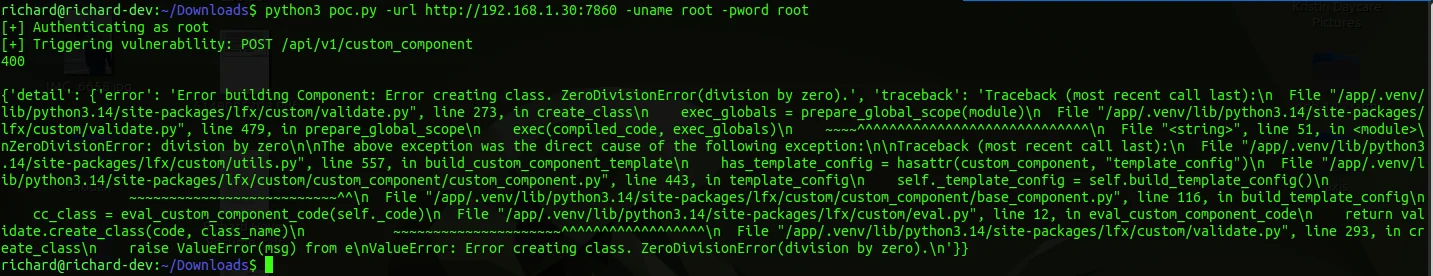 rmhowe425/poc-cve-2026-18729
Prueba de concepto del exploit para CVE-2026-18729 en Langflow, que demuestra la ejecución remota de código mediante solicitudes manipuladas. Incluye…
 sahmsec/cve-2026-1357
Prueba de concepto de exploit para CVE-2026-1357, una subida de archivos arbitraria sin autenticación en WPvivid Backup & Migration que conduce a la…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Realiza ataques de recuperación de claves privadas por reutilización de nonce en ECDSA y DSA para analizar vulnerabilidades de firmas y recuperar…
 samy4samy/cve-2025-59287-wsus-2
Prueba de concepto de exploit para CVE-2025-59287, una vulnerabilidad de ejecución remota de código en Microsoft WSUS mediante deserialización…
 wi3memake/react2shell-scanner
Framework de evaluación de seguridad desde línea de comandos para aplicaciones React y Next.js, que analiza los React Server Components en busca de…
 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1 escritura arbitraria de archivos sin autenticación mediante outputFileName (POST /crawl). PoC + laboratorio…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce plugin: precios de productos seguros basados en fórmulas, cerrando el RCE basado en eval() de CVE-2026-4001
 morzelowski/cve-2026-12243-nltk-poc
# Laboratorio Docker que demuestra CVE-2026-12243, un path traversal en NLTK anterior a 3.10.0, contrastando el comportamiento vulnerable y el…
 victorns69/cve-2024-12381
Exploit para la confusión de tipos en Chrome V8 (CVE-2024-12381) con evasión del sandbox JSPI, que entrega RCE mediante un servidor Flask que…
 dinosn/cve-2026-23989-opencloud-lab
Laboratorio de reproducción (A/B Docker) para CVE-2026-23989 — Omisión de validación de alcance de enlace público en OpenCloud / ownCloud Infinite…








