
 #1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit

 gabemarshall/brosec
Brosec - Una herramienta de referencia interactiva para ayudar a los profesionales de seguridad a utilizar payloads y comandos útiles.
 itaymigdal/nimbo-c2
Nimbo-C2 es otro framework C2 (simple y ligero)
 inf0secrabbit/badassmacros
Herramienta en C# que genera macros VBA maliciosas con shellcode injection, VBA purging y sandbox detection para operaciones de red team.
 nccgroup/autopwn
Especifica objetivos y ejecuta conjuntos de herramientas contra ellos.
 xchwarze/frieren
Frieren es un micro-framework diseñado para su uso en routers y computadoras de placa única (SBC, por sus siglas en inglés). Este framework está…
 fox-it/ldapfragger
Herramienta C2 que enruta datos de beacon de Cobalt Strike a través de atributos de usuario LDAP para un comando y control sigiloso en redes…
 redsiege/aggressorassessor
Scripts de Aggressor para fases de una prueba de penetración o evaluación de red team
 devzero-security/redstack
Laboratorio de operador de red team desplegado con Terraform en AWS: Mythic, Sliver y Adaptix C2 detrás de un redirector Apache de estilo producción,…
 cleanunicorn/theo
Herramienta de reconocimiento y explotación de Ethereum.
 solomonsklash/chomp-scan
Un pipeline programado de herramientas para agilizar la fase de reconocimiento en bug bounty/pruebas de penetración, para que puedas centrarte en…
 jymcheong/autottp
Tácticas, Técnicas y Procedimientos Automatizadas
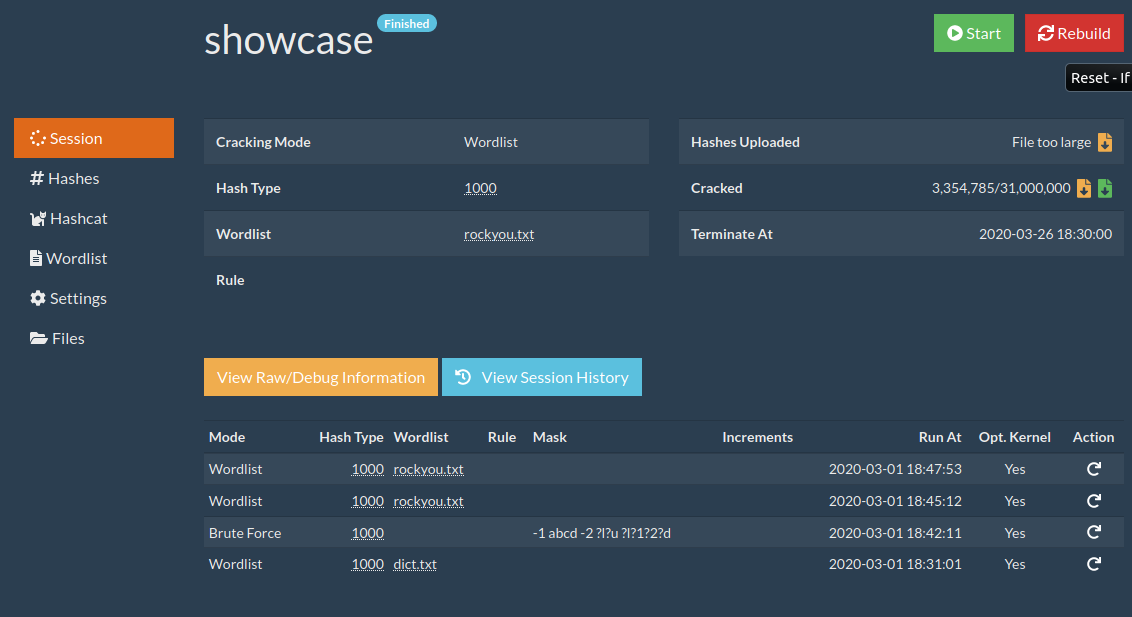 ctxis/crackerjack
CrackerJack / Interfaz web de Hashcat / Context Information Security
 leviathan36/kaboom
Una herramienta para automatizar pruebas de penetración.
 spdx/tools-python
Una librería de Python para analizar, validar y crear documentos SPDX.
 lifting-bits/sleigh
Compilación CMake de la biblioteca de especificaciones del procesador SLEIGH de Ghidra, que proporciona motores independientes de desensamblado y…
 quarkslab/quokka
Quokka: un exportador binario rápido y preciso
 netero1010/rdphijack-bof
Archivo de objeto Beacon (BOF) de Cobalt Strike que utiliza la API WinStationConnect para realizar secuestro de sesión RDP local/remota.
 ryhanson/externalc2
Una librería para integrar canales de comunicación con el servidor Cobalt Strike External C2.








