
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 joaoleonello/cve-2024-32002-poc
Prueba de concepto para CVE-2024-32002: vulnerabilidad de inyección de ruta en submódulos de Git.
 surri/audit-axios
Escanear repositorios locales en busca de versiones vulnerables de axios (CVE-2026-40175) y aplicar parches de forma interactiva
 rashedhasan090/cve-2025-55182-mitigator
Escáner CLI que detecta dependencias de React/Next.js probablemente vulnerables para CVE-2025-55182 y proporciona objetivos de mitigación. Admite…
 shoucheng3/jenkinsci__workflow-cps-global-lib-plugin_cve-2022-25174_544-vff04fa68714d
Exploit para CVE-2022-25174 en el plugin Jenkins Pipeline Shared Libraries, que demuestra la inyección de código a través de definiciones de…
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
Exploit para CVE-2020-35460 dirigido a la biblioteca de gestión de proyectos MPXJ, que permite la ejecución arbitraria de código mediante archivos de…
 micrictor/parquet-avro-rce
PoC: bypass de la corrección incompleta de CVE-2025-30065 en Apache Parquet Java 1.15.1
 bashamega/react-cve-2025-55182-fixer
Parchea CVE-2025-55182 en tus repositorios
 hackura/xz-cve-2024-3094
Demo en Python simulando CVE-2024-3094: un backdoor en la cadena de suministro en XZ Utils con activación sigilosa basada en un desencadenante.
 bjliyanliang/log4j-scanner
Escáner de vulnerabilidad Log4j 2 (CVE-2021-44228) para Windows OS
 al1ex/npmanalysis
Análisis de seguridad de NPM
 belazy167/next-picomatch-cve-repro
# Reproducción mínima para Next.js 16.2.4 que empaqueta picomatch 4.0.3 (CVE-2026-33671)
 ashleyt3/docker-socket-risk-demos
Fuente complementaria para el video de YouTube "Deja de montar docker.sock: ejecuta Trivy sin ceder acceso root (inspirado en CVE-2026-33634)"
 3pplus/loguccino
Herramienta de escaneo y parcheo para CVE-2021-44228 y problemas relacionados con log4j.
 goldenticketlabs/cve-2025-55349
repositorio para CVE-2025-55349
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Herramienta de análisis de composición de software que detecta vulnerabilidades divulgadas públicamente en dependencias de proyectos mediante…
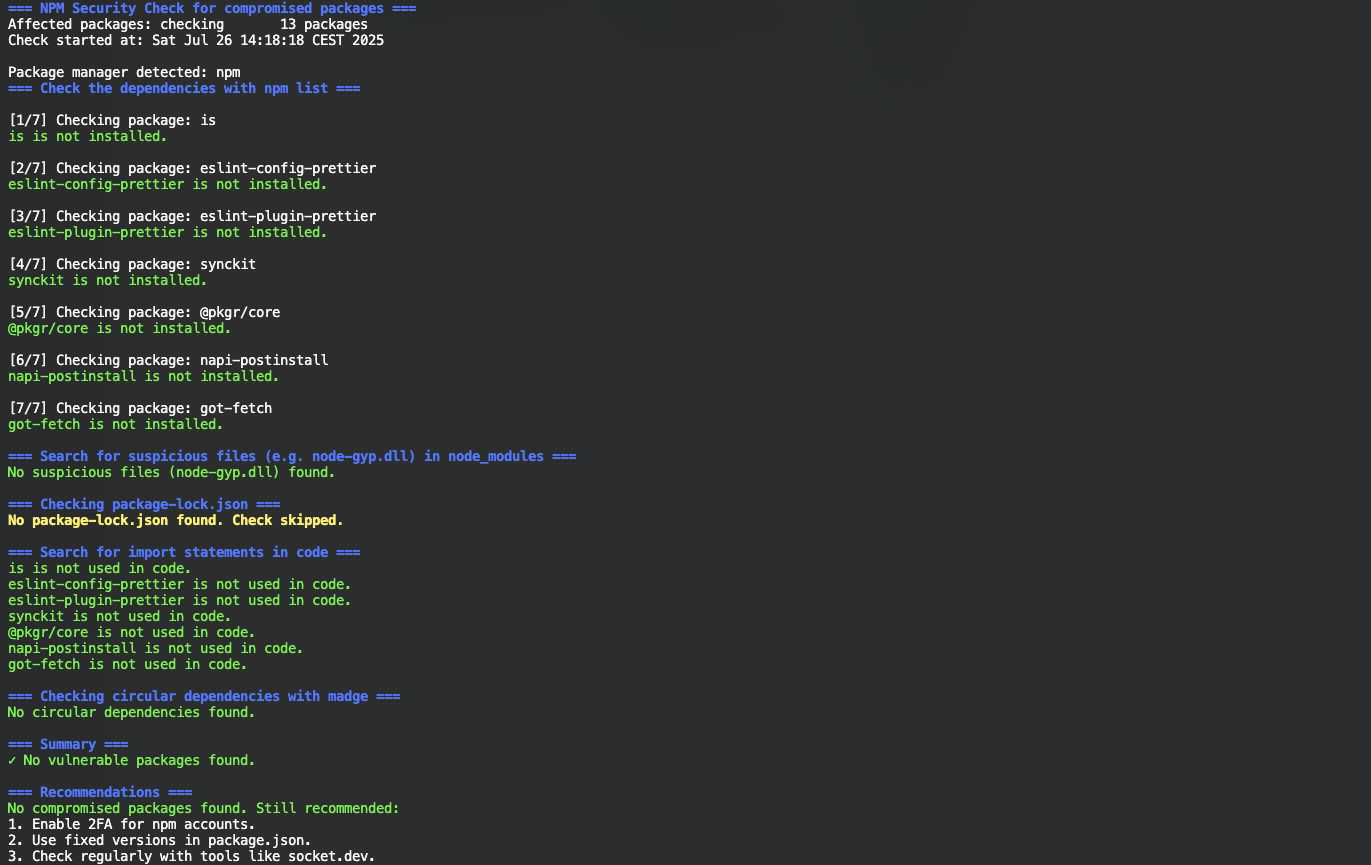 nihilor/cve-2025-54313
Verifica proyectos en busca de paquetes comprometidos, archivos sospechosos y declaraciones de importación.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versiones 1.3.2, 1.3.3
 pierdipi/unicode-control-characters-action
Una GitHub Action para encontrar caracteres de control Unicode mediante la herramienta de diagnóstico de Red Hat…








