
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 nedlir/dasel-hardened-container
Paquete e imagen reforzados de dasel v3.3.1 construidos mediante Melange y apko. Parcheando CVE-2026-33320.
 rotavori/dasel-melange-apko
dasel v3.3.1 empaquetado con Melange y distribuido como una imagen apko mínima, parcheado para CVE-2026-33320
 renewablehacking/cve-2026-45321-tanstack
Laboratorio educativo que simula ataques a la cadena de suministro de npm, abuso de CI/CD y ejecución de código en tiempo de instalación mediante…
 7whyex/cve-2026-45321-tanstack
Laboratorio educativo que simula un ataque a la cadena de suministro de npm (CVE-2026-45321) con paquetes maliciosos, ejecución de payload…
 code-with-amitk/centos7_cve-2021-3712_remediation
Pasos listos para producción para remediar una CVE de openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) en una máquina CentOS7 EOL
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Parchea imágenes Docker de Pulsar con la actualización Log4J 2.17.1 para mitigar las vulnerabilidades de seguridad de Apache Log4J, incluyendo…
 super-vulnerable-org/compromised-action
Repositorio de prueba: simula un estilo CVE-2025-30066 de GitHub Action comprometida (para investigación/pruebas de seguridad chainradar)
 name/log4j-scanner
Descubre la vulnerabilidad Log4Shell [CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork de seal-security-nuget-demo: la misma historia de explotación de CVE-2024-21907, redirigida para clientes bloqueados en .NET SDK 7.
 chaitanyagarware/cve-2026-54520
Página de aterrizaje de aviso público que documenta CVE-2026-54520, una vulnerabilidad de recorrido de ruta de alta gravedad en el ejecutor de flujo…
 workshops-de/google_gax
Parcheado google_gax 0.4.1 para compatibilidad con Tesla 1.18.3+ (CVE-2026-48598)
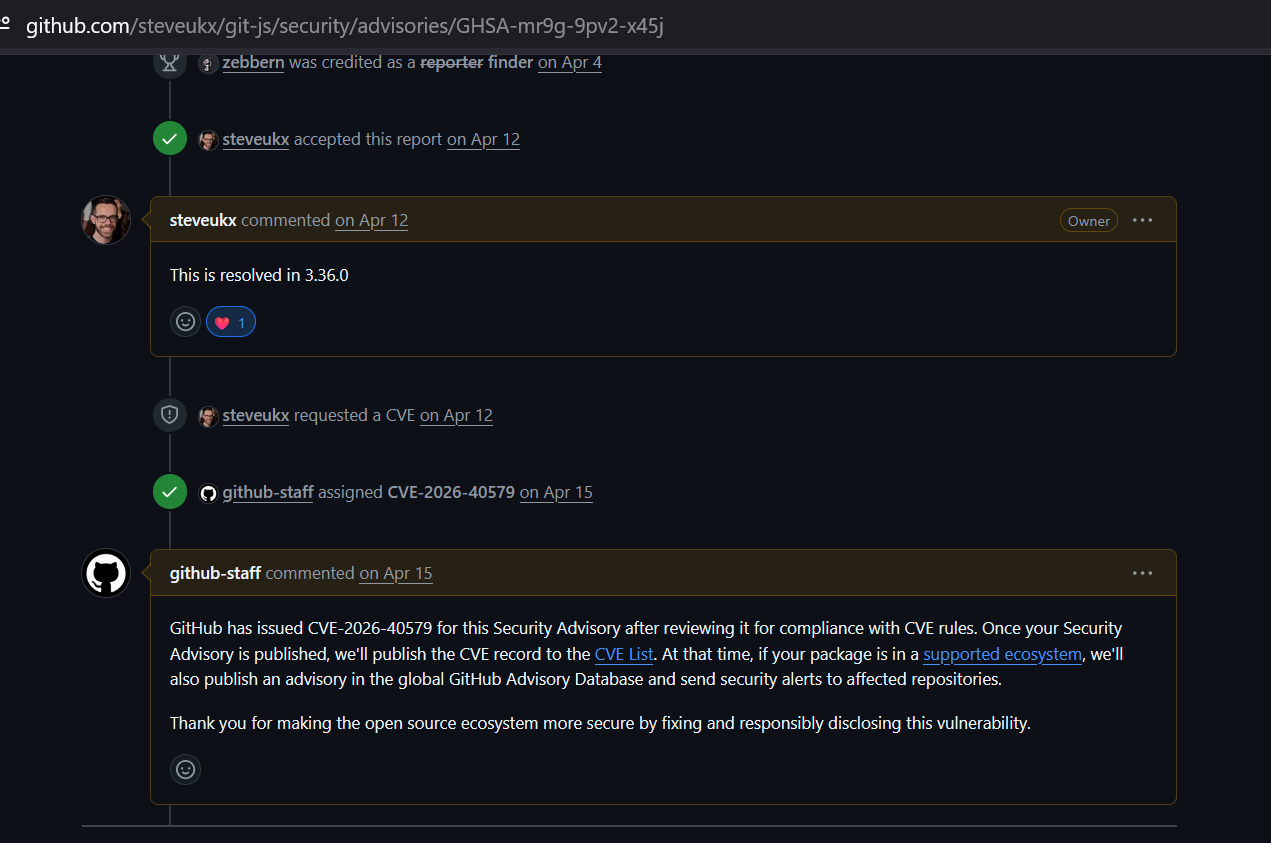 zebberncve/cve-2026-40579
Aviso para git-js ⌯⌲ 11 mill. de descargas semanales
 mlbrilliance/aurora-demo-lockfile
objetivo de demostración de AURORA — archivos de bloqueo deliberadamente vulnerables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
Orquestador modular de tiempo de ejecución Node.js con verificación de integridad HMAC, protecciones de importación y ejecución en sandbox para una…
 az9713/cve-lite-on-pi
Ejecutando OWASP cve-lite-cli contra el monorepo pi: recorrido de escaneo y hallazgo clave (vitest CVE-2026-47429).
 aaronm-sysdig/log4j-vuln-demo
Demostración de Log4j 2.14.1 intencionalmente vulnerable para escaneo de Sysdig CNAPP (CVE-2021-44228)
 dannyendortest/http-server-node
Servidor HTTP Node.js vulnerable y sintético, utilizado como objetivo de demostración para el escáner de vulnerabilidades EXPOSURE, que rastrea…
 dannyendortest/node-vulnerable
Destino sintético de demostración para EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)








