
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 dnszlsk/muad-dib
Detección de amenazas en la cadena de suministro de npm/PyPI en tiempo real. Análisis de cadenas de comportamiento, escaneo de AST, fuentes de IOC y…
 otsmane-ahmed/ci-supplychain-guard
Herramienta de análisis estático que detecta dependencias maliciosas en pipelines de CI/CD mediante coincidencia de patrones y análisis AST, con un…
 wspr-ncsu/mininode
Herramienta CLI de análisis estático que reduce la superficie de ataque de aplicaciones Node.js mediante la construcción de grafos de dependencias y…
 bio/vue-template-compiler-patched
Compilador de plantillas Vue 2.7.16 parcheado con correcciones para CVE‑2024‑6783 y CVE-2024-9506
 knqyf263/remic
Escáner de Vulnerabilidades para Detectar Vulnerabilidades Divulgadas Públicamente en Dependencias de Aplicaciones
 khoinp1012/kprotect
Motor de seguridad a nivel de kernel que utiliza eBPF-LSM para aplicar políticas de acceso a archivos basadas en el linaje de procesos, protegiendo…
 ny1024/clawguard
Kit de herramientas de seguridad modular para agentes autónomos que ofrece análisis estático, auditoría de configuración, monitoreo en tiempo de…
 scopeblind/scopeblind-gateway
Fail-closed Cedar policy gate plus signed receipts for AI agent tool calls. npx protect-mcp
 xtuc/airgap
Seguridad para la era moderna de la IA: defiéndete contra agentes de IA maliciosos y paquetes npm maliciosos.
 edera-dev/cve-tarmageddon
Demostración de CVE-2025-62518: un fallo crítico de anulación del tamaño de la cabecera extendida PAX en tokio-tar y las bibliotecas tar asíncronas…
 nationwide-group-oss/cryptoptic
Escáner basado en CodeQL que inventaría las llamadas a funciones criptográficas en repositorios y organizaciones de GitHub, generando una Lista de…
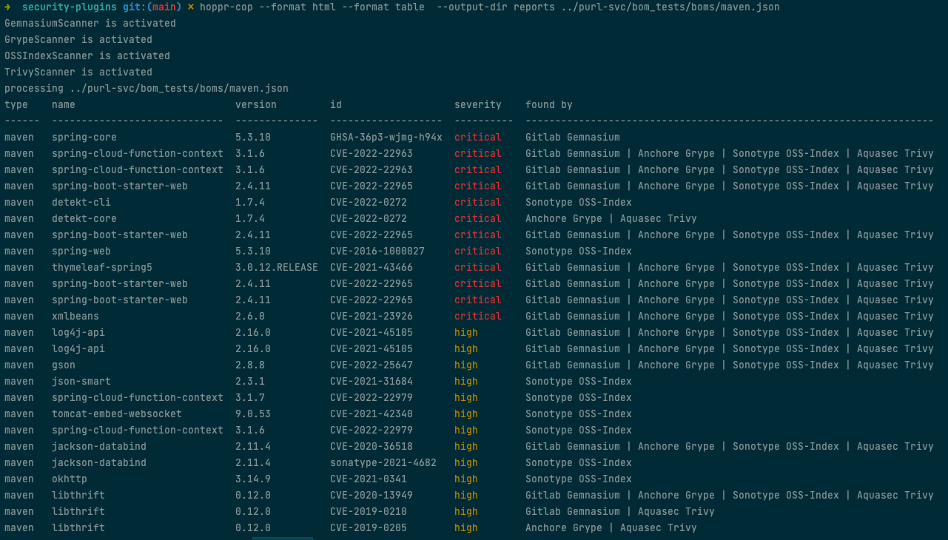
 hoppr/hoppr-cop
Agrega datos de vulnerabilidades de múltiples bases de datos en SBOMs de CycloneDX, generando informes VEX, HTML y compatibles con GitLab…
 rapticore/orenpmguard
Defensa contra el ataque a la cadena de suministro Shai-Hulud
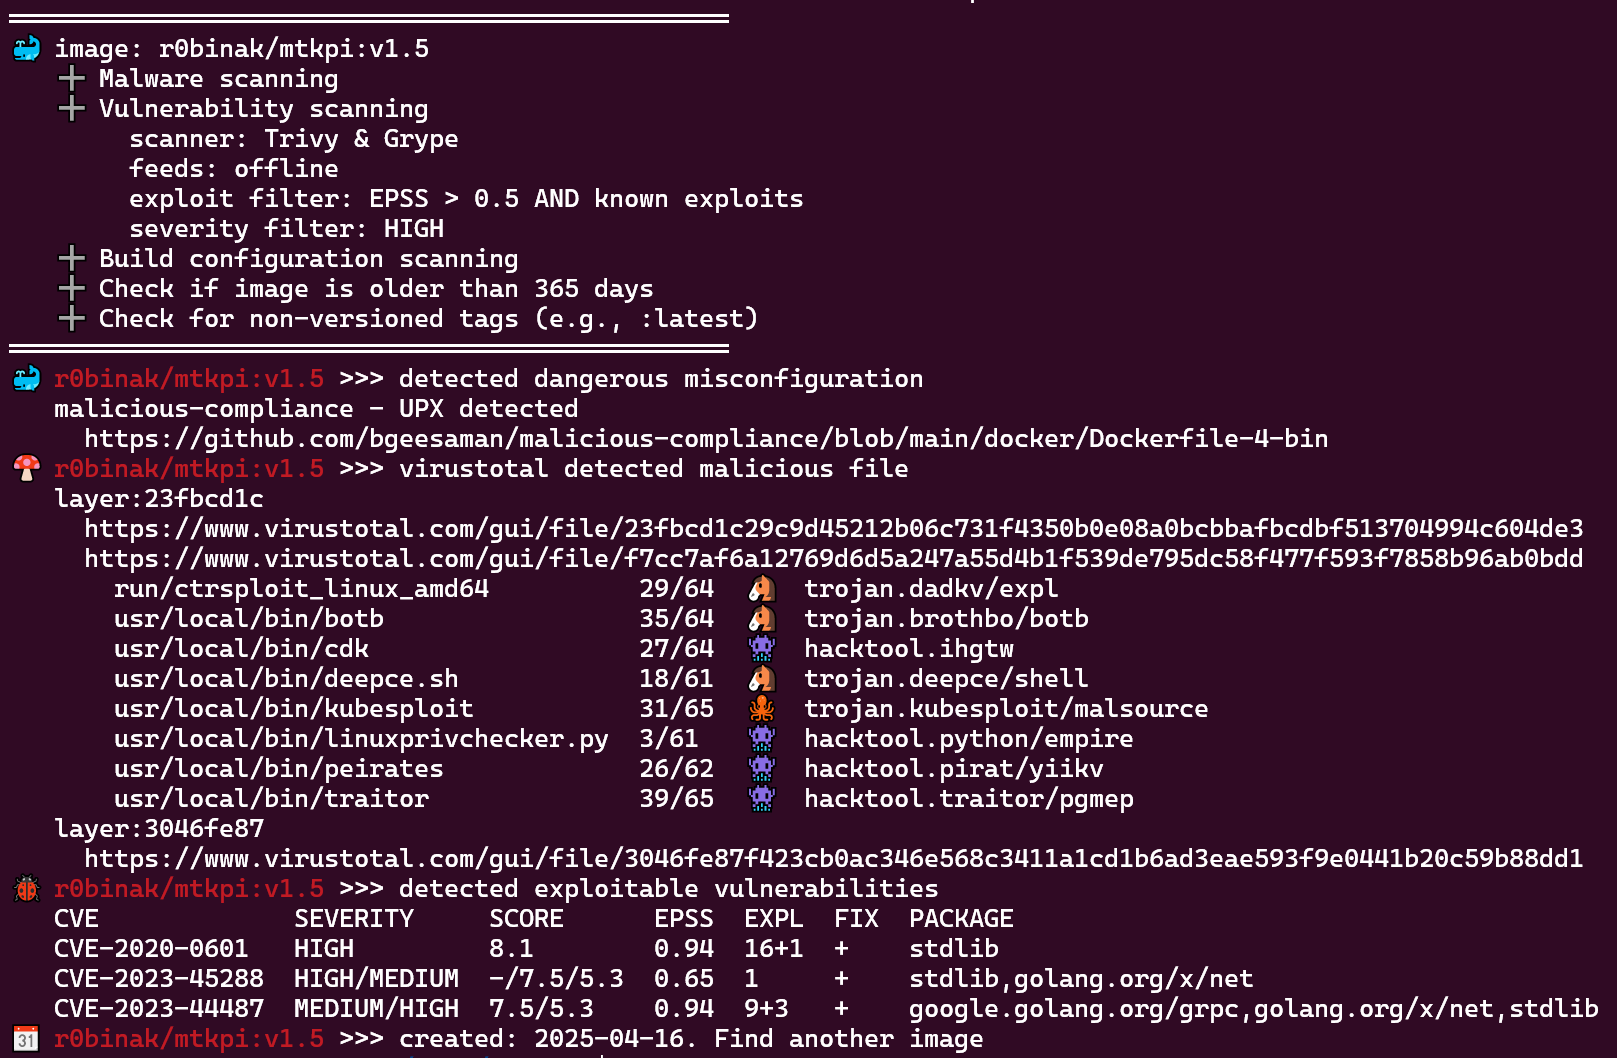 ecomtech-oss/pisc
Comprobador de seguridad de imágenes OCI públicas (imagen Docker)
 ammaraskar/vscode-github-token-grab-extension
Extensión para extraer el token de GitHub de VSCode.
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador de Kubernetes para el aseguramiento de imágenes
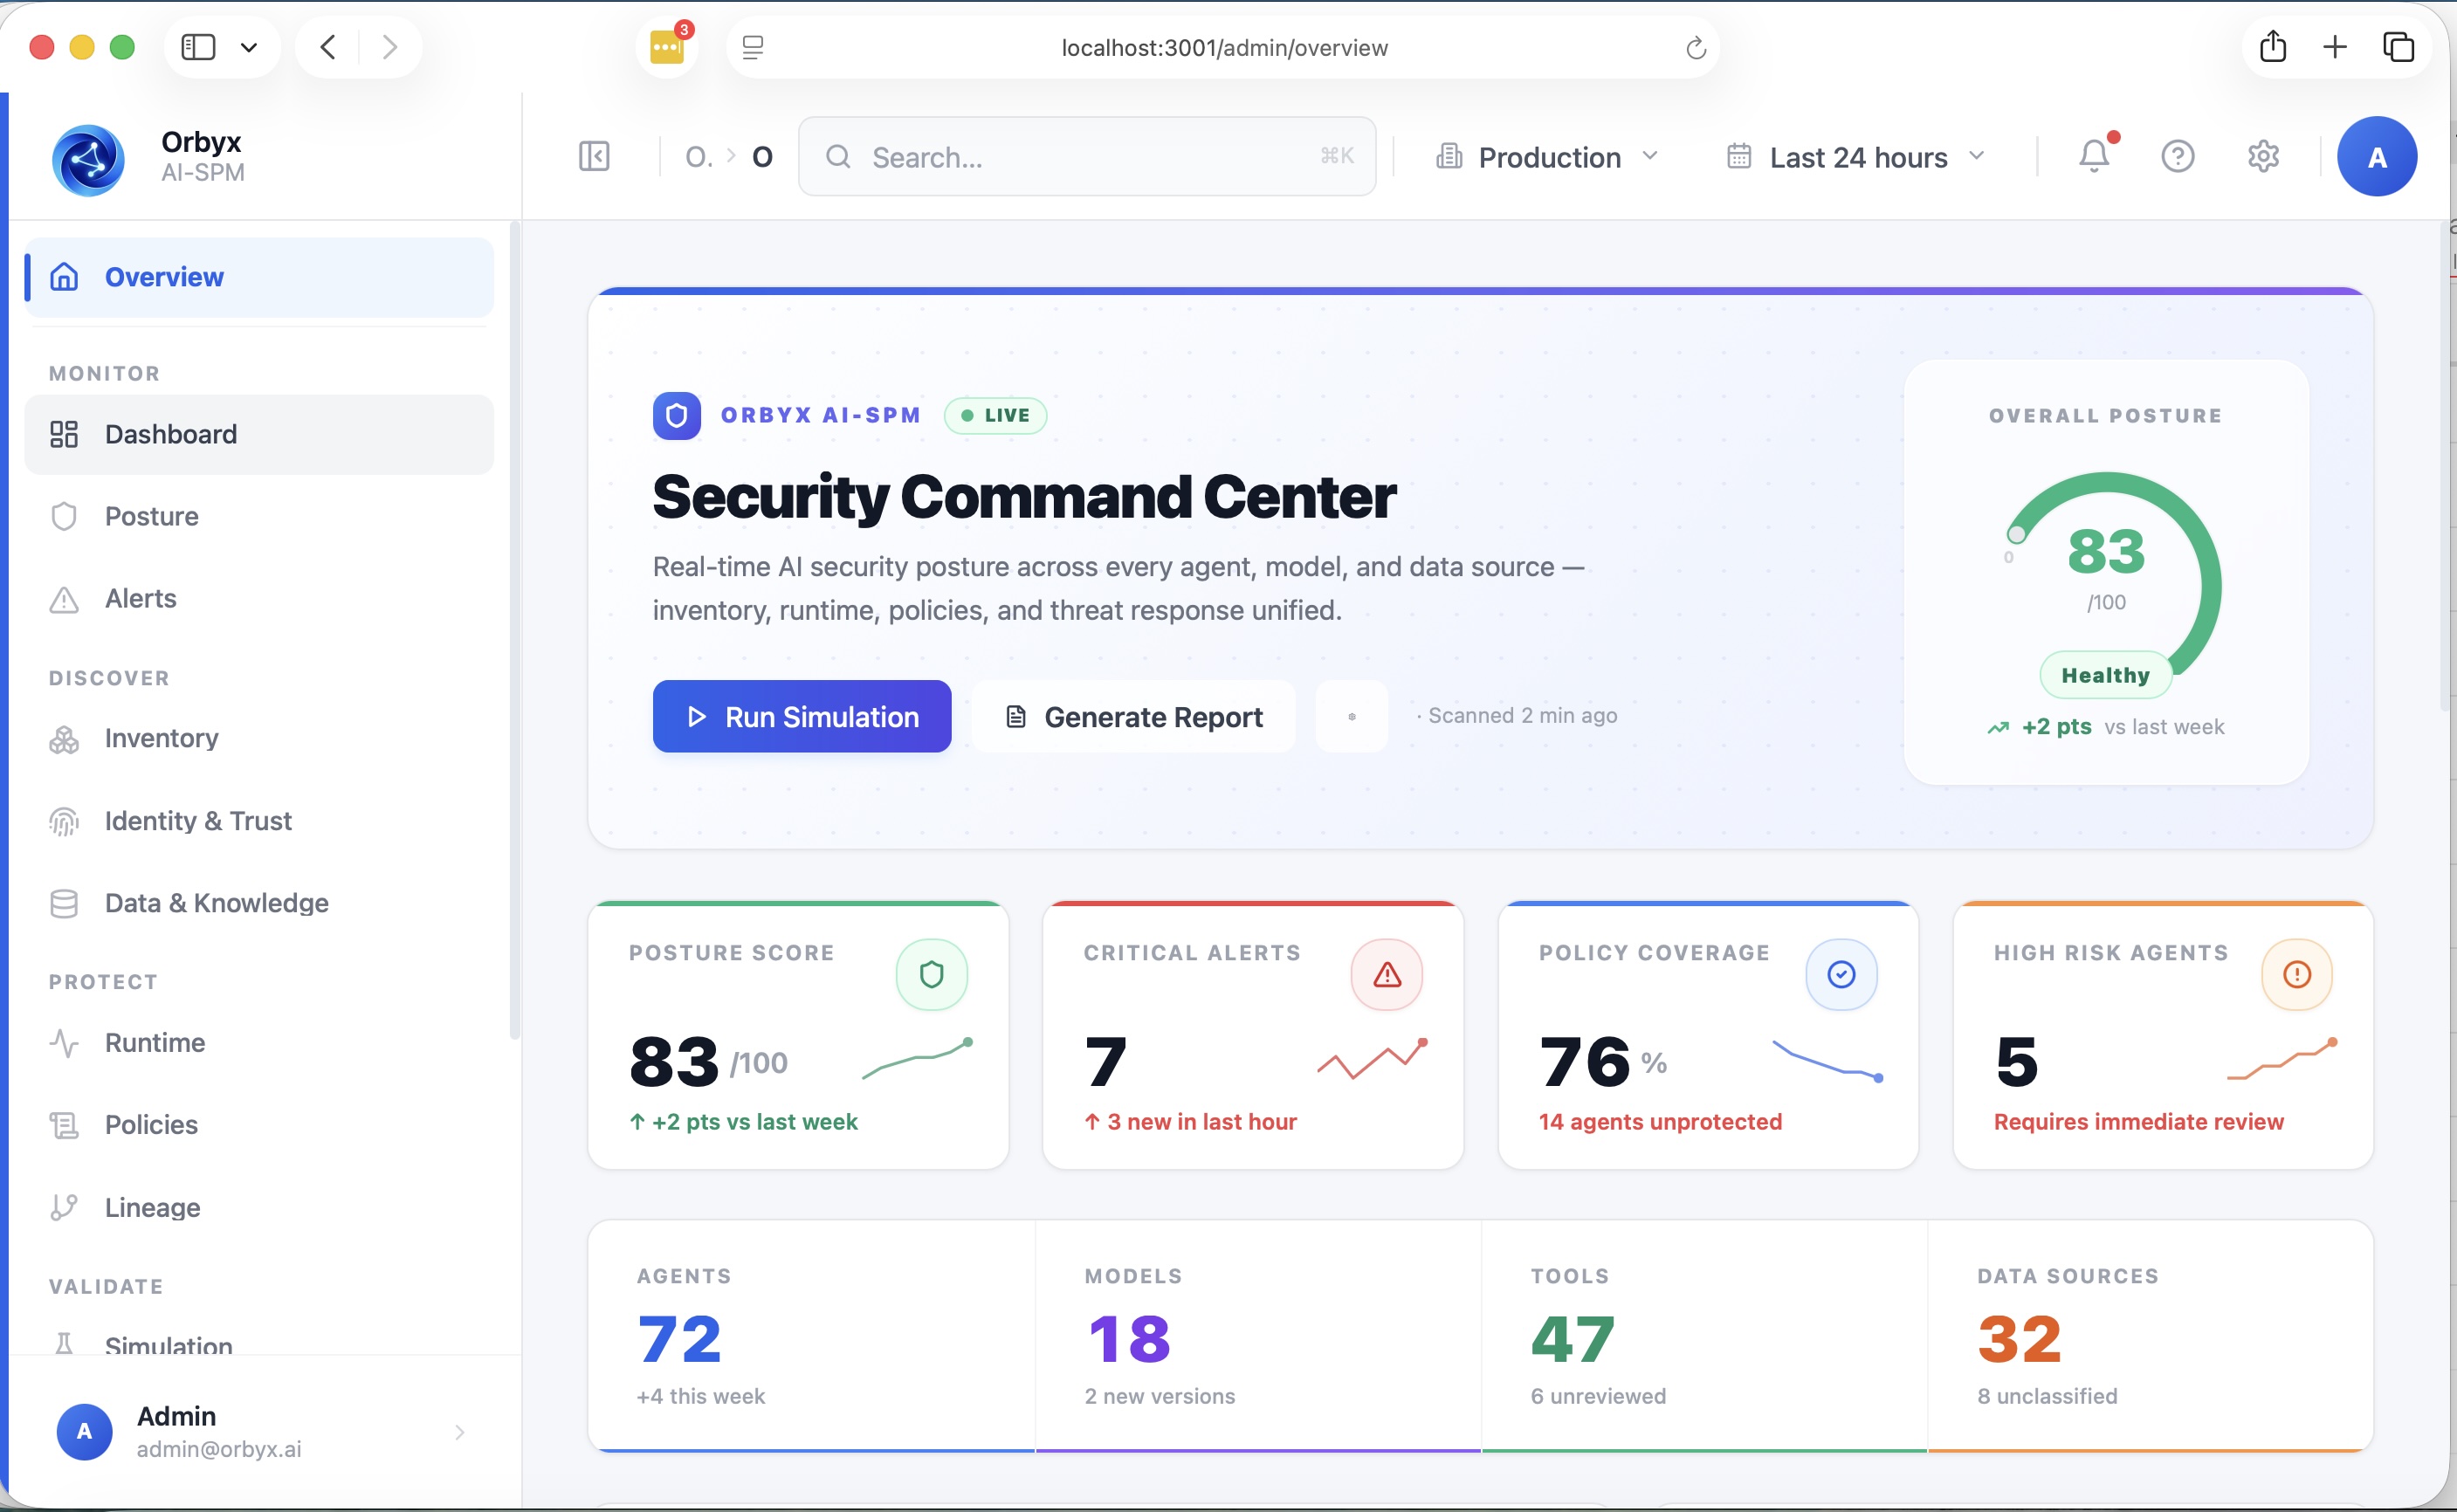 dshapi/ai-spm
Este proyecto de código abierto dedicado a implementar AI-SPM a nivel empresarial. Al hacerlo, las organizaciones pueden proteger proactivamente sus…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Escalada de privilegios local mediante la preservación de SUID/SGID durante la extracción de archivos








