
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 acheong08/cve-2025-48384
Rompiendo git con un retorno de carro y RCE mediante clonación
 sshwarts/skillscript
Skillscript — un pequeño lenguaje declarativo para crear flujos de trabajo de agentes. Runtime, compilador y CLI.
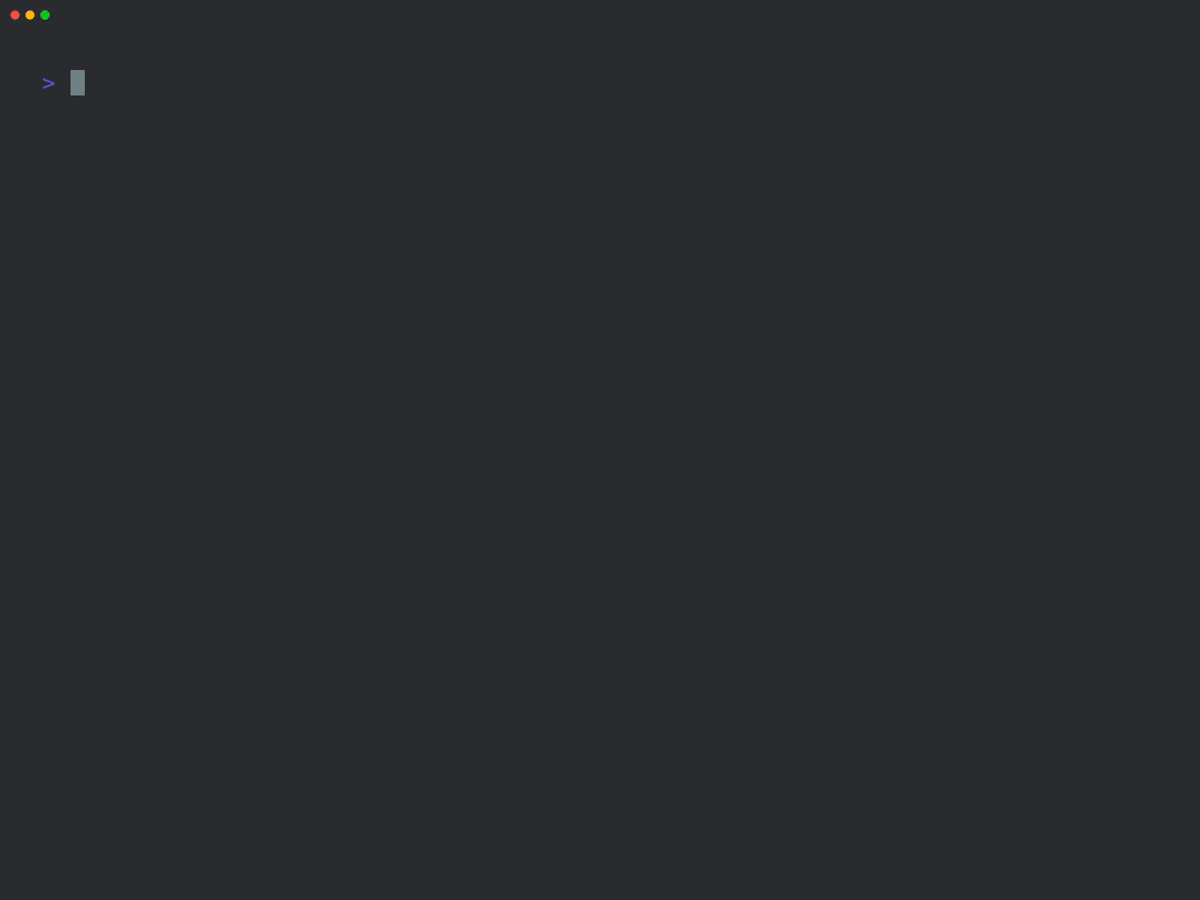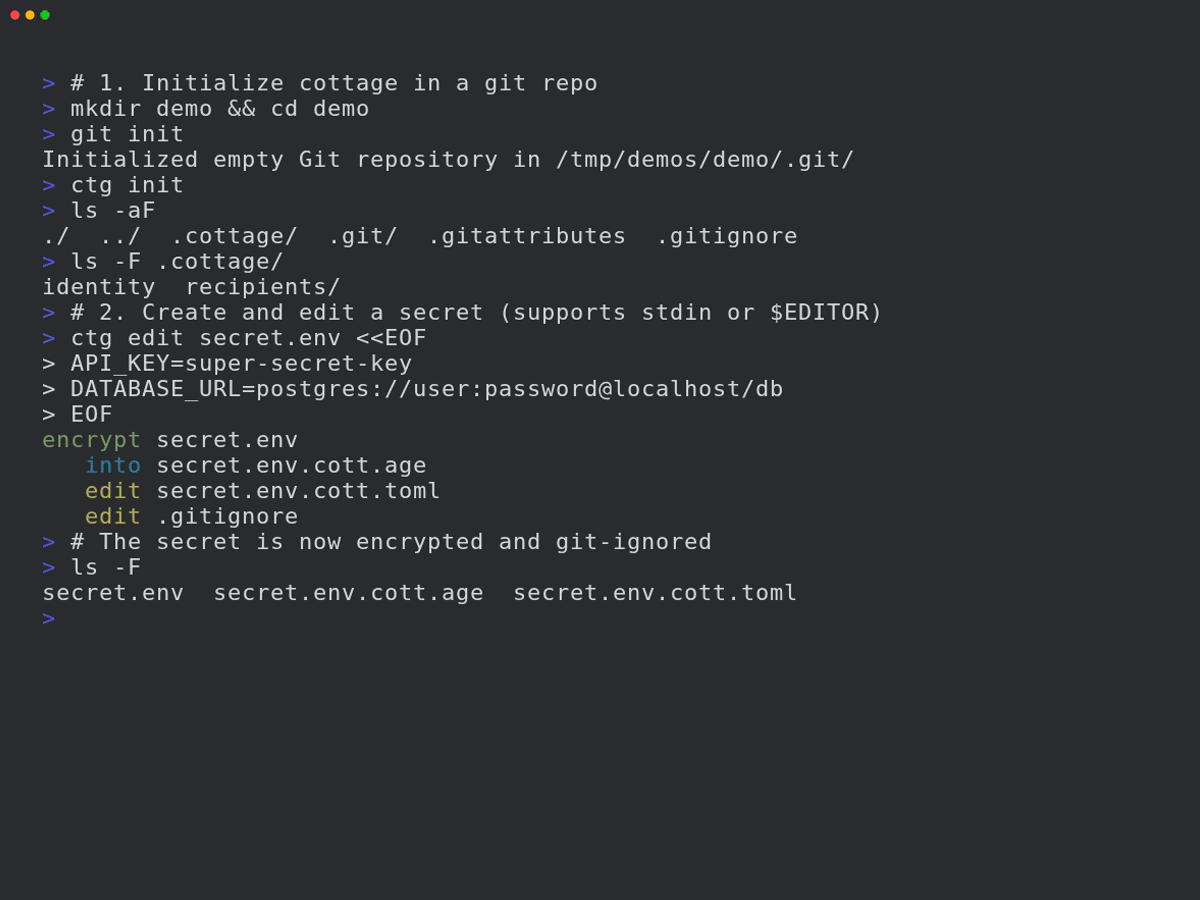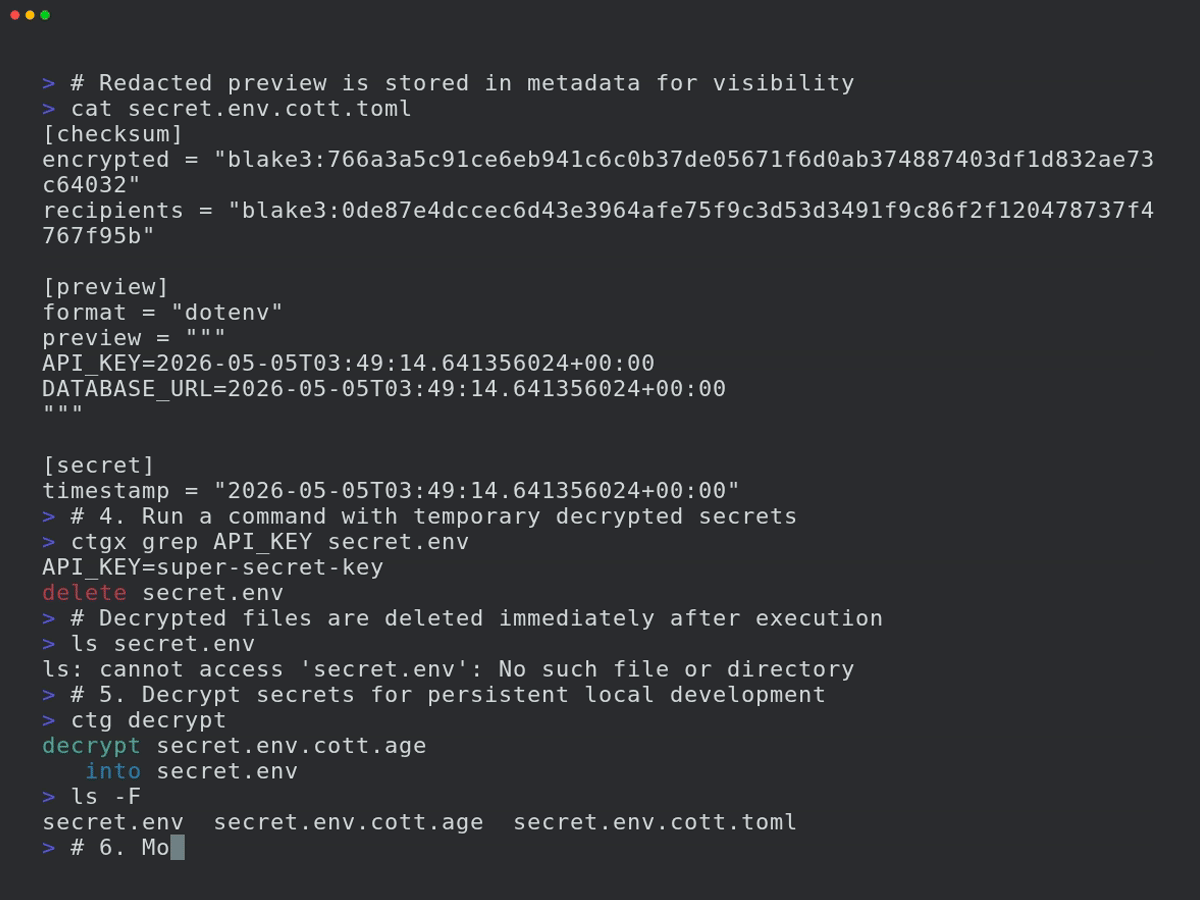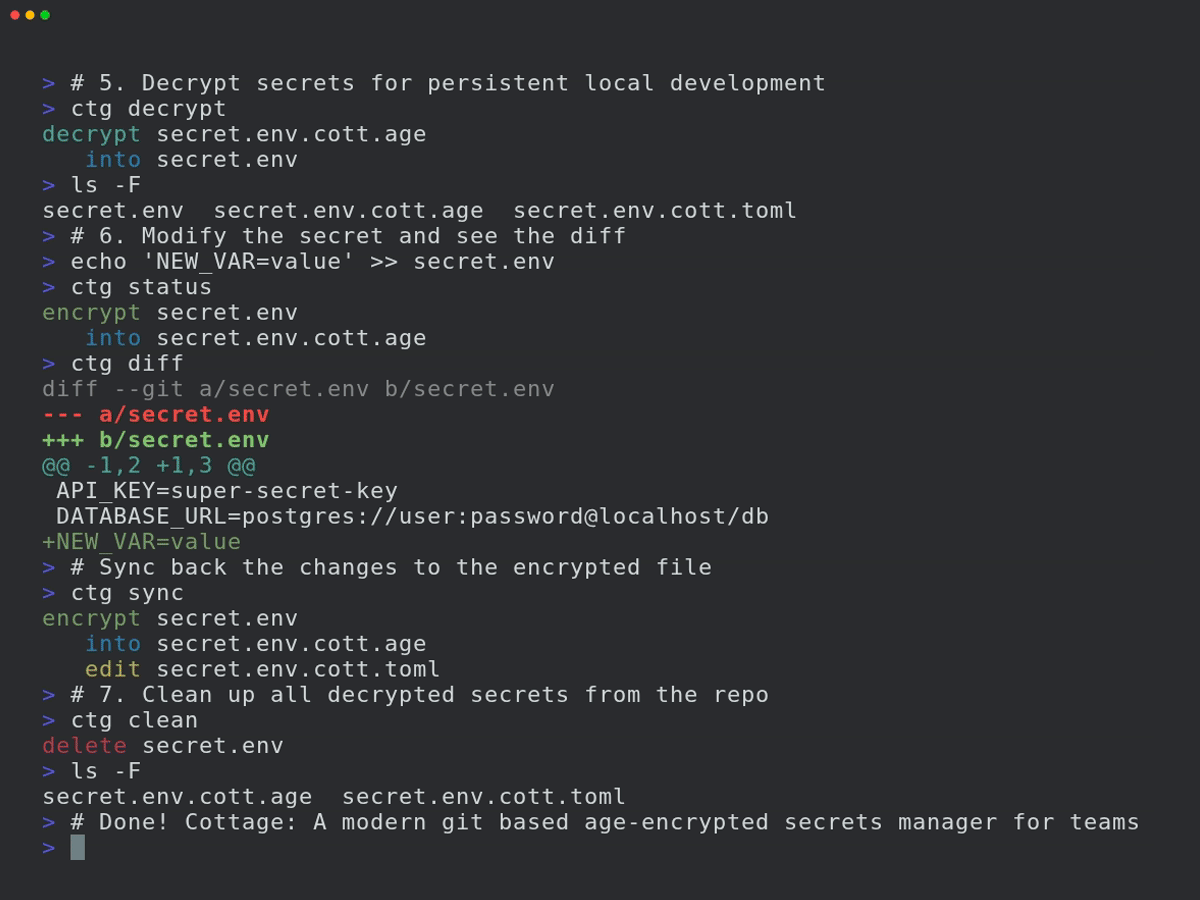 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
Analice cualquier fragmento, archivo o repositorio para detectar posibles fallos de seguridad, como secretos en el código, vulnerabilidades de código…
 wiz-sec-public/githunt
Demostraciones para The Forensic Trail de Black Hat Europe 2025 en GitHub: Cazando actividad en la cadena de suministro
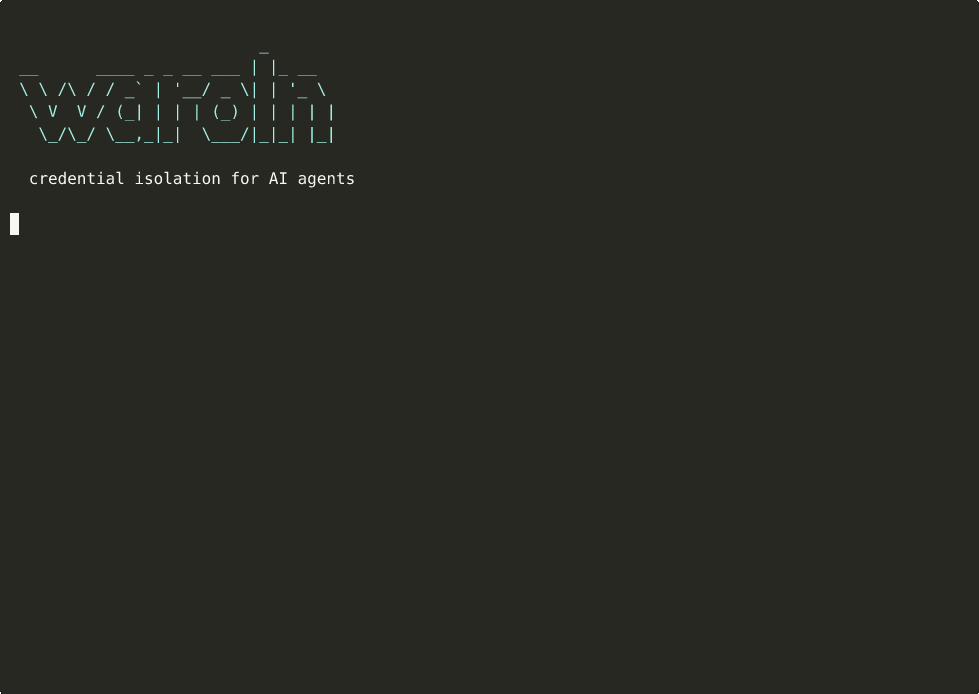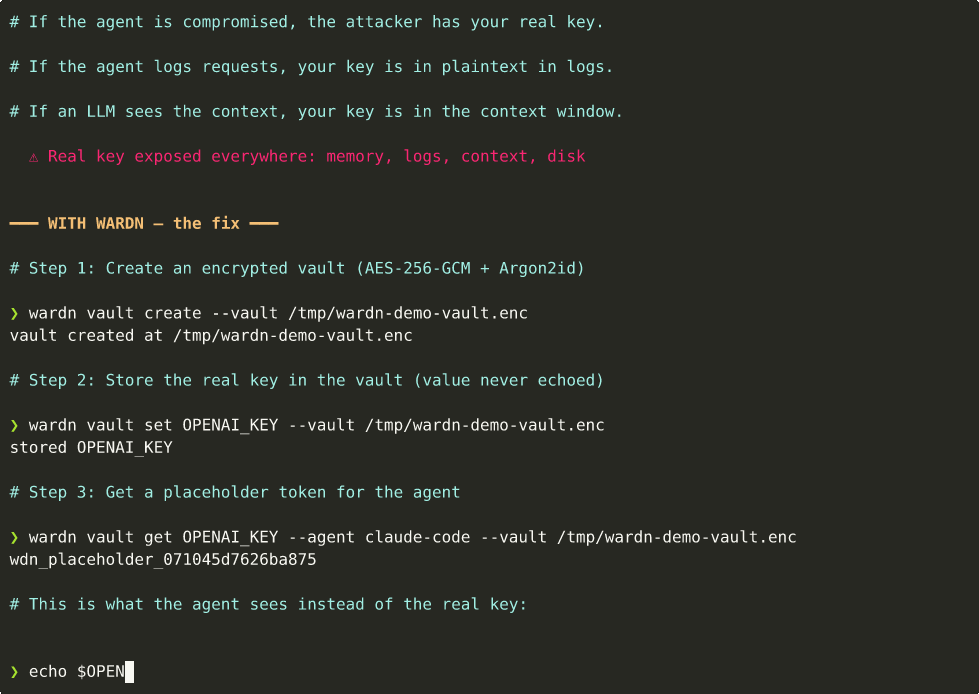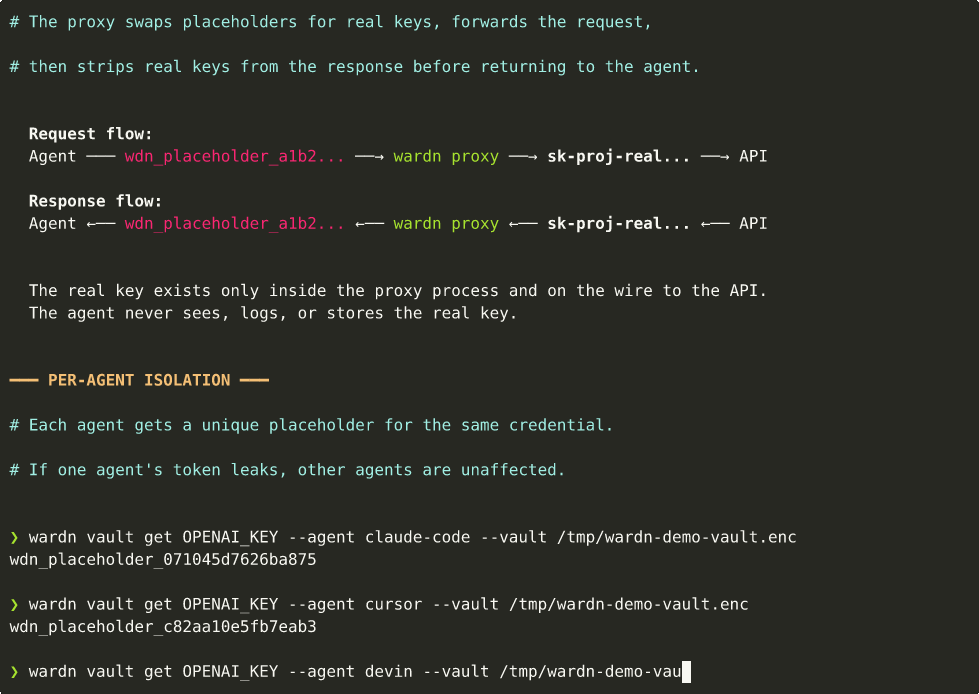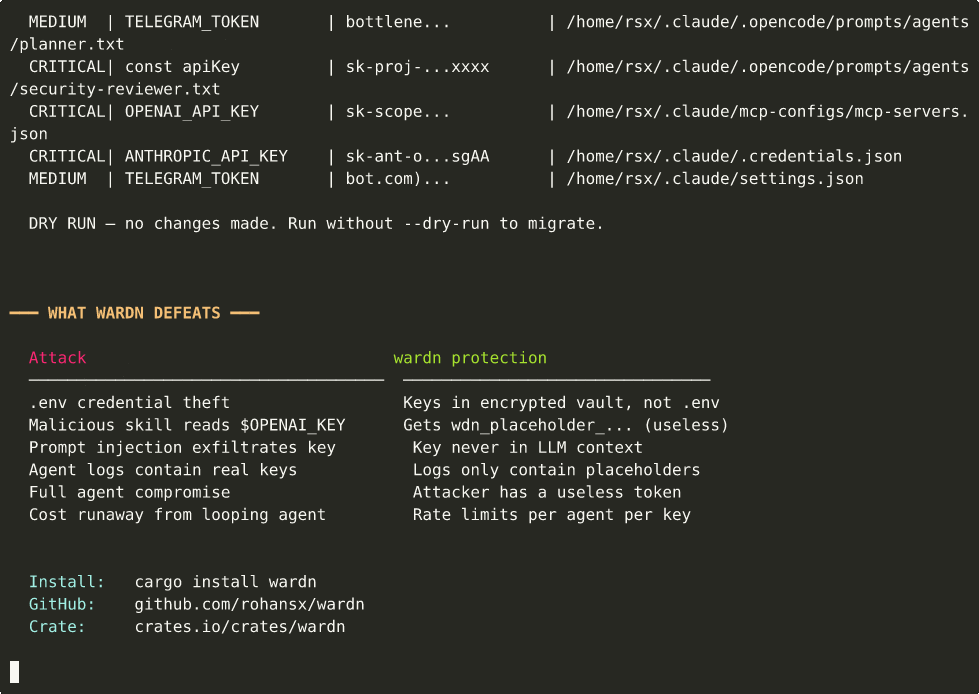 rohansx/wardn
aislamiento de credenciales para agentes de IA. Los agentes nunca ven claves API reales - garantía estructural, no política.
 owasp/pscf
Marco OWASP que proporciona capacidades de seguridad estructuradas para productos de software, derivadas del análisis de estándares regulatorios y de…
 kavan00/android-projector-c2-malware
Desglose de un c2-network de beamers chinos - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Un resumen mensual de investigaciones, conocimientos, informes, próximos eventos y herramientas y recursos sobre seguridad…
 adibirzu/openclaw-security-monitor
Monitoreo proactivo de seguridad para implementaciones de OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamiento de memoria y…
 aquasecurity/trivy-repo
repositorio deb/rpm para Trivy
 blackvectorops/semantic_firewall
Genera huellas digitales semánticas deterministas para funciones de Go. Detecta backdoors al estilo xz y verifica la equivalencia semántica mediante…
 ammaraskar/github-dev-token-steal-poc
Exploit de prueba de concepto que demuestra una vulnerabilidad de robo de tokens OAuth de GitHub a través de activadores de flujos de trabajo de…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Marco de trabajo OWASP que cataloga los 10 principales riesgos de seguridad en la infraestructura de neocloud y centros de datos de IA, abarcando…
 darkarnium/log4j-cve-detect
Detecciones para CVE-2021-44228 dentro de binarios anidados
 jfrog/cve-2024-3094-tools
Escáner basado en Shell para detectar la vulnerabilidad XZ Backdoor (CVE-2024-3094) en archivos y directorios, permitiendo la rápida identificación y…
 alegrey91/vex8s
Suprimir vulnerabilidades aplicando el contexto de Kubernetes a los análisis
 tejasprasad2008-afk/tracetree
Herramienta de análisis de comportamiento en tiempo de ejecución que aísla paquetes sospechosos en Docker, rastrea llamadas al sistema con strace,…








