
 #1
Herramientas de descubrimiento de subdominios, DNS brute-force, transparencia de certificados y enumeración de activos.
Recomendado por Kitploit
 cappricio-securities/ghostrecon
gh0str3con es una herramienta de reconocimiento web todo en uno basada en la nube.
 thenurhabib/r3con
Herramienta multifuncional de reconocimiento web y escaneo de vulnerabilidades
 projectdiscovery/subfinder-action
Rápida y pasiva enumeración de subdominios.
 capture0x/web-scanner
Escáner de dominios web basado en Python que integra Sublist3r, Dirble, Nmap y WhatWeb para descubrimiento de subdominios, enumeración de…
 pushpenderindia/cve-2020-5902-scanner
Escáner automatizado de ejecución remota de código para F5 Big IP (CVE-2020-5902) Escrito en Python 3
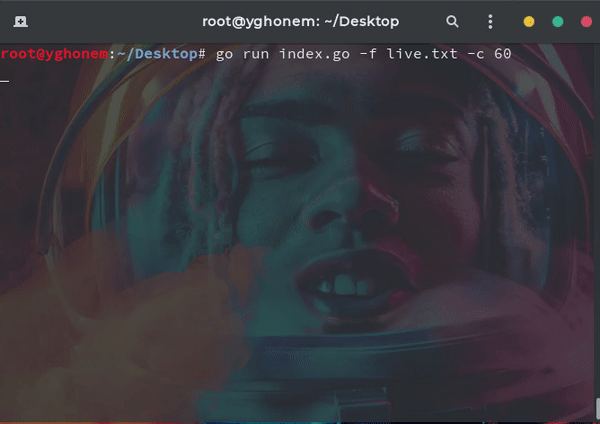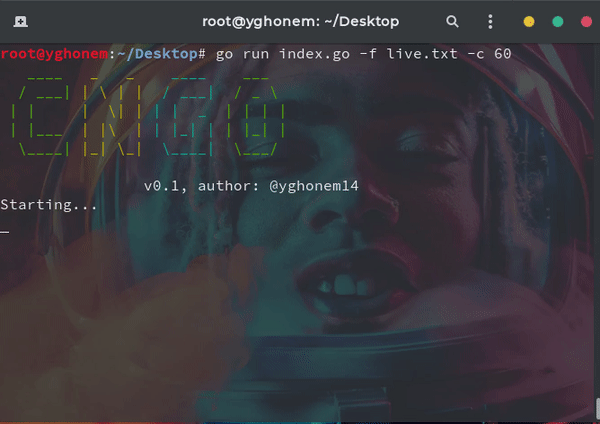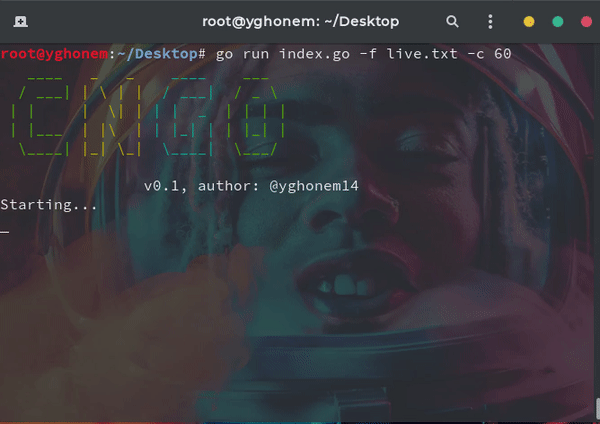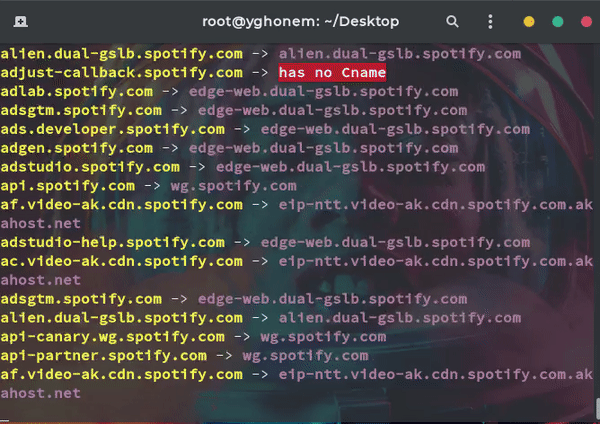 0xsnowmn/cngo
Herramienta rápida en Golang para obtener el Cname de dominios y subdominios
 hackersonlineclub/hocig1_2
HOCig- Herramienta automática de recopilación de información HOC V 1.2
 hilmiazizi/oorecon
Interfaz de terminal para el descubrimiento de superficie de ataque: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, IP inversa,…
 projectdiscovery/dnsx-action
Kit de herramientas DNS rápido y multipropósito que permite ejecutar múltiples consultas DNS.
 whitelisthackers/wosind
Una herramienta OSINT para recopilar información pública.
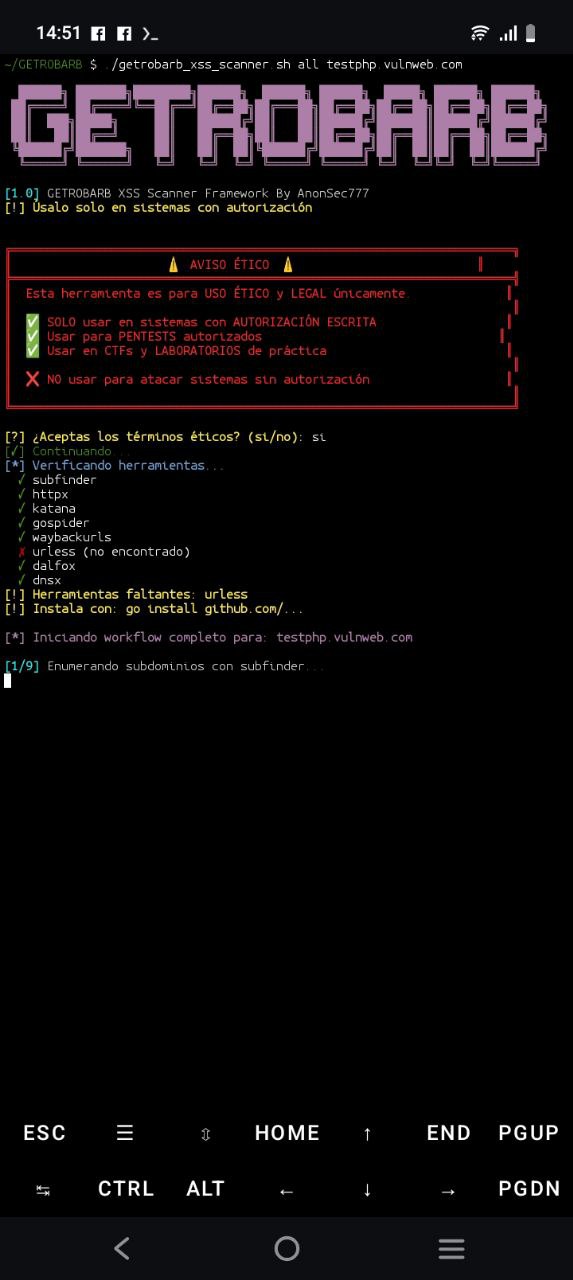 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 himori123/-cve-2023-30845
Explora automáticamente CVE 2023-30845 a través de múltiples subdominios
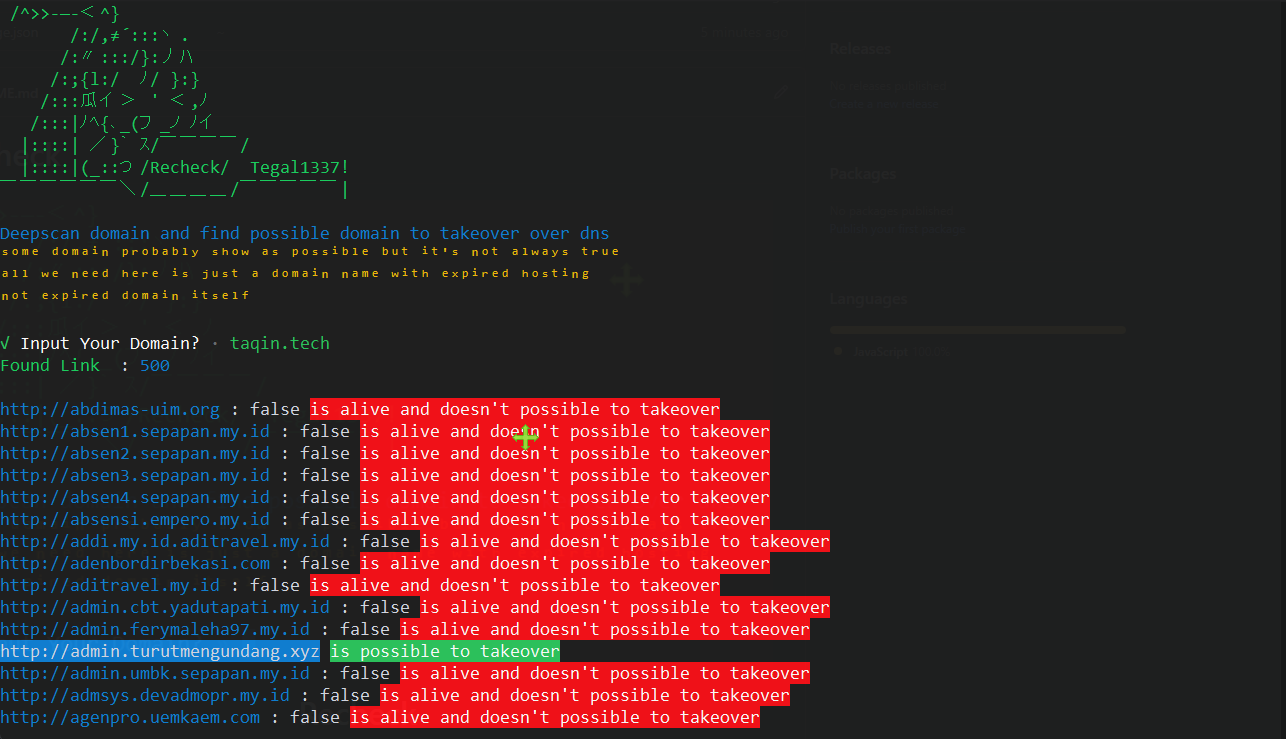 tegal1337/recheck
Escanea en profundidad el dominio y encuentra todos los posibles dominios para tomar control.
 xpl0ited1/submonitor
Monitor de subdominios con capacidad de reporte a Slack, Discord y Telegram
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 PoC + Script de Automatización
 internon/inter-recon
Script para realizar reconocimiento automático inicial web y de vulnerabilidades








