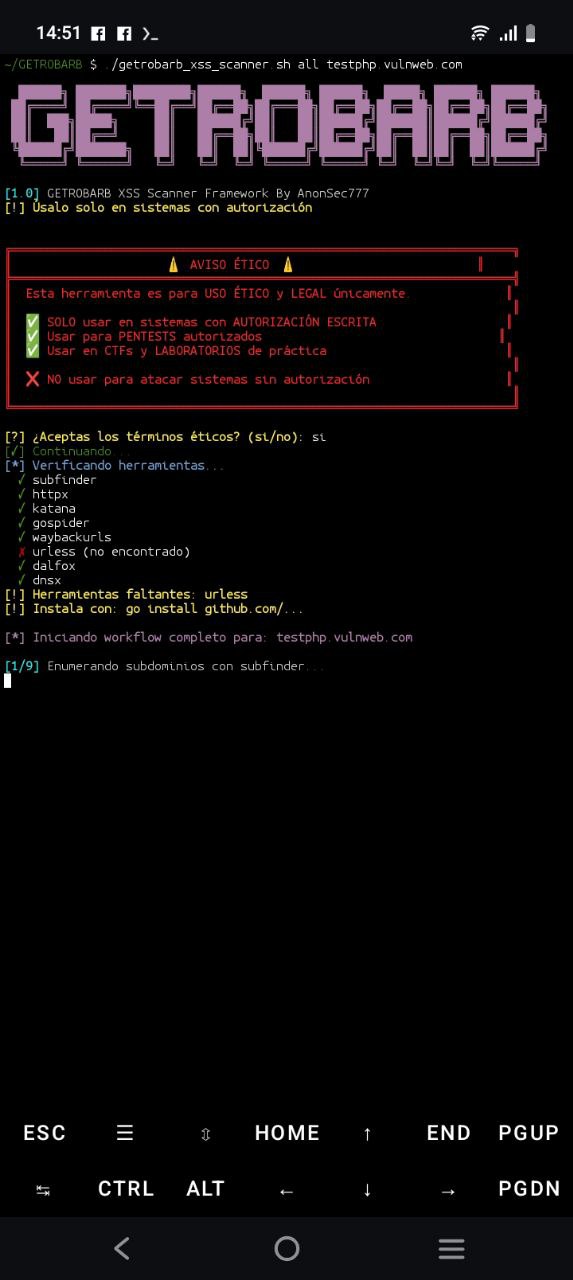
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline for web security auditing and bug bounty hunting.
Framework automatizado de reconocimiento y detección de vulnerabilidades XSS escrito en Bash, diseñado para auditorías de seguridad web autorizadas.
Desarrollado por AnonSec777 para el equipo Hacking Team.
GETROBARB XSS Scanner integra utilidades del ecosistema de bug bounty y pentesting para automatizar todo el flujo de descubrimiento de endpoints vulnerables a Cross-Site Scripting, desde una sola interfaz.
Orientado a: pentesters, investigadores de seguridad y bug bounty hunters.
Todo mediante un pipeline estructurado de 9 etapas + generación de payloads.
| Herramienta | Función |
|---|---|
subfinder | Enumeración de subdominios |
httpx (PD) | Verificación de hosts activos |
katana | Crawling de aplicaciones web |
gospider | Recolección avanzada de URLs |
waybackurls | URLs históricas de Wayback Machine |
urless | Limpieza/normalización de parámetros (fallback sed) |
paramspider | Descubrimiento de parámetros ocultos (opcional) |
arjun | Fuzzeo de parámetros (opcional) |
dalfox | Escáner avanzado de XSS |
dnsx | Resolución DNS |
Todas dentro del mismo script getrobarb_xss_scanner.sh (sin código duplicado):
do_payloads genera payloads_xss.txt con 68 vectores XSS
(<script>, event handlers onerror/onload, SVG, javascript: URI, polyglots, template-injection
{{1*1}}/${1*1}, data-URI/base64 y variantes encodeadas HTML/hex/null-byte para evadir WAF).
dalfox usa --payload-file payloads_xss.txt --amount 5.dalfox con --delay 100ms, --timeout 10s y cabecera
User-Agent de Chrome real (--header).do_params integra paramspider y arjun si están instalados.go/bin para usar el httpx de ProjectDiscovery
(evita el cliente Python de /usr/bin/httpx, que no acepta -list/-silent/-mc).httpx ahora acepta 500/404/503 (antes solo 200/301/302/403).scan_output/ y hallazgos en findings/.gen_report.sh genera un informe bonito firmado por Hacking Team.0) install (o preguntado automáticamente al iniciar all) que descarga e instala las herramientas faltantes solo (go install / git clone / pip) sin que el usuario haga nada manual. Si la red bloquea alguna, lo reporta y usa fallback.GETROBARB/
├── getrobarb_xss_scanner.sh # script principal
├── gen_report.sh # genera reporte PDF del escaneo
├── README.md
├── scan_output/ # ── resultados de recon/escaneo (superficie) ──
│ ├── subs.txt # subdominios
│ ├── alive.txt # hosts vivos
│ ├── katana.txt # URLs de crawling
│ ├── gospider.txt # URLs adicionales
│ ├── wayback.txt # URLs históricas
│ ├── all_urls.txt # todas las URLs
│ ├── params.txt # URLs con parámetros
│ ├── clean_params.txt # parámetros normalizados
│ └── payloads_xss.txt # wordlist de payloads XSS (68 vectores)
└── findings/ # ── hallazgos de vulnerabilidades ──
└── xss_findings.txt # posibles XSS detectados por dalfox
El escaneo completo se ejecuta en 9 etapas + generación de payloads:
| # | Etapa | Herramienta | Salida |
|---|---|---|---|
| 1️⃣ | Enumeración de subdominios | subfinder | scan_output/subs.txt |
| 2️⃣ | Verificación de hosts activos | httpx | scan_output/alive.txt |
| 3️⃣ | Crawling de aplicaciones | katana | scan_output/katana.txt |
| 4️⃣ | Spidering adicional | gospider | scan_output/gospider.txt |
| 5️⃣ | URLs históricas (Wayback) | waybackurls | scan_output/wayback.txt |
| 6️⃣ | Fusión de URLs | sort -u | scan_output/all_urls.txt |
| 7️⃣ | Extracción de parámetros | grep '=' + paramspider/arjun | scan_output/params.txt |
| 8️⃣ | Limpieza de parámetros | urless (fallback sed) | scan_output/clean_params.txt |
| 9️⃣ | Escaneo XSS | dalfox (68 payloads) | findings/xss_findings.txt |
# Workflow completo (recon + XSS)
bash getrobarb_xss_scanner.sh all ejemplo.com

# Solo un módulo
bash getrobarb_xss_scanner.sh subfinder ejemplo.com

# Generar solo la wordlist de payloads
bash getrobarb_xss_scanner.sh payloads

# Escanear XSS desde una lista de parámetros
bash getrobarb_xss_scanner.sh dalfox scan_output/clean_params.txt

# Generar reporte PDF del último escaneo
REP_TARGET=ejemplo.com bash gen_report.sh
El usuario no necesita instalar nada manualmente. Al ejecutar el escaneo, si faltan herramientas el script lo pregunta y las descarga solo:
# El script pregunta "¿instalar herramientas faltantes?" → responde si
bash getrobarb_xss_scanner.sh all ejemplo.com

# O instala todo explícitamente antes:
bash getrobarb_xss_scanner.sh install
La función install_tools intenta go install (vía GOPROXY), luego git clone y
pip como fallback. Si la red bloquea alguna herramienta (p. ej. github filtrado),
lo reporta y el script continúa usando fallbacks internos cuando es posible.
scan_output/ y findings/La herramienta incluye una verificación ética previa. Úsala únicamente en:
| Red | Enlace |
|---|---|
| Telegram | https://t.me/HackingTeamGrupoOfficial |
| X | @HackingTeam77 |
| Bluesky | https://bsky.app/profile/hackingteam.bsky.social |
| Discord | https://discord.gg/V4nPFbQX |
| YouTube | https://www.youtube.com/@HackingTeamOfficial |
| TikTok | https://www.tiktok.com/@hacking.kdea |
#hackingteam #cibersecurity #infosec #pentesting #bugbounty #xss #exploit #web #kalilinux #redteam #osint #cve #github #sqlmap #waybackurls #burpsuite #linux #windows #phishing #malware #sandbox #apt #zeroday #ssrf #sqli #cors #python #ai #ia