
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit

 zupit/horusec
Horusec es una herramienta de código abierto que mejora la identificación de vulnerabilidades en tu proyecto con solo un comando.
 agrawalsmart7/scodescanner
Escáner de análisis estático de línea de comandos que detecta vulnerabilidades críticas en código fuente PHP y YAML utilizando reglas semgrep…
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilidades de divulgación de memoria en XNU
 nccgroup/vcg
VisualCodeGrepper - Herramienta de escaneo de seguridad de código.
 synacktiv/weggli_rules_sstic2023
Consultas weggli curadas para el análisis estático de código C/C++ para identificar funciones peligrosas, problemas de pila y vulnerabilidades de…
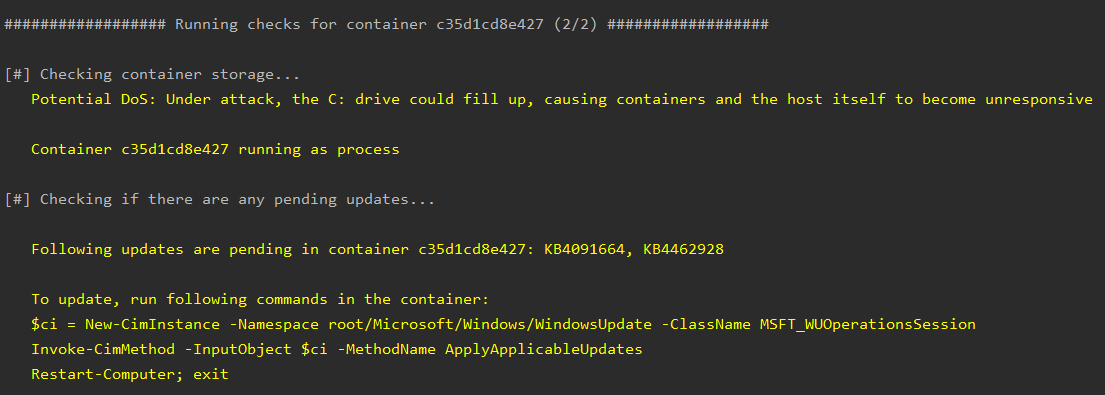 nccgroup/whalescan
Whalescan es un escáner de vulnerabilidades para contenedores de Windows, que realiza varias comprobaciones de referencia, así como la verificación…
 nccgroup/cq
Escáner de seguridad de código rápido diseñado para la revisión manual de seguridad del código por parte de expertos. Genera hallazgos con…
 gmh5225/actions-secrets
Al añadir esta GitHub Action, escaneará tu repositorio en busca de datos sensibles en tu código fuente. Encontramos cosas como contraseñas, cadenas…
 merbinr/cve-2023-31606
Documentación de CVE-2023-31606: una vulnerabilidad ReDoS en la función sanitize_html de la gema Redcloth, con análisis de causa raíz, puntuación…
 mandiant/route-sixty-sink
Vincular fuentes con sumideros en aplicaciones C#.
 rvermeulen/codeql-cve-2022-35737
Una consulta CodeQL para encontrar el CVE 2022-35737
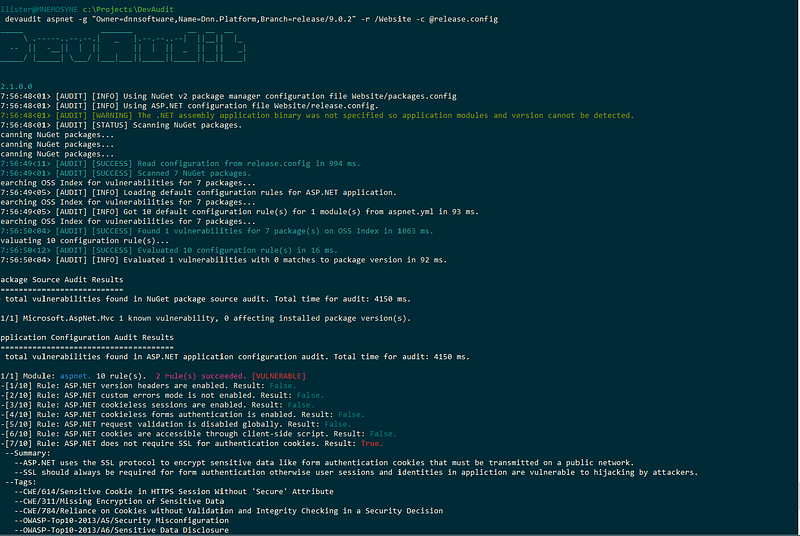 sonatype-nexus-community/devaudit
Herramienta de auditoría de seguridad de código abierto, multiplataforma y multipropósito
 security-code-scan/security-code-scan
Detector de Patrones de Vulnerabilidad para C# y VB.NET
 contrastsecurity/contrast
CLI de SAST para escanear aplicaciones Java, JavaScript y .NET, además de funciones de AWS Lambda, detectando vulnerabilidades de código y políticas…
 advanced-threat-research/creosote
Creosote es nuestra solución para buscar la vulnerabilidad de tarfile descrita por CVE-2007-4559.
 feeicn/cobra
Auditoría de seguridad del código fuente
 airbus-cert/vbsparkle
Desofuscador de código fuente a código fuente para VBScript y VBA con evaluación parcial
 skyscanner/lambdaguard
Seguridad Serverless de AWS







