
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit

 0xdea/semgrep-rules
Una colección de mis reglas de Semgrep para facilitar la investigación de vulnerabilidades.
 lirantal/awesome-nodejs-security
Directorio curado de herramientas de seguridad para Node.js, analizadores estáticos, escáneres de vulnerabilidades y recursos educativos que cubren…
 edtrackai/nextjs-supabase-stripe-security-checker
Escáner de seguridad estático local para aplicaciones Next.js, Supabase y Stripe: 24 comprobaciones basadas en AST para claves filtradas, RLS y…
 githubsecuritylab/seclab-taskflow-agent
Framework multiagente con soporte MCP para flujos de trabajo agénticos declarativos basados en YAML, utilizado para auditoría de código asistida por…
 joshuaprovoste/deserializer
Analizador de código estático basado en AST con mapeo de relaciones impulsado por LLM agéntico para descubrir rutas de RCE en Python y cadenas…
 wireghoul/graudit
grep rough audit - herramienta de auditoría de código fuente
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - Alta - Remota - XSS - Move Block sibling labels skip @label escaping
 auditinfra-io/o1js-scan
Analizador estático sin dependencias para errores de solidez en circuitos zk en o1js/Mina zkApps y circuitos Noir
 controlplaneio/kubesec
Análisis de riesgos de seguridad para recursos de Kubernetes
 xiaoqimikko/jackson-check
Autoevaluación de 26 avisos de seguridad de jackson-databind + jackson-core: intersección uno por uno según las coordenadas para dar las versiones…
 ntoskernel/deepsecrets
Escáner de secretos sin conexión que combina reglas regex, análisis semántico basado en lexer y coincidencia de valores con hash para detectar…
 squid-protocol1/gitgalaxy
Motor de grafo de conocimiento heurístico sin AST para inteligencia profunda de repositorios y escaneo de seguridad de confianza cero. Se integra…
 xs2024770/cve-2024-57521-ruoyi-sqli
Auditoría estática de código de CVE-2024-57521, una inyección SQL autenticada en el módulo generador de RuoYi-Vue, con análisis de origen a destino y…
 zappaboy/vuln-scanner
Escáner de Evaluación de Vulnerabilidades con Generación de Informes
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
 carlosalbertotuma/advisory
Avisos de seguridad públicos y PoCs para vulnerabilidades descubiertas en software web de código abierto, con análisis de causa raíz, referencias a…
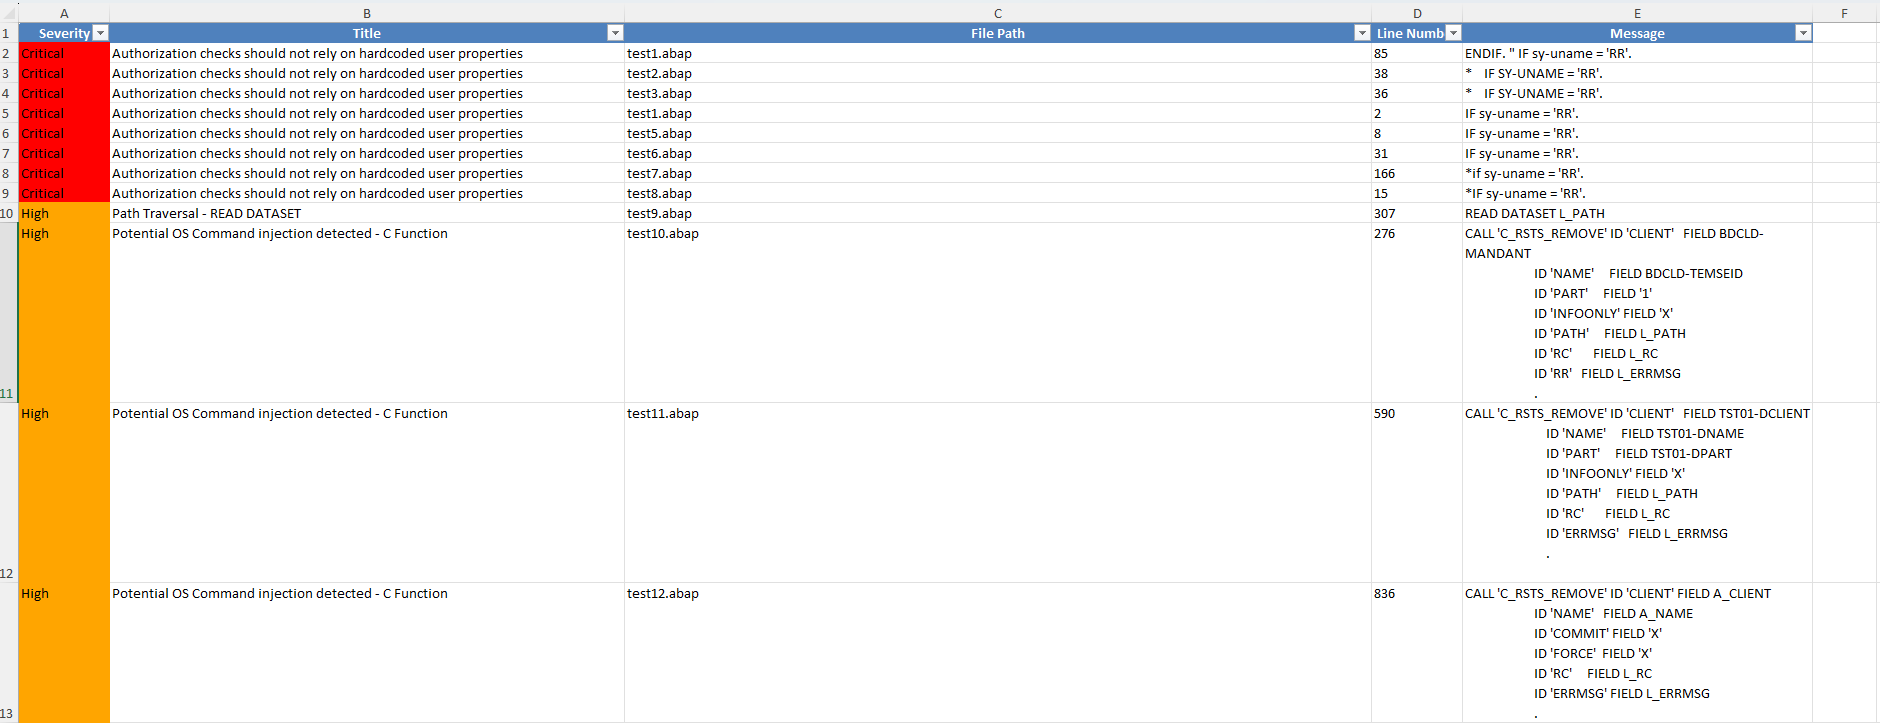 owasp/abap-code-scanner
Analizador de Código ABAP
 nationwide-group-oss/cryptoptic
Escáner basado en CodeQL que inventaría las llamadas a funciones criptográficas en repositorios y organizaciones de GitHub, generando una Lista de…








