#1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit

 nccgroup/secretscrub
Procesa la salida SARIF de herramientas de análisis estático para detectar y eliminar secretos embebidos en el código fuente, creando una copia…
aftermathlabs/vmp2Desempaqueta y desofusca binarios protegidos con VMProtect 2 mediante un explorador de VM basado en emulación, un perfilador de handlers y un…
 stelligent/cfn_nag
Herramienta de linting para plantillas de CloudFormation
 owasp/riskassessmentframework
El Framework de Codificación Segura
 controlplaneio/kubesec
Análisis de riesgos de seguridad para recursos de Kubernetes
 facebook/infer
Un analizador estático para Java, C, C++ y Objective-C
 tenable/terrascan
Detecta infracciones de cumplimiento y seguridad en toda la infraestructura como código para mitigar riesgos antes de aprovisionar infraestructura…
 cc1a2b/jshunter
jshunter es una herramienta de línea de comandos diseñada para analizar archivos JavaScript y extraer endpoints. Esta herramienta se especializa en…
 zupit/horusec
Horusec es una herramienta de código abierto que mejora la identificación de vulnerabilidades en tu proyecto con solo un comando.
 roninforge/roninforge-hono
Plugin de Cursor para Hono v4 (framework web edge de TypeScript). 59 regresiones de LLM con pares BAD/CORRECT. Fijado a hono ^4.12.19 (>= 4.9.7 para…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Genera cinco formatos de payload de deserialización .NET para CVE-2026-56158, los entrega a través de endpoints HTTP/SOAP/JSON, e incluye servidor…
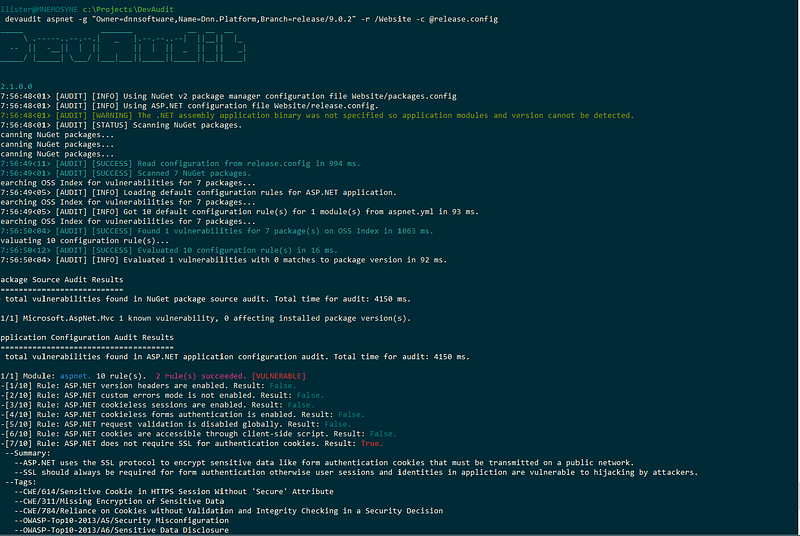 sonatype-nexus-community/devaudit
Herramienta de auditoría de seguridad de código abierto, multiplataforma y multipropósito
 minhhk68/cve-2026-13158
Exploit de prueba de concepto y aviso técnico para una vulnerabilidad de subida arbitraria de archivos con nivel Admin+ que deriva en ejecución…
 sassoftware/shiro
CVE-2026-49268 — Análisis y remediación de una vulnerabilidad de omisión de autenticación por inyección LDAP
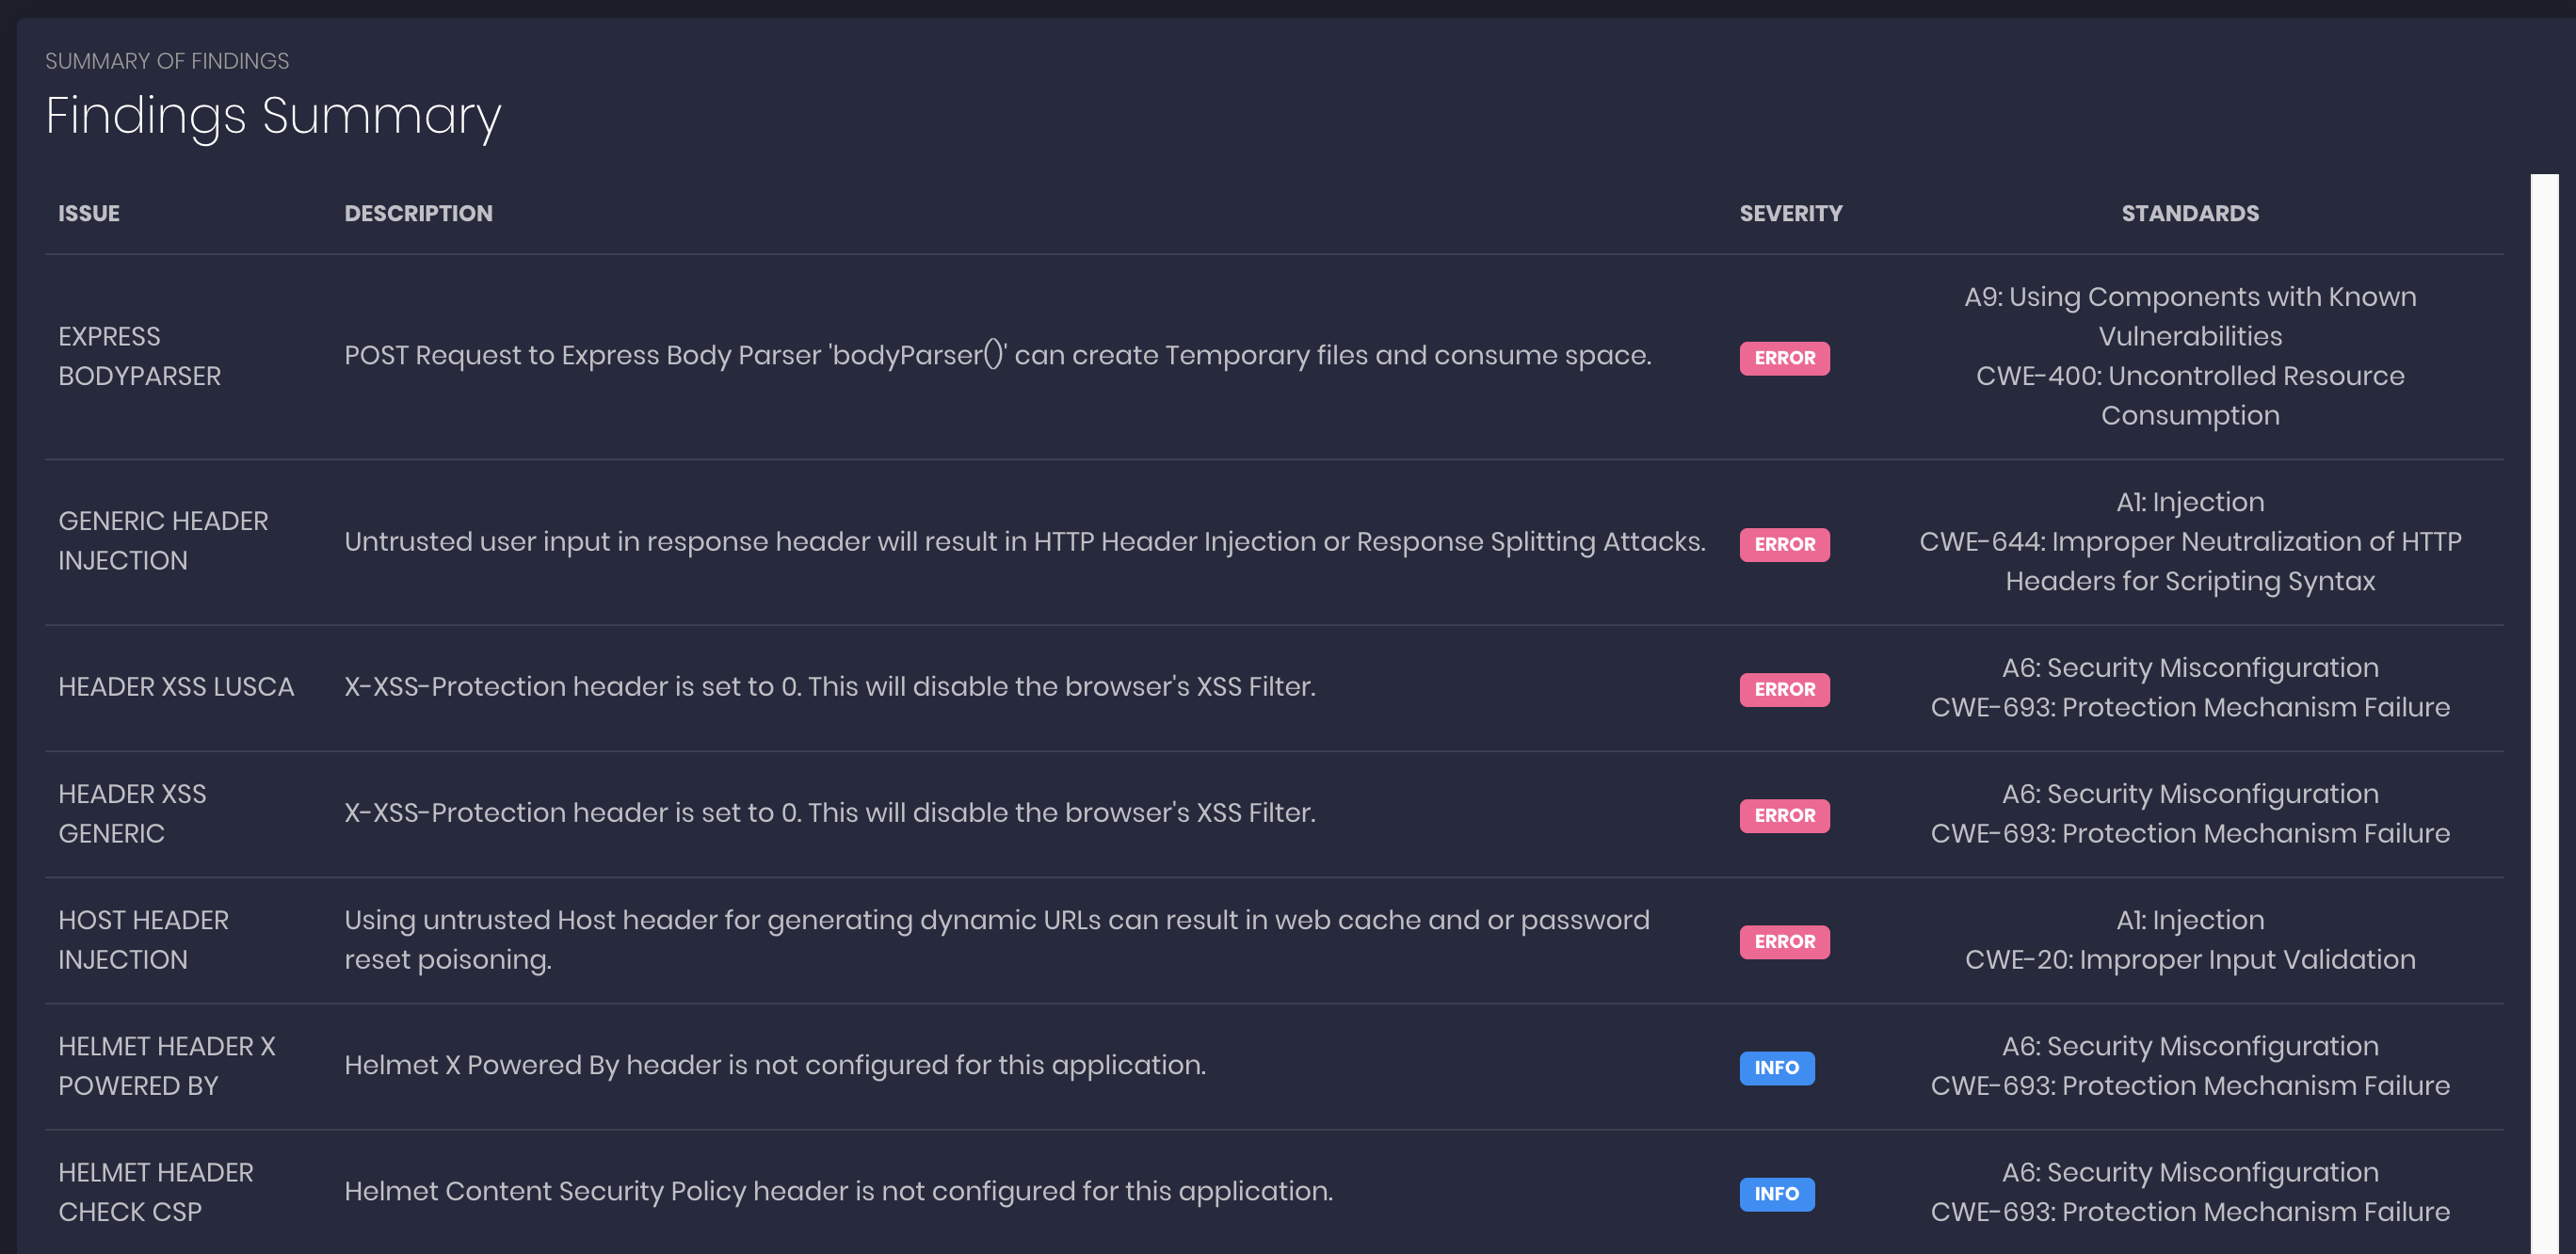 ajinabraham/nodejsscan
nodejsscan es un escáner de seguridad de código estático para aplicaciones Node.js.
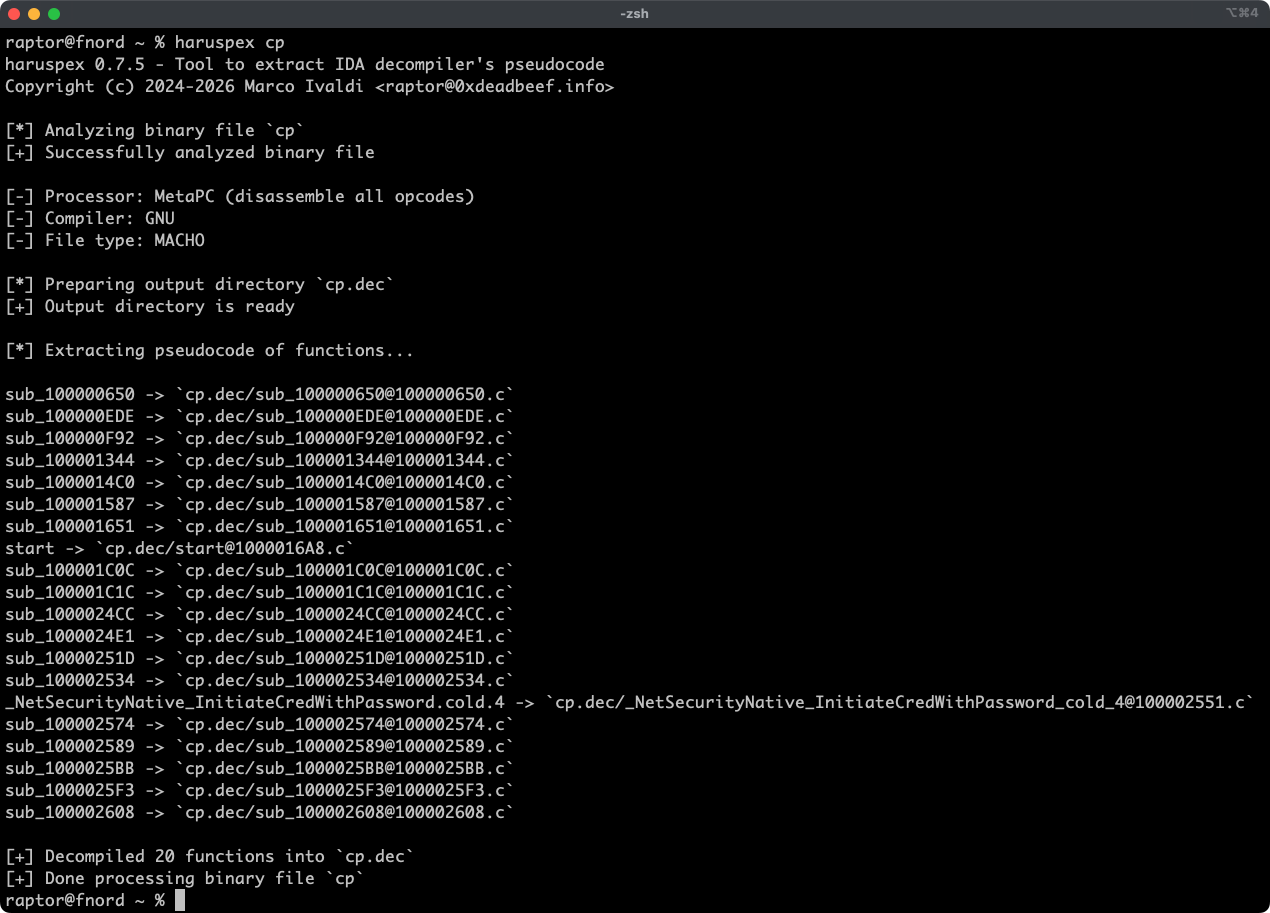 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 xoreaxeaxeax/schrodingers-toctou
Detecta cargas de memoria inventadas por el compilador que convierten C seguro en vulnerabilidades TOCTOU. Incluye auditorías automatizadas del…
 0xdea/semgrep-rules
Una colección de mis reglas de Semgrep para facilitar la investigación de vulnerabilidades.