#1
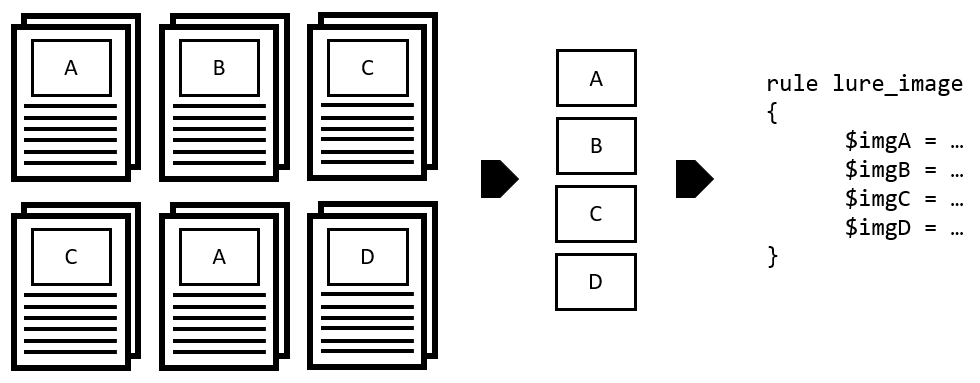
 target/halogen
Crea automáticamente reglas YARA a partir de documentos maliciosos.
 beardypig/ghidra-emotionengine
Procesador Ghidra para la CPU basada en MIPS del Emotion Engine de PlayStation 2
 anteater/anteater
Anteater - Framework de verificación de compuertas CI/CD
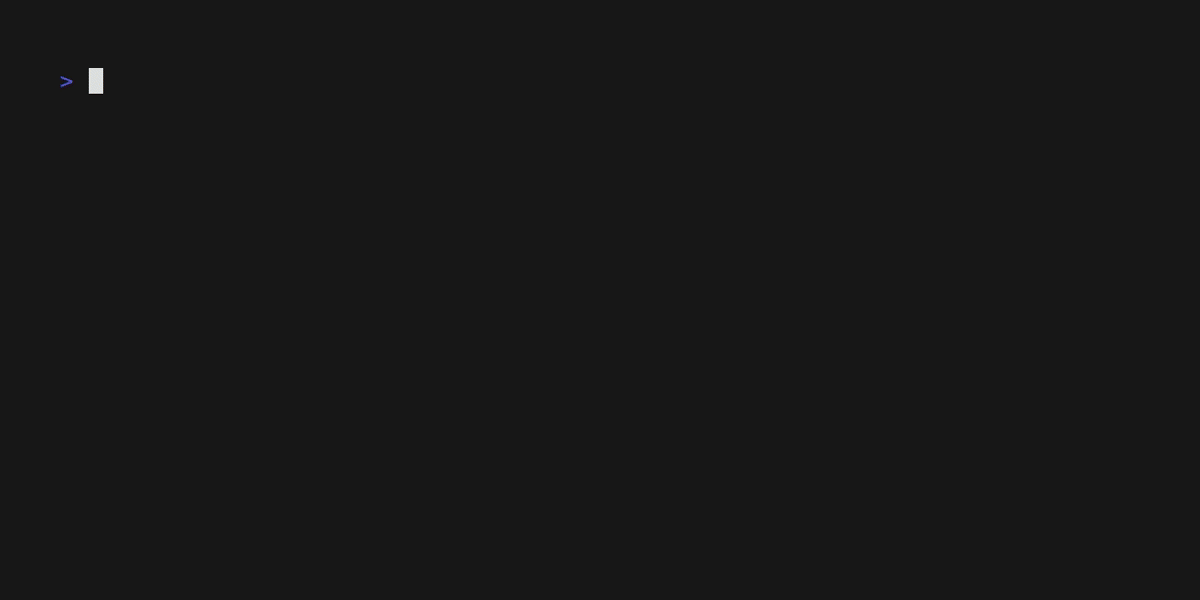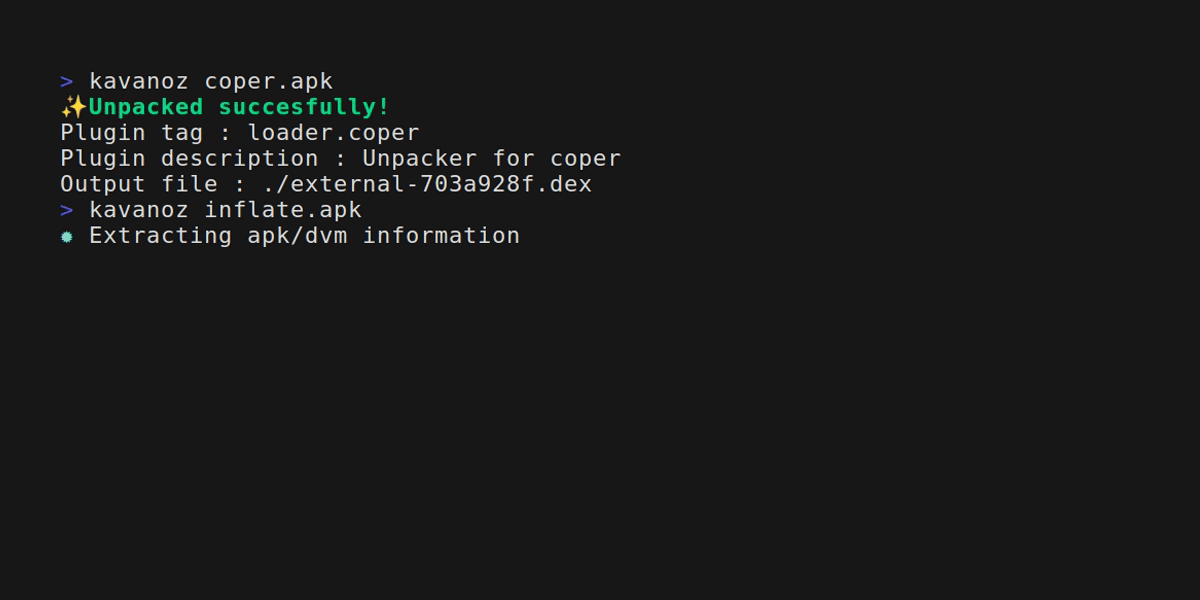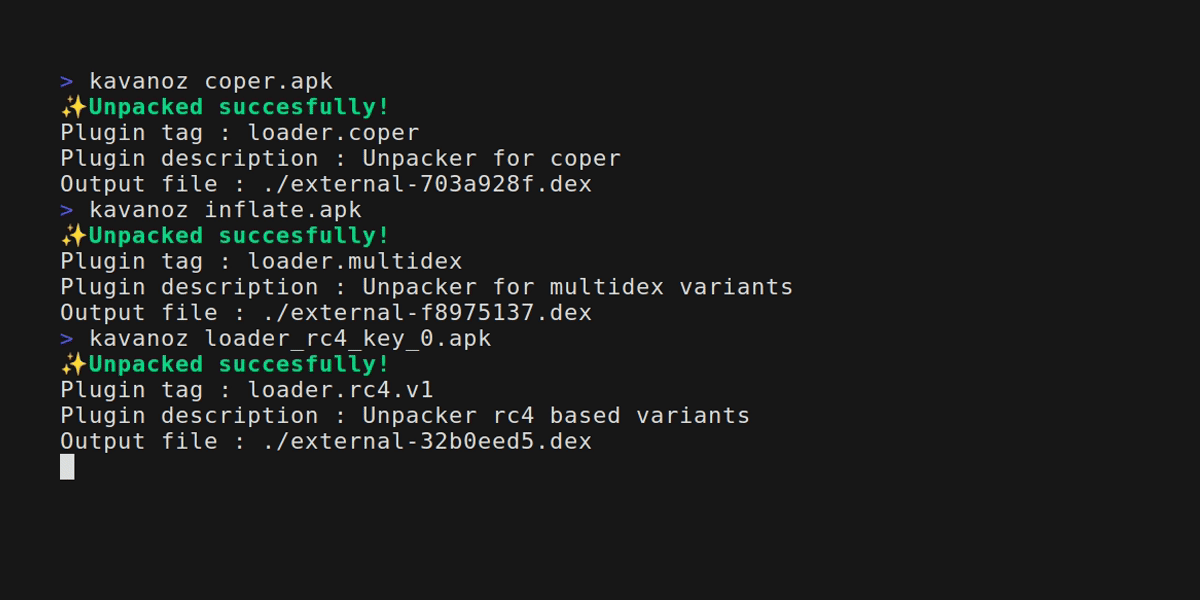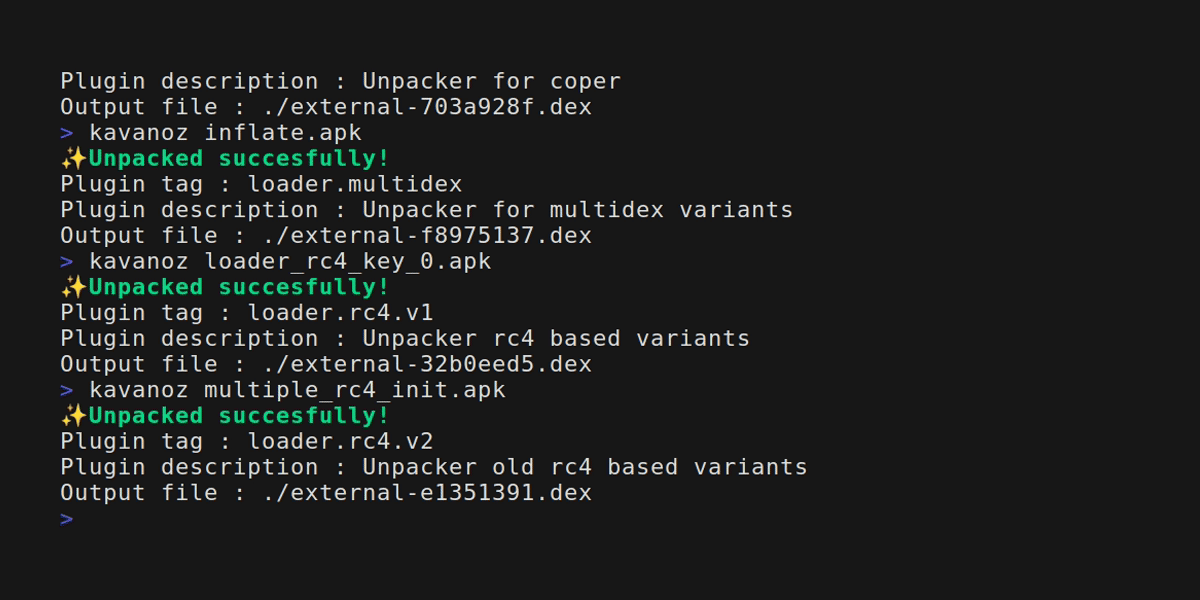 eybisi/kavanoz
Desempaquetando estáticamente malware bancario común de Android.
 mandiant/route-sixty-sink
Vincular fuentes con sumideros en aplicaciones C#.
 mandiant/flashmingo
Análisis automático de archivos SWF basado en algunas heurísticas. Extensible mediante complementos.
 stacscan/stacs
Escáner Estático de Tokens y Credenciales
 mrakovic-org/nashavm
Nasha es una máquina virtual para archivos .NET y su runtime fue hecho en C++/CLI
 cmatthewbrooks/r2kit
Un conjunto de scripts para un flujo de trabajo de análisis de código de malware basado en radare
 danielruf/snyk-js-jquery-565129
parches para SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, incluye los parches para SNYK-JS-JQUERY-174006,…
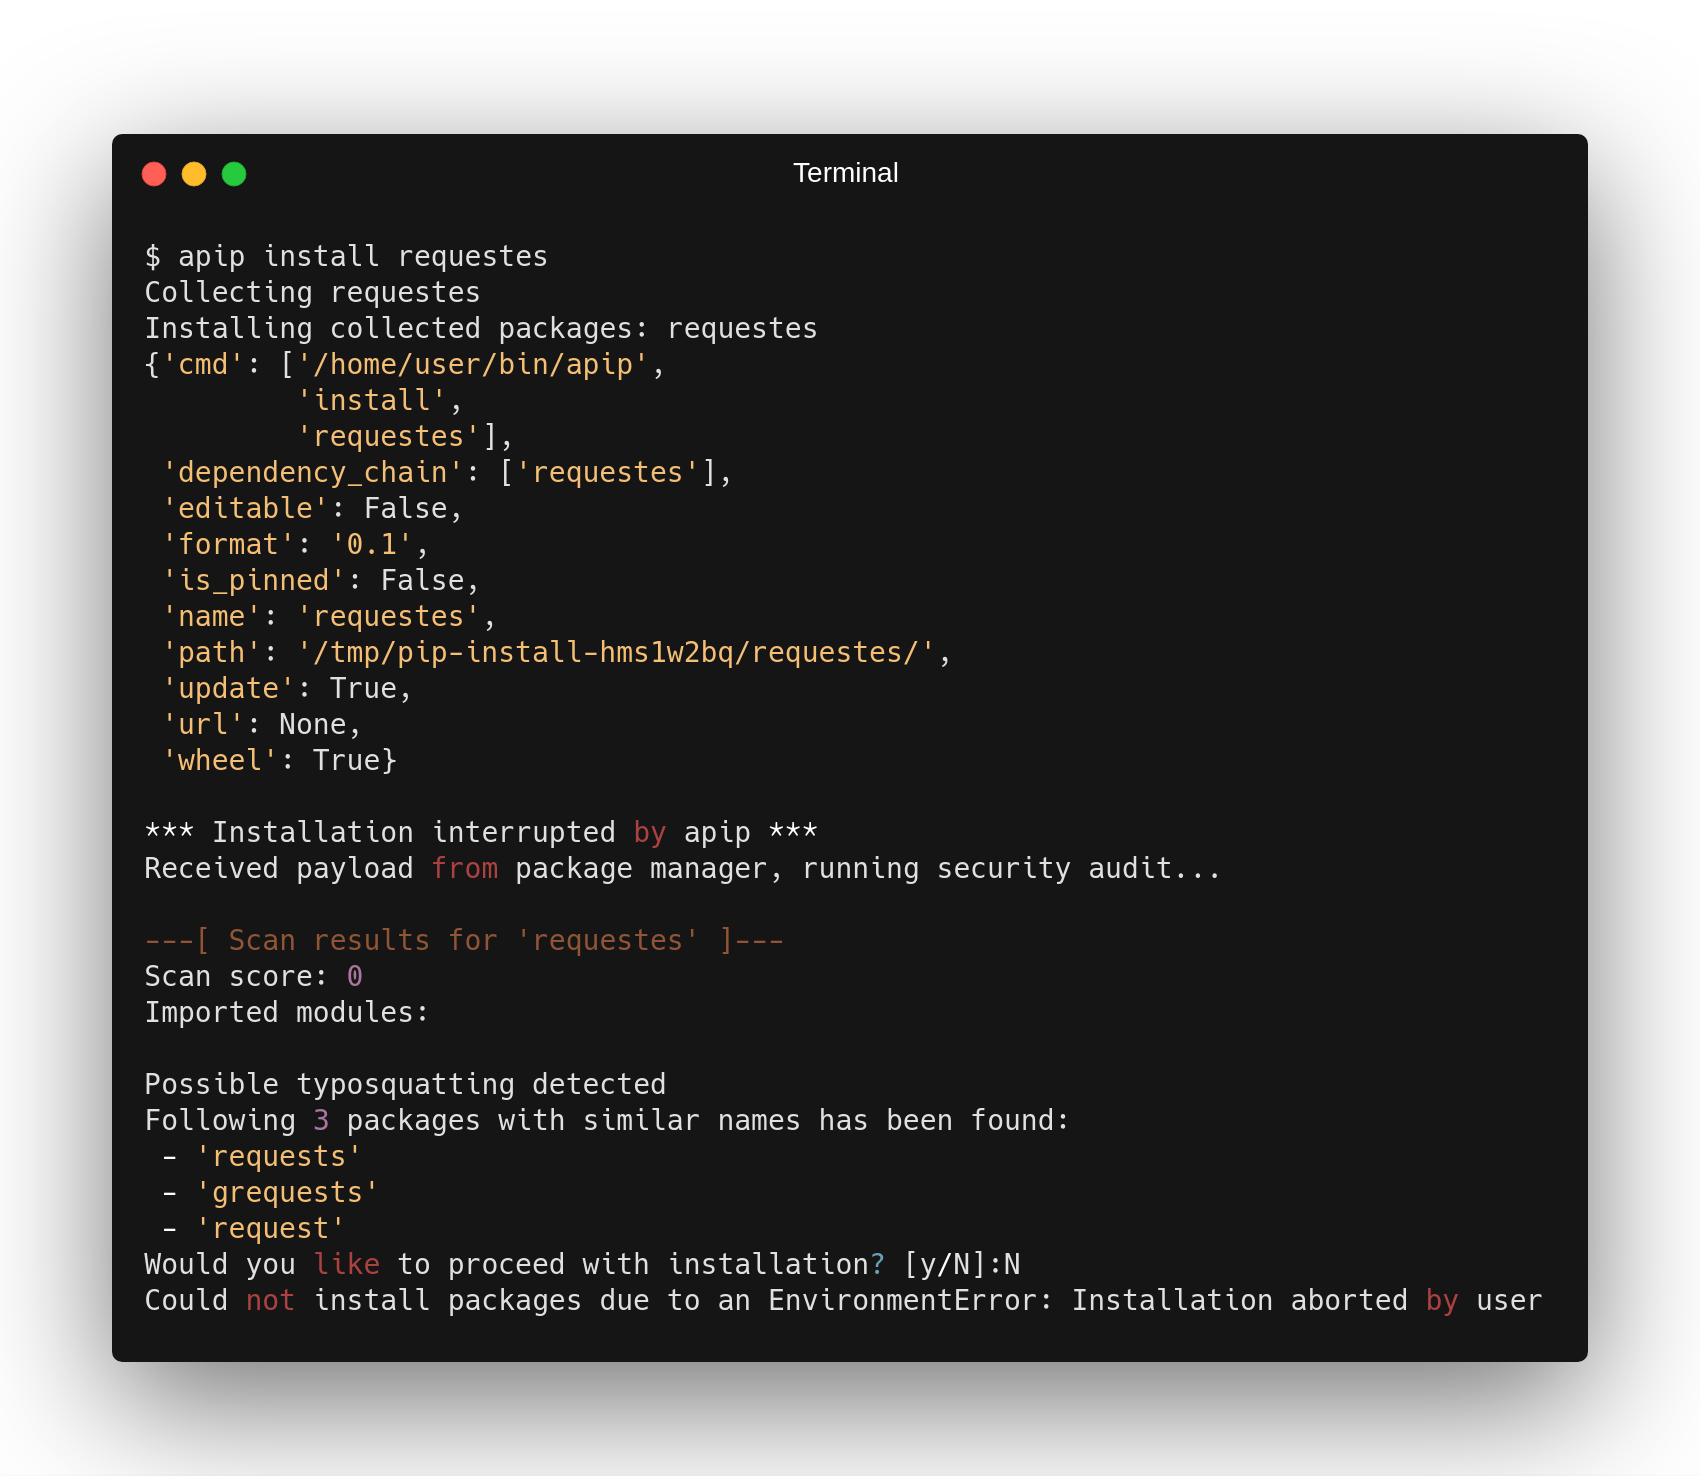 rootlug/aura
Project Aura: Auditoría de seguridad e introspección de código
 maweil/bidi_char_detector
Comprueba la existencia de caracteres BIDI de Unicode en tus archivos que pueden ser mal utilizados para ataques a la cadena de suministro. Ver…
 garlicb/jquery35-local-agent
Kit de remediación sin conexión para jQuery CVE-2020-11023 en entornos Spring/JSP heredados: solo módulos integrados de Node.js (sin npm, sin…
 sirredbeard/cve-2025-60876
Corrección que preserva el comportamiento para CVE-2025-60876, inyección de encabezado HTTP en wget de BusyBox, con prueba de concepto, parche de…
 aipeacs/sc3010-computer-security
Usando Struts2 y PowerShell para recrear la vulnerabilidad de inyección OGNL CVE-2017-5638.
 577industries/aegisgraph
AegisGraph: plataforma de evidencia de evaluación de capa de aplicación basada en grafos para Aplicaciones de Mensajería Segura (SMAs). Investigación…