#1
 fuzzinglabs/octopus
Herramienta de análisis de seguridad para módulos WebAssembly (wasm) y Contratos Inteligentes de Blockchain (BTC/ETH/NEO/EOS)
 superandroidanalyzer/super
Analizador de Android en Rust seguro, unificado, potente y extensible
 20urc3/sekiryu
Kit completo para Ghidra headless.
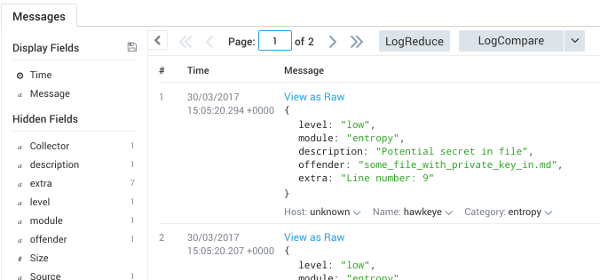 hawkeyesec/scanner-cli
Una herramienta de escaneo de seguridad/vulnerabilidades/riesgos de proyectos.
 certcc/cve-2021-44228_scanner
Escáneres para archivos Jar que puedan ser vulnerables a CVE-2021-44228
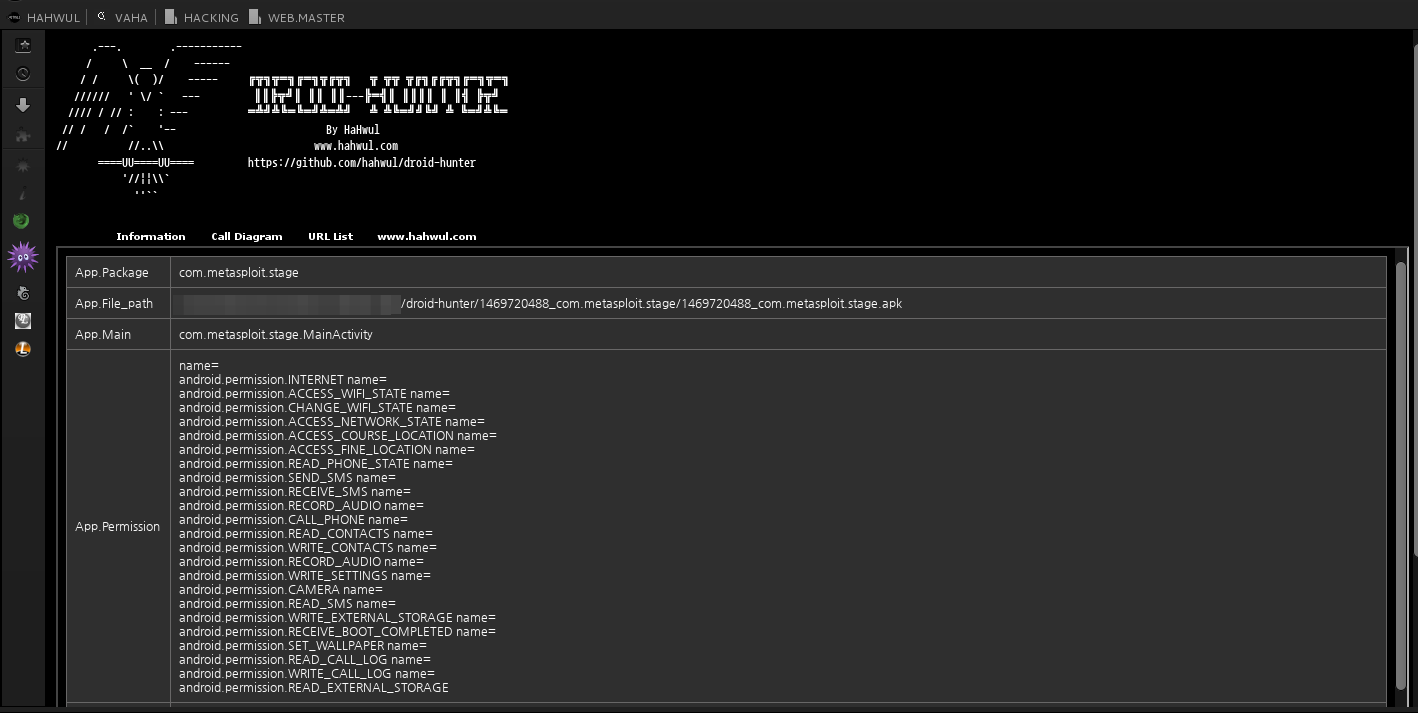 hahwul/droid-hunter
(obsoleto) Análisis de vulnerabilidades de aplicaciones Android y herramienta de pentest para Android
 certcc/trommel
TROMMEL: Criba archivos de dispositivos embebidos para identificar posibles indicadores vulnerables
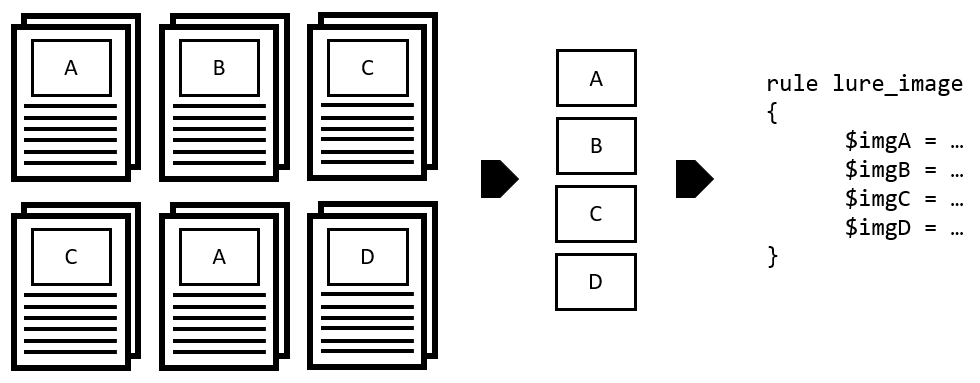 target/halogen
Crea automáticamente reglas YARA a partir de documentos maliciosos.
 beardypig/ghidra-emotionengine
Procesador Ghidra para la CPU basada en MIPS del Emotion Engine de PlayStation 2
 anteater/anteater
Anteater - Framework de verificación de compuertas CI/CD
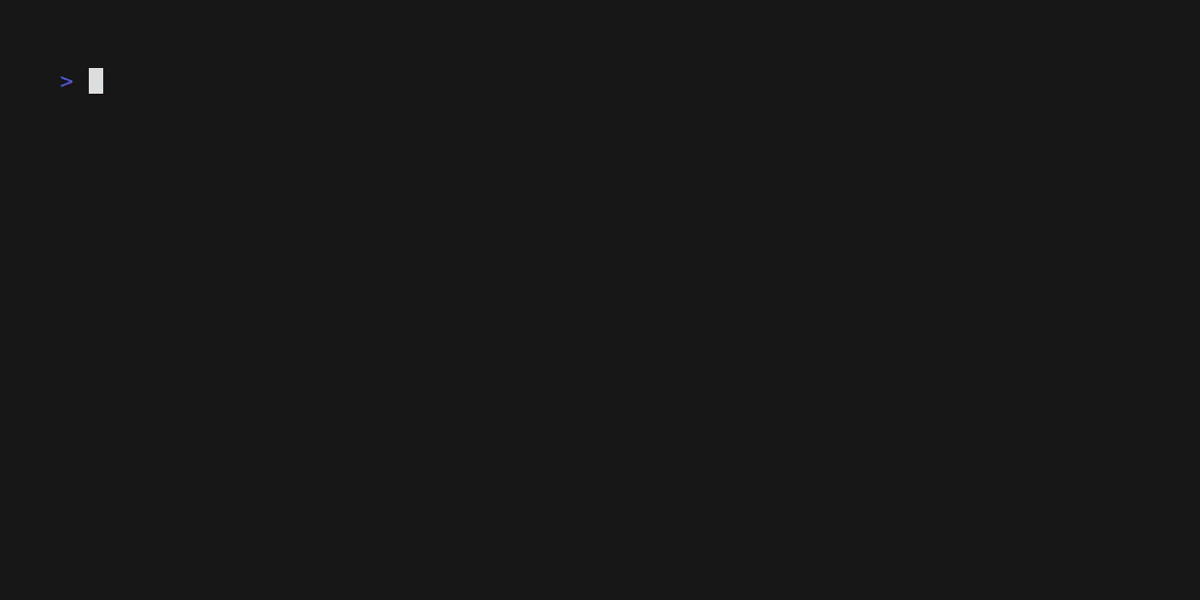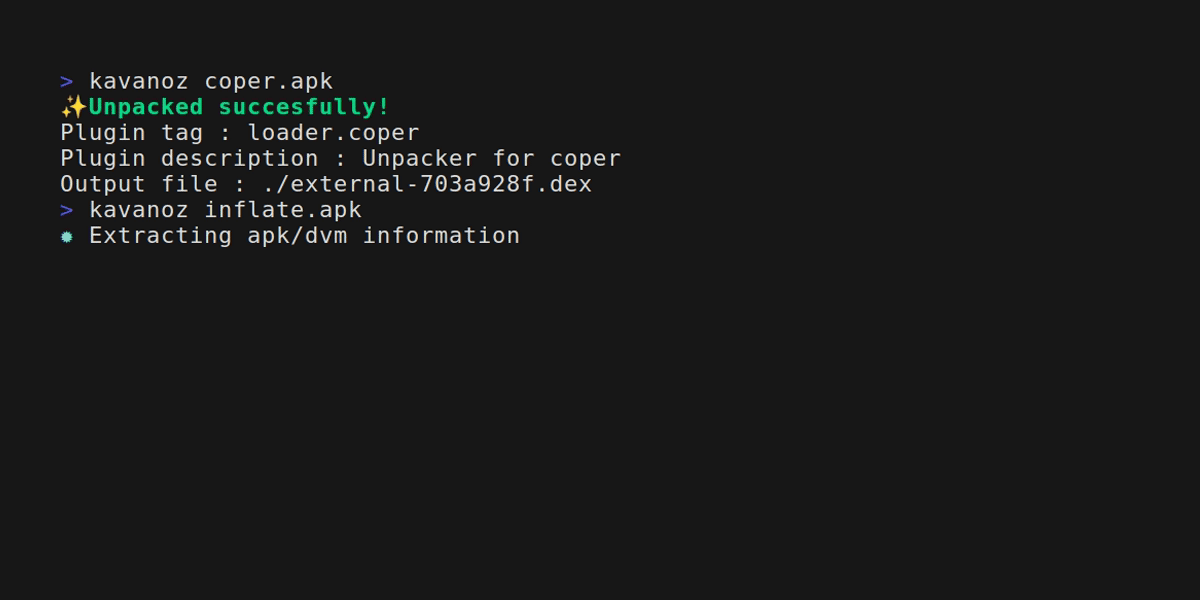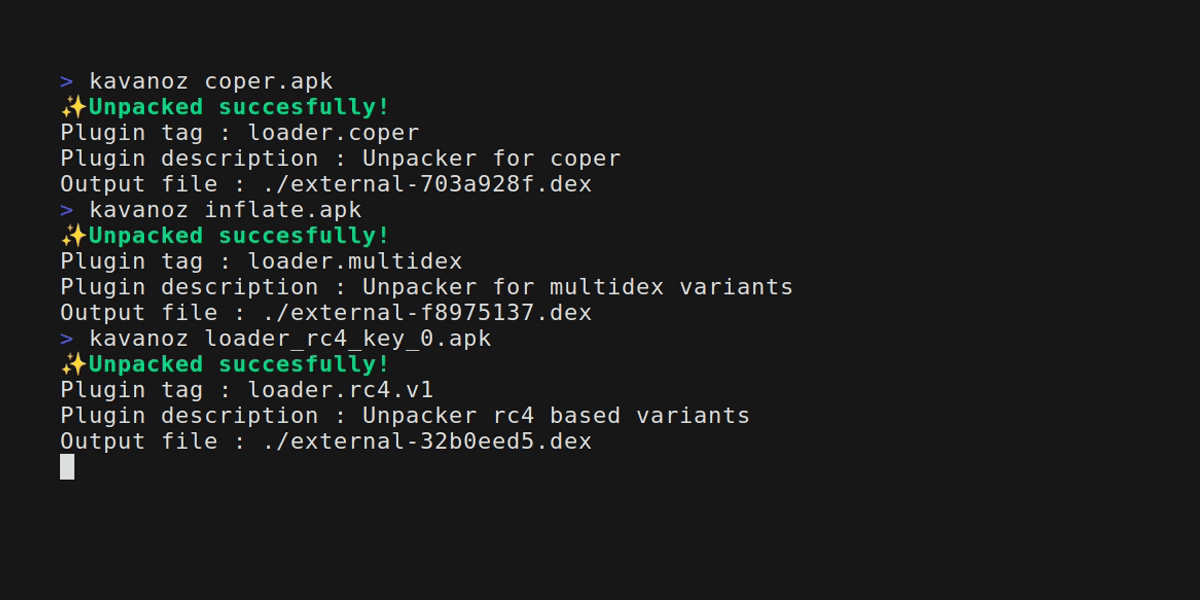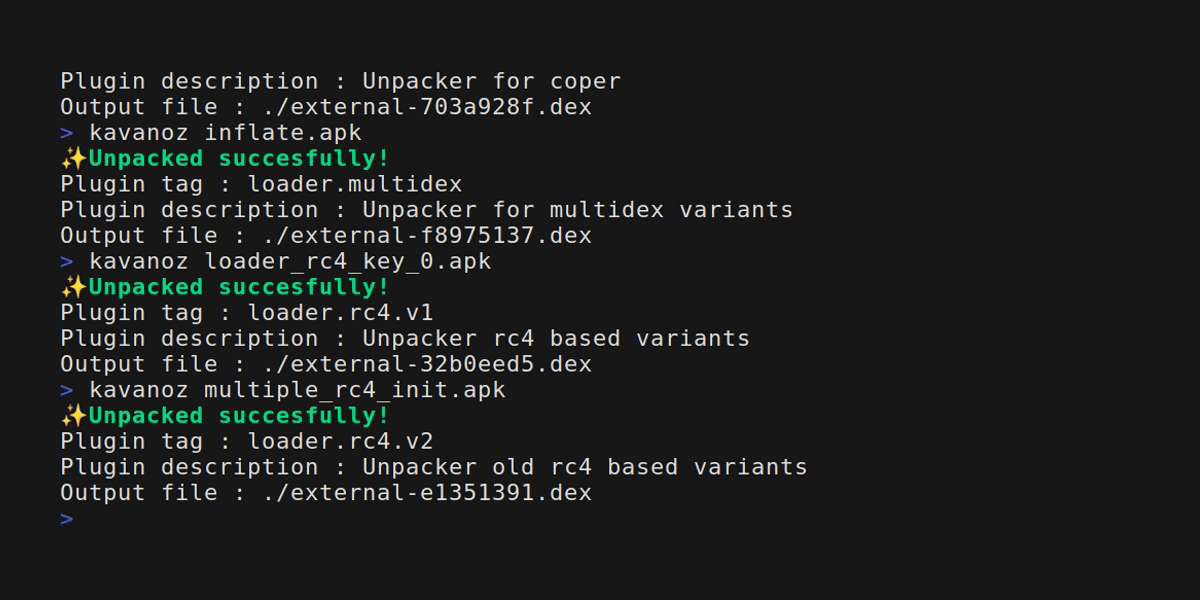 eybisi/kavanoz
Desempaquetando estáticamente malware bancario común de Android.
 mandiant/route-sixty-sink
Vincular fuentes con sumideros en aplicaciones C#.
 mandiant/flashmingo
Análisis automático de archivos SWF basado en algunas heurísticas. Extensible mediante complementos.
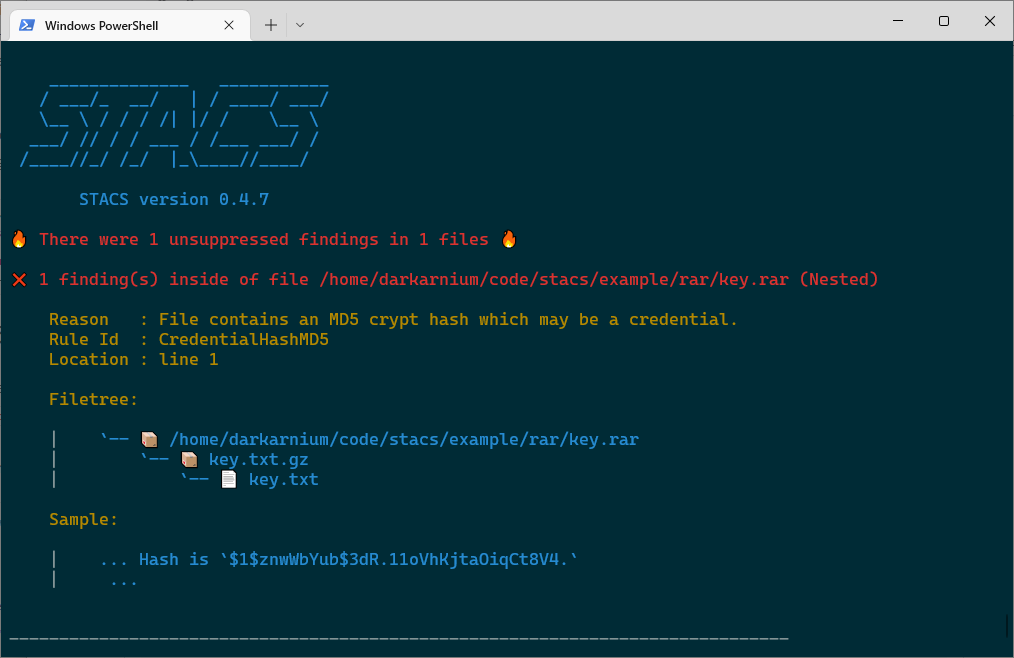 stacscan/stacs
Escáner Estático de Tokens y Credenciales
 mrakovic-org/nashavm
Nasha es una máquina virtual para archivos .NET y su runtime fue hecho en C++/CLI
 cmatthewbrooks/r2kit
Un conjunto de scripts para un flujo de trabajo de análisis de código de malware basado en radare
 danielruf/snyk-js-jquery-565129
parches para SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, incluye los parches para SNYK-JS-JQUERY-174006,…