
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
 jvoisin/snuffleupagus
Módulo de seguridad para php7 y php8: eliminando clases de bugs y aplicando parches virtuales al resto. https://snuffleupagus.rtfd.io
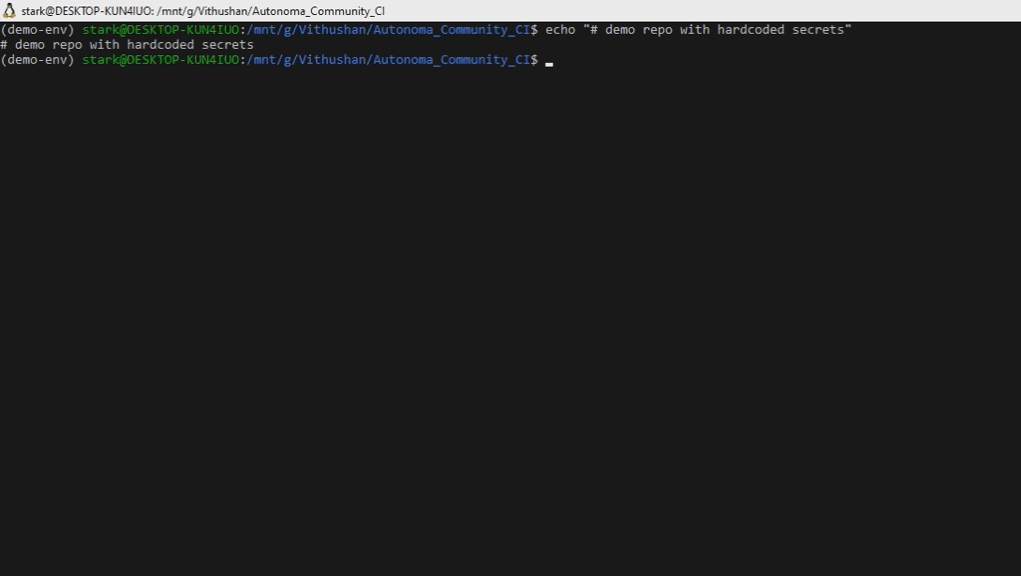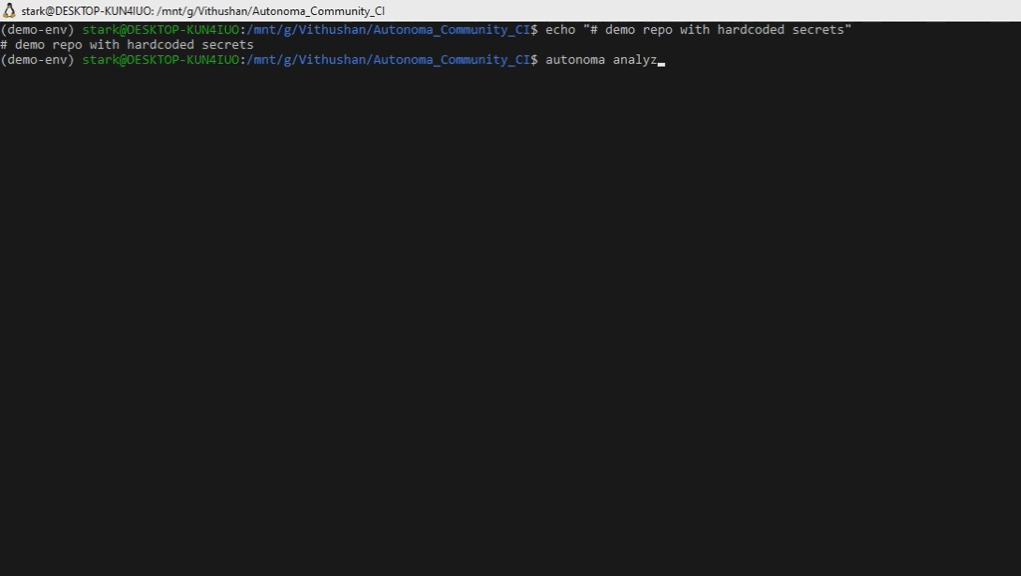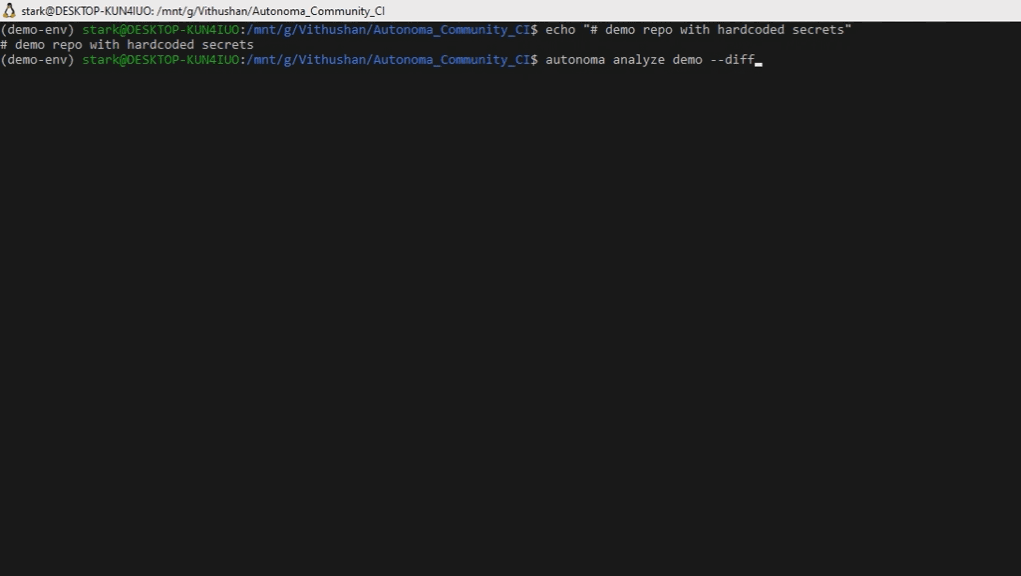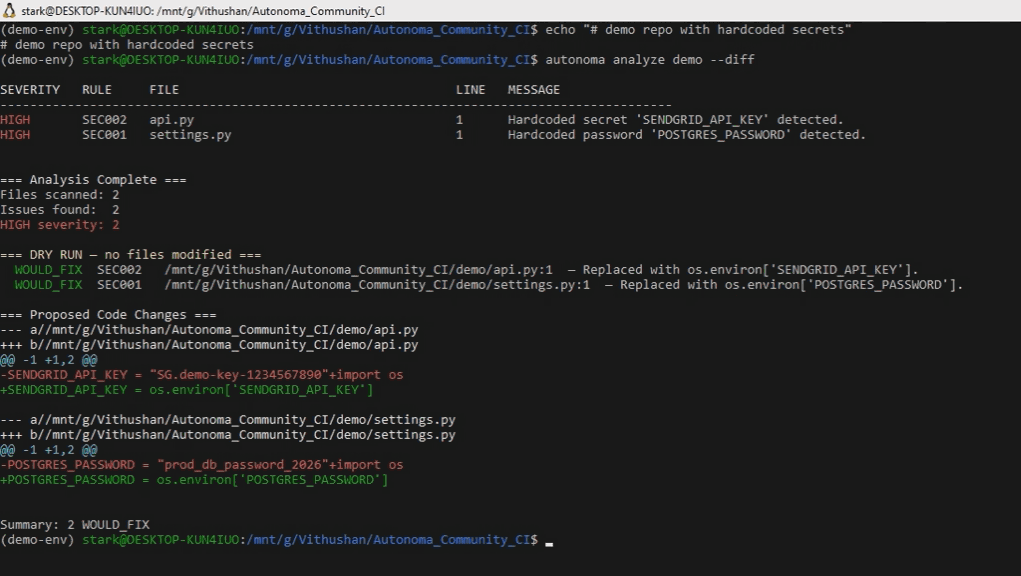
 vihaaninnovations/autonoma
Detecta y corrige automáticamente secretos codificados en repositorios de Python — se niega cuando la corrección podría romper tu código.
 soemoescode/guardskill
Escáner de solo lectura para lo que permite a un repositorio ejecutar código en un agente de programación (Claude Code, Codex, Cursor, Copilot):…
 mkway/cve-2025-57833
Hemos configurado un entorno para probar CVE-2025-57833. Este entorno fue construido usando IA, por lo que está sujeto a modificaciones continuas.
 fazilbaig1/cve-2021-23383
El paquete handlebars anterior a 4.7.7 es vulnerable a Contaminación de Prototipos al seleccionar ciertas opciones de compilación para compilar…
 bartimusprimed/cve-2021-1675-yara
Reglas YARA para detectar intentos de explotación de CVE-2021-1675 (PrintNightmare) y artefactos de malware relacionados.
 niclas-zone/ci/gitleaks
Componente de CI para la herramienta SAST Gitleaks que escanea repositorios git en busca de secretos codificados, claves API y tokens, con soporte de…
 frenzymadness/cve-2021-3572
Repositorio de prueba mínimo para CVE-2021-3572, que demuestra una vulnerabilidad de confusión de dependencias pip y su corrección en versiones…
 gmh5225/ida-claude-code-plugins
Complementos que integran Claude Code con IDA Pro para asistir en flujos de trabajo de ingeniería inversa y análisis de binarios mediante…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP de solo lectura que verifica la versión de WordPress, las sumas de comprobación del núcleo, archivos PHP adicionales y…
 mayank729/cve-2025-55182-scanner
🔍 Escanea riesgos de CVE-2025-55182 en React Server Components con esta herramienta no intrusiva que ayuda a detectar vulnerabilidades críticas en…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 cao-wuhui/cve-2025-69720
Aviso para CVE-2025-69720: desbordamiento de búfer basado en pila en GNU ncurses infocmp (CWE-121)
 nicpenning/rtf-cleaner
Desofuscador de RTF para documentos CVE-2017-0199 para encontrar URLs de forma estática.
 edtrackai/nextjs-supabase-stripe-security-checker
Escáner de seguridad estático local para aplicaciones Next.js, Supabase y Stripe: 24 comprobaciones basadas en AST para claves filtradas, RLS y…
 bybravehq/ip2
Fork mantenido de node-ip con el aviso de SSRF no parcheado (CVE-2024-29415) corregido.
 limesss/cve-2023-36109
un PoC para CVE-2023-36109
 whatishope/bido
Framework de detección de malware Android basado en imágenes que aborda la ofuscación y la deriva de concepto (concept drift). Incluye conjuntos de…








