
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
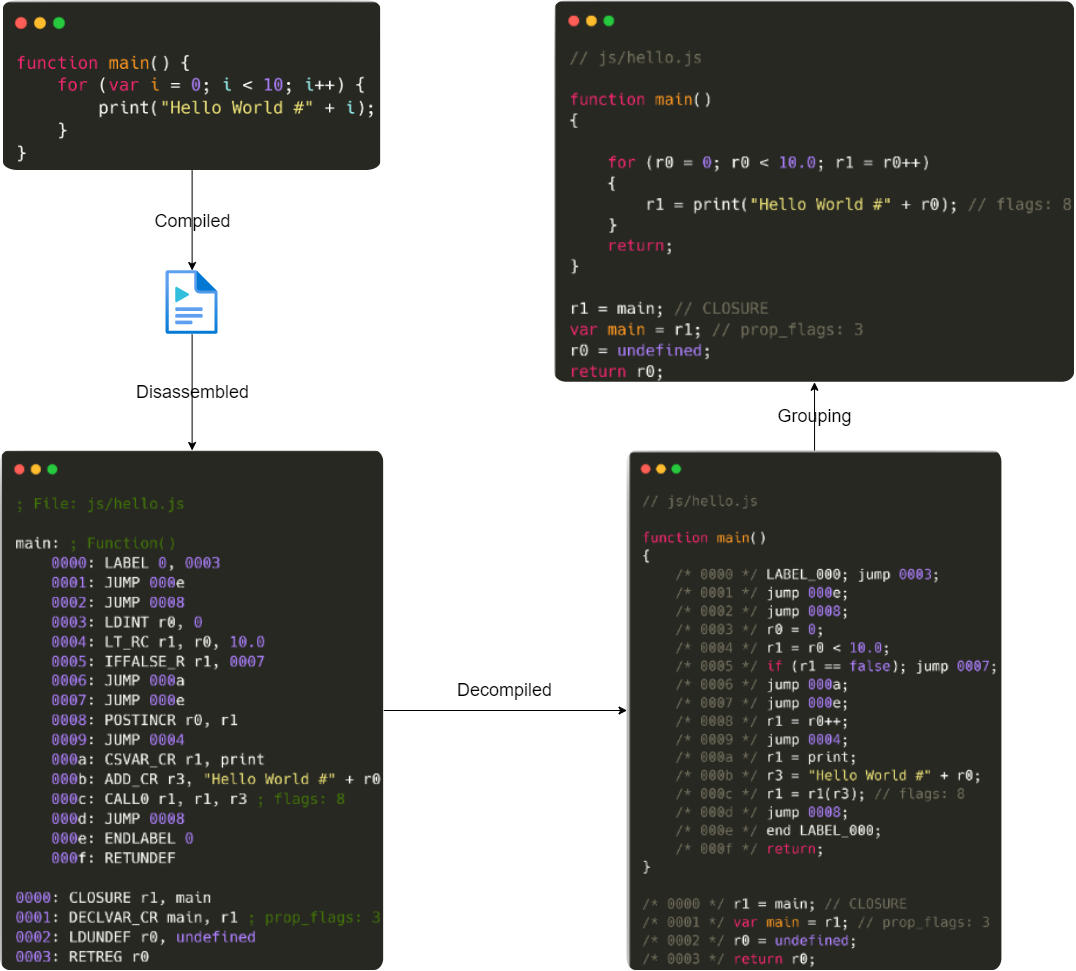
 nccgroup/detaped
Detaped es un desensamblador y descompilador de Python para Duktape. Su uso previsto es la revisión y el análisis de código fuente en situaciones…
 gmh5225/ghidra_svr_bridge
Complemento de Binary Ninja que sincroniza el análisis de forma bidireccional con un repositorio de Ghidra Server, mediante un subproceso de puente…
 nanda-rani/safe
Un sistema de auditoría de seguridad contextual para artefactos de investigación
 lgranadoi/sift-hardened
# Bifurcación endurecida de sift 17.1.3 para CVE-2026-85625. No afiliada a crcn/sift.js.
 xiaoqimikko/pac4j-check
Escáner offline para CVE-2026-29000 (CVSS 10.0) en org.pac4j:pac4j-jwt. Inspecciona jars/fat-jars directamente, por lo que funciona donde mvn…
 dannydoodlesstory/evm-audit-helpers
Colección de fragmentos de Solidity y scripts de Foundry para auditorías de seguridad de contratos inteligentes
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271) Vulnerabilidad de deserialización de Java
 stevenseeley/howcve-2019-1083works
 xiaoqimikko/jetty-line-check
CVE-2026-2332 y 4 CVE más de Jetty de 2026: ¿a cuáles afecta tu compilación de Jetty (o Spring Boot), y existe siquiera en Maven Central la versión…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de desbordamiento de búfer de pila CWE-120 de CVE-2020-8597 (pppd EAP) como objetivo de análisis estático de CodeQL
 xiaoqimikko/netty-resolver-dns-check
Comprobador estático sin conexión que inspecciona los jars de Java empaquetados en busca de versiones vulnerables de netty-resolver-dns y detecta si…
 xiaoqimikko/netty-http-check
Herramienta Java offline que escanea los JAR de aplicaciones para determinar la exposición a 14 CVEs de Netty codec-http, identificando la versión…
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
Análisis defensivo de CVE-2009-4496 en Boa 0.94.14rc21, incluida la revisión del código fuente, el análisis de parches, la evaluación de severidad y…
 kriskimmerle/wheelaudit
# Escáner de Seguridad para Archivos Python Wheel — analiza archivos .whl en busca de problemas de seguridad antes de la instalación. Detecta path…
 sushant-me/agentic-workflow-injection
Fixtures reproducibles de GitHub Actions vulnerables y corregidas para la inyección de flujos de trabajo agénticos (CVE-2026-44246), con cobertura de…
 george-petrakis/log4j-scanner-cve-2021-44228
Sencilla herramienta para escanear directorios completos en busca de intentos de explotación de CVE-2021-44228
 drkbcn/lblfixer_cve_2023_28447
Módulo para PrestaShop 1.7.X que corrige la vulnerabilidad CVE-2023-28447 (Smarty XSS)
 111ddea/xstream_cve-2022-41966
Código de depuración y prueba de concepto para CVE-2022-41966, demostrando la explotación de la vulnerabilidad de deserialización XStream en Java.








