
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
 ohjeongwook/darungrim
Una herramienta de análisis de parches
 nodesecure/js-x-ray
Escáner SAST de código abierto para JavaScript y Node.js. Un analizador estático para detectar los patrones maliciosos más comunes 🔬.
 suleram/view8
Descompila bytecode V8 serializado (archivos JSC) en código legible de alto nivel similar a JavaScript, con soporte para múltiples versiones de V8,…
 githubsecuritylab/seclab-taskflow-agent
Framework multiagente con soporte MCP para flujos de trabajo agénticos declarativos basados en YAML, utilizado para auditoría de código asistida por…
 orbitcurve/firmware-reverse-engineering
Habilidades de agente para extracción de firmware, análisis estático, ingeniería inversa con Ghidra, emulación y generación de informes de seguridad,…
 komimoe/arkari
Otro ofuscador basado en llvm más, basado en goron.
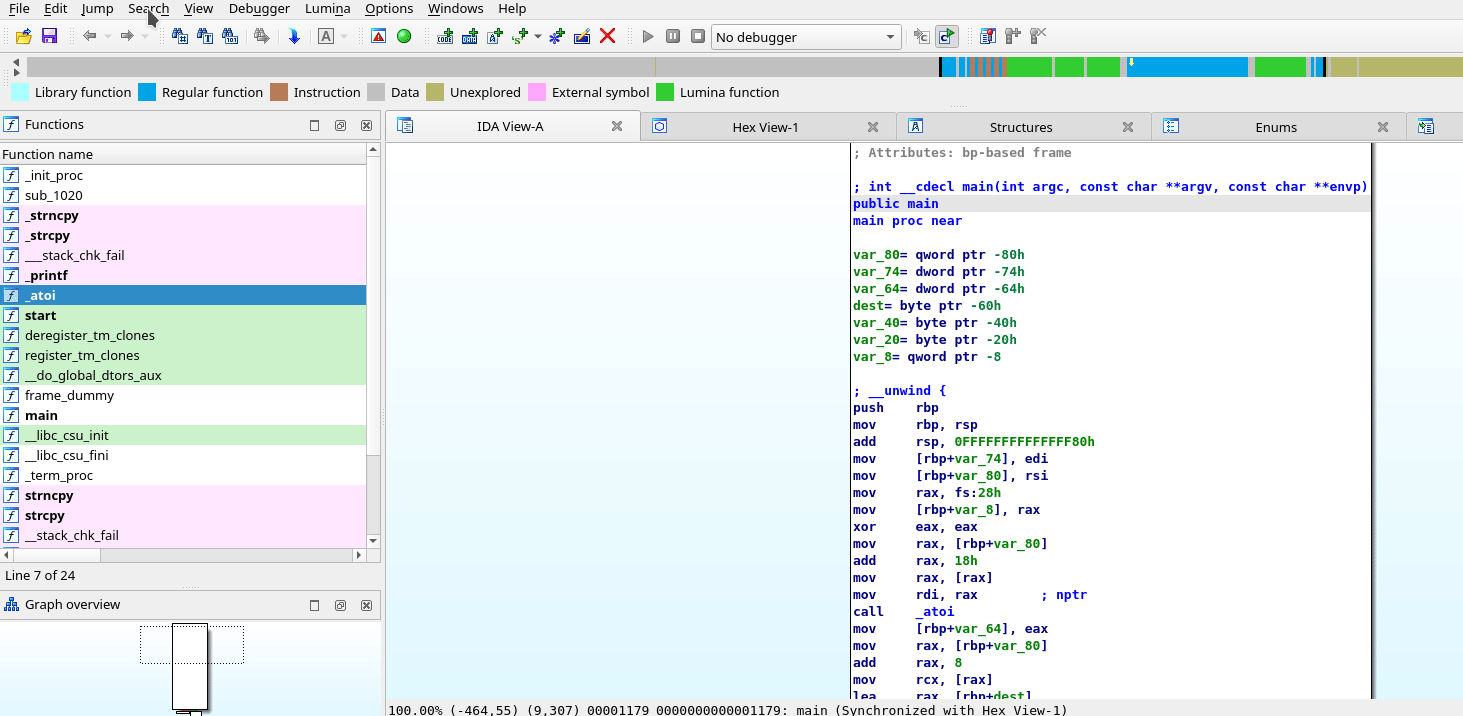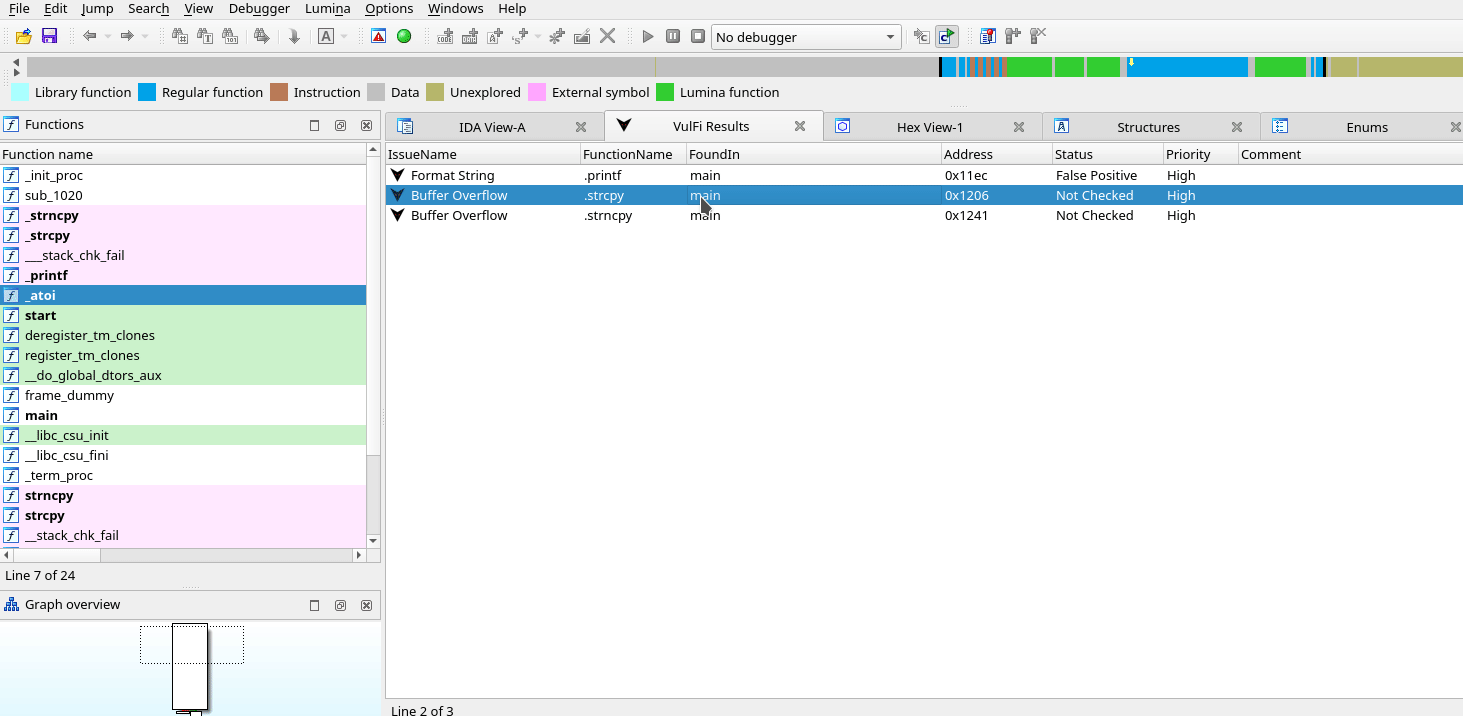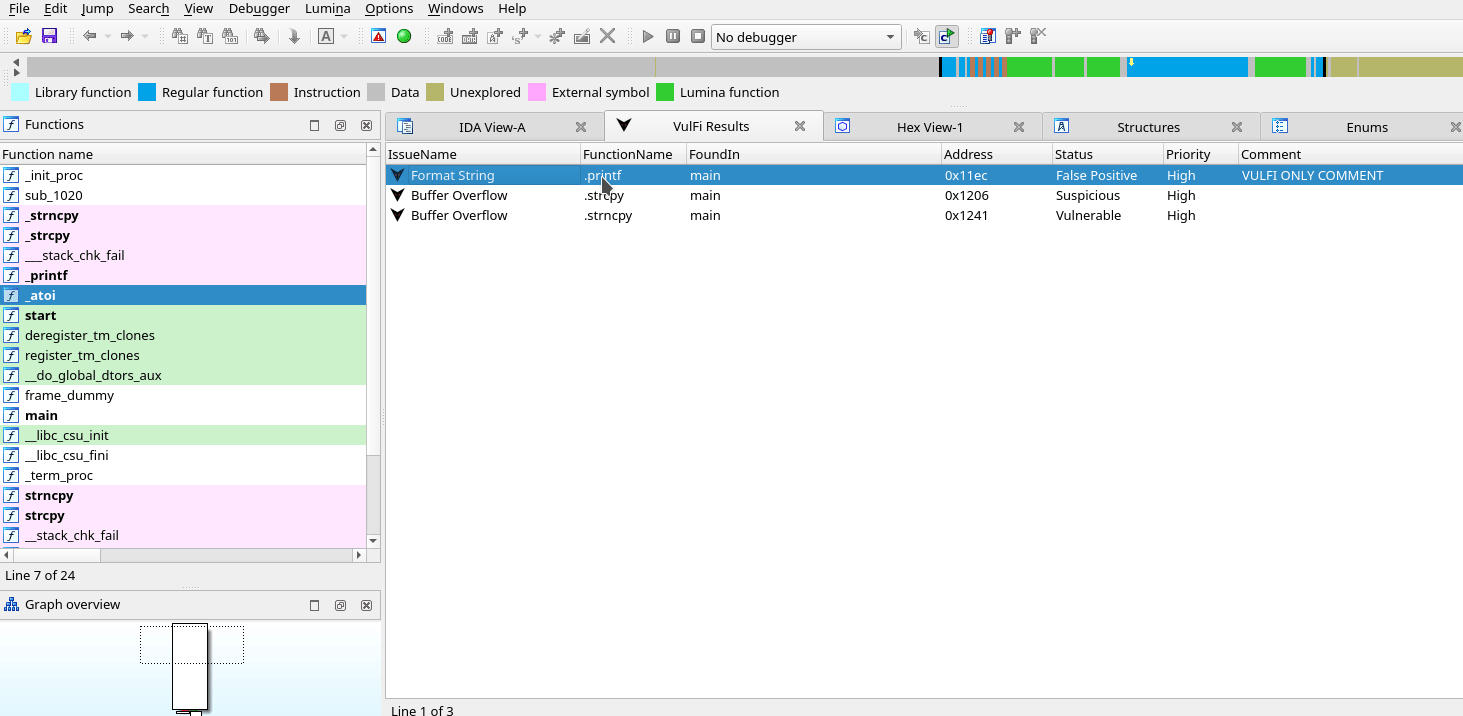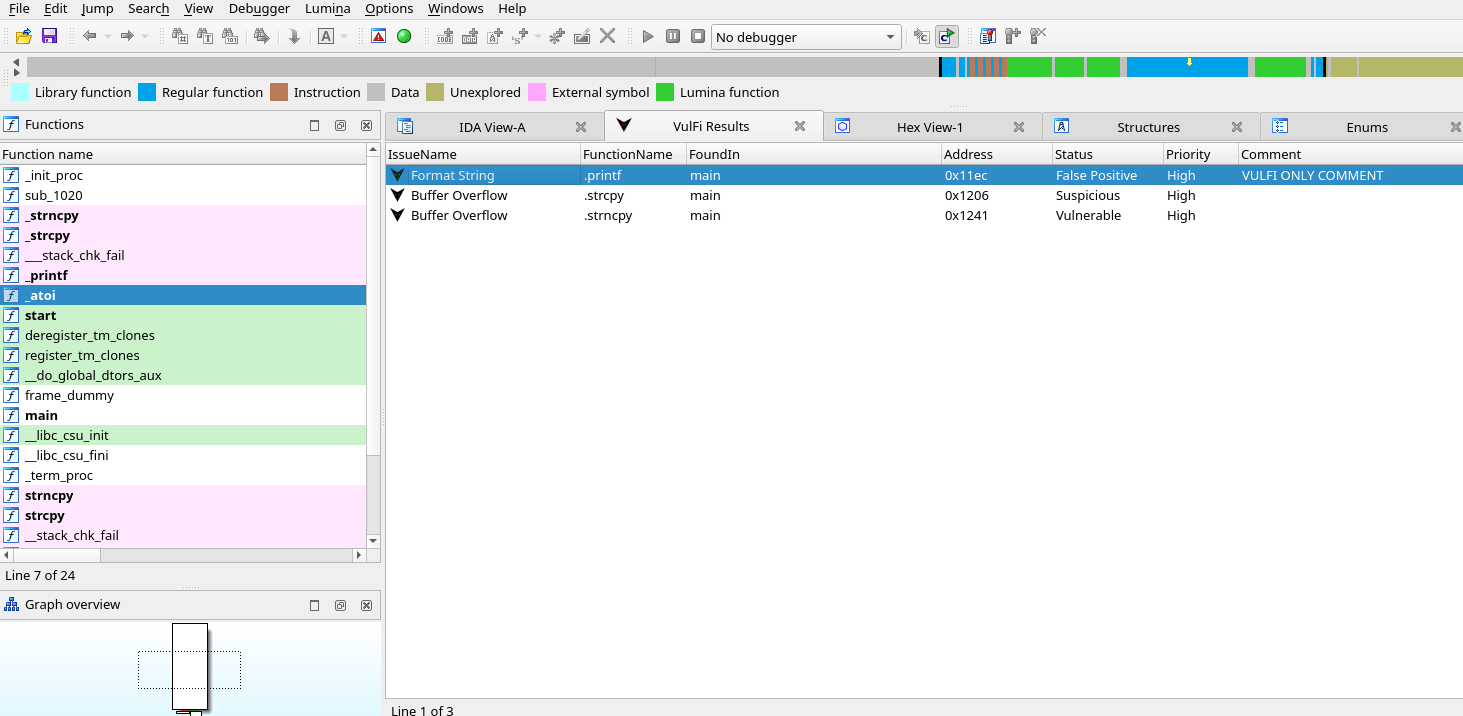 accenture/vulfi
Plugin de IDA Pro para búsqueda basada en consultas dentro del binario, útil principalmente para la investigación de vulnerabilidades.
 dinosn/fastjson-jsontype-rce-lab
Laboratorios Docker + escáner defensivo para RCE de carga remota de clases en fastjson. fastjson 1.2.66-1.2.83: sonda de recursos @JSONType…
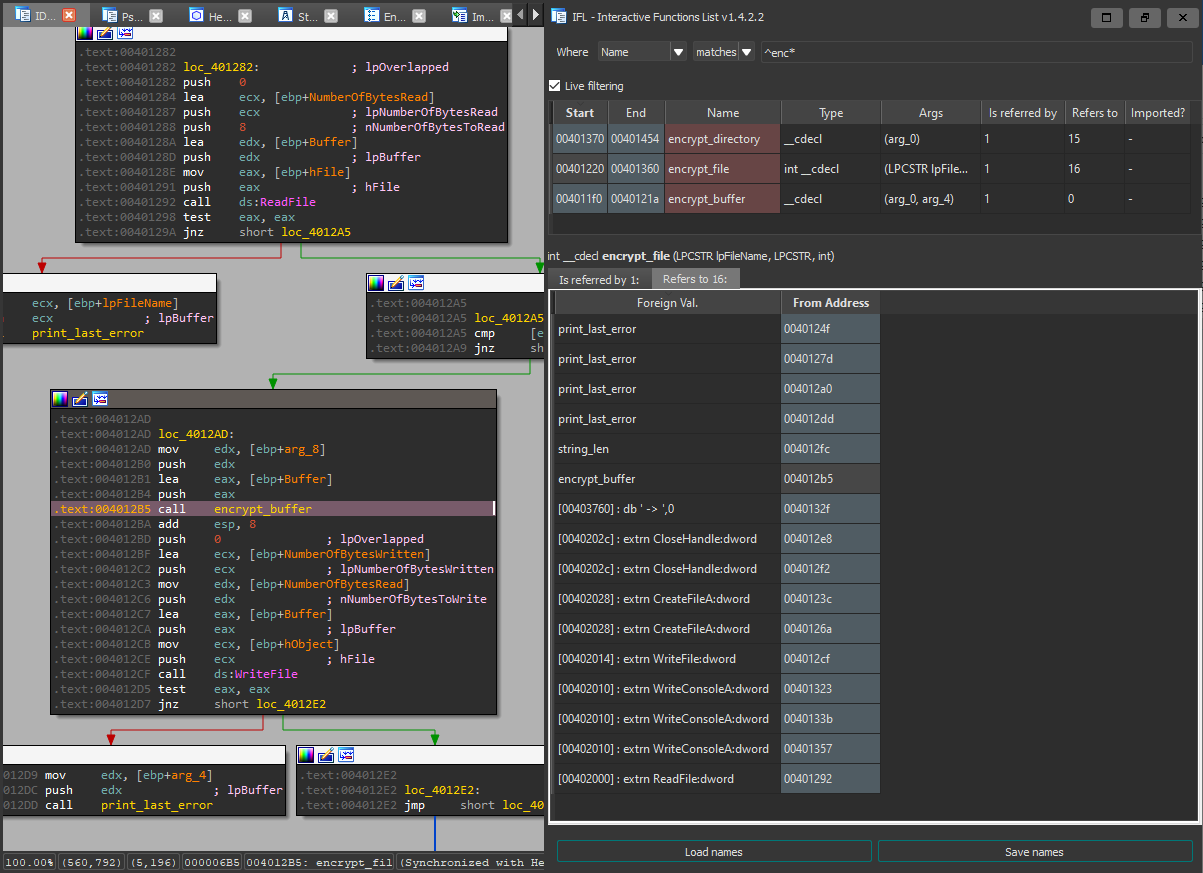 hasherezade/ida_ifl
IFL - Interactive Functions List (complemento para IDA Pro)
 droidefense/engine
Droidefense: Marco Avanzado de Análisis de Malware Android
 colton1skees/dna
Framework de análisis estático de binarios basado en LLVM
 bazad/ida_kernelcache
Un kit de herramientas de IDA para analizar kernelcaches de iOS.
 qeeqbox/analyzer
Analizar, extraer y visualizar características, artefactos y IoCs de archivos y volcados de memoria (binarios de Windows, Linux, Android, iPhone,…
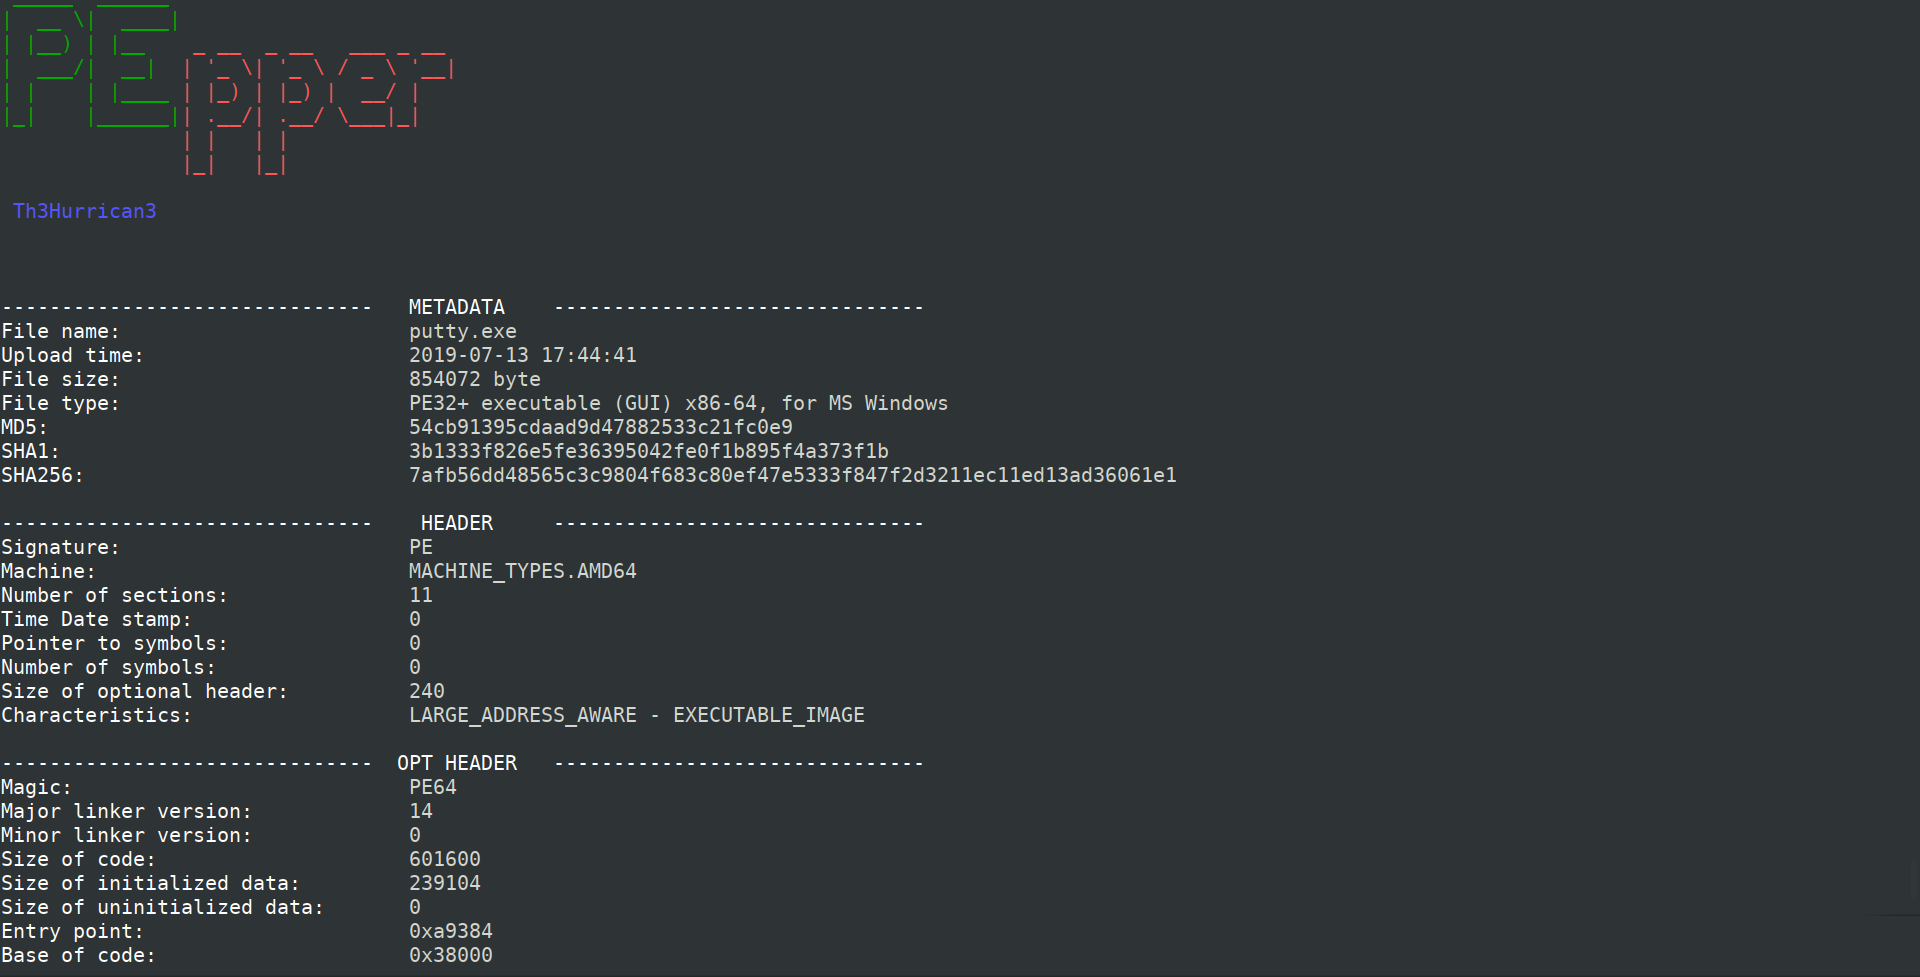 0x0be/pepper
Un script de código abierto para realizar análisis estático de malware en ejecutables portátiles.
 mpast/mobileaudit
Aplicación Django que realiza análisis SAST y de malware para APKs de Android
 nbs-system/php-malware-finder
Escáner basado en YARA que detecta malware PHP ofuscado y webshells mediante coincidencia semántica de patrones en lugar de hashes de archivos, con…
 emproof-com/workshop_firmware_reverse_engineering
Taller sobre ingeniería inversa de firmware
 sslmate/go-pkcs12
Librería Go para codificar y decodificar archivos PKCS#12








