
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit

 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
 idiom/pftriage
Herramienta y biblioteca de Python para ayudar a analizar archivos durante el triaje y análisis de malware.
 hasherezade/jsc_deobfuscator
Kit de desofuscación estática para bytecode de JavaScript V8 compilado, centrado en cargas útiles de JSCeal. Proporciona filtros basados en patrones,…
 security-prince/resources-for-application-security
Algunos buenos recursos para comenzar con la seguridad de aplicaciones.
 radareorg/radare2
Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
 lfi-project/lfi
Repositorio principal para LFI: Sandboxing basado en software práctico, eficiente y seguro
 cloudflare/security-audit-skill
Una habilidad de agente de codificación para auditorías de seguridad multifase con hallazgos verificados de forma independiente y legibles por máquina
 androguard/androguard
Ingeniería inversa y pentesting para aplicaciones Android
 werwolv/imhex
🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.
 vaib25vicky/awesome-mobile-security
Un esfuerzo por construir un único lugar para todas las cosas útiles relacionadas con la seguridad de Android e iOS. Todas las referencias y…
 dimareverse/nuitka-static-unpacker
Herramienta de investigación estática para desempaquetar binarios compilados con Nuitka: extrae constantes, módulos, recupera archivos .pyc y genera…
 x86rc/vmp-lazy-unpack
Desempaquetador basado en emulación y resolutor de importaciones para binarios VMProtect 3.x de Windows x86/x64, que utiliza Unicorn para emular…
 ablation-tool/ablation
Framework de ingeniería inversa con desensamblado, descompilación, análisis de contaminación, comparación de versiones y búsqueda semántica, además…
 mrexodia/ida-pro-mcp
Asistente de ingeniería inversa impulsado por IA que conecta IDA Pro con modelos de lenguaje a través de MCP.
 orbitcurve/firmware-reverse-engineering
Habilidades de agente para extracción de firmware, análisis estático, ingeniería inversa con Ghidra, emulación y generación de informes de seguridad,…
nationalsecurityagency/ghidraGhidra es un framework de ingeniería inversa de software (SRE)
 gitleaks/gitleaks
Herramienta de análisis estático rápida y de código abierto para detectar secretos hardcodeados como contraseñas, claves API y tokens en repositorios…
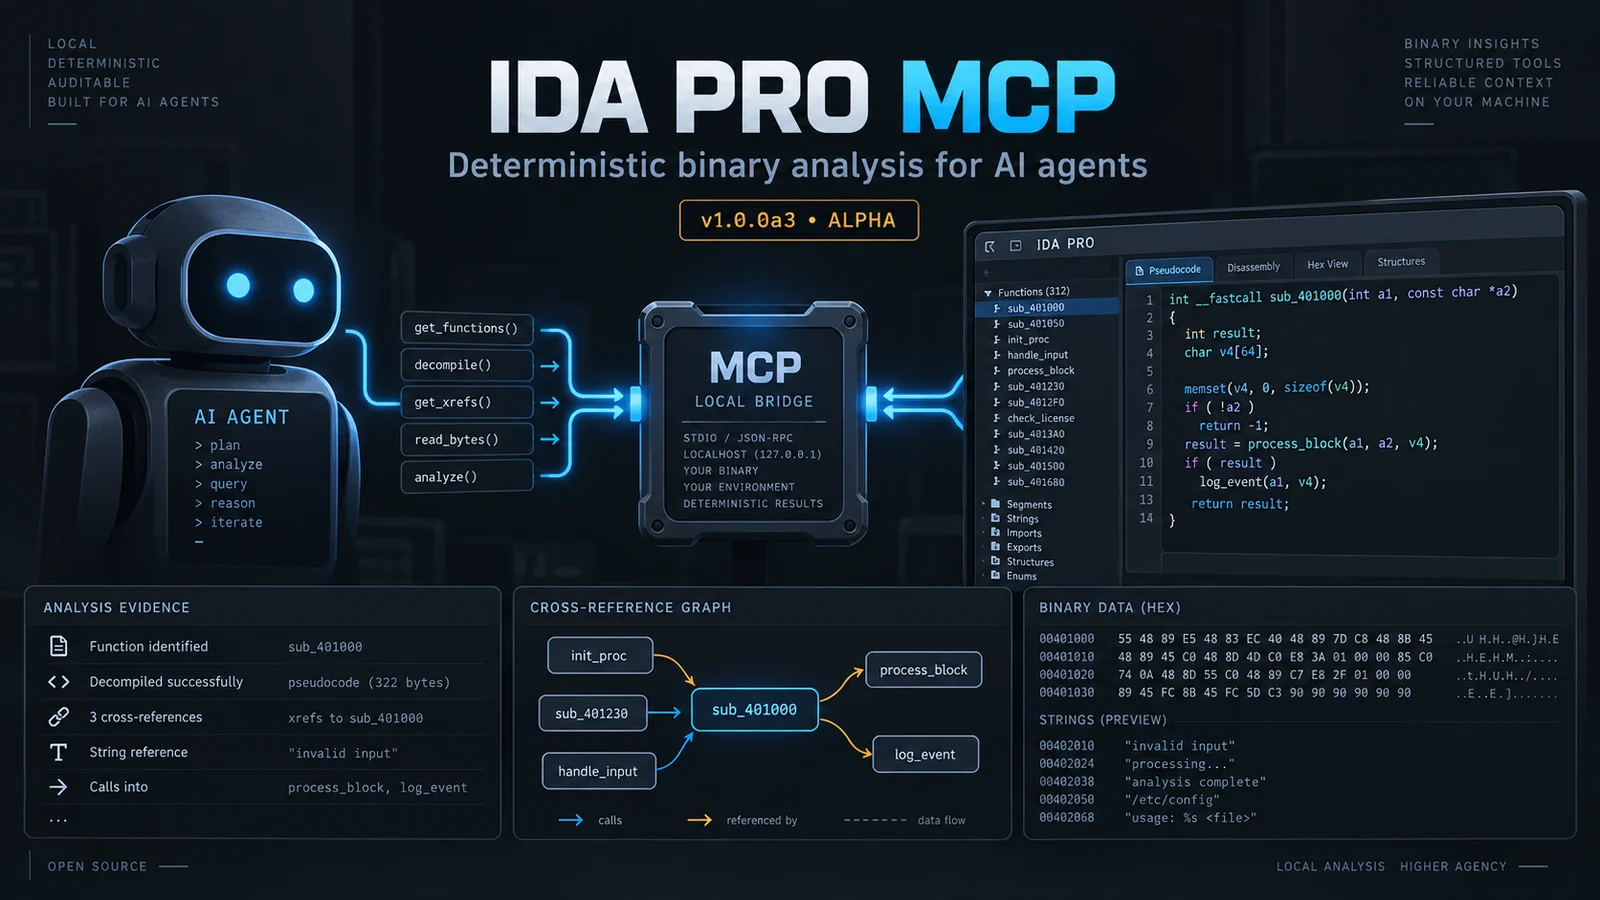 grecandrei/ida-pro-mcp
Servidor MCP determinista y local-first para IDA Pro/Home: 109 operaciones de ingeniería inversa con esquema estricto, hallazgos respaldados por…







