
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit
 elenichristopoulou/poc-cve-2026-20841
Prueba de concepto del exploit para CVE-2026-20841, una vulnerabilidad de ejecución remota de código en el Bloc de notas de Windows, que utiliza un…
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit PoC para CVE-2026-27579, una mala configuración de CORS en el backend de Appwrite, que demuestra el robo de datos de cuenta con credenciales…
 andrewd-cg/cve-2024-52005-poc
Prueba de concepto para CVE-2024-52005: inyección de secuencias de escape ANSI en Git. Demuestra afirmaciones incorrectas de 'not_affected' en VEX en…
 dionissh/cve-2024-21413
Explotación de prueba de concepto para RCE en Microsoft Outlook (CVE-2024-21413) con envío de correos de phishing basados en SMTP, generación de…
 rxerium/bash-bunny-payloads
Cargas útiles de Bash Bunny elaboradas personalmente
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Este es un PoC/Exploit para la vulnerabilidad XSS de PhpSpreadsheet CVE-2024-47875.
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 mrk336/cve-2021-3456
Una cadena práctica que comienza con un archivo PDF inocuo y termina con un shell inverso en una instancia de AWS EC2.
 shndnth/cve-2022-30190
Prueba de concepto educativa para la vulnerabilidad CVE-2022-30190 (Follina).
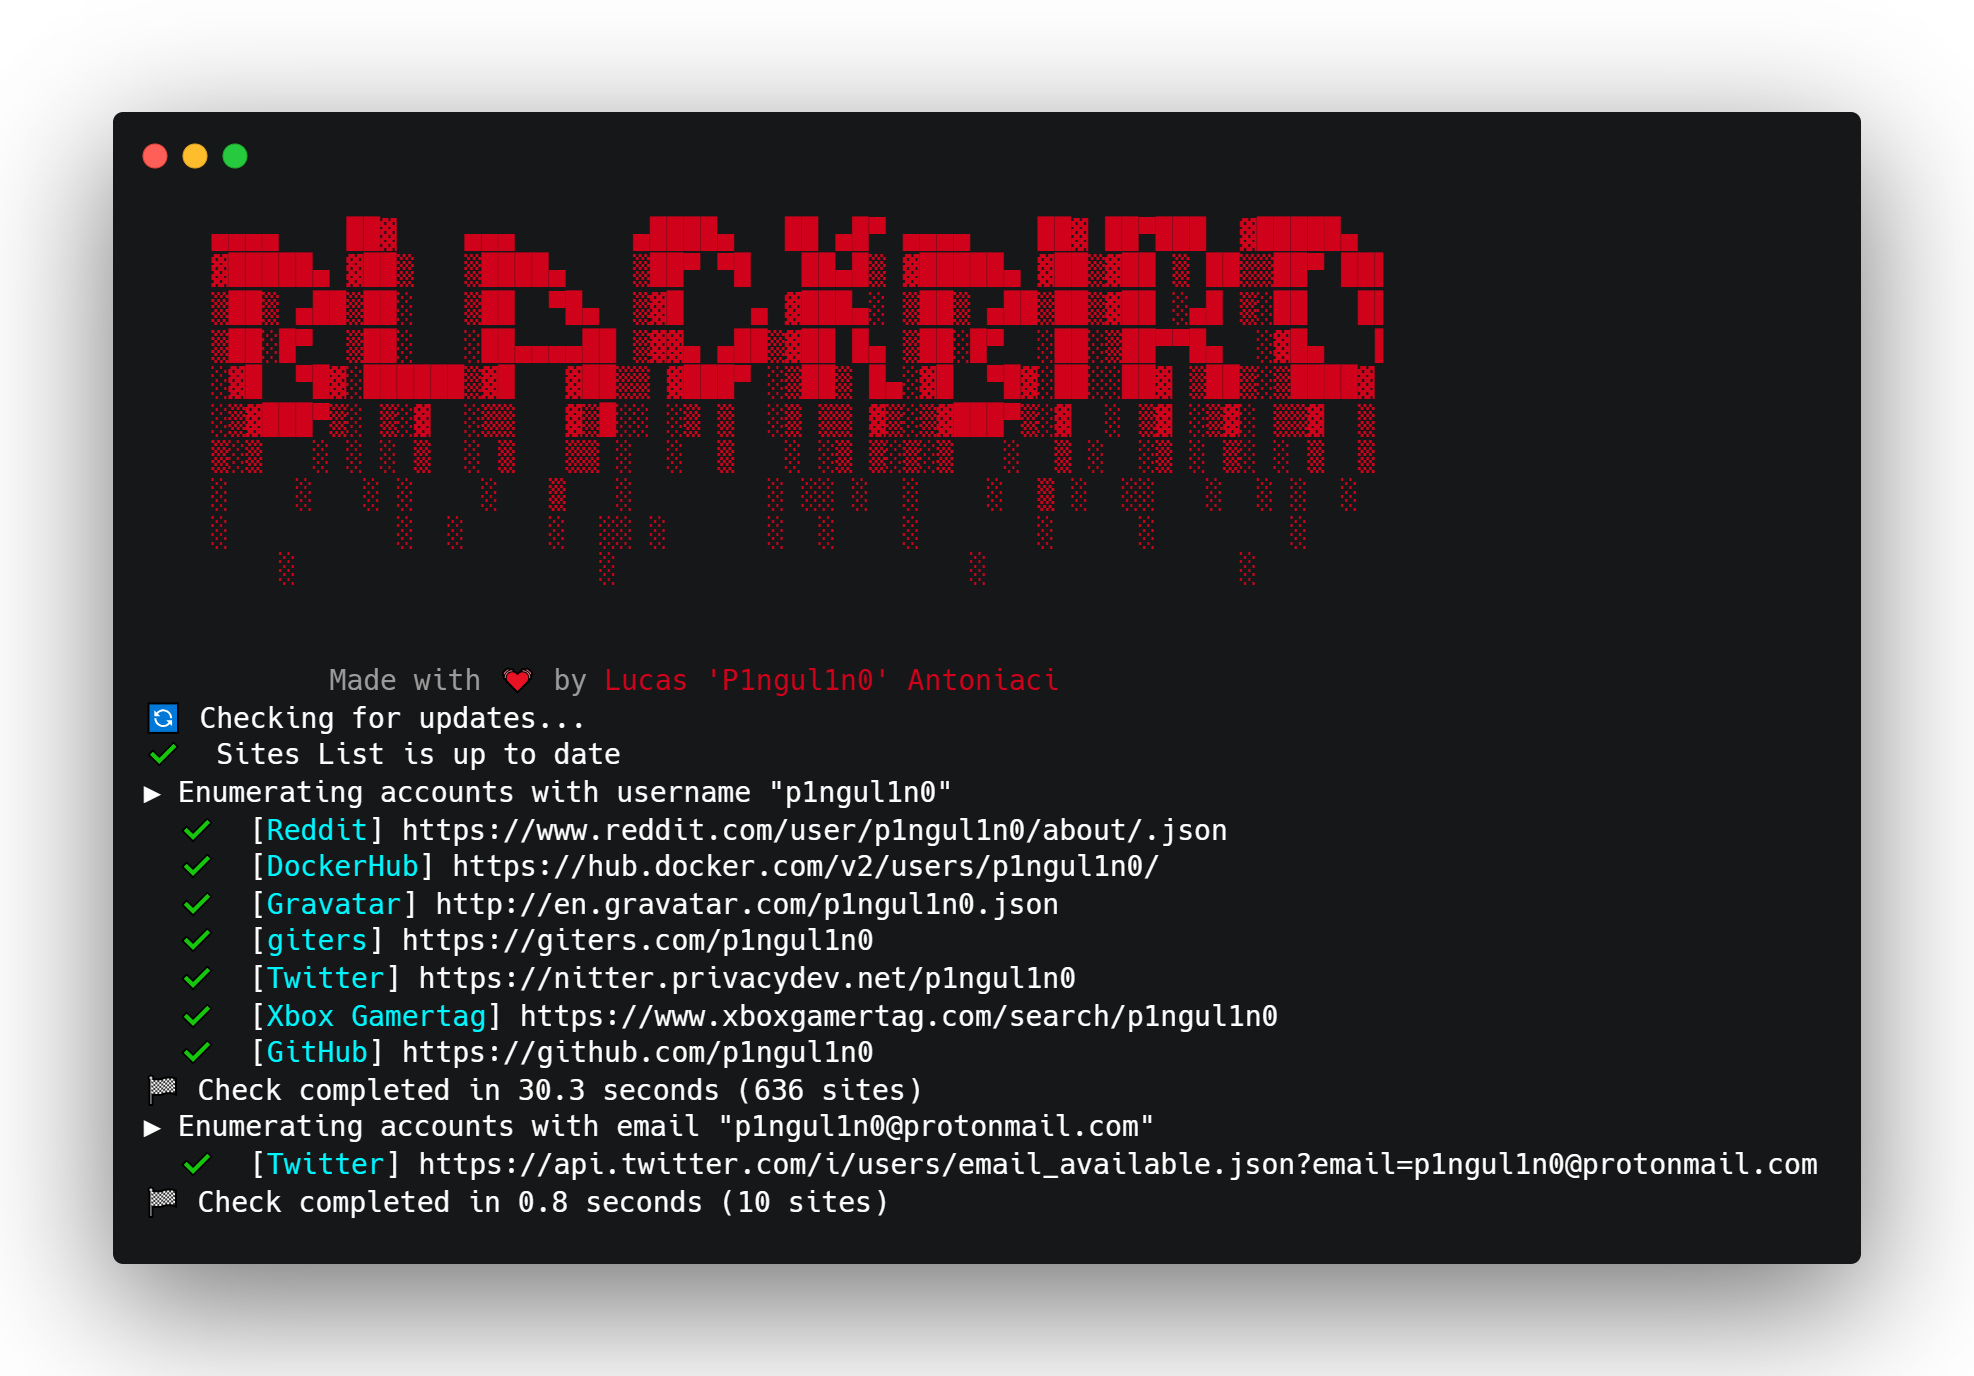
 gcabc123/blackbird
Una herramienta OSINT para buscar cuentas por nombre de usuario en redes sociales.
 thawkhant/viber-desktop-html-injection
Informe público para CVE-2025-55996 (Inyección HTML en Viber Desktop)
 reggyraider/cve-2023-21716
CVE-2023-21716 - Exploit de corrupción de montón RCE en fonttbl de RTF de Microsoft Word con payload de shell inversa
 kl4v3/axiom-protocol
El objetivo de Axiom es proporcionar una plataforma de redes sociales completamente anónima, descentralizada y resistente a la censura. Para hacer…
 shacode/olyx
🔗 Aplicación móvil ligera de orquestación de seguridad para verificación de URI, que proporciona una interfaz unificada y multi-motor para agregar y…
 cappricio-securities/socialengineering-templates
plantillas del framework SET
 d7x/cve-2020-12432
Exploit de prueba de concepto para XSS almacenado y permisos inseguros en Collabora CODE <= 4.2.2 a través de la API Vereign WOPI, que permite el…
 openxp-research/cve-2022-47132
Academy LMS <= 5.10 CSRF








