
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit
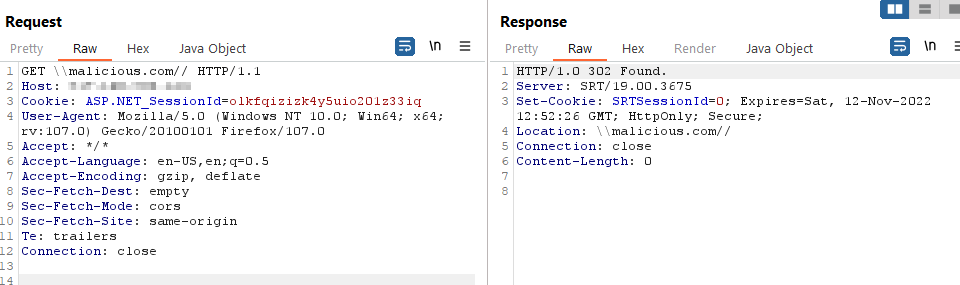
 jbalanza/cve-2022-44215
Divulgación pública de la vulnerabilidad de Redirección Abierta en TitanFTP 19.X
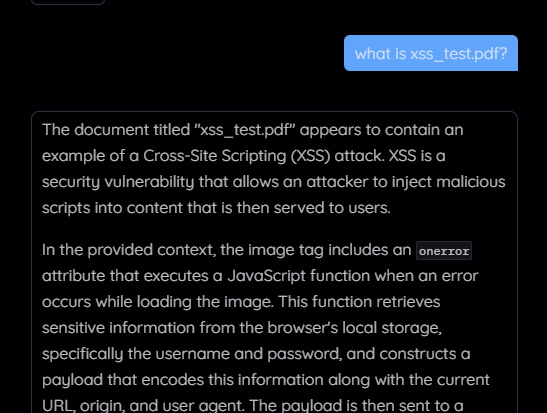 hantul/kotaemon-cve-2025-56526-56527-disclosure
Divulgación pública de CVE-2025-56526 y CVE-2025-56527 — XSS almacenado mediante renderizado no saneado de contenido PDF y exposición de credenciales…
 b1tbit/cve-2026-32201-exploit
Exploit en Python para CVE-2026-32201, un XSS reflejado en Microsoft SharePoint Server, que permite la suplantación no autenticada y la modificación…
 nxploited/cve-2025-25101
Plugin WordPress Munk Sites <= 1.0.7 - Vulnerabilidad de CSRF para instalación arbitraria de plugins
 s1lkys/cve-2021-40101
Encuesta XSS combinada con CSRF conduce a la toma de control de la cuenta de administrador en Concrete5 8.5.4
 zumiyumi/cve-2024-50677
Este repositorio presenta una prueba de concepto de CVE-2024-50677
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】Toma de control de cuenta mediante XSS
 bhanunamikaze/cve-2024-42009
Esta Prueba de Concepto (PoC) demuestra un exploit para CVE-2024-42009, aprovechando una vulnerabilidad de cross-site scripting (XSS) para extraer…
 technicalcorp0/cve-2023-38831-exploit
Este proyecto contiene un script de Python que explota **CVE-2023-38831**, una vulnerabilidad en **WinRAR** versiones anteriores a la 6.23. El…
 raffli-dev/cve-2023-41425
Exploit para Wonder CMS XSS a RCE (CVE-2023-41425) con carga de temas y payloads de shell inversa.
 moneertv/cve-2023-23397
CVE-2023-23397 PoC en C#
 elamani-drawing/cve-2024-4367-poc-pdfjs
PoC (Proof of Concept) para CVE-2024-4367 - Vulnerabilidad RCE en libwebp. Demostración completa que incluye: creación de payloads, escenarios de…
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - XSS Reflejado
 oscarakaelvis/cve-2018-8062
XSS persistente en el router Comtrend AR-5387un
 zzn1nj4/cve-2025-22131-poc
PoC para CVE-2025-22131
 cscli/cve-2017-5223
Exploit de prueba de concepto para CVE-2017-5223 que demuestra la lectura arbitraria de archivos mediante la inyección de adjuntos y contenido de…
 minotauro2020/cve-2023-40869
Vulnerabilidad de Cross Site Scripting en mooSocial mooSocial Software v.3.1.6 permite a un atacante remoto ejecutar código arbitrario mediante un…
 cappricio-securities/socialengineering
Marco SEt








