 jbalanza/cve-2022-44215
Divulgación pública de la vulnerabilidad de Redirección Abierta en TitanFTP 19.X

Se ha descubierto una nueva vulnerabilidad que afecta al servidor web Titan FTP, catalogada como CVE-2022-44215. Titan FTP es un software comercial creado por South River Technologies que implementa el protocolo FTP para compartir archivos. En su versión HTTP(S) 19.X y anteriores, se ha demostrado que es vulnerable a una vulnerabilidad de Open Redirection.
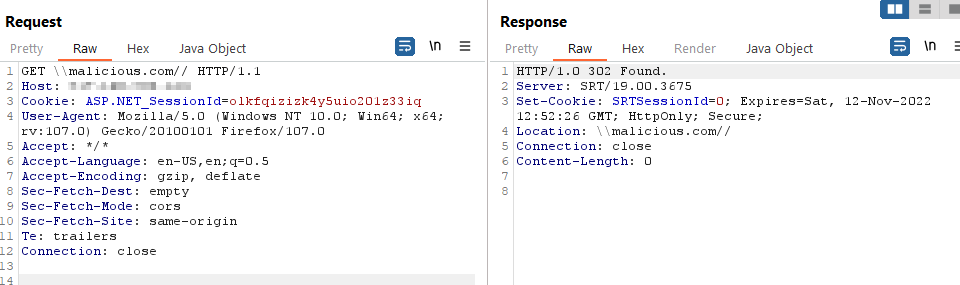
Una vulnerabilidad de Open Redirection consiste en que el servidor no sanitiza correctamente la entrada del usuario. Por lo tanto, se realiza una redirección utilizando la entrada proporcionada por el usuario sin sanitización (listas blancas/negras). En este caso, el servidor Titan FTP realiza una redirección cuando se encuentra una barra invertida \ en la URL. No importa si la barra invertida está en texto plano o codificada en URL (%5C). https://<server>\<malicious_url> provocará que el servidor proporcione una redirección a \<malicious_url>.
Para explotar esto, el navegador debe entender el protocolo del encabezado de respuesta HTTP Location. Este debe contener HTTP o HTTPS. Para eludir esto, es posible proporcionar en lugar de una barra invertida, dos de ellas “\”. Esto será interpretado como un separador de protocolo y la mayoría de los navegadores usarán el protocolo HTTP por defecto. Al final, el payload funcional para lograr una redirección será algo similar a esto: http[s]://<server>\\<malicious_url>
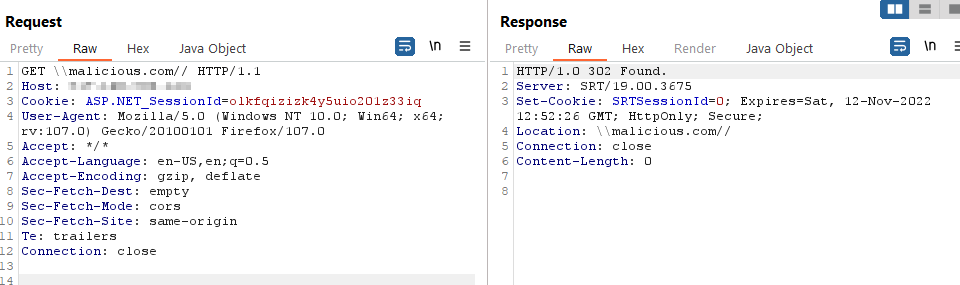
Para realizar esta prueba, también se puede usar CURL. Sin embargo, tenga en cuenta que CURL lo detectará como mal formado ya que “\” está prohibido por el estándar RFC 2396. Para evitar esto usando curl, podemos usar el siguiente comando:
Curl -i http[s]://<server> --request-target \\\\malicious.com
A pesar del problema, la explotación es limitada debido a que los navegadores normalmente reescriben las barras invertidas iniciales “\” en “/”, lo que provoca que los ataques que usan texto plano directamente no funcionen en la mayoría de los casos. Se podrían realizar algunas soluciones alternativas usando payloads HTML que eluden las reglas de reescritura de URL de los navegadores.
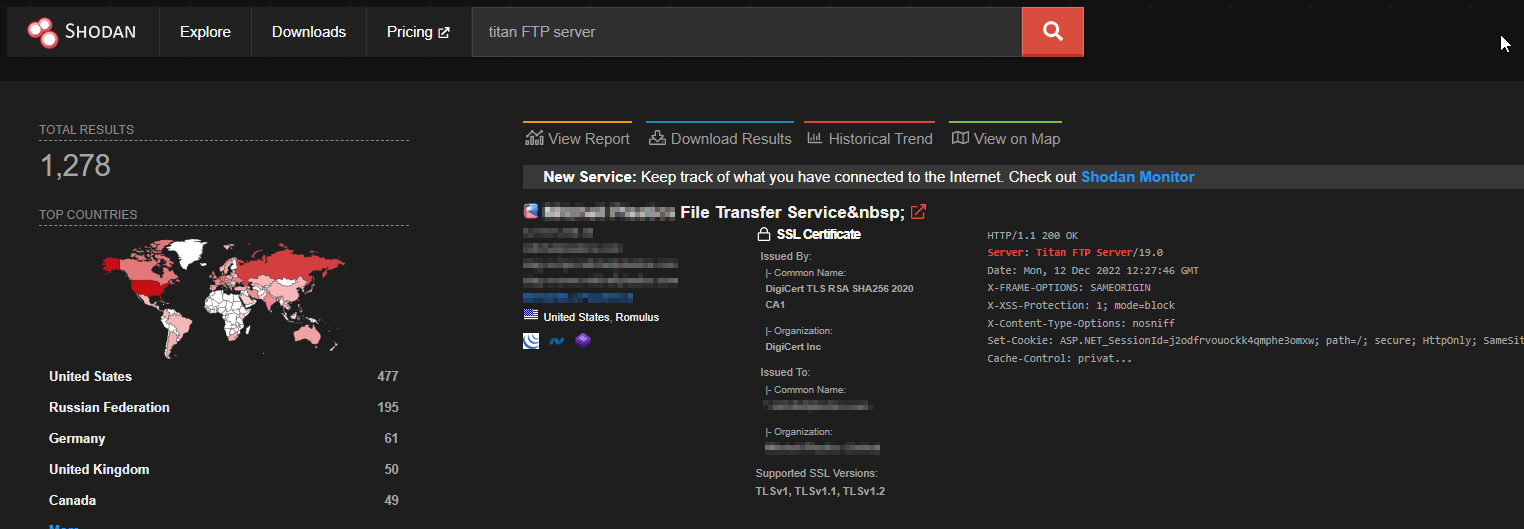
Según Shodan, en diciembre de 2022 este servidor está expuesto públicamente en 1.278 servidores en todo el mundo:
Esta vulnerabilidad podría ser utilizada por atacantes para realizar ataques de ingeniería social redirigiendo a las víctimas a páginas falsas de inicio de sesión FTP u otros escenarios de phishing.






