
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit
 synacktiv/nord-stream
Nord Stream es una herramienta que permite extraer secretos almacenados en entornos CI/CD mediante el despliegue de pipelines maliciosos. Actualmente…
 agampreet-singh/redroot
RedRoot is a Python-based, CLI-driven offensive security framework that brings essential red teaming tools into one unified terminal environment.…
 yuyudhn/blindxss-lite
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask
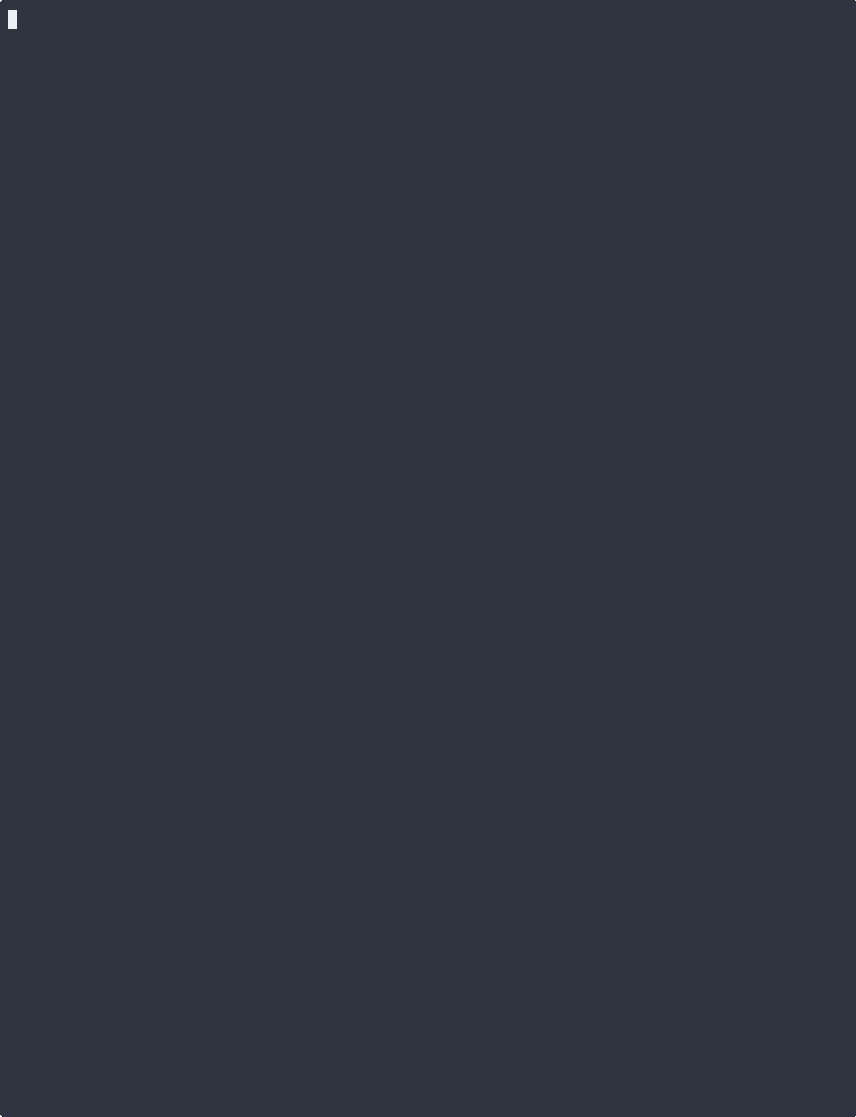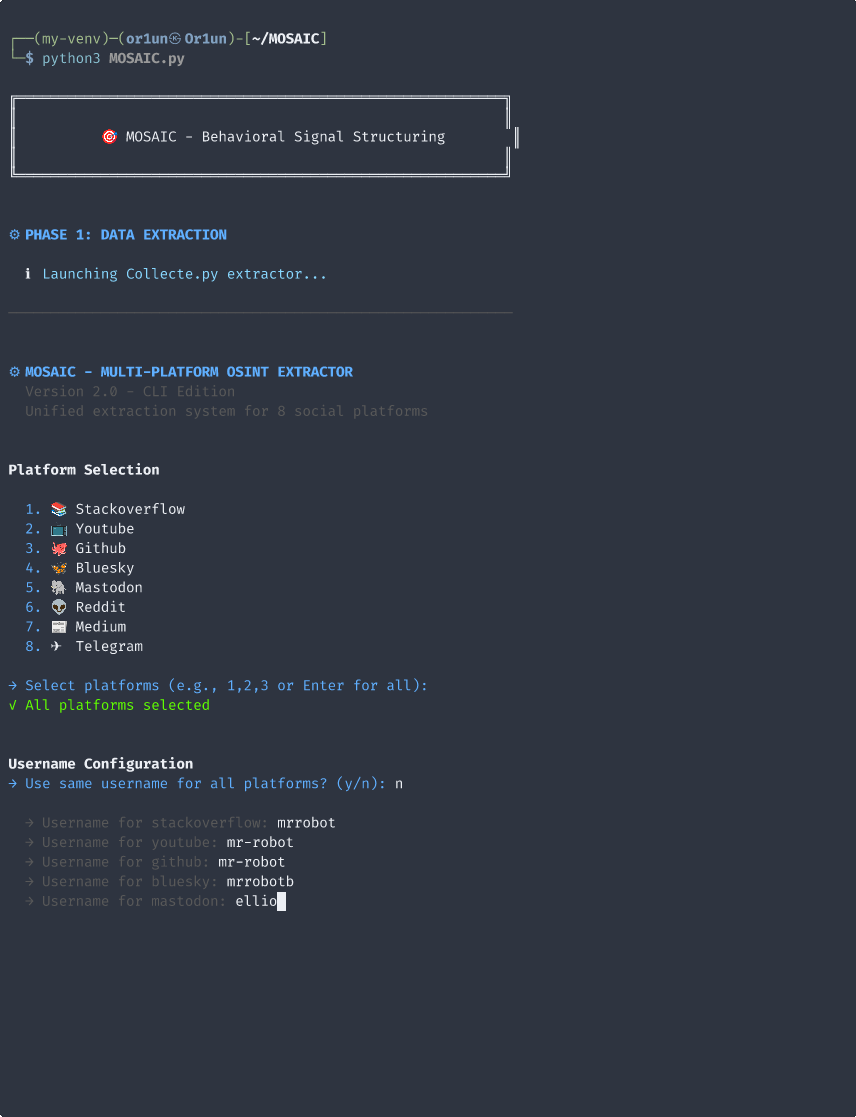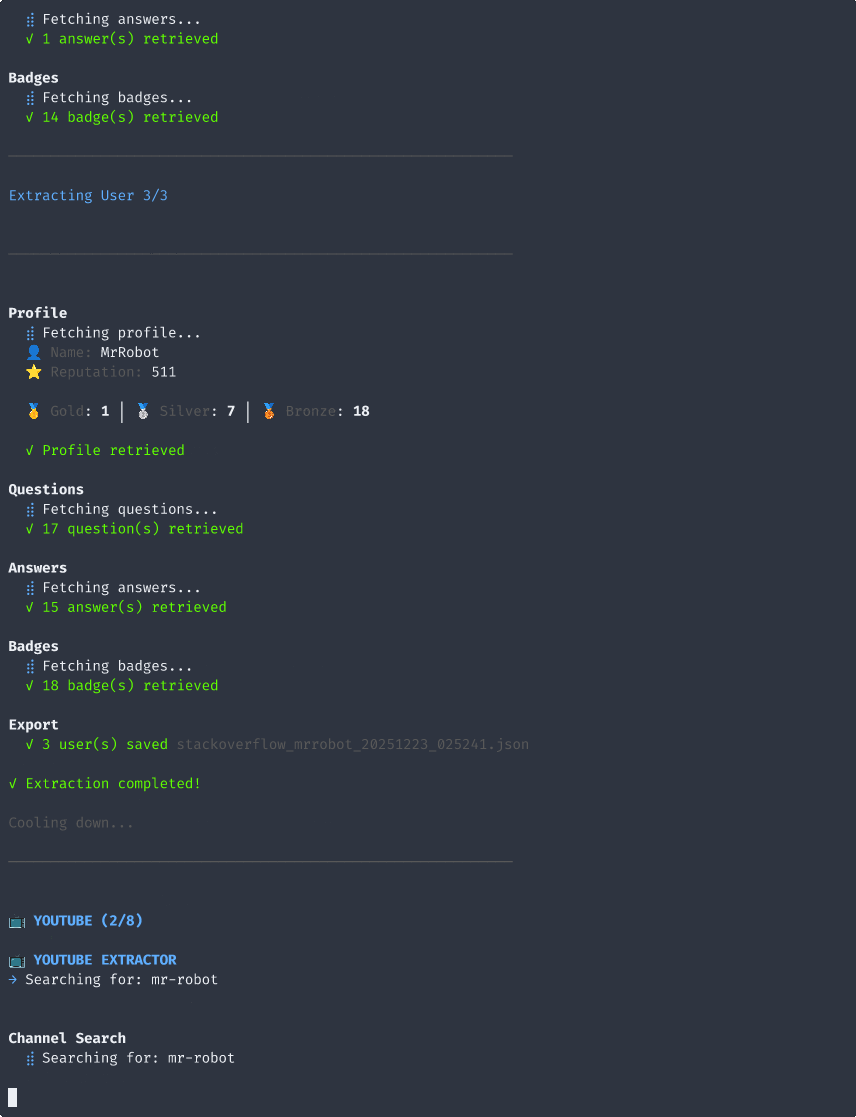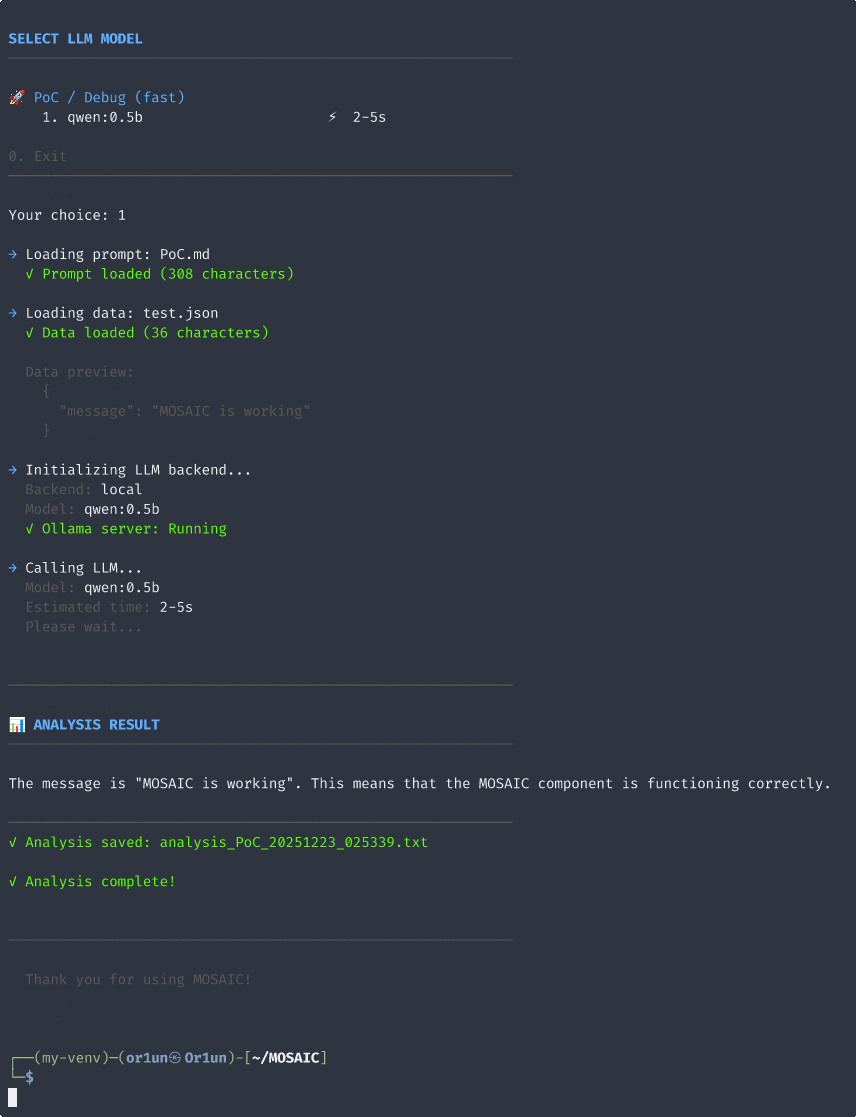 or1un/mosaic
Implementación experimental centrada en la privacidad de un marco sociológico para el análisis posicional multiplataforma.
 zerodayevil/cve-2026-54121-certighost
Módulo de prueba de concepto para CVE-2026-54121 (Certighost), que explota la validación de inscripción de AD CS mediante escuchas LDAP/SMB…
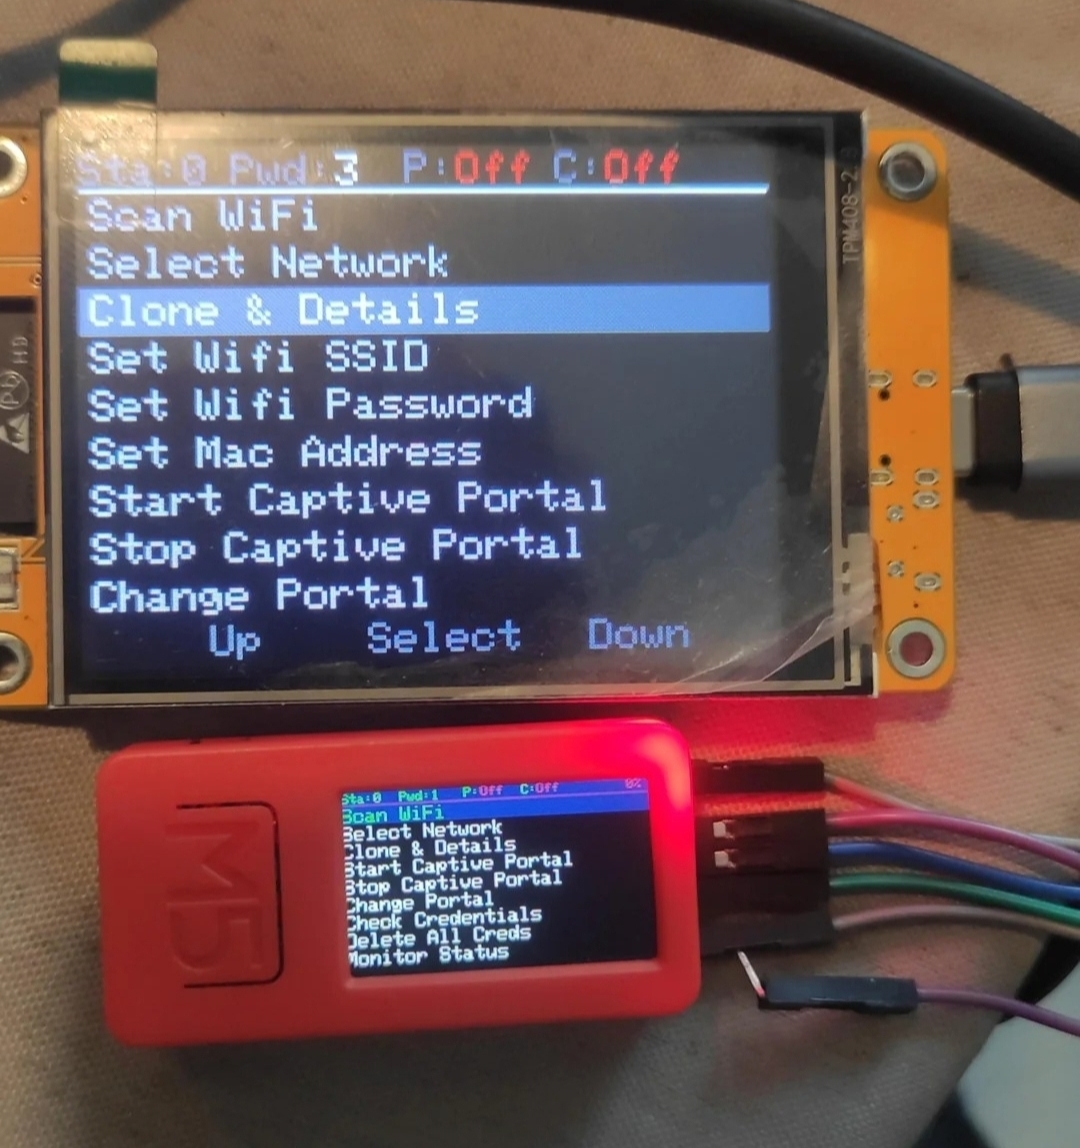 7h30th3r0n3/evil-m5project
Kit de pruebas de penetración WiFi multiuso para dispositivos M5Stack. Realiza escaneo de redes, ataques de gemelo malvado, desautenticación,…
 mr-un1k0d3r/azureredops
Azure RedOps es un kit de seguridad ofensiva para evaluar la postura de seguridad de Microsoft Entra ID
 soxoj/socid-extractor
⛏️ El motor de extracción detrás de Maigret: convierte cualquier URL de perfil en un registro OSINT estructurado en más de 150 sitios
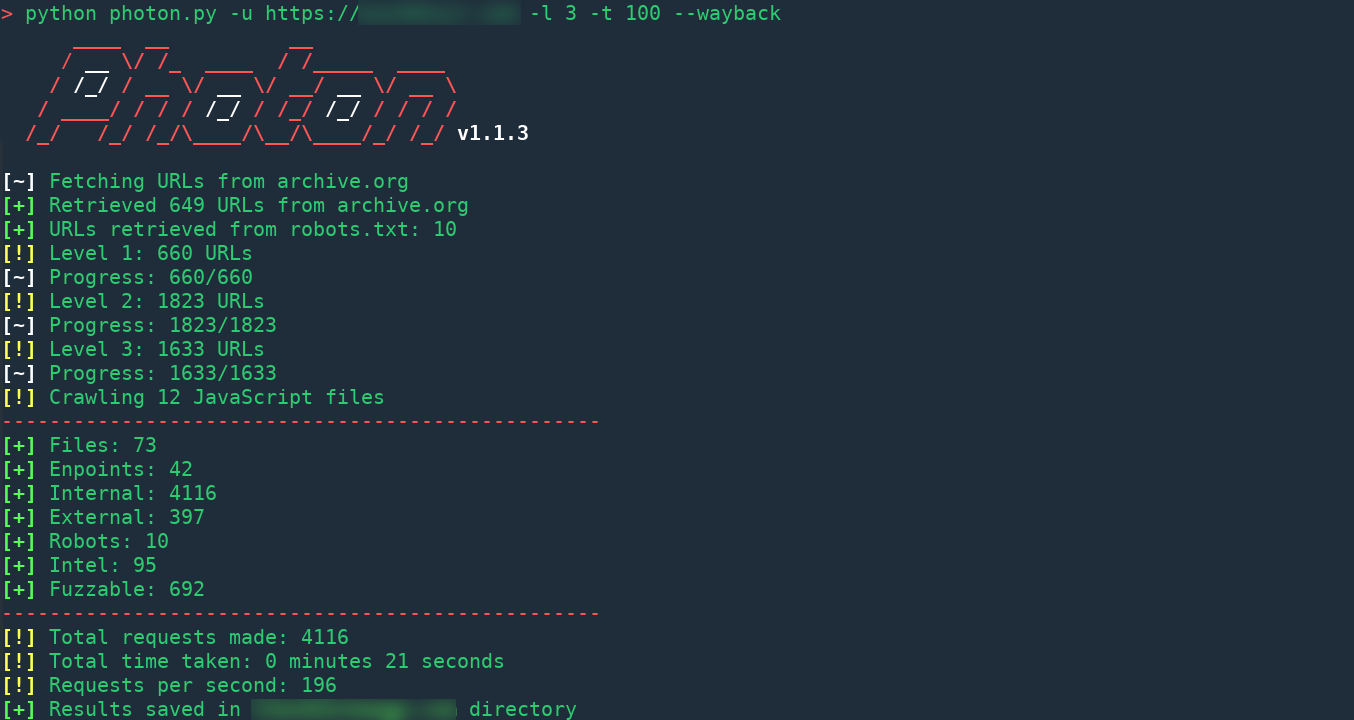 s0md3v/photon
Increíblemente rápido rastreador diseñado para OSINT.
 jonaslejon/malicious-pdf
Genera archivos PDF de prueba maliciosos para pruebas de penetración, búsqueda de bug bounties y red teaming. Prueba SSRF, XSS, XXE, robo de…
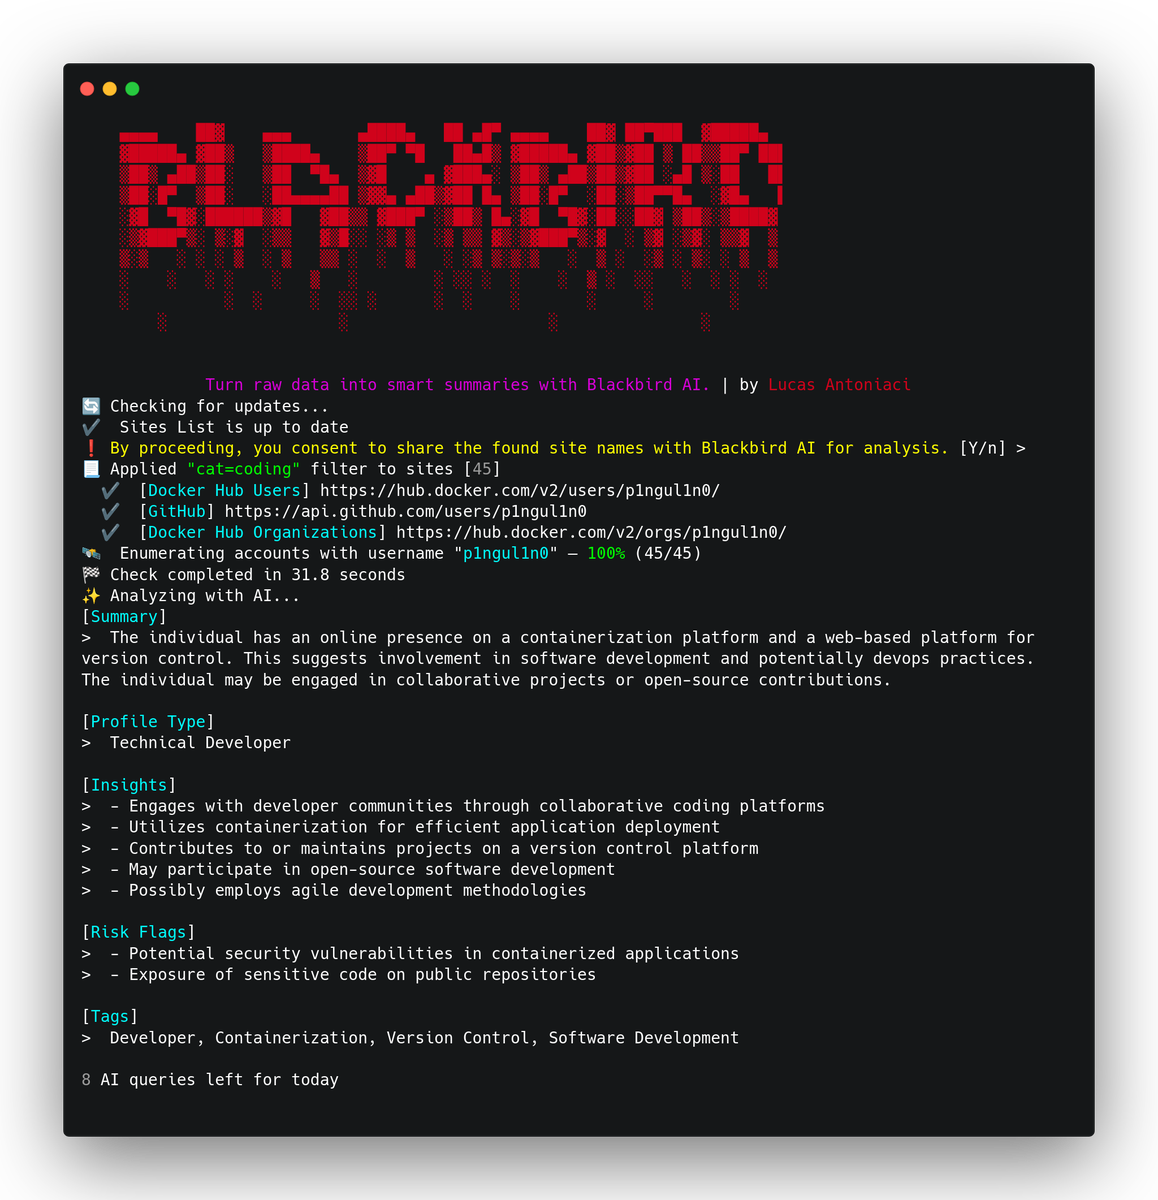 antoniaci/blackbird
Una herramienta OSINT para buscar cuentas por nombre de usuario y correo electrónico en redes sociales.
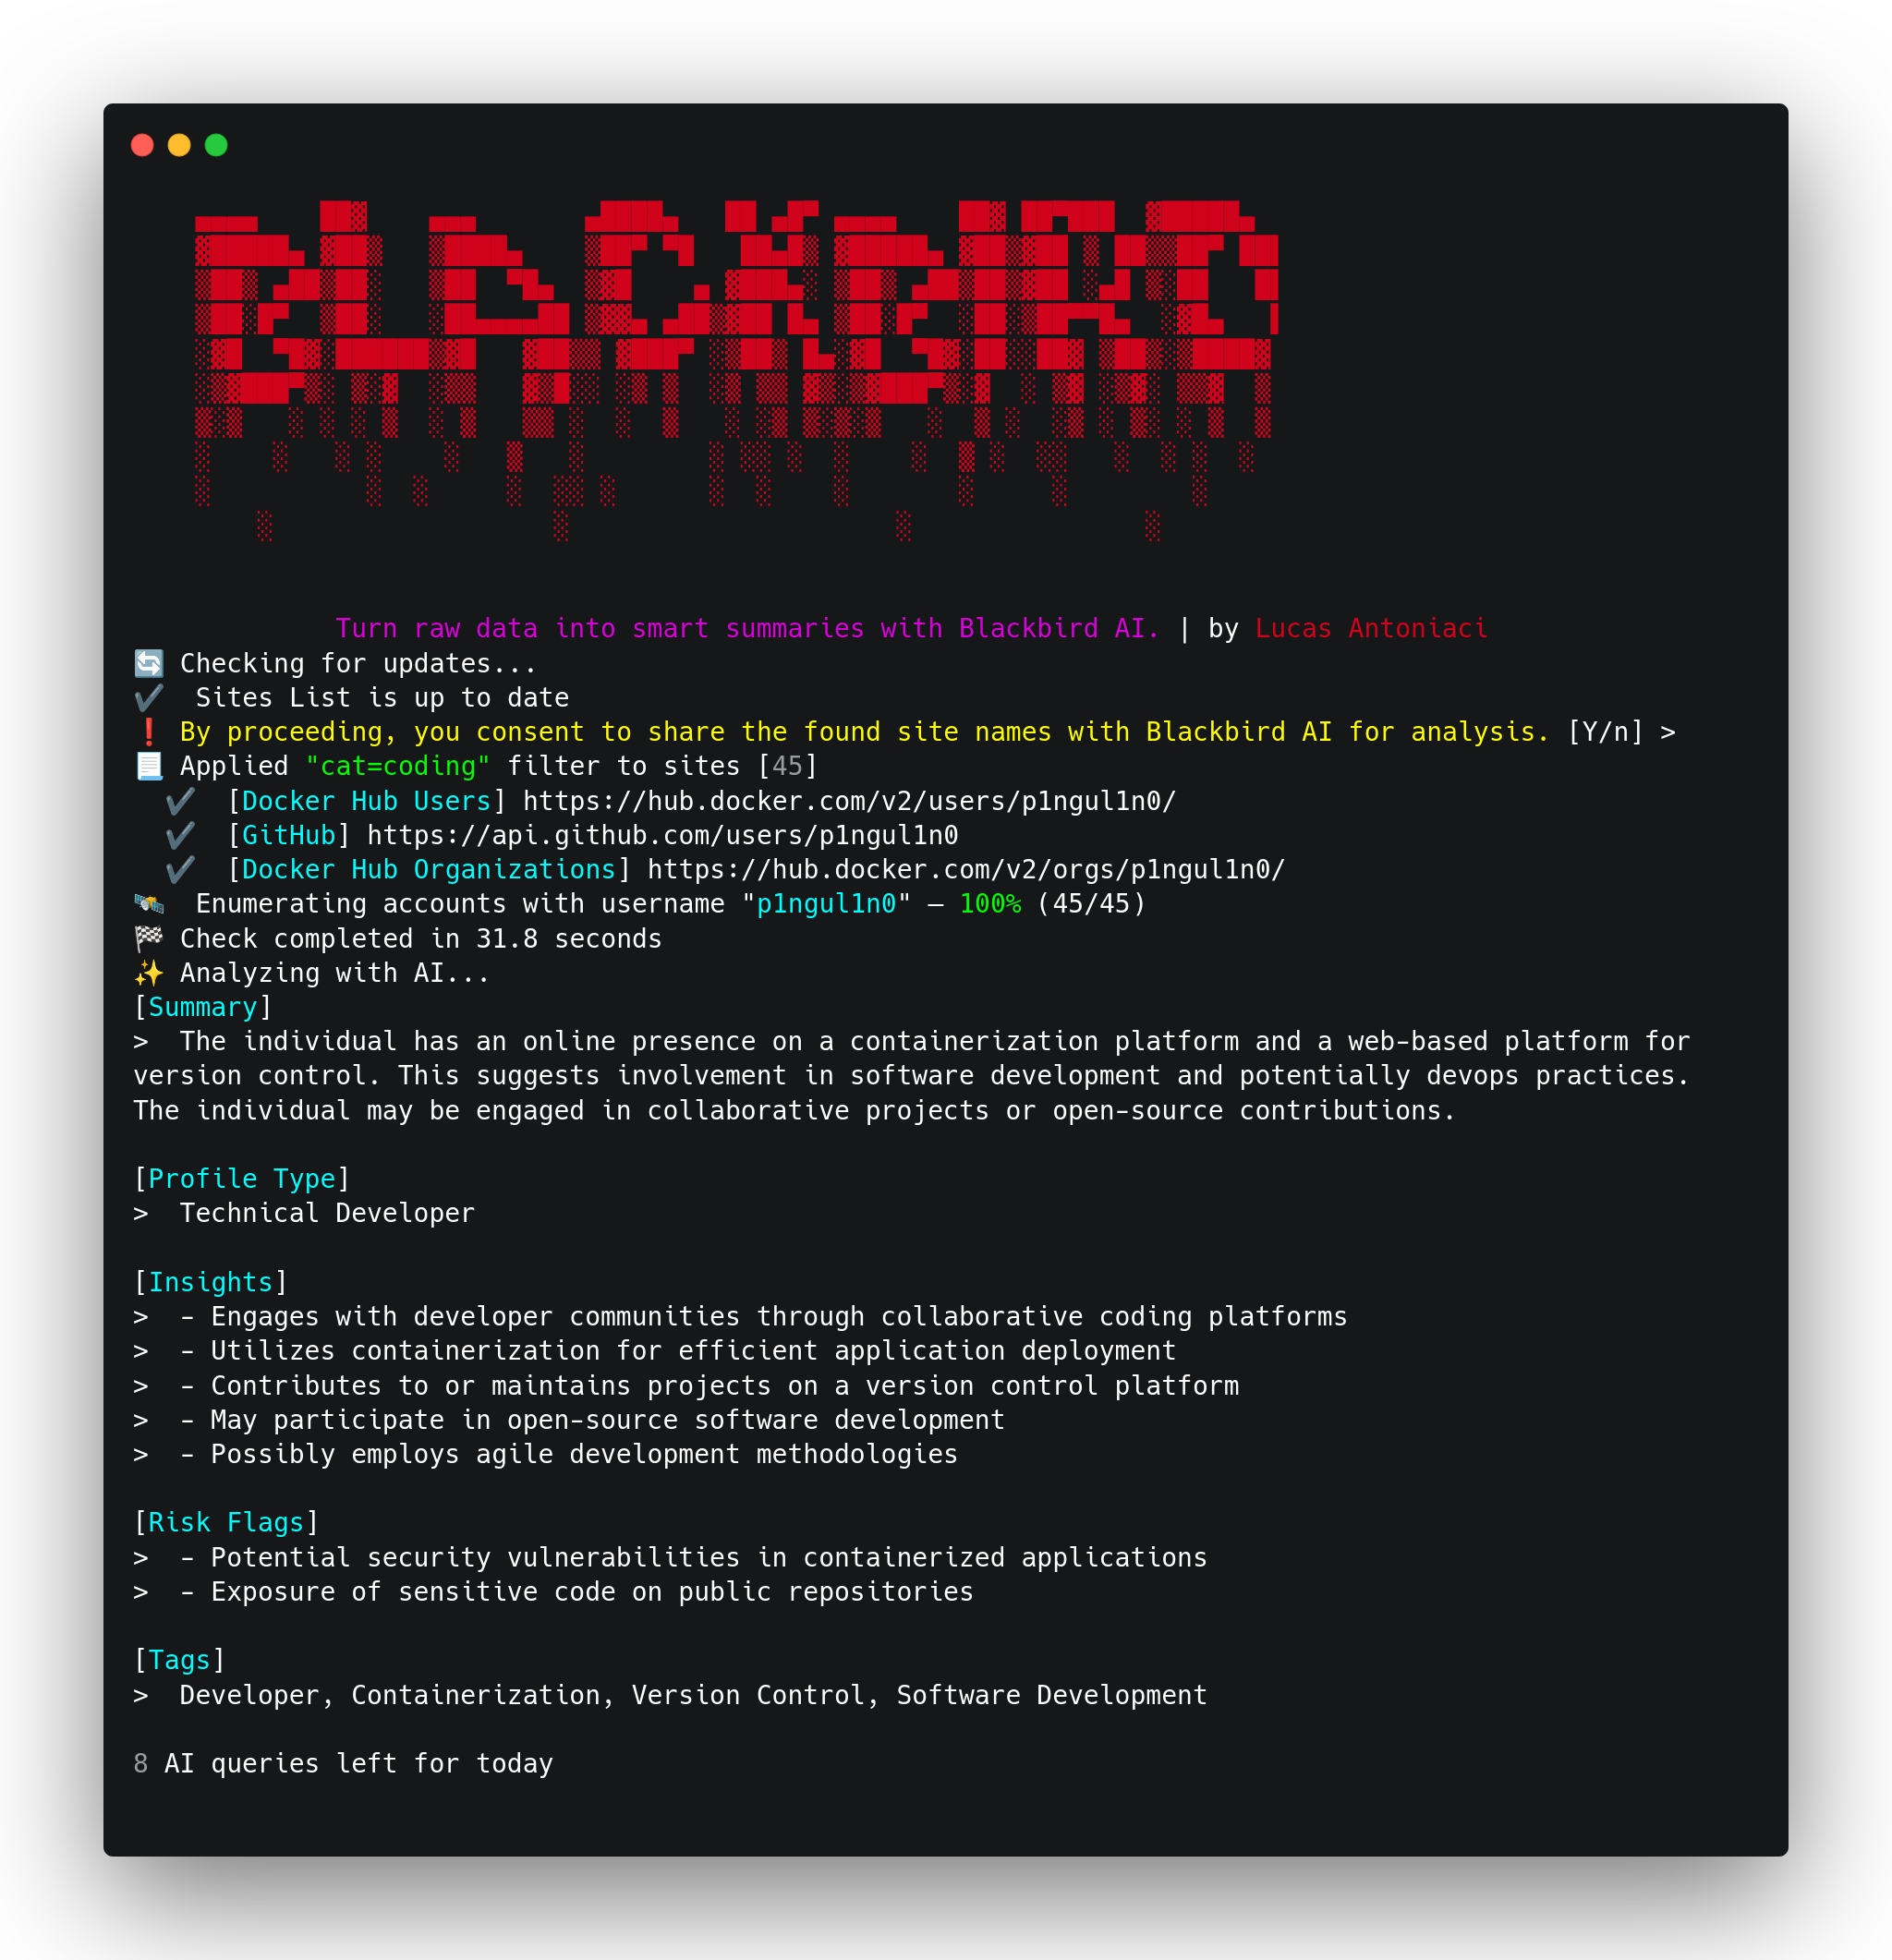 p1ngul1n0/blackbird
Una herramienta OSINT para buscar cuentas por nombre de usuario y correo electrónico en redes sociales.
 emrekybs/socmintelligence
Un framework modular de OSINT y SOCMINT para inteligencia de redes sociales, investigación y análisis de datos públicos.
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, cadena de ataque y detección para la campaña de falso reclutador de Taiko en taikotalent.xyz que distribuye un troyano Bash autoeliminable…
 i-am-shodan/usbarmyknife
USB Army Knife – la herramienta definitiva de acceso físico para pentesters y red teamers.
 princessauroraj/chinese-cybercrime-research
Recursos para aprender más sobre actores de ciberdelincuencia de habla china.
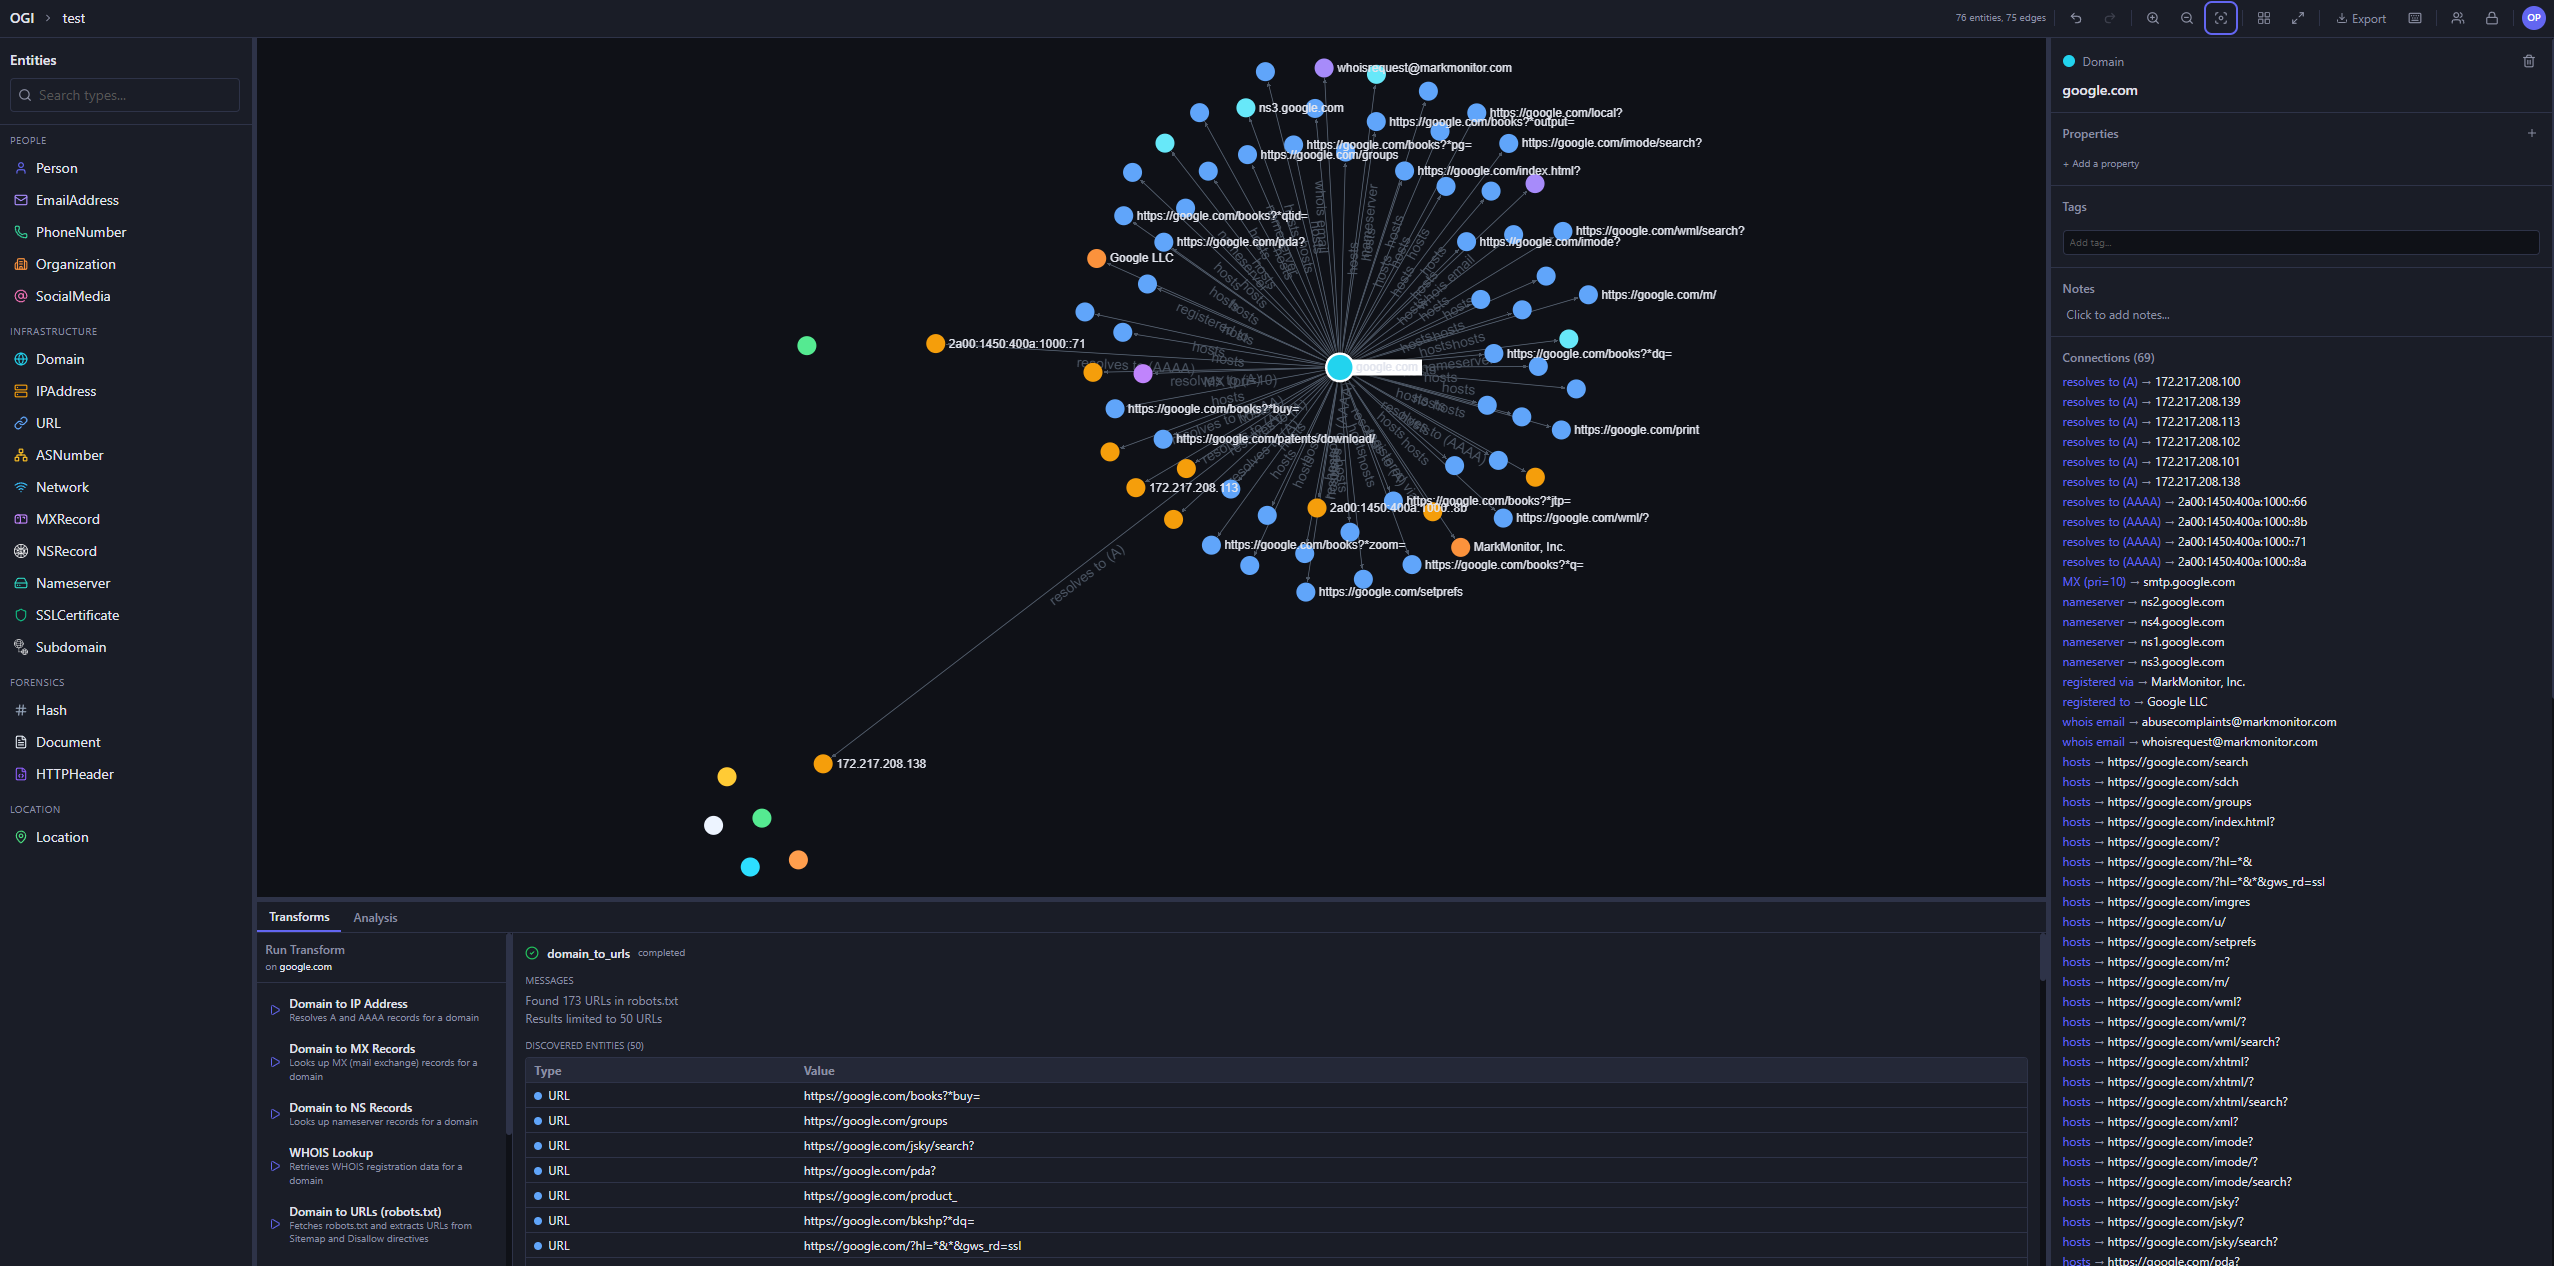 khashashin/ogi
Framework de análisis de enlaces y OSINT de código abierto
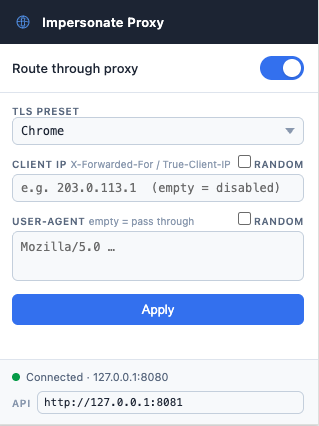 ytkoka/impersonate-proxy
Un proxy MITM local que te permite controlar las huellas TLS (JA3/JA4), las huellas de HTTP/2, el orden de las cabeceras HTTP y el User-Agent — todo…








