Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/gendigitalinc/sage
Herramientas DefensivasHerramientas de PhishingAnálisis de VulnerabilidadesAnálisis de CódigoAnálisis de MalwareInteligencia de AmenazasSeguridad de Cadena de SuministroAprendizaje y EducaciónSeguridad de IA
GitHubgendigitalinc/sage

sage

2622878hace 9 díasRevisado por Kitploit
Compartir

Capa ligera de Detección y Respuesta para Agentes (ADR) para agentes de IA — protege comandos, archivos y solicitudes web. Parte de Gen Agent Trust Hub.
Ver RepositorioSitio web

Sage

Sage

Seguridad para agentes — Detección y respuesta de agentes para asistentes de programación con IA
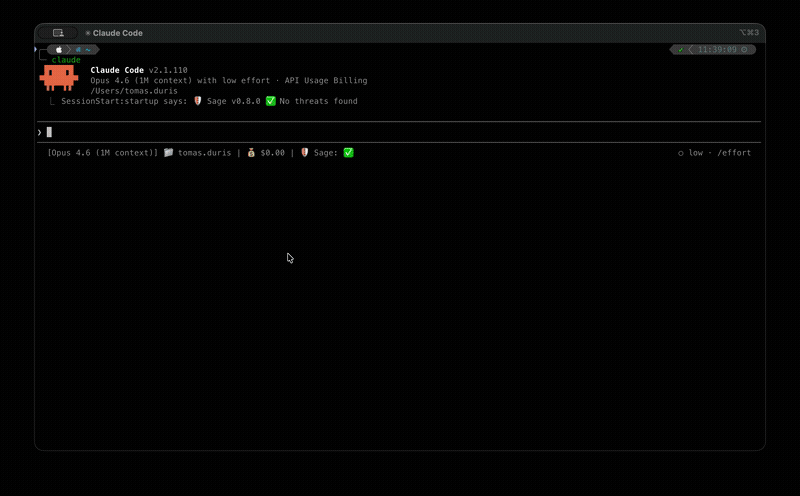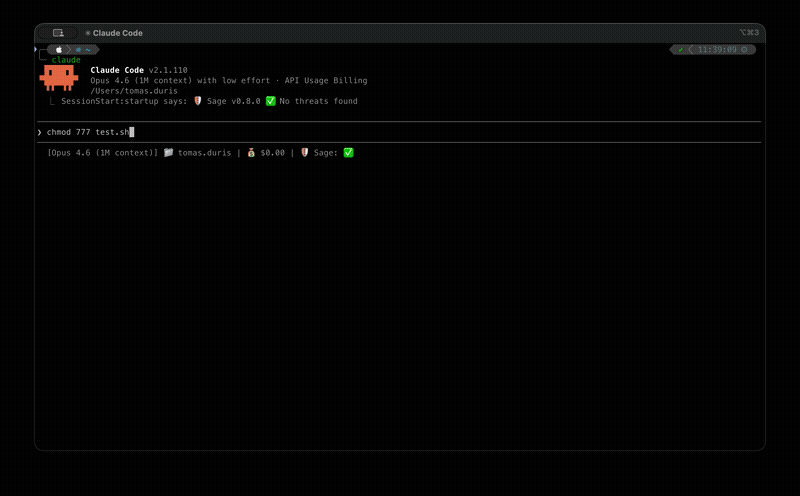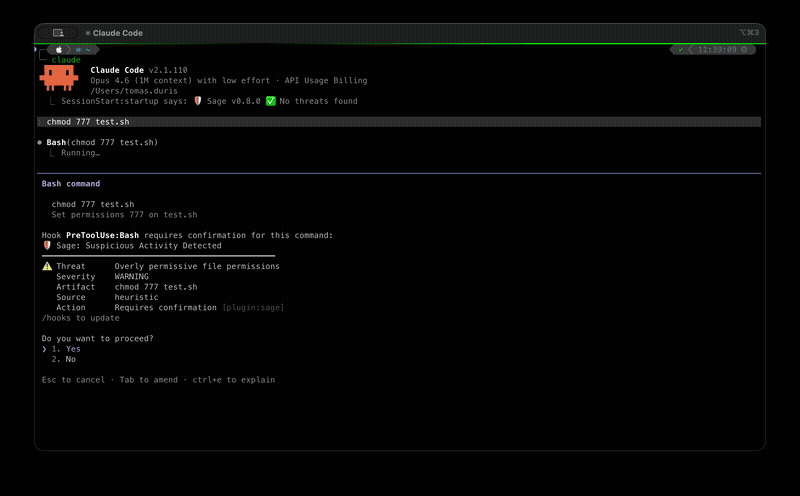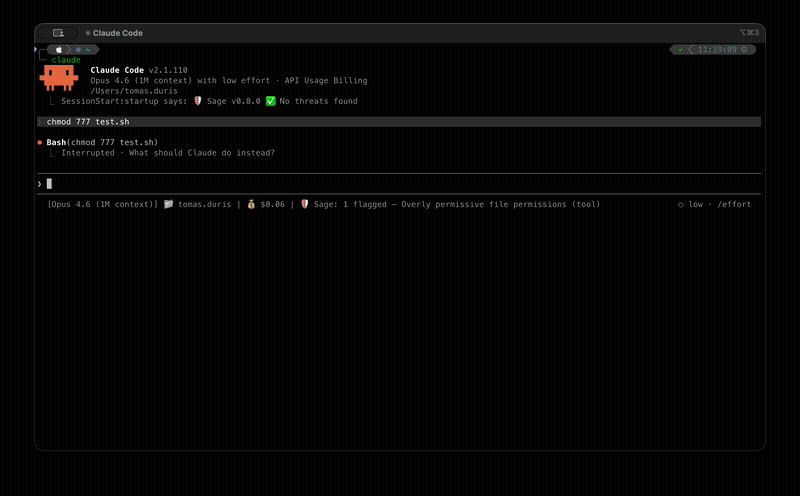

Sage bloqueando un comando peligroso en Claude Code

Sage es una capa de seguridad ligera que protege a los agentes de IA de ejecutar acciones peligrosas. Intercepta las llamadas a herramientas —comandos de shell, obtenciones de URL, escrituras de archivos— y las verifica contra múltiples capas de detección de amenazas antes de que se ejecuten.

Nota: Sage puede aparecer bajo un nombre de producto diferente (p. ej., Norton Sage, Avast Sage) según cómo se haya instalado. Consulte Branding para obtener más detalles.

Características principales

  • Reputación de URL — detección en la nube de URL de malware, phishing y estafas
  • Heurísticas locales — más de 300 patrones de amenazas basados en YAML para comandos peligrosos, URL sospechosas, exposición de credenciales y ofuscación
  • Detección de inyección de prompts — defensa de dos niveles (heurísticas + modelo de ML ajustado) contra instrucciones inyectadas en el contenido obtenido. Consulte Prompt Injection
  • Comprobaciones de la cadena de suministro de paquetes — existencia en el registro, reputación de archivos y análisis de antigüedad para paquetes de npm/PyPI
  • Escaneo de plugins — escanea los plugins instalados en busca de amenazas al inicio de la sesión
  • Integración con AMSI — compatibilidad con la Interfaz de Escaneo Antimalware de Windows (Windows + WSL mediante interoperabilidad con PowerShell; sin efecto en macOS y Linux que no sea WSL)

Inicio rápido

Visite ai.gendigital.com/sage para obtener las instrucciones de instalación más recientes, o utilice las guías específicas de cada plataforma que se indican a continuación.

Claude Code — guía de instalación · requiere Node.js >= 18

/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage

Cursor — guía de instalación · instala la extensión Gen Sage desde el marketplace

VS Code — guía de instalación · instala la extensión Gen Sage desde el marketplace

OpenClaw — guía de instalación · instalar desde npm

openclaw plugins install @gendigital/sage-openclaw

OpenCode — instalar desde npm añadiéndolo a ~/.config/opencode/opencode.json:

{
  "plugin": ["@gendigital/sage-opencode"]
}

Consulta la Guía de usuario para obtener instrucciones detalladas, configuración y solución de problemas.

Privacidad

Para consideraciones de privacidad, consulta Privacidad.

Documentación

DocumentoDescripción
Guía de usuarioInstalación, uso, configuración, excepciones, guías de plataforma, privacidad, preguntas frecuentes
Guía para desarrolladoresArquitectura, configuración de desarrollo, pruebas, formato de reglas de amenazas
Inyección de promptsDetección de inyección de prompts mediante ML + heurísticas
Protección de paquetesComprobaciones de cadena de suministro de npm/PyPI
Escaneo AMSIEscaneo antimalware de Windows mediante AMSI
Escaneo de pluginsEscaneo de plugins al inicio de sesión
Registro de auditoríaEsquema JSONL en disco (entradas, señales, contenido)
Servidor MCPArquitectura del servidor MCP compartido
Pipeline de decisiónFuentes de señales, modelo de políticas, orden de evaluación
BrandingConfiguración del nombre del producto

Conectores

HostPaqueteCómo se integra
Claude Code@gendigital/sage-claude-codeHerramientas de hook MCP
OpenClaw@gendigital/sage-openclawbefore_tool_call en proceso
OpenCode@gendigital/sage-opencodePlugin en proceso
Cursor / VS Code / Copilot CLIsage-cursorScript de hook instalado
pi@gendigital/sage-piExtensión tool_call en proceso
Oh My Pi@gendigital/sage-ompHook en proceso (--hook)

Contribuir

Consulta CONTRIBUTING.md para la configuración de desarrollo, las convenciones de código y el proceso de contribución de reglas de amenazas.

Licencia

Copyright 2026 Gen Digital Inc.

  • Código fuente: Apache License 2.0
  • Reglas de detección de amenazas (threats/): Detection Rule License 1.1

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    249

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








