
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit
 hackinglz/ip-obfuscation
Genera direcciones IP y URLs ofuscadas usando trucos de DWORD, octal, hex, IPv6-mapped y dominios falsos con @ para pruebas de penetración,…
 yuyudhn/blindxss-lite
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask
 loophole-llc/fish-live-in-trees
Gemini - Inyección de contexto de alineación en tiempo de ejecución de LLM en producción
 emrekybs/socmintelligence
Un framework modular de OSINT y SOCMINT para inteligencia de redes sociales, investigación y análisis de datos públicos.
 0x574r/darkcloak
Herramienta de ocultación de identidad de procesos de Linux que falsifica comm, argv, cmdline, environ, ruta de exe y VMAs mediante un pipeline prctl…
 shaheeryasirofficial/smugglemypayload
Genera páginas de contrabando HTML que incrustan y reconstruyen archivos en el lado del cliente mediante JavaScript, con codificación de payload,…
 pwardle/not-a-mused
Prueba de concepto que explota una configuración no documentada del endpoint de dictado de Muse, permitiendo que un proceso local sin privilegios…
 gmh5225/fullscreenbrowserphishing
PoC del phishing mediante la configuración del navegador en modo de pantalla completa
 bardlaudian/cve-2025-24071
Generador de PoC en Python sin dependencias para CVE-2025-24071 que crea un archivo .library-ms malicioso en un ZIP para desencadenar la divulgación…
 zerodayevil/cve-2026-54121-certighost
Módulo de prueba de concepto para CVE-2026-54121 (Certighost), que explota la validación de inscripción de AD CS mediante escuchas LDAP/SMB…
 gmh5225/definitelynotphishing
Contiene phislets de evilginx, plantillas de gophish, extensiones de Burp Suite, etc.
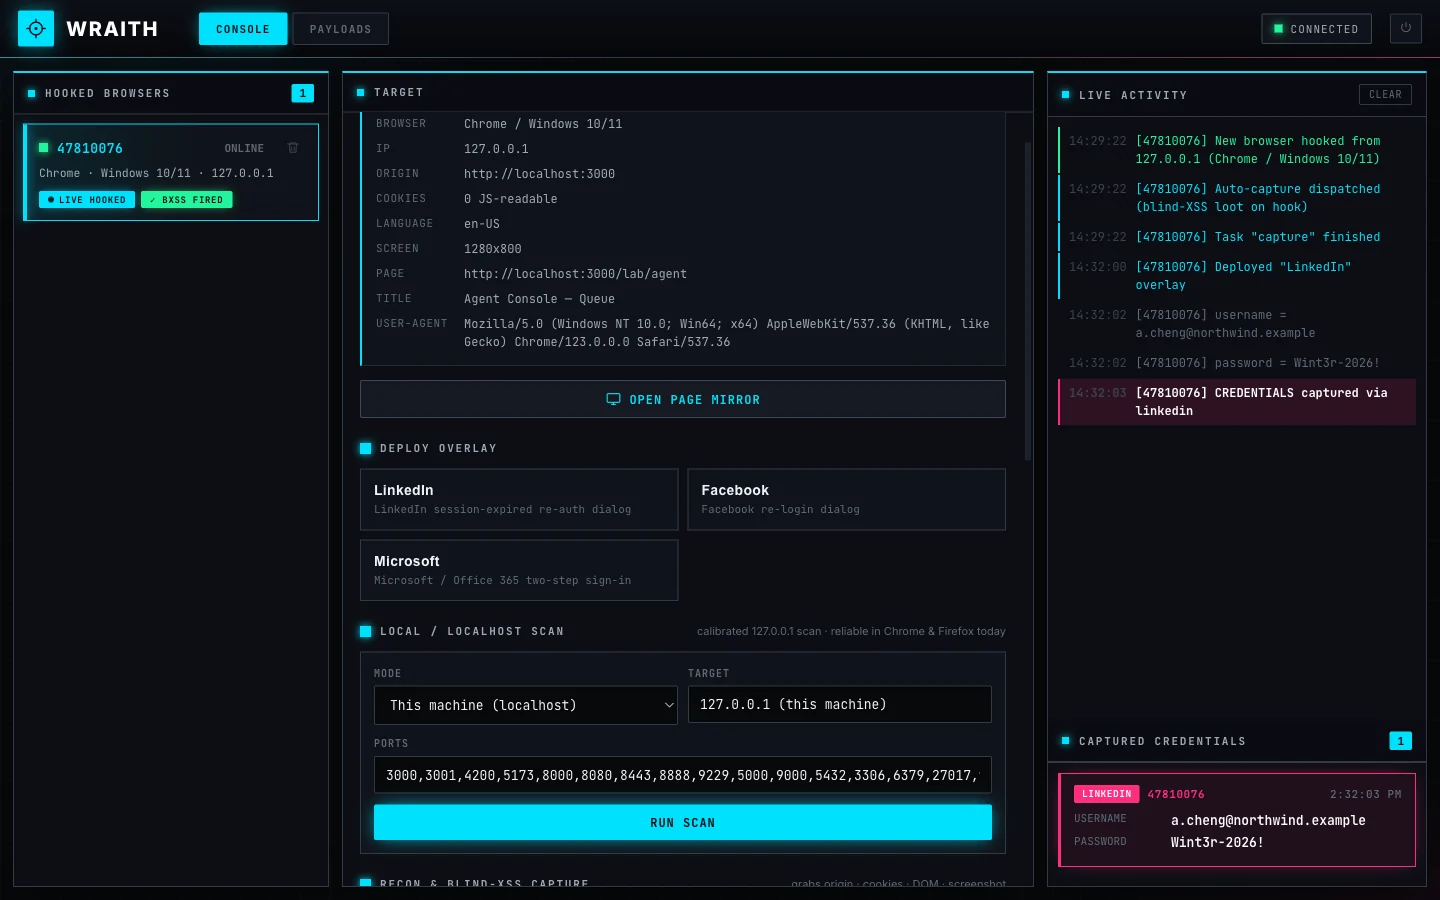 arcanum-sec/wraith
Framework de hooking de navegadores para equipos rojos autorizados y educadores. Engancha navegadores mediante XSS, proporciona control interactivo…
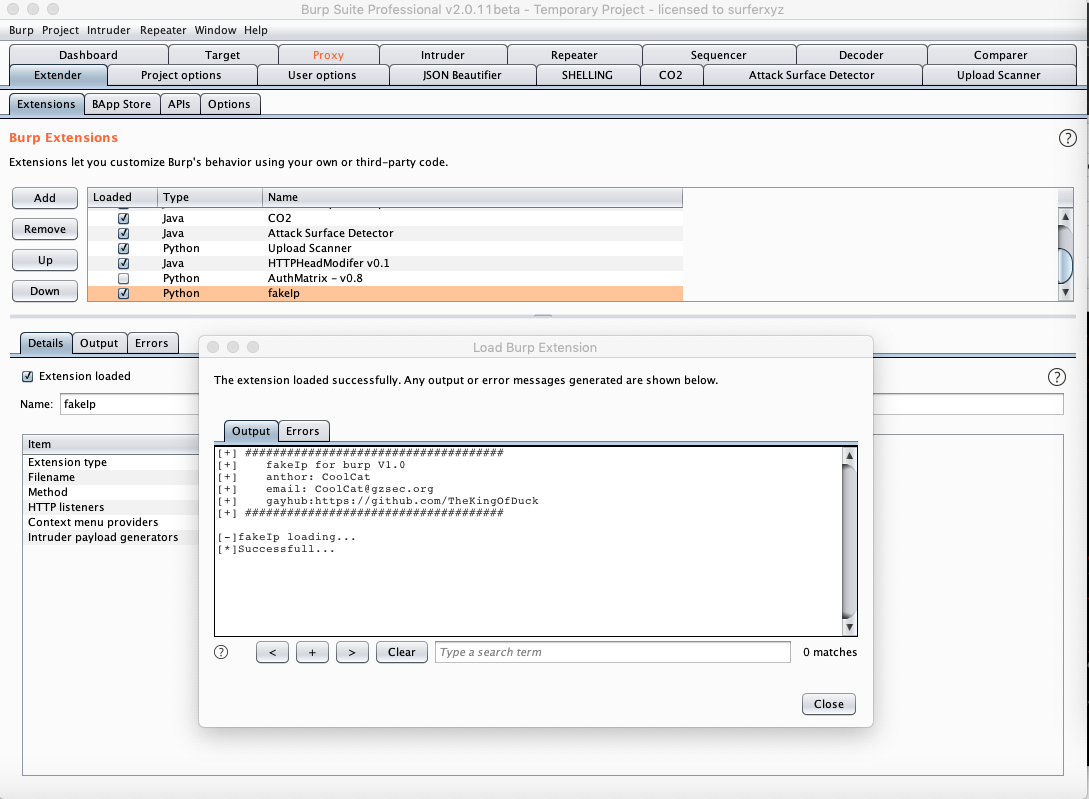 thekingofduck/burpfakeip
Extensión de Burp Suite para suplantar direcciones IP en peticiones HTTP, lo que permite probar restricciones de IP del lado del servidor y evadir…
 jeet-ganguly/birdy-edwards
Herramienta automatizada de inteligencia de Facebook impulsada por IA para la elaboración de perfiles de objetivos, análisis de redes y generación de…
 specterops/skills
Reusable habilidades y plugins ofensivos de seguridad para agentes de IA, que cubren reconocimiento, explotación, C2, desarrollo de payloads y…
 mr-un1k0d3r/redteamscripts
Colección de scripts ofensivos de red team que incluyen terminación de procesos, evasión de SPF para phishing, rociado de contraseñas y descifrado de…
 samsayen/jqueryingu
Válido JQuery que perfila el sistema y devuelve información al servidor en una solicitud GET falsa de analítica.
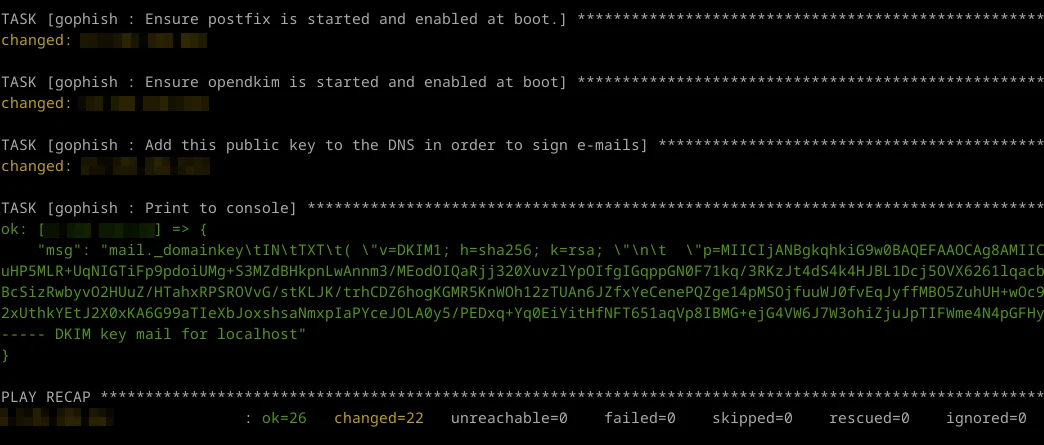 virtualsamuraii/flyphish
Despliega una infraestructura de phishing sobre la marcha.








