
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Script automático escrito en Python para CVE-2009-3999
 0dayctf/reverse-shell-generator
Generador de Reverse Shell alojado con un montón de funcionalidades. -- (Excelente para CTFs)
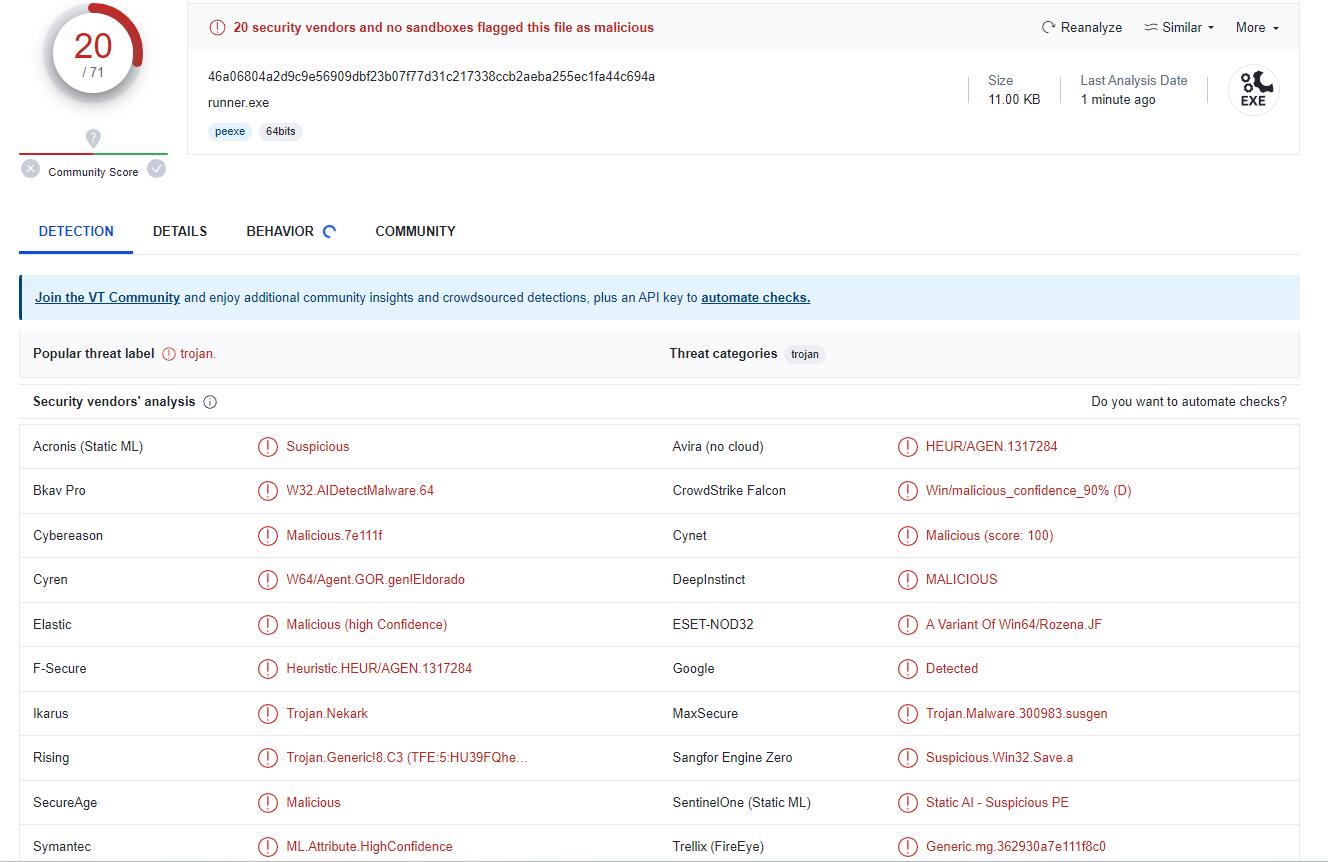 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 damariion/cve-2015-8522.rce
Exploit para CVE-2015-8522 dirigido a Tivoli FastBack Server con desbordamiento de búfer basado en pila, evasión de ASLR/DEP y establecimiento…
 petitoto/chromium-exploit-dev
Toolkit para convertir vulnerabilidades de Chromium en exploits fiables, multiplataforma y de cadena completa.
 octetsplicer/lazypariah
Una herramienta para generar payloads de reverse shell sobre la marcha.
 boydhacks/dameflare
Python 3 exploit para CVE-2019-3980. RCE no autenticado como SYSTEM a través de la omisión de autenticación de tarjeta inteligente de SolarWinds…
 umpolungfish/byvalver
toma los bad-bytes del shellcode y los elimina, devolviendo shellcode limpio con funcionalidades preservadas
 hvictor/shellcode-x64
Shellcodes para Windows >= 11 x64
 sliverarmory/malasada
Cargador de shellcode desde biblioteca compartida de Linux
 gh05tcrew/metasploitmcp
Servidor MCP para Metasploit
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
 seanheelan/anamnesis-release
Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
 mahmoudimus/static_asm
Ensamblador de solo cabecera en tiempo de compilación en C++2x para la codificación de instrucciones x86/x86-64
 dis0rder0x00/dbgnexum
Inyección de shellcode mediante la API de depuración de Windows
 theman001/cve-2025-62215
CVE-2025-62215: Condición de carrera en el kernel de Windows + Doble liberación EoP
 havocframework/havoc
El Havoc Framework
 saerxcit/libtp_gadget
Crystal Palace, biblioteca para proxear llamadas a la API Nt a través del Threadpool. Actualizada para call gadgets.








